
5 najważniejszych certyfikatów cyberbezpieczeństwa dla profesjonalistów biznesowych

Table of Contents
5 najważniejszych nietechnicznych certyfikatów cyberbezpieczeństwa dla profesjonalistów biznesowych w 2026 roku
W erze cyfrowej cyberbezpieczeństwo stanowi kluczowy element działalności każdej firmy. Rosnąca liczba cyberzagrożeń i ataków sprawia, że organizacje potrzebują wykwalifikowanych specjalistów, którzy skutecznie chronią poufne informacje i dane. Oprócz znanych certyfikatów technicznych istnieją wartościowe certyfikaty nietechniczne dla profesjonalistów biznesowych. Zapewniają one szeroką wiedzę o zasadach, politykach i dobrych praktykach cyberbezpieczeństwa bez konieczności posiadania zaawansowanej wiedzy technicznej.
W 2026 roku sytuacja w obszarze cyberbezpieczeństwa nadal szybko się zmienia. Według najnowszych raportów branżowych globalne wydatki na cyberbezpieczeństwo przekroczą w 2026 roku 215 mld USD, co oznacza wzrost o 12% względem poprzedniego roku. Organizacje coraz lepiej rozumieją, że skuteczne cyberbezpieczeństwo wymaga nie tylko wiedzy technicznej, lecz także sprawnego ładu, zarządzania ryzykiem, zgodności z przepisami o prywatności oraz strategicznego przywództwa profesjonalistów biznesowych.
W 2026 roku globalny niedobór specjalistów cyberbezpieczeństwa wyniósł 3,5 miliona nieobsadzonych stanowisk. Znaczna część z nich dotyczy zarządzania, ładu i prywatności, a wymaga wiedzy biznesowej zamiast zaawansowanych umiejętności technicznych. To duża szansa dla profesjonalistów biznesowych, którzy zdobywają odpowiednie certyfikaty.
Ten obszerny przewodnik przedstawia pięć nietechnicznych certyfikatów cyberbezpieczeństwa przydatnych profesjonalistom biznesowym w 2026 roku. Omawia ceny, zwrot z inwestycji, możliwości rozwoju kariery oraz porównanie z innymi dostępnymi opcjami.
Szczegółowe porównanie najważniejszych certyfikatów technicznych i nietechnicznych znajduje się w naszym przewodniku: Porównanie certyfikatów cyberbezpieczeństwa 2026 .
Dlaczego certyfikaty nietechniczne są ważne w 2026 roku
Zanim omówimy poszczególne certyfikaty, warto poznać przyczyny rosnącej wartości nietechnicznych certyfikatów cyberbezpieczeństwa.
Potrzeby biznesowe
Współczesne cyberbezpieczeństwo to przede wszystkim funkcja zarządzania ryzykiem biznesowym. Organizacje potrzebują technicznych zabezpieczeń, ale także liderów, którzy potrafią:
- przełożyć ryzyka techniczne na wpływ na działalność firmy
- powiązać strategie bezpieczeństwa z celami biznesowymi
- spełniać złożone wymagania regulacyjne
- tworzyć i prowadzić skuteczne programy bezpieczeństwa
- wyjaśniać zagadnienia bezpieczeństwa nietechnicznym interesariuszom
- podejmować świadome decyzje o inwestycjach w bezpieczeństwo na podstawie ryzyka
Złożoność regulacji
W 2026 roku otoczenie regulacyjne stało się znacznie bardziej złożone. Organizacje muszą przestrzegać między innymi:
- coraz ściślej egzekwowanego GDPR (ogólnego rozporządzenia o ochronie danych)
- CCPA 2.0 (rozszerzonej kalifornijskiej ustawy o prywatności konsumentów)
- CPRA (kalifornijskiej ustawy o prawach do prywatności)
- HIPAA (ustawy o przenośności i odpowiedzialności w ubezpieczeniach zdrowotnych)
- CMMC 2.0 (modelu dojrzałości cyberbezpieczeństwa)
- stanowych przepisów dotyczących prywatności
- międzynarodowych wymagań dotyczących ochrony danych
Sprostanie tym wymaganiom wymaga wiedzy z zakresu prywatności, zgodności i zarządzania ryzykiem. Te certyfikaty pomagają zdobyć taką wiedzę.
Rozwój kariery i wynagrodzenie
Osoby z uznanymi nietechnicznymi certyfikatami cyberbezpieczeństwa często otrzymują wyższe wynagrodzenie.
| Stanowisko | Bez certyfikatu | Z odpowiednim certyfikatem | Wzrost wynagrodzenia |
|---|---|---|---|
| Inspektor prywatności | $95,000 | $125,000-$145,000 | 32-53% |
| Menedżer bezpieczeństwa | $110,000 | $140,000-$165,000 | 27-50% |
| Menedżer ds. zgodności | $100,000 | $130,000-$155,000 | 30-55% |
| Menedżer ryzyka | $105,000 | $135,000-$160,000 | 29-52% |
| CISO | $180,000 | $225,000-$300,000 | 25-67% |
Dane o wynagrodzeniach opierają się na średnich dla rynku amerykańskiego w 2026 roku.
1. Certified Information Systems Security Professional (CISSP)
Certyfikat Certified Information Systems Security Professional (CISSP) jest uznawanym na całym świecie poświadczeniem z zakresu cyberbezpieczeństwa. Obejmuje tematy techniczne, ale skupia się na zarządzaniu i strategii. Dlatego jest odpowiedni dla kadry kierowniczej, menedżerów i konsultantów, którzy chcą poszerzyć wiedzę o cyberbezpieczeństwie.
Dlaczego CISSP dla profesjonalistów biznesowych?
CISSP potwierdza umiejętność projektowania, wdrażania i zarządzania programem cyberbezpieczeństwa w całym przedsiębiorstwie. W odróżnieniu od certyfikatów czysto technicznych obejmuje:
- strategię bezpieczeństwa i ład
- wymagania i ograniczenia biznesowe
- zarządzanie ryzykiem i ramy podejmowania decyzji
- zgodność z regulacjami i standardami branżowymi
- zarządzanie programem bezpieczeństwa i przywództwo
Osiem domen CISSP (2026)
CISSP obejmuje szeroki zakres zagadnień cyberbezpieczeństwa w ośmiu domenach:
-
Bezpieczeństwo i zarządzanie ryzykiem
- zasady ładu bezpieczeństwa
- zgodność i kwestie prawne
- etyka zawodowa
- polityki, standardy, procedury i wytyczne bezpieczeństwa
- planowanie ciągłości działania i odtwarzania po awarii
- bezpieczeństwo personelu
- koncepcje zarządzania ryzykiem
-
Bezpieczeństwo zasobów
- klasyfikacja informacji i zasobów
- ochrona prywatności
- zarządzanie cyklem życia danych
- zabezpieczenia danych
- wymagania dotyczące przetwarzania
-
Architektura i inżynieria bezpieczeństwa
- zasady projektowania zabezpieczeń
- modele i ramy bezpieczeństwa
- projektowanie bezpiecznych systemów
- systemy kryptograficzne
- bezpieczeństwo fizyczne
-
Bezpieczeństwo komunikacji i sieci
- architektura i projektowanie sieci
- bezpieczne kanały komunikacji
- komponenty i protokoły sieciowe
-
Zarządzanie tożsamością i dostępem (IAM)
- zarządzanie tożsamością
- modele kontroli dostępu
- tożsamość jako usługa (IDaaS)
- usługi tożsamości stron trzecich
-
Ocena i testowanie bezpieczeństwa
- strategie oceny i testów
- gromadzenie danych o procesach bezpieczeństwa
- audyty bezpieczeństwa
- oceny podatności
-
Operacje bezpieczeństwa
- koncepcje operacji bezpieczeństwa
- przydzielanie zasobów
- zarządzanie incydentami
- odtwarzanie po awarii i ciągłość działania
-
Bezpieczeństwo wytwarzania oprogramowania
- bezpieczeństwo w cyklu życia wytwarzania oprogramowania
- zabezpieczenia w środowiskach programistycznych
- skuteczność zabezpieczeń oprogramowania
Wymagania CISSP (2026)
- Doświadczenie zawodowe: pięć lat płatnej pracy w co najmniej dwóch domenach CISSP Common Body of Knowledge (CBK). Czteroletnie studia lub kwalifikacja z listy zatwierdzonej przez (ISC)² mogą zastąpić jeden rok doświadczenia
- Egzamin: 100-150 pytań w formacie adaptacyjnym, trzy godziny, wynik zaliczający: 700/1000
- Rekomendacja: poparcie specjalisty z certyfikatem (ISC)²
- Wymagania CPE: 120 punktów CPE co trzy lata
Koszty CISSP (2026)
| Składnik kosztów | Kwota |
|---|---|
| Opłata egzaminacyjna (USA) | $749 |
| Roczna opłata za utrzymanie (AMF) | $149 |
| Materiały do nauki (szacunkowo) | $300-$800 |
| Kurs szkoleniowy (opcjonalny) | $3,000-$4,500 |
| Łączny koszt pierwszego roku | $1,198-$6,198 |
| Roczne odnowienie | $149 |
Wpływ na karierę
Posiadacze CISSP na stanowiskach biznesowych zgłaszają:
- średni wzrost wynagrodzenia o $25,000-$40,000 w ciągu dwóch lat
- awans w ciągu 18 miesięcy od uzyskania certyfikatu u 68% osób
- większą wiarygodność na stanowiskach kierowniczych związanych z bezpieczeństwem
- lepszą komunikację z kadrą kierowniczą
Kto powinien uzyskać CISSP?
- menedżerowie i dyrektorzy ds. bezpieczeństwa
- menedżerowie IT przechodzący do ról związanych z bezpieczeństwem
- specjaliści ds. zarządzania ryzykiem
- inspektorzy ds. zgodności
- menedżerowie ciągłości działania
- konsultanci ds. bezpieczeństwa
- osoby planujące karierę na stanowisku CISO lub starszego lidera bezpieczeństwa
Więcej informacji o CISSP i wymaganiach: CISSP - Certified Information Systems Security Professional
Szczegółowe porównanie CISSP z innymi certyfikatami bezpieczeństwa znajduje się w naszym Porównaniu certyfikatów cyberbezpieczeństwa 2026 .
2. Certified Information Privacy Professional/Europe (CIPP/E)
Certyfikat Certified Information Privacy Professional/Europe (CIPP/E) jest przeznaczony dla osób zajmujących się ochroną danych i przepisami dotyczącymi prywatności w Unii Europejskiej (UE). W 2026 roku egzekwowanie GDPR zaostrzono, a łączna kwota rocznych kar przekroczyła 2,5 mld euro. W rezultacie organizacje jeszcze bardziej cenią kompetencje w zakresie prywatności.
Dlaczego CIPP/E w 2026 roku?
Certyfikat CIPP/E stał się ważny z kilku powodów:
- Dojrzałość GDPR: W ósmym roku egzekwowania rozporządzenia organy nadzorcze doprecyzowały oczekiwania i zwiększyły kontrole.
- Znaczenie globalne: Wiele krajów przyjęło ramy wzorowane na GDPR, dlatego wiedza o prywatności w UE przydaje się na całym świecie.
- Schrems II i transfery danych: Złożoność międzynarodowych transferów wymaga specjalistycznej wiedzy.
- Privacy by design: Organizacje coraz częściej uwzględniają prywatność przy tworzeniu produktów i potrzebują wykwalifikowanych specjalistów.
- Priorytet dla zarządów: Prywatność stała się tematem dla zarządów, co zwiększa znaczenie certyfikowanych ekspertów.
Zakres CIPP/E
Certyfikat obejmuje prawo i praktykę ochrony prywatności w UE:
Europejskie prawo i regulacje dotyczące ochrony danych
- Kontekst historyczny i rozwój ochrony danych w UE
- Instytucje UE i ich role w regulacjach dotyczących prywatności
- Procedury prawodawcze i ramy regulacyjne
- Najważniejsze zasady prywatności w prawie UE
- Organy nadzorcze ds. prywatności i ich uprawnienia egzekucyjne
Podstawy GDPR
- Zakres przedmiotowy i terytorialny: kiedy stosuje się GDPR
- Podstawowe definicje: dane osobowe, przetwarzanie, administratorzy i podmioty przetwarzające
- Zasady przetwarzania: zgodność z prawem, rzetelność, przejrzystość, ograniczenie celu i minimalizacja danych
- Podstawy prawne przetwarzania: zgoda, umowa, obowiązek prawny, żywotne interesy, zadanie publiczne i prawnie uzasadnione interesy
- Szczególne kategorie danych: dane wrażliwe wymagające dodatkowej ochrony
- Dane dzieci: szczególne wymagania dotyczące przetwarzania
Prawa osób, których dane dotyczą
- Prawo do informacji: obowiązki dotyczące przejrzystości
- Prawo dostępu: wnioski o dostęp do danych (SAR)
- Prawo do sprostowania: poprawianie niedokładnych danych
- Prawo do usunięcia (“prawo do bycia zapomnianym”)
- Prawo do ograniczenia przetwarzania
- Prawo do przenoszenia danych
- Prawo do sprzeciwu, w tym wobec zautomatyzowanego podejmowania decyzji
- Prawa związane z automatycznym przetwarzaniem: profilowanie i decyzje algorytmiczne
Obowiązki administratorów i podmiotów przetwarzających
- Zasada rozliczalności: wykazywanie zgodności
- Ochrona danych w fazie projektowania i domyślna ochrona danych
- Rejestry czynności przetwarzania (rejestry z art. 30)
- Oceny skutków dla ochrony danych (DPIA)
- Wcześniejsze konsultacje z organami nadzorczymi
- Inspektorzy ochrony danych (DPO): powołanie i zakres obowiązków
- Bezpieczeństwo przetwarzania: odpowiednie środki techniczne i organizacyjne
- Zgłaszanie naruszeń: obowiązek zgłoszenia w ciągu 72 godzin
- Umowy z podmiotami przetwarzającymi: wymagania z art. 28
Międzynarodowe transfery danych
- Mechanizmy transferu: decyzje stwierdzające odpowiedni stopień ochrony, standardowe klauzule umowne (SCC) i wiążące reguły korporacyjne (BCR)
- Skutki Schrems II: środki uzupełniające i oceny wpływu transferu
- Adekwatność relacji Wielka Brytania-UE po Brexicie
- Ramy ochrony prywatności UE-USA (następca Privacy Shield)
- Oceny ryzyka transferu i dokumentacja
Egzekwowanie prawa i odpowiedzialność
- Uprawnienia organów nadzorczych i mechanizmy współpracy
- Procedury rozpatrywania skarg
- Uprawnienia dochodzeniowe i naprawcze
- Kary administracyjne: sposób obliczania i maksymalne kwoty
- Odpowiedzialność cywilna i prawo do odszkodowania
- Kodeksy postępowania i mechanizmy certyfikacji
Informacje o egzaminie CIPP/E (2026)
- Format: 90 pytań wielokrotnego wyboru
- Czas: 2,5 godziny
- Wynik zaliczający: 300/500 (wynik przeskalowany)
- Języki: między innymi angielski, niemiecki, francuski i hiszpański
- Forma: ośrodki egzaminacyjne Pearson VUE lub egzamin online z nadzorem
Koszty CIPP/E (2026)
| Składnik kosztów | Kwota |
|---|---|
| Członkostwo IAPP (wymagane) | $550/rok |
| Opłata egzaminacyjna (stawka członkowska) | $550 |
| Materiały do nauki | $200-$500 |
| Kurs szkoleniowy (opcjonalny) | $2,200-$3,500 |
| Łączny koszt pierwszego roku | $1,300-$4,600 |
| Roczne odnowienie | $550 (członkostwo i CPE) |
Utrzymanie CIPP/E
- Wymagania CPE: 20 punktów CPE co dwa lata
- Ponowna certyfikacja: jeśli nie uzyskasz punktów CPE, możesz ponownie zdać egzamin
- Członkostwo IAPP: należy utrzymywać aktywne członkostwo
Możliwości kariery po CIPP/E
Certyfikat CIPP/E otwiera drogę do wielu stanowisk:
- Inspektor ochrony danych (DPO): wymagany w wielu organizacjach UE
- Menedżer ds. prywatności: nadzór nad programami prywatności organizacji
- Konsultant ds. prywatności: doradztwo w zakresie zgodności z GDPR
- Prawnik ds. prywatności: stanowiska prawne dotyczące prawa prywatności
- Menedżer ds. zgodności: szersze zadania związane ze zgodnością, w tym prywatnością
Wpływ na wynagrodzenie (2026)
| Stanowisko | Lokalizacja | Średnie wynagrodzenie |
|---|---|---|
| DPO | Niemcy | €85,000-€120,000 |
| DPO | Wielka Brytania | £75,000-£110,000 |
| DPO | Francja | €75,000-€100,000 |
| Menedżer ds. prywatności | Średnia dla UE | €70,000-€95,000 |
| Konsultant ds. prywatności | Średnia dla UE | €80,000-€125,000 |
Stanowiska w USA wspierające działalność w UE: $110,000-$155,000
Kto powinien uzyskać CIPP/E?
- osoby pracujące w organizacjach z siedzibą w UE
- firmy z USA obsługujące klientów z UE lub prowadzące tam działalność
- prawnicy specjalizujący się w ochronie prywatności
- inspektorzy ds. zgodności zarządzający GDPR
- inspektorzy ochrony danych
- menedżerowie produktów przetwarzający dane z UE
- specjaliści ds. marketingu zarządzający danymi klientów z UE
Uzupełniające certyfikaty
Wielu posiadaczy CIPP/E zdobywa również:
- CIPP/US: wiedza o przepisach dotyczących prywatności w USA
- CIPM: umiejętności zarządzania programami prywatności
- CIPT: wiedza o technologiach ochrony prywatności
Więcej informacji o CIPP/E: CIPP/E - Certified Information Privacy Professional/Europe
3. Certified Information Privacy Manager (CIPM)
Certyfikat Certified Information Privacy Manager (CIPM) jest przeznaczony dla specjalistów odpowiedzialnych za zarządzanie programami prywatności w organizacjach. CIPP/E skupia się na znajomości przepisów dotyczących prywatności, a CIPM koncentruje się na wdrażaniu i codziennym prowadzeniu programów prywatności.
Dlaczego CIPM w 2026 roku?
Wraz z dojrzewaniem regulacji organizacje odchodzą od samej zgodności z prawem i tworzą kompleksowe, trwałe programy prywatności. CIPM odpowiada na tę potrzebę, zapewniając:
- praktyczne ramy zarządzania programem prywatności
- wskazówki operacyjne do codziennego zarządzania prywatnością
- metody oceny ryzyka dotyczącego prywatności
- struktury ładu dla prywatności organizacyjnej
- metody pomiaru programów prywatności
W 2026 roku 87% firm z listy Global 500 prowadzi formalne programy prywatności, co zwiększa zapotrzebowanie na specjalistów z umiejętnościami CIPM.
Zakres CIPM
Certyfikat obejmuje trzy główne domeny:
I. Ład programu prywatności (45%)
Domena dotyczy ustanawiania i utrzymywania struktur ładu dotyczących prywatności.
1. Ramy ładu prywatności
- struktury organizacyjne zarządzania prywatnością
- polityki, standardy i procedury prywatności
- raportowanie do zarządu i kadry kierowniczej
- struktury i zakres działania komitetów ds. prywatności
- integracja z innymi funkcjami ładu (ryzyko, zgodność, bezpieczeństwo)
2. Strategia programu prywatności
- powiązanie prywatności z celami biznesowymi
- modele dojrzałości programów prywatności
- planowanie strategiczne inicjatyw dotyczących prywatności
- budżetowanie i przydział zasobów
- uzasadnienie biznesowe inwestycji w prywatność
3. Przywództwo w obszarze prywatności
- budowanie kultury prywatności w organizacjach
- zarządzanie zmianą w inicjatywach prywatności
- angażowanie interesariuszy i komunikacja
- programy szkoleniowe i uświadamiające
- wskaźniki i kluczowe wskaźniki efektywności (KPI)
4. Ustawy, przepisy i ramy
- mapowanie wymagań regulacyjnych
- rozumienie globalnych ram prywatności
- monitorowanie zmian regulacyjnych
- dostosowywanie programów do nowych wymagań
- współpraca z prawnikami
II. Operacyjny cykl życia programu prywatności (40%)
Domena obejmuje codzienne zarządzanie programem prywatności.
1. Wyszukiwanie i inwentaryzacja danych
- tworzenie i aktualizowanie inwentarzy danych
- mapowanie i dokumentowanie przepływu danych
- inwentarze systemów i dostawców
- zarządzanie cyklem życia danych
- rejestry czynności przetwarzania
2. Oceny prywatności
- oceny wpływu na prywatność (PIA/DPIA)
- metody oceny ryzyka prywatności
- oceny wpływu transferu
- oceny prawnie uzasadnionego interesu
- oceny prywatności podmiotów trzecich
3. Privacy by design
- uwzględnianie prywatności w rozwoju produktów
- wymagania prywatności w projektowaniu systemów
- współpraca z zespołami inżynieryjnymi i produktowymi
- prywatność w środowiskach agile
- dokumentowanie wymagań prywatności
4. Zarządzanie prawami osób, których dane dotyczą
- wdrażanie procesów obsługi wniosków o prawa
- automatyzacja realizacji praw
- obsługa złożonych wniosków
- procedury weryfikacji
- zarządzanie czasem odpowiedzi
5. Zarządzanie dostawcami i podmiotami trzecimi
- oceny prywatności dostawców
- postanowienia umowne dotyczące prywatności
- bieżące monitorowanie dostawców
- zarządzanie podmiotami przetwarzającymi zgodnie z GDPR
- reagowanie na naruszenia u dostawców
6. Opracowywanie polityk i informacji
- tworzenie informacji i polityk prywatności
- strategie zarządzania zgodą
- powiadomienia o plikach cookie i zarządzanie nimi
- ramy informowania i wyboru
- wymagania dotyczące przejrzystości
7. Reagowanie na naruszenia prywatności i incydenty
- procedury reagowania na naruszenia
- ocena i zgłaszanie naruszeń
- działania naprawcze i korygujące
- analiza przyczyn źródłowych
- przeglądy po incydentach
III. Strategiczna zgodność programu prywatności (15%)
Domena dotyczy dopasowania prywatności do strategii biznesowej.
1. Technologie prywatności i zarządzanie danymi
- technologie wzmacniające prywatność (PET)
- technologie minimalizacji danych
- anonimizacja i pseudonimizacja
- platformy zarządzania prywatnością
- automatyzacja i AI w programach prywatności
2. Szkolenia i uświadamianie
- szkolenia z prywatności dostosowane do ról
- kampanie uświadamiające
- pomiar skuteczności szkoleń
- programy ambasadorów prywatności
- budowanie kultury prywatności
3. Pomiar skuteczności programu prywatności
- kluczowe wskaźniki efektywności (KPI)
- kluczowe wskaźniki ryzyka (KRI)
- tworzenie pulpitów z metrykami
- benchmarking i ocena dojrzałości
- raportowanie kadrze kierowniczej
Informacje o egzaminie CIPM (2026)
- Format: 90 pytań wielokrotnego wyboru i pytań opartych na scenariuszach
- Czas: 2,5 godziny
- Wynik zaliczający: 300/500 (wynik przeskalowany)
- Forma: ośrodki egzaminacyjne Pearson VUE lub egzamin online z nadzorem
- Rodzaje pytań: połączenie pytań sprawdzających wiedzę i scenariuszy zastosowania
Koszty CIPM (2026)
| Składnik kosztów | Kwota |
|---|---|
| Członkostwo IAPP (wymagane) | $550/rok |
| Opłata egzaminacyjna (stawka członkowska) | $550 |
| Materiały do nauki | $200-$400 |
| Kurs szkoleniowy (opcjonalny) | $2,200-$3,200 |
| Łączny koszt pierwszego roku | $1,300-$4,350 |
| Roczne odnowienie | $550 (członkostwo i CPE) |
Praktyczna wartość CIPM
CIPM zapewnia bezpośrednio przydatne materiały:
1. Gotowe do użycia ramy
- szablony programów prywatności
- kwestionariusze oceny
- szablony polityk
- plany reagowania na incydenty
2. Narzędzia operacyjne
- ramy DPIA
- szablony inwentarza danych
- metody oceny ryzyka
- kwestionariusze oceny dostawców
3. Wskaźniki i pomiary
- ramy KPI dla programów prywatności
- szablony pulpitów
- modele oceny dojrzałości
- metody benchmarkingu
Wpływ na karierę
Posiadacze CIPM zgłaszają:
- średni wzrost wynagrodzenia o 42% w ciągu 18 miesięcy od certyfikacji
- szybsze awanse na stanowiska kierownicze w obszarze prywatności
- większą wiarygodność wśród interesariuszy biznesowych
- skuteczniejsze wdrażanie programów prywatności
Profil idealnego kandydata
CIPM jest szczególnie przydatny dla:
- inspektorów prywatności budujących lub prowadzących programy
- menedżerów ds. prywatności odpowiedzialnych za działania operacyjne
- menedżerów ds. zgodności z obowiązkami w zakresie prywatności
- menedżerów ryzyka zarządzających ryzykiem prywatności
- profesjonalistów biznesowych pełniących funkcję liderów ds. prywatności
- konsultantów wdrażających programy prywatności
“Potrójna korona”: CIPP/CIPM/CIPT
Wielu specjalistów ds. prywatności zdobywa kilka certyfikatów IAPP:
| Certyfikat | Zakres | Kiedy zdobyć |
|---|---|---|
| CIPP/E lub CIPP/US | Prawo prywatności | Najpierw, aby uzyskać podstawę prawną |
| CIPM | Zarządzanie prywatnością | Następnie, aby dodać wiedzę operacyjną |
| CIPT | Technologie prywatności | Na końcu, aby dodać wymiar techniczny |
To połączenie zapewnia:
- wiedzę prawną (CIPP)
- umiejętności zarządzania (CIPM)
- zrozumienie techniczne (CIPT)
Porównanie z innymi certyfikatami prywatności
| Aspekt | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| Zakres | Zarządzanie programem | Prawo UE | Prawo USA | Technologie |
| Głębokość techniczna | Niska | Brak | Brak | Umiarkowana |
| Nacisk na zarządzanie | Bardzo duży | Niski | Niski | Umiarkowany |
| Nacisk na wdrożenie | Bardzo duży | Umiarkowany | Umiarkowany | Duży |
| Idealne stanowisko | Menedżer/inspektor prywatności | DPO | Menedżer prywatności w USA | Inżynier ds. prywatności |
Więcej informacji o CIPM: CIPM - Certified Information Privacy Manager
Szczegółowe porównanie certyfikatów prywatności znajduje się w naszym Porównaniu certyfikatów cyberbezpieczeństwa 2026 .
4. Certified Information Security Manager (CISM)
Certyfikat Certified Information Security Manager (CISM) jest przeznaczony dla profesjonalistów biznesowych odpowiedzialnych za zarządzanie programem bezpieczeństwa informacji w organizacji i nadzorowanie go. CISM jest wydawany przez ISACA i koncentruje się na zarządzaniu oraz strategii, a nie na technicznej implementacji.
Dlaczego CISM dla profesjonalistów biznesowych?
CISM pomaga specjalistom łączyć bezpieczeństwo IT z celami biznesowymi. W 2026 roku posiadacze CISM zarabiają średnio $145,000 rocznie na świecie, a doświadczeni pracownicy na wyższych stanowiskach otrzymują ponad $200,000.
Najważniejsze wyróżniki CISM:
- Nacisk na zarządzanie: CISM dotyczy zarządzania programem bezpieczeństwa, a nie implementacji technicznej.
- Powiązanie z biznesem: silny nacisk na dopasowanie bezpieczeństwa do celów biznesowych.
- Podejście oparte na ryzyku: głównym elementem jest rozumienie i zarządzanie ryzykiem bezpieczeństwa.
- Myślenie strategiczne: tworzenie strategii bezpieczeństwa wspierających cele biznesowe.
- Perspektywa przedsiębiorstwa: spojrzenie na bezpieczeństwo w całej organizacji, nie tylko w IT.
Cztery domeny CISM (2026)
CISM obejmuje cztery kompleksowe domeny:
Domena 1: Ład bezpieczeństwa informacji (17%)
Domena dotyczy tworzenia i utrzymywania ram ładu bezpieczeństwa informacji.
Ramy ładu bezpieczeństwa
- struktury organizacyjne i relacje raportowania
- strategia bezpieczeństwa informacji dopasowana do strategii biznesowej
- zaangażowanie zarządu i kadry kierowniczej
- ramy ładu bezpieczeństwa (COBIT, ISO, NIST)
- hierarchia polityk, standardów i procedur
Integracja z ładem przedsiębiorstwa
- integracja ładu IT
- dopasowanie do zarządzania ryzykiem przedsiębiorstwa (ERM)
- kwestie ładu korporacyjnego
- ramy zgodności regulacyjnej
- relacje z audytem wewnętrznym
Wskaźniki programu bezpieczeństwa
- kluczowe wskaźniki efektywności (KPI)
- kluczowe wskaźniki ryzyka (KRI)
- podejście zrównoważonej karty wyników
- pulpity wskaźników bezpieczeństwa
- raportowanie na poziomie zarządu
Uzasadnienie biznesowe
- analiza kosztów i korzyści inwestycji w bezpieczeństwo
- zwrot z inwestycji w bezpieczeństwo (ROSI)
- całkowity koszt posiadania zabezpieczeń (TCO)
- tworzenie budżetu i zarządzanie nim
- przydział zasobów
Domena 2: Zarządzanie ryzykiem informacji i zgodnością (20%)
Ta domena kładzie nacisk na ocenę ryzyka i zarządzanie nim.
Ramy zarządzania ryzykiem
- ISO 31000 i 27005
- NIST Risk Management Framework (RMF)
- FAIR (Factor Analysis of Information Risk)
- metody oceny ryzyka
- sposoby postępowania z ryzykiem
Ocena ryzyka
- identyfikacja i wycena zasobów
- ocena zagrożeń i podatności
- metody analizy ryzyka (jakościowe i ilościowe)
- określanie prawdopodobieństwa i wpływu
- rejestry ryzyka i mapy cieplne
Reakcja na ryzyko
- akceptowanie, ograniczanie, przenoszenie i unikanie ryzyka
- plany postępowania z ryzykiem
- wybór i wdrażanie zabezpieczeń
- analiza kosztów i korzyści zabezpieczeń
- zarządzanie ryzykiem rezydualnym
Zarządzanie ryzykiem stron trzecich
- oceny ryzyka dostawców
- zarządzanie ryzykiem usługodawców
- ryzyka bezpieczeństwa łańcucha dostaw
- umowne wymagania bezpieczeństwa
- monitorowanie i nadzór nad stronami trzecimi
Zarządzanie zgodnością
- identyfikowanie wymagań regulacyjnych
- ramy i standardy zgodności
- analiza luk i działania naprawcze
- monitorowanie i raportowanie zgodności
- zarządzanie audytami i ich koordynacja
Domena 3: Rozwój i zarządzanie programem bezpieczeństwa informacji (33%)
Największa domena koncentruje się na tworzeniu i prowadzeniu programów bezpieczeństwa.
Strategia programu bezpieczeństwa
- opracowywanie kart programu bezpieczeństwa
- tworzenie planów działania dotyczących bezpieczeństwa
- modele dojrzałości programu
- ramy ustalania priorytetów
- zarządzanie interesariuszami
Tworzenie programu bezpieczeństwa
- zasady architektury bezpieczeństwa
- ramy kontroli (COBIT, CIS Controls, NIST CSF)
- podstawowe wymagania bezpieczeństwa
- opracowywanie standardów bezpieczeństwa
- tworzenie i zarządzanie politykami
Zarządzanie zasobami
- struktura zespołu bezpieczeństwa i obsada stanowisk
- analiza luk kompetencyjnych i szkolenia
- zarządzanie dostawcą usług zarządzanego bezpieczeństwa (MSSP)
- zarządzanie konsultantami bezpieczeństwa
- zarządzanie budżetem
Uświadamianie i szkolenia z bezpieczeństwa informacji
- opracowywanie programu uświadamiania
- szkolenia z bezpieczeństwa dostosowane do ról
- programy symulacji phishingu
- budowanie kultury bezpieczeństwa
- pomiar skuteczności szkoleń
Zarządzanie programem bezpieczeństwa
- zarządzanie projektami inicjatyw bezpieczeństwa
- zarządzanie zmianą
- zapewnianie jakości
- przegląd i doskonalenie programu
- audyt programu bezpieczeństwa
Ciągłość działania i odtwarzanie po awarii
- analiza wpływu na działalność (BIA)
- cele dotyczące czasu odtworzenia (RTO) i punktu odtworzenia (RPO)
- strategie ciągłości działania
- planowanie odtwarzania po awarii
- testowanie i utrzymanie
Domena 4: Zarządzanie incydentami (30%)
Ta domena obejmuje reagowanie na incydenty bezpieczeństwa i zarządzanie nimi.
Planowanie reagowania na incydenty
- tworzenie ram reagowania na incydenty
- role i obowiązki
- plany komunikacji
- procedury eskalacji
- kwestie prawne i regulacyjne
Wykrywanie i analiza incydentów
- kryteria identyfikowania incydentów
- wstępna selekcja i klasyfikacja
- pierwsza ocena i określenie zakresu
- zabezpieczanie dowodów
- integracja informacji o zagrożeniach
Reagowanie na incydenty
- strategie ograniczania skutków
- procedury eliminowania zagrożeń
- działania naprawcze
- zarządzanie komunikacją
- powiadamianie interesariuszy
Działania po incydencie
- przeglądy wniosków i zdobytej wiedzy
- analiza przyczyn źródłowych
- dokumentacja i raportowanie
- doskonalenie procesów
- zgłaszanie incydentów i naruszeń organom regulacyjnym
Integracja z ciągłością działania
- koordynacja z zespołami ciągłości działania i odtwarzania po awarii (BC/DR)
- kryteria aktywacji
- procedury przełączenia i przywracania działania
- komunikacja z jednostkami biznesowymi
- powrót do normalnego działania
Wymagania CISM (2026)
Doświadczenie zawodowe
- co najmniej 5 lat doświadczenia w pracy związanej z bezpieczeństwem informacji
- w tym 3 lata doświadczenia w zarządzaniu bezpieczeństwem informacji w co najmniej trzech obszarach praktyki CISM
- maksymalnie 2 lata doświadczenia w bezpieczeństwie informacji można zastąpić ogólnym doświadczeniem IT
Egzamin
- 200 pytań: 150 ocenianych i 50 nieoznaczonych pytań próbnych
- Czas: 4 godziny
- Format: pytania wielokrotnego wyboru
- Wynik zaliczający: 450/800 (wynik przeskalowany)
- Forma: ośrodki egzaminacyjne Pearson VUE lub egzamin online z nadzorem
Ustawiczne kształcenie zawodowe (CPE)
- 120 godzin CPE w trzyletnim okresie certyfikacji
- co najmniej 20 godzin CPE rocznie
- wymagana roczna opłata za utrzymanie certyfikatu
Koszty CISM (2026)
| Składnik kosztów | Członek ISACA | Osoba spoza ISACA |
|---|---|---|
| Opłata egzaminacyjna | $575 | $760 |
| Roczna opłata za utrzymanie | $85 | $100 |
| Członkostwo ISACA (opcjonalne, zalecane) | $135/rok | Nie dotyczy |
| Materiały do nauki | $300-$600 | $300-$600 |
| Kurs powtórkowy (opcjonalny) | $1,500-$3,000 | $1,500-$3,000 |
| Łączny koszt pierwszego roku (z członkostwem) | $2,095-$4,395 | $1,660-$4,360 |
| Roczne odnowienie (z członkostwem) | $220 | $100 |
CISM czy CISSP: co wybrać?
Oba certyfikaty są przydatne menedżerom bezpieczeństwa, ale kładą nacisk na inne obszary:
| Aspekt | CISM | CISSP |
|---|---|---|
| Główny zakres | Zarządzanie programem bezpieczeństwa | Szeroka wiedza o bezpieczeństwie |
| Dla kogo | Menedżerowie bezpieczeństwa, CISO | Specjaliści bezpieczeństwa rozwijający się w kierunku zarządzania |
| Głębokość techniczna | Niższa | Umiarkowana |
| Nacisk na zarządzanie | Większy | Umiarkowany |
| Zarządzanie ryzykiem | Główny element | Jedna z ośmiu domen |
| Najlepsze stanowiska | Menedżer bezpieczeństwa, CISO | Architekt bezpieczeństwa, menedżer, konsultant |
| Organizacja | ISACA | (ISC)² |
| Wymagane doświadczenie | 5 lat (3 lata w zarządzaniu) | 5 lat (techniczne i kierownicze) |
Podsumowanie:
- Wybierz CISM, jeśli koncentrujesz się na zarządzaniu, ładzie i stanowiskach kierowniczych.
- Wybierz CISSP, jeśli chcesz zdobyć szerszą wiedzę techniczną i kierowniczą o bezpieczeństwie.
- Wielu profesjonalistów zdobywa oba certyfikaty, aby mieć szerokie kwalifikacje.
Wpływ CISM na karierę
Certyfikat CISM może znacząco wpłynąć na przebieg kariery.
Wpływ na wynagrodzenie
| Stanowisko | Średnie wynagrodzenie bez CISM | Średnie wynagrodzenie z CISM | Wzrost |
|---|---|---|---|
| Menedżer bezpieczeństwa | $115,000 | $145,000 | 26% |
| Starszy menedżer bezpieczeństwa | $135,000 | $165,000 | 22% |
| Dyrektor ds. bezpieczeństwa | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
Dane dotyczą rynku USA w 2026 roku.
Rozwój kariery
- 73% posiadaczy CISM zgłasza awans w ciągu dwóch lat od uzyskania certyfikatu.
- Średni czas do objęcia stanowiska CISO: CISM skraca go o 2-3 lata.
- Wiarygodność wśród kadry kierowniczej: certyfikat jest uznawany przez zarządy i dyrektorów.
- Uznanie na świecie: certyfikat jest uznawany w ponad 200 krajach.
Kto powinien uzyskać CISM?
CISM jest odpowiedni dla:
- menedżerów bezpieczeństwa, którzy chcą formalnie potwierdzić kompetencje kierownicze
- specjalistów ds. bezpieczeństwa przechodzących do zarządzania
- menedżerów IT przejmujących obowiązki w obszarze bezpieczeństwa
- menedżerów ryzyka skupionych na bezpieczeństwie informacji
- menedżerów ds. zgodności nadzorujących programy bezpieczeństwa
- konsultantów bezpieczeństwa doradzających na poziomie zarządczym
- kandydatów na CISO budujących kwalifikacje do ról kierowniczych
Wskazówki dotyczące nauki i przygotowania
Szacowany wskaźnik zdawalności CISM w 2026 roku wynosi około 50%.
Zalecany czas nauki
- 3-6 miesięcy intensywnej nauki
- 15-20 godzin tygodniowo
- co najmniej 4-6 egzaminów próbnych
Materiały do nauki
- CISM Review Manual (oficjalny podręcznik ISACA)
- CISM Review Questions, Answers & Explanations Manual
- CISM Online Review Course (ISACA)
- Banki pytań i przewodniki do nauki od innych dostawców
Strategia nauki
- Skup się na rozumieniu koncepcji zarządzania, a nie zapamiętywaniu szczegółów technicznych.
- Myśl z perspektywy ryzyka i biznesu.
- Stosuj myślenie scenariuszowe podczas rozwiązywania pytań.
- Dołącz do grup nauki lub forów internetowych.
- Rozwiązuj egzaminy próbne z ograniczeniem czasu.
Więcej informacji o CISM: CISM - Certified Information Security Manager
5. Certified Information Privacy Professional/United States (CIPP/US)
Certyfikat Certified Information Privacy Professional/United States (CIPP/US) jest przeznaczony dla profesjonalistów biznesowych zajmujących się przepisami i praktykami dotyczącymi prywatności w Stanach Zjednoczonych. W 2026 roku amerykańskie regulacje prywatności znacząco się zmieniły. 18 stanów ma obecnie kompleksowe ustawy o prywatności, co zwiększa wartość CIPP/US.
Dlaczego CIPP/US w 2026 roku?
Amerykański system ochrony prywatności znacznie się przekształcił.
Rozszerzenie przepisów
- 18 stanów ma kompleksowe przepisy o prywatności konsumentów, wobec 5 w 2023 roku
- Federalne przepisy o prywatności są poważnie rozważane
- Ustawy sektorowe (HIPAA, GLBA, FCRA, COPPA i inne)
- Różnice między stanami wymagają szczegółowej znajomości
- Zaostrzenie egzekwowania wiąże się z wysokimi karami
Popyt na rynku pracy
- średnie wynagrodzenie posiadaczy CIPP/US na stanowiskach prywatności wynosi $128,000
- liczba stanowisk inspektora prywatności w USA wzrosła od 2023 roku o 65%
- firmy spełniające progi określone w przepisach stanowych muszą prowadzić programy prywatności
- działalność transgraniczna wymaga uwzględnienia GDPR i innych systemów prawnych
Zakres CIPP/US
Certyfikat obejmuje pięć głównych obszarów:
I. Wprowadzenie do amerykańskiego systemu ochrony prywatności (10-15%)
Kontekst historyczny i rozwój
- prywatność jako pojęcie konstytucyjne
- delikty dotyczące prywatności w common law (naruszenie prywatności, ujawnienie, fałszywy wizerunek, przywłaszczenie)
- rozwój prawa dotyczącego prywatności informacji
- samoregulacja i dobre praktyki branżowe
- podział kompetencji między administracją federalną i stanami
Struktura zarządzania prywatnością w USA
- uprawnienia i działania egzekucyjne Federal Trade Commission (FTC)
- uprawnienia egzekucyjne prokuratorów generalnych stanów
- regulatorzy poszczególnych sektorów
- prawo do wniesienia prywatnego powództwa na podstawie ustaw stanowych
- praktyka pozwów zbiorowych
Ramy i wytyczne dotyczące prywatności
- zasady uczciwych praktyk informacyjnych FTC (FIPPs)
- wytyczne OECD dotyczące prywatności
- ramy prywatności APEC
- NIST Privacy Framework
- ramy dla poszczególnych branż
II. Ograniczenia gromadzenia i wykorzystywania danych przez sektor prywatny (20-25%)
Kompleksowe ustawy stanowe o prywatności
W USA obowiązuje złożona mozaika stanowych przepisów dotyczących prywatności. Najważniejsze przykłady:
-
California Consumer Privacy Act (CCPA) / California Privacy Rights Act (CPRA)
- prawa konsumentów (dostęp, usunięcie, korekta, rezygnacja, ograniczenie użycia)
- obowiązki firm i progi stosowania
- wymagania dotyczące wrażliwych danych osobowych
- oceny ryzyka i privacy by design
- egzekwowanie przepisów przez California Privacy Protection Agency (CPPA)
-
Virginia Consumer Data Protection Act (VCDPA)
- progi stosowania
- katalog praw konsumentów
- wymogi ocen skutków dla ochrony danych
- sygnały preferencji rezygnacji
-
Colorado Privacy Act (CPA)
- powszechne mechanizmy rezygnacji
- wymagania dotyczące profilowania i reklam ukierunkowanych
- oceny skutków dla ochrony danych
-
Connecticut Data Privacy Act (CTDPA)
- ramy podobne do przepisów Wirginii
- szczególne przepisy dotyczące danych dzieci
-
Utah Consumer Privacy Act (UCPA)
- podejście przyjaźniejsze dla firm
- nacisk na dane wrażliwe
W 2026 roku kompleksowe przepisy obowiązują również w 13 innych stanach, w tym:
- Florydzie, Teksasie, Oregonie, Montanie, Delaware, Indianie, Iowa, Tennessee, Maryland, New Jersey, New Hampshire, Kentucky i Nebrasce
Wspólne elementy ustaw stanowych Mimo różnic większość stanowych ustaw obejmuje:
- progi stosowania zależne od liczby konsumentów lub przychodów
- prawa konsumentów (dostęp, usunięcie, korekta, przenoszenie)
- ograniczenie celu i minimalizację danych
- prawo do rezygnacji ze sprzedaży danych i reklam ukierunkowanych
- kategorie danych wrażliwych objęte silniejszą ochroną
- oceny skutków dla ochrony danych przy przetwarzaniu wysokiego ryzyka
Federalne ustawy sektorowe
-
Health Insurance Portability and Accountability Act (HIPAA)
- podmioty objęte ustawą i partnerzy biznesowi
- chronione informacje zdrowotne (PHI)
- wymagania Privacy Rule
- wymagania Security Rule
- obowiązki zgłaszania naruszeń
-
Gramm-Leach-Bliley Act (GLBA)
- wymagania dla instytucji finansowych
- informacje o prywatności i prawa do rezygnacji
- Safeguards Rule
- ograniczenia udostępniania informacji
-
Family Educational Rights and Privacy Act (FERPA)
- ochrona dokumentacji edukacyjnej
- prawa rodziców i uczniów
- ograniczenia ujawniania
- obowiązki szkół
-
Children’s Online Privacy Protection Act (COPPA)
- wymagania dla stron i usług skierowanych do dzieci poniżej 13 lat
- wymóg zgody rodziców
- minimalizacja i zabezpieczenie danych
- prawo do usunięcia danych
-
Fair Credit Reporting Act (FCRA)
- agencje informacji kredytowej
- wymagania wobec użytkowników
- prawa konsumentów
- dokładność i rozstrzyganie sporów
III. Marketing, reklama i profilowanie (15-20%)
Poczta elektroniczna i wiadomości
- CAN-SPAM Act: wymagania dotyczące marketingowych wiadomości e-mail
- Telephone Consumer Protection Act (TCPA): ograniczenia połączeń, wiadomości tekstowych i faksów
- przepisy stanowe uzupełniające regulacje federalne
- amerykański rejestr osób, do których nie należy dzwonić (National Do Not Call Registry)
Reklama internetowa i śledzenie
- informacje o plikach cookie i zgoda
- mechanizmy rezygnacji z reklam ukierunkowanych
- sygnały preferencji dotyczących prywatności
- skutki śledzenia użytkownika na wielu urządzeniach
- śledzenie przez aplikacje mobilne (po wprowadzeniu ATT)
Marketing skierowany do dzieci
- wymagania COPPA w marketingu
- stanowe przepisy dotyczące prywatności dzieci
- trudności z weryfikacją wieku
- ograniczenia dotyczące danych młodzieży w kompleksowych ustawach o prywatności
Profilowanie i zautomatyzowane podejmowanie decyzji
- wymagania stanowych przepisów o prywatności
- prawo do rezygnacji z profilowania
- kwestie dyskryminacji i sprawiedliwości
- wymagania dotyczące przejrzystości
IV. Prywatność w administracji i miejscu pracy (15-20%)
Dostęp rządu do danych
- ochrona i ograniczenia wynikające z Czwartej Poprawki
- Electronic Communications Privacy Act (ECPA)
- Stored Communications Act
- wnioski organów ścigania o dane
- listy bezpieczeństwa narodowego i nakazy FISA
- doktryna stron trzecich
- wpływ CLOUD Act
Nadzór rządowy
- przepisy PATRIOT Act
- sekcja 702 FISA
- programy masowego gromadzenia danych
- raporty przejrzystości
Prywatność w miejscu pracy
- praktyki monitorowania pracowników
- uzasadnione oczekiwanie prywatności
- stanowe ograniczenia monitorowania pracowników
- kwestie dotyczące urządzeń prywatnych używanych w pracy (BYOD)
- dochodzenia w miejscu pracy
- media społecznościowe i weryfikacja przeszłości
Ustawy o prywatności danych biometrycznych
- Illinois Biometric Information Privacy Act (BIPA): prywatne prawo do wniesienia powództwa i świadoma zgoda na piśmie
- teksańska ustawa o gromadzeniu lub używaniu identyfikatorów biometrycznych (CUBI)
- ustawa stanu Waszyngton o prywatności biometrycznej
- wymagania innych stanów
- ograniczenia rozpoznawania twarzy
V. Zarządzanie informacjami i bezpieczeństwo (25-30%)
Ustawy dotyczące naruszeń danych
- stanowe ustawy o zgłaszaniu naruszeń danych (wszystkie 50 stanów i terytoriów)
- przesłanki i terminy zgłaszania
- treść zawiadomień o naruszeniu
- obowiązki powiadamiania regulatorów
- obowiązki monitorowania historii kredytowej
- federalne przepisy o naruszeniach w sektorach (HIPAA, GLBA)
Wymagania dotyczące bezpieczeństwa informacji
- egzekwowanie zasad bezpieczeństwa danych przez FTC
- działania egzekucyjne prokuratorów generalnych stanów
- rozsądne standardy bezpieczeństwa
- ramy bezpieczeństwa (NIST Cybersecurity Framework)
- zarządzanie bezpieczeństwem dostawców
- planowanie reagowania na incydenty
Transfer danych i przepływy transgraniczne
- kwestie decyzji o odpowiednim stopniu ochrony GDPR
- standardowe klauzule umowne dla firm z USA
- skutki Schrems II dla organizacji amerykańskich
- system APEC CBPR
- kwestie związane z kanadyjską PIPEDA
Przechowywanie i usuwanie danych
- wymagania retencyjne wynikające z prawa i branży
- możliwe do obrony praktyki usuwania danych
- programy zarządzania dokumentacją
- zagadnienia e-discovery
Informacje o egzaminie CIPP/US (2026)
- Format: 90 pytań wielokrotnego wyboru
- Czas: 2,5 godziny
- Wynik zaliczający: 300/500 (wynik przeskalowany)
- Forma: ośrodki egzaminacyjne Pearson VUE lub egzamin online z nadzorem
- Rozkład pytań: zgodny z podanymi wyżej udziałami poszczególnych obszarów
Koszty CIPP/US (2026)
| Składnik kosztów | Kwota |
|---|---|
| Członkostwo IAPP (wymagane) | $550/rok |
| Opłata egzaminacyjna (stawka członkowska) | $550 |
| Materiały do nauki | $200-$500 |
| Kurs szkoleniowy (opcjonalny) | $2,200-$3,500 |
| Łączny koszt pierwszego roku | $1,300-$4,600 |
| Roczne odnowienie | $550 (członkostwo i CPE) |
CIPP/US czy CIPP/E: co wybrać?
Wielu profesjonalistów zastanawia się, który certyfikat wybrać:
| Czynnik | Wybierz CIPP/US, jeśli… | Wybierz CIPP/E, jeśli… |
|---|---|---|
| Zakres geograficzny | pracujesz głównie z firmami lub konsumentami z USA | pracujesz z firmami lub mieszkańcami UE |
| Otoczenie regulacyjne | musisz stosować stanowe przepisy o prywatności | potrzebujesz wiedzy o GDPR |
| Branża | pracujesz w sektorach skoncentrowanych na USA (opieka zdrowotna, finanse) | pracujesz w firmie skupionej na UE lub międzynarodowej |
| Cele kariery | szukasz stanowisk prywatności w USA | szukasz międzynarodowych stanowisk prywatności lub DPO |
| Działalność firmy | firma działa na rynku krajowym USA | firma działa w UE lub przekazuje dane przez granice |
Oba certyfikaty: wiele osób zdobywa oba, aby kompleksowo obsługiwać globalne wymagania dotyczące prywatności.
Wpływ na karierę i możliwości zawodowe
Wpływ na wynagrodzenie
| Stanowisko | Średnie wynagrodzenie (2026) |
|---|---|
| Analityk prywatności | $75,000-$95,000 |
| Menedżer ds. prywatności | $110,000-$140,000 |
| Chief Privacy Officer | $160,000-$220,000 |
| Prawnik ds. prywatności | $140,000-$200,000 |
| Konsultant ds. prywatności | $120,000-$175,000 |
Wynagrodzenia osób z CIPP/US są wyższe o 20-35%.
Możliwości zawodowe CIPP/US przygotowuje do pracy jako:
- Chief Privacy Officer (CPO): kierowanie ochroną prywatności w całej organizacji
- Menedżer ds. prywatności: bieżące zarządzanie programem prywatności
- Analityk prywatności: oceny prywatności i zgodność
- Prawnik ds. prywatności: doradztwo prawne
- Inspektor ds. zgodności: zgodność między zespołami, w tym prywatność
- Konsultant ochrony danych: usługi doradcze w zakresie prywatności
Nauka i przygotowanie
Zalecany harmonogram nauki
- 8-12 tygodni intensywnej nauki
- 10-15 godzin tygodniowo
- 3-5 egzaminów próbnych
Najważniejsze obszary nauki
- Różnice między stanowymi przepisami o prywatności: poznaj podobieństwa i różnice
- Federalne ustawy sektorowe: dokładnie poznaj HIPAA, GLBA, COPPA i FERPA
- Egzekwowanie przepisów: FTC, prokuratorzy generalni stanów, prywatne prawo do wniesienia powództwa
- Zastosowanie w praktyce: strategie zgodności i dobre praktyki
Materiały do nauki
- IAPP CIPP/US Study Guide
- IAPP CIPP/US Sample Questions
- szkolenia IAPP
- biuletyn Privacy Advisor i aktualności
- porównania stanowych przepisów o prywatności
Więcej informacji o CIPP/US: CIPP/US - Certified Information Privacy Professional/United States
Porównanie wszystkich pięciu certyfikatów
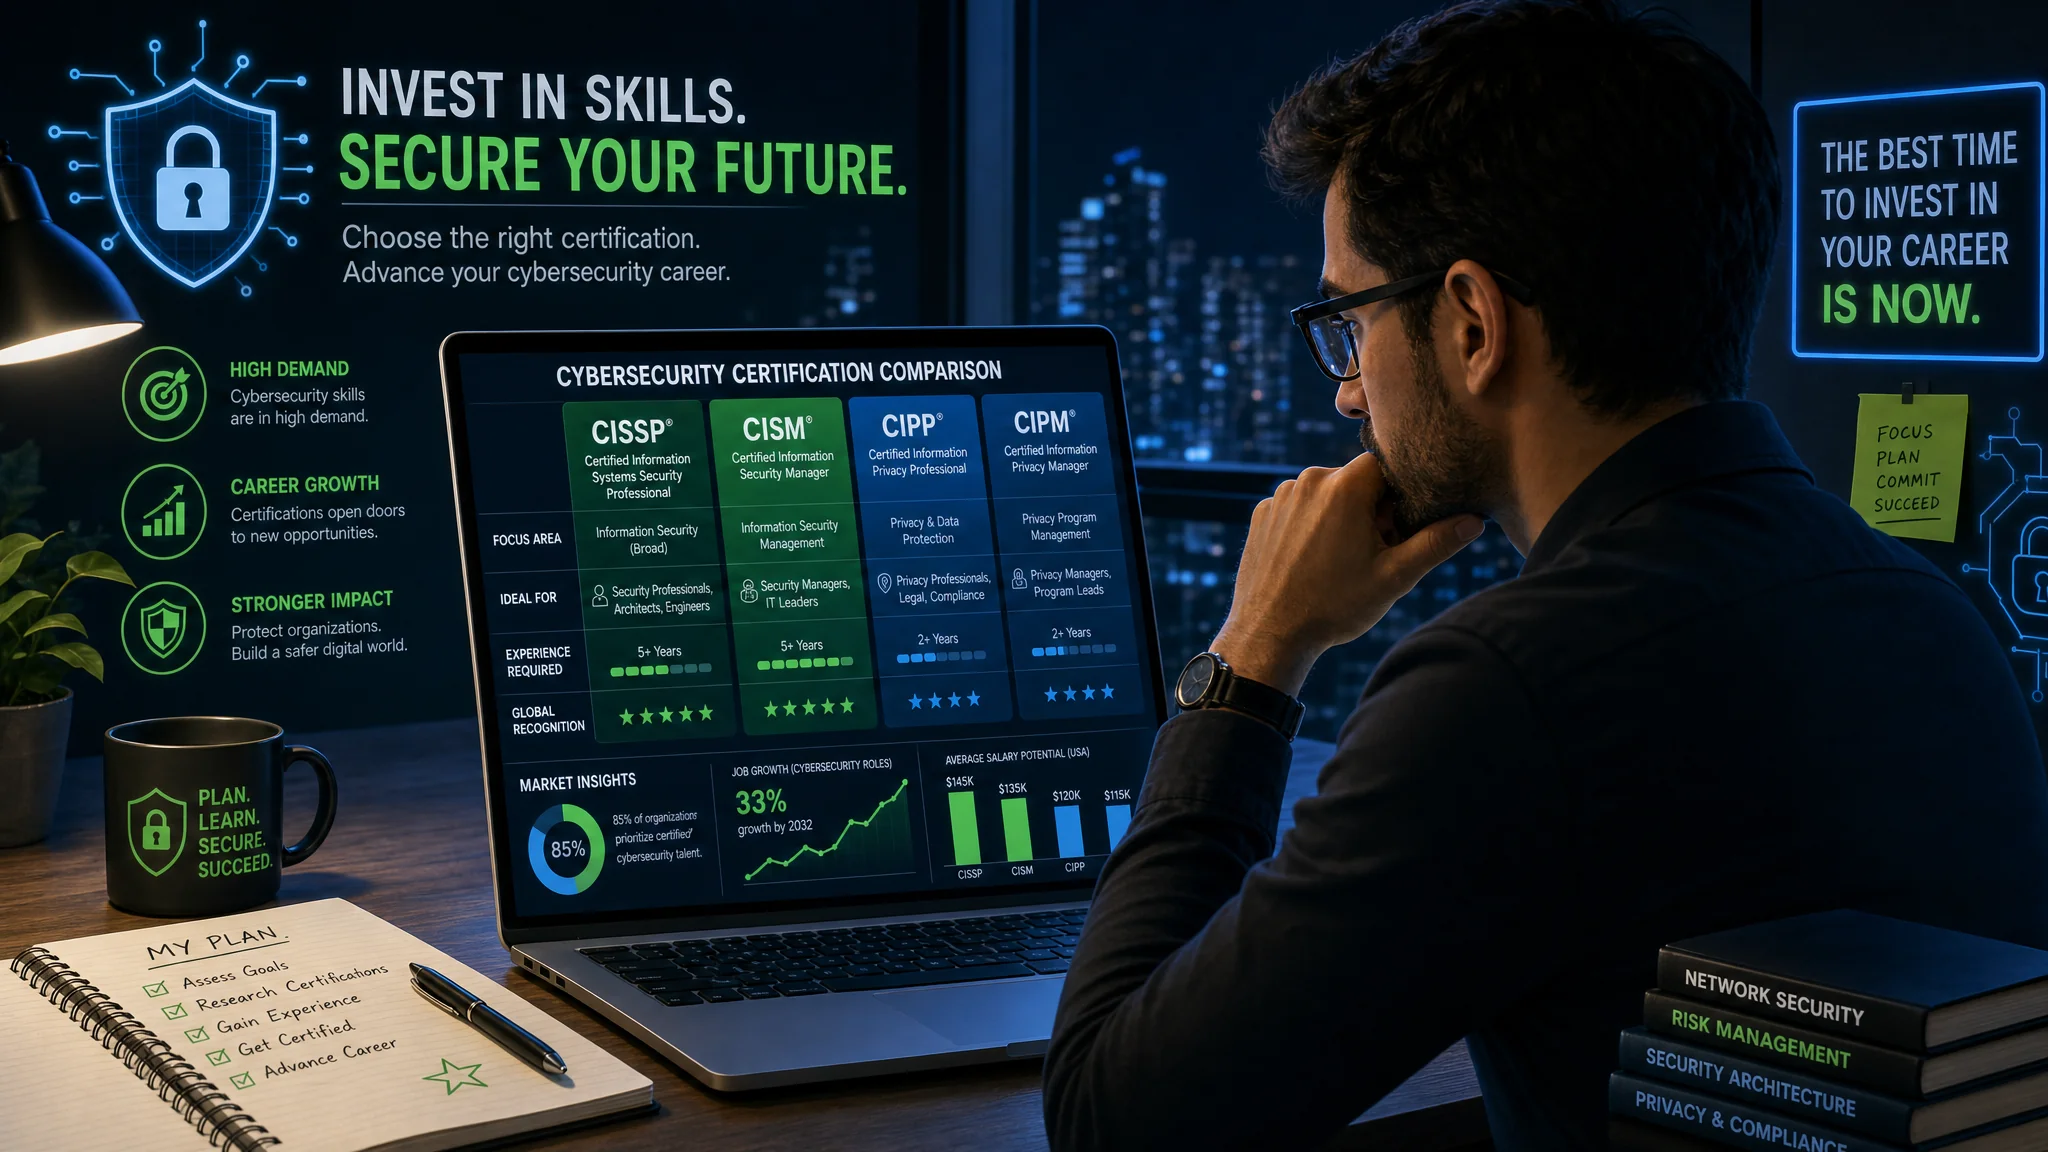
Poniższe zestawienia pomogą dobrać certyfikat do celów kariery.
Podsumowanie kosztów (2026)
| Certyfikat | Koszt pierwszego roku | Roczne odnowienie | Trudność egzaminu | Czas przygotowania |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | Wysoka | 4-6 miesięcy |
| CIPP/E | $1,300-$4,600 | $550 | Umiarkowana | 2-3 miesiące |
| CIPM | $1,300-$4,350 | $550 | Umiarkowana | 2-3 miesiące |
| CISM | $2,095-$4,395 | $220 | Wysoka | 3-6 miesięcy |
| CIPP/US | $1,300-$4,600 | $550 | Umiarkowana | 2-3 miesiące |
Porównanie obszarów specjalizacji
| Certyfikat | Główny zakres | Dla kogo | Rozpoznawalność w branży |
|---|---|---|---|
| CISSP | Zarządzanie bezpieczeństwem i architektura | Menedżerowie bezpieczeństwa, konsultanci, kandydaci na CISO | Bardzo wysoka (globalna) |
| CIPP/E | Prawo prywatności UE (GDPR) | DPO, menedżerowie prywatności UE, role międzynarodowe | Bardzo wysoka (UE/globalna) |
| CIPM | Zarządzanie programem prywatności | Inspektorzy i menedżerowie prywatności | Wysoka (branża prywatności) |
| CISM | Zarządzanie programem bezpieczeństwa | Menedżerowie bezpieczeństwa, CISO, menedżerowie ryzyka | Bardzo wysoka (globalna) |
| CIPP/US | Prawo prywatności USA | Menedżerowie prywatności i inspektorzy zgodności w USA | Bardzo wysoka (USA) |
Zalecane ścieżki kariery
Aspirujący Chief Information Security Officer (CISO)
Zalecana ścieżka: CISM → CISSP
- Zacznij od CISM, aby skupić się na zarządzaniu.
- Dodaj CISSP, aby poszerzyć wiedzę techniczną.
- Rozważ CIPM, aby połączyć kompetencje z obszaru prywatności.
Ścieżka specjalisty prywatności
Zalecana ścieżka: CIPP/US lub CIPP/E → CIPM → CIPT (przy pracy technicznej)
- Zacznij od CIPP zgodnego z obszarem geograficznym swojej pracy.
- Dodaj CIPM, aby zdobyć kompetencje operacyjne.
- Rozważ CIPT, aby poznać techniczne aspekty prywatności.
Ścieżka zarządzania bezpieczeństwem
Zalecana ścieżka: CISSP lub CISM (albo oba)
- Wybierz CISSP, jeśli masz doświadczenie techniczne.
- Wybierz CISM, jeśli masz doświadczenie w zarządzaniu.
- Zdobądź oba certyfikaty, aby uzyskać szersze kwalifikacje.
Ścieżka zgodności i zarządzania ryzykiem
Zalecana ścieżka: CISM + CIPP/US lub CIPP/E
- Wykorzystaj CISM w obszarze ładu bezpieczeństwa i ryzyka.
- Wykorzystaj CIPP w obszarze zgodności z przepisami prywatności.
- Rozważ CIPM do zarządzania programem prywatności.
Analiza zwrotu z inwestycji według certyfikatu
Na podstawie danych rynkowych z 2026 roku szacowany zwrot z inwestycji wynosi:
| Certyfikat | Średni koszt | Średni wzrost wynagrodzenia | Okres zwrotu | Zwrot w ciągu 5 lat |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000/rok | 1.4 miesiąca | $146,500 |
| CIPP/E | $3,000 | $22,000/rok | 1.6 miesiąca | $107,000 |
| CIPM | $2,800 | $25,000/rok | 1.3 miesiąca | $122,200 |
| CISM | $3,200 | $28,000/rok | 1.4 miesiąca | $136,800 |
| CIPP/US | $3,000 | $24,000/rok | 1.5 miesiąca | $117,000 |
Wszystkie certyfikaty zapewniają wysoki zwrot z inwestycji. Koszt zwraca się w niecałe dwa miesiące, a w ciągu pięciu lat przynoszą sześciocyfrowe korzyści.
Jak wybrać odpowiedni certyfikat
Przy wyborze certyfikatu weź pod uwagę następujące czynniki:
1. Cele kariery
- CISO lub starsze stanowisko kierownicze ds. bezpieczeństwa: CISM lub CISSP
- Przywództwo w obszarze prywatności: regionalny CIPP + CIPM
- Zarządzanie bezpieczeństwem: CISM lub CISSP
- Zarządzanie zgodnością: CISM + CIPP
- Zarządzanie ryzykiem: CISM
2. Zakres geograficzny
- Zasięg globalny lub międzynarodowy: CISSP, CIPP/E
- Stany Zjednoczone: CIPP/US, CISM, CISSP
- Unia Europejska: CIPP/E, CIPM
- Praca międzynarodowa: połączenie certyfikatów
3. Wymagania branżowe
- Opieka zdrowotna: CISSP lub CISM + CIPP/US (nacisk na HIPAA)
- Usługi finansowe: CISM + CIPP/US (nacisk na GLBA)
- Technologia: CISSP lub CISM + CIPM
- Konsulting: kilka certyfikatów zapewnia większą wszechstronność
4. Obecny poziom doświadczenia
- Poziom początkujący lub średni: zacznij od CIPP lub jednego certyfikatu
- Doświadczony profesjonalista: CISM lub CISSP
- Starszy poziom: kilka certyfikatów zapewnia wszechstronne kwalifikacje
5. Ograniczenia budżetowe
- Ograniczony budżet: zacznij od CIPP, który ma niższy koszt całkowity
- Średni budżet: CISM lub CISSP
- Finansowanie przez pracodawcę: zdobądź kilka certyfikatów
6. Dostępny czas
- Mało czasu: certyfikaty CIPP (2-3 miesiące przygotowań)
- Średnia ilość czasu: CISM (3-6 miesięcy przygotowań)
- Elastyczny harmonogram: CISSP i dodatkowe certyfikaty
Strategiczne budowanie ścieżki certyfikacyjnej
Lata 1-2: Podstawy
Cel: uzyskać podstawowe kwalifikacje i wiedzę
Opcja A - bezpieczeństwo:
- CISSP lub CISM, zależnie od doświadczenia
- Zdobywaj praktyczne doświadczenie
- Buduj sieć kontaktów w środowisku zarządzania bezpieczeństwem
Opcja B - prywatność:
- CIPP/US lub CIPP/E, zależnie od zakresu geograficznego
- Wykorzystuj wiedzę w obecnej pracy
- Dołącz do IAPP i rozwijaj sieć kontaktów w obszarze prywatności
Lata 3-4: Specjalizacja
Cel: pogłębić wiedzę i zdobyć uzupełniające kwalifikacje
Ścieżka bezpieczeństwa:
- Zdobądź drugi certyfikat (CISSP lub CISM)
- Rozważ certyfikat bezpieczeństwa chmurowego (CCSP)
- Rozwijaj specjalizację (GRC, zarządzanie ryzykiem itd.)
Ścieżka prywatności:
- Dodaj CIPM, aby zdobyć kompetencje zarządzania programami
- Rozważ CIPP dla kolejnego obszaru geograficznego
- Rozwijaj specjalizację (prywatność w opiece zdrowotnej, prywatność technologii itd.)
Ścieżka łączona:
- Specjaliści ds. bezpieczeństwa: dodaj CIPP/CIPM
- Specjaliści ds. prywatności: dodaj CISM lub CISSP
Rok 5 i kolejne: Przywództwo
Cel: zdobyć kwalifikacje na poziomie kierowniczym
- Zdobądź kolejne zaawansowane certyfikaty
- Rozważ uzyskanie rejestracji jako specjalista CERT-In
- Buduj pozycję eksperta przez wystąpienia i publikacje
- Wspieraj inne osoby zdobywające certyfikaty
Utrzymywanie certyfikatów
Wszystkie pięć certyfikatów wymaga ciągłego rozwoju zawodowego.
Wymagania dotyczące Continuing Professional Education (CPE)
| Certyfikat | Okres CPE | Wymagane punkty CPE | Roczna opłata |
|---|---|---|---|
| CISSP | 3 lata | 120 CPE (co najmniej 40 rocznie) | $149 |
| CIPP/E | 2 lata | 20 CPE | $550 (członkostwo) |
| CIPM | 2 lata | 20 CPE | $550 (członkostwo) |
| CISM | 3 lata | 120 CPE (co najmniej 20 rocznie) | $85 (członek) |
| CIPP/US | 2 lata | 20 CPE | $550 (członkostwo) |
Zdobywanie punktów CPE
Popularne sposoby zdobywania punktów CPE:
Edukacja i szkolenia
- konferencje i seminaria branżowe
- webinaria i kursy online
- kursy uniwersyteckie
- szkolenia dostawców (produkty bezpieczeństwa i prywatności)
Działalność zawodowa
- pisanie artykułów lub książek
- wystąpienia na konferencjach
- udział w grupach roboczych
- mentoring innych profesjonalistów
Samodzielna nauka
- czytanie odpowiednich książek i publikacji
- analiza badań dotyczących bezpieczeństwa i prywatności
- śledzenie zmian przepisów
Doświadczenie zawodowe
- większość certyfikatów przyznaje punkty CPE za odpowiednią pracę
- dokumentuj swoją aktywność zawodową
Wskazówki dotyczące wielu certyfikatów
Jeśli masz kilka certyfikatów:
- Prowadź wspólny rejestr CPE: zapisuj punkty dla wszystkich certyfikatów w arkuszu kalkulacyjnym lub aplikacji.
- Korzystaj z nakładania się punktów: wiele działań może zaliczać się do kilku certyfikatów.
- Planuj coroczne działania CPE: zaplanuj konferencje i szkolenia spełniające wszystkie wymagania.
- Korzystaj z organizacji zawodowych: dołącz do IAPP, ISACA i (ISC)², aby znaleźć możliwości zdobycia punktów CPE.
- Ustaw przypomnienia w kalendarzu: nie przegap terminów odnowienia.
Dodatkowe zasoby pomocne w zdobyciu certyfikatu
Organizacje zawodowe
Dla CISSP:
- Członkostwo (ISC)²: dostęp do zasobów, możliwości zdobywania CPE i społeczności
- Lokalne oddziały (ISC)²: kontakty i grupy nauki
Dla CIPP/E, CIPM i CIPP/US:
- Członkostwo IAPP: wymagane do certyfikacji, zapewnia liczne zasoby
- IAPP KnowledgeNet: fora społeczności i dyskusje
- Lokalne oddziały IAPP: wydarzenia networkingowe i grupy nauki
Dla CISM:
- Członkostwo ISACA: zniżka na egzamin i dostęp do zasobów
- Lokalne oddziały ISACA: grupy nauki i rozwój zawodowy
- Szkolenia online ISACA: oficjalne kursy przygotowawcze
Zasoby do nauki i społeczności
Społeczności online:
- Reddit: r/cissp, r/cybersecurity, r/privacy
- Grupy LinkedIn: CISSP Study Group, Privacy Professionals Network
- Discord: różne serwery do nauki bezpieczeństwa i prywatności
Platformy edukacyjne:
- Cybrary (kursy bezpłatne i płatne)
- Pluralsight (szeroki zakres szkoleń technicznych)
- LinkedIn Learning (rozwój zawodowy)
- Udemy (przystępne cenowo kursy przygotowujące do egzaminów)
Banki pytań i egzaminy próbne:
- oficjalne egzaminy próbne organizacji certyfikujących
- Boson ExamSim (CISSP, CISM)
- banki testów Sybex
- LearnZapp (aplikacja mobilna z pytaniami)
Książki i publikacje:
- oficjalne przewodniki do każdej certyfikacji
- przewodniki “11th Hour” do powtórki przed egzaminem
- kompleksowe podręczniki Sybex
- biuletyn Privacy Advisor (IAPP)
Wskazówki dotyczące rejestracji i terminu egzaminu
- Zarejestruj się wcześniej: terminy egzaminów szybko się kończą, szczególnie w popularnych lokalizacjach.
- Wybierz właściwą formę: egzamin w ośrodku lub zdalny nadzór online.
- Dobrze zaplanuj termin: uwzględnij harmonogram pracy i poziom stresu.
- Unikaj godzin szczytu: wczesne terminy poranne często wiążą się z mniejszą liczbą problemów technicznych.
- Przetestuj sprzęt: przed egzaminem online sprawdź system z wyprzedzeniem.
Podsumowanie: inwestycja w karierę w cyberbezpieczeństwie
Nietechniczne certyfikaty cyberbezpieczeństwa to jedna z najlepszych inwestycji w karierę w 2026 roku. Globalne wydatki na cyberbezpieczeństwo przekraczają 215 mld USD, 3,5 miliona stanowisk pozostaje nieobsadzonych, a wymagania regulacyjne rosną. Zapotrzebowanie na certyfikowanych specjalistów jest więc wysokie.
Najważniejsze wnioski
-
Wszystkie pięć certyfikatów zapewnia wysoki zwrot z inwestycji: każdy zwraca koszt w niecałe dwa miesiące i przynosi sześciocyfrowe korzyści w ciągu pięciu lat.
-
Wybierz certyfikat zgodny z celami kariery:
- przywództwo w zarządzaniu bezpieczeństwem: CISM lub CISSP
- przywództwo w obszarze prywatności: CIPP + CIPM
- szerokie kompetencje kierownicze: połączenie certyfikatów
-
Uwzględnij zakres geograficzny:
- role związane z USA: CIPP/US, CISM, CISSP
- role związane z UE: CIPP/E, CIPM
- role globalne: połączenie certyfikatów
-
Kilka certyfikatów zwiększa wartość na rynku pracy: osoby z 2-3 uzupełniającymi się certyfikatami uzyskują wyższe wynagrodzenia i więcej możliwości kariery.
-
Ciągła nauka jest niezbędna: wszystkie certyfikaty wymagają CPE, co pozwala utrzymać aktualną wiedzę o zmieniających się zagrożeniach i przepisach.
Kolejne kroki
-
Określ cele kariery: gdzie chcesz być za 3-5 lat?
-
Oceń swoje doświadczenie: jakie masz już doświadczenie i wykształcenie?
-
Wybierz pierwszy certyfikat: kieruj się celami, doświadczeniem i popytem na rynku.
-
Przygotuj plan nauki: przeznacz 2-6 miesięcy na intensywne przygotowanie.
-
Zarejestruj się i wybierz termin: ustal konkretną datę egzaminu, aby utrzymać motywację.
-
Dołącz do społeczności zawodowych: korzystaj z grup nauki i networkingu.
-
Zaplanuj ścieżkę certyfikacyjną: przygotuj strategię zdobywania certyfikatów na kilka lat.
Osoby rozpoczynające ścieżkę certyfikacyjną powinny pamiętać, że cyberbezpieczeństwo dotyczy nie tylko technologii. Chodzi też o ochronę organizacji, ludzi i danych. Te nietechniczne certyfikaty zapewniają wiedzę, ramy i wiarygodność potrzebne do realnej poprawy bezpieczeństwa organizacji.
Niezależnie od wyboru CISSP dla szerokiej wiedzy o zarządzaniu bezpieczeństwem, CISM dla strategicznego przywództwa, CIPP/E dla wiedzy o prywatności UE, CIPM dla zarządzania programem prywatności czy CIPP/US dla zgodności z przepisami USA, inwestujesz w karierę, która przynosi korzyści finansowe i zawodową satysfakcję.
Szczegółowe porównanie najważniejszych certyfikatów cyberbezpieczeństwa, w tym technicznych, związanych z dostawcami i specjalistycznych, znajduje się w naszym przewodniku: Porównanie certyfikatów cyberbezpieczeństwa 2026 .
Aby poznać szersze ścieżki kariery i umiejętności potrzebne w cyberbezpieczeństwie, przeczytaj nasz przewodnik: Przewodnik po karierze w cyberbezpieczeństwie: kluczowe umiejętności i certyfikaty .
Teraz jest dobry moment na inwestycję w karierę cyberbezpieczeństwa. Rozpocznij zdobywanie certyfikatu i przygotuj się do pracy w jednej z najszybciej rozwijających się i kluczowych dziedzin technologii.
Źródła
- ISC² - Certified Information Systems Security Professional (CISSP): https://www.isc2.org/Certifications/CISSP
- International Association of Privacy Professionals - CIPP/E: https://iapp.org/certify/cipp/europe/
- International Association of Privacy Professionals - CIPM: https://iapp.org/certify/cipm/
- ISACA - Certified Information Security Manager (CISM): https://www.isaca.org/credentialing/cism
- International Association of Privacy Professionals - CIPP/US: https://iapp.org/certify/cipp/united-states/
- IAPP - Privacy Certification: https://iapp.org/certify/
- (ISC)² Certifications: https://www.isc2.org/Certifications
- ISACA Credentials: https://www.isaca.org/credentialing
- California Privacy Protection Agency - CPRA: https://cppa.ca.gov/
- Federal Trade Commission - Privacy and Security: https://www.ftc.gov/business-guidance/privacy-security
- NIST Privacy Framework: https://www.nist.gov/privacy-framework
- SimeonOnSecurity - Porównanie certyfikatów cyberbezpieczeństwa 2026: https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - Przewodnik po karierze w cyberbezpieczeństwie: https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - Najlepsze certyfikaty cyberbezpieczeństwa dla profesjonalistów rządowych i wojskowych: https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/

Related Posts