

Przewodnik po karierze w cyberbezpieczeństwie 2026

Table of Contents
Przewodnik po karierze w cyberbezpieczeństwie 2026: pełny plan rozwoju
W 2026 roku cyberbezpieczeństwo jest jedną z najważniejszych i najbardziej dochodowych ścieżek kariery w branży technologicznej. Liczba cyberataków rośnie o 38% rok do roku, a globalne wydatki na cyberbezpieczeństwo sięgają 215 mld USD rocznie. Organizacje ze wszystkich sektorów pilnie potrzebują wykwalifikowanych specjalistów cyberbezpieczeństwa. Luka kompetencyjna stale się powiększa. Na świecie pozostaje 3,5 miliona nieobsadzonych stanowisk w cyberbezpieczeństwie, co stwarza wyjątkowe możliwości dla osób rozpoczynających karierę.
Ten obszerny przewodnik pomoże Ci rozpocząć i rozwijać karierę w cyberbezpieczeństwie w 2026 roku. Znajdziesz w nim:
- Aktualne trendy na rynku pracy i dane o wynagrodzeniach
- Niezbędne umiejętności techniczne i interpersonalne
- Szczegółowe rekomendacje certyfikatów, wraz z linkiem do pełnego porównania certyfikatów
- Ścieżki kariery od stanowisk juniorskich po kierownicze
- Praktyczne kroki, które pomogą zdobyć pierwszą pracę w bezpieczeństwie
Sytuacja w cyberbezpieczeństwie w 2026 roku
Poważny niedobór specjalistów: dlaczego warto zacząć teraz
Luka kadrowa w cyberbezpieczeństwie osiągnęła w 2026 roku krytyczny poziom:
Globalne statystyki zatrudnienia w cyberbezpieczeństwie (2026):
- Nieobsadzone stanowiska: 3,5 miliona na świecie, wobec 3,4 miliona w 2025 roku
- Niedobór w USA: 750 000 wolnych stanowisk w cyberbezpieczeństwie
- Średni czas obsadzenia: 6-9 miesięcy w przypadku stanowisk specjalistycznych średniego szczebla
- Wzrost popytu: o 32% więcej ofert pracy w cyberbezpieczeństwie niż rok wcześniej
- Premia płacowa: specjaliści bezpieczeństwa zarabiają o 15-25% więcej niż osoby na porównywalnych stanowiskach IT
Przyczyny niedoboru:
- Szybka transformacja cyfrowa: wdrażanie chmury i praca zdalna zwiększają powierzchnię ataku
- Rosnące zaawansowanie ataków: zagrożenia wykorzystujące AI wymagają specjalistycznych umiejętności obronnych
- Presja regulacyjna: RODO, CCPA i nowe przepisy wymagają inwestycji w bezpieczeństwo
- Luka kompetencyjna: tradycyjnym specjalistom IT brakuje specjalistycznej wiedzy z zakresu bezpieczeństwa
- Niewystarczające kształcenie: uczelnie kształcą około 60 000 absolwentów cyberbezpieczeństwa rocznie, podczas gdy w USA jest 750 000 wolnych stanowisk
Krajobraz cyberzagrożeń w 2026 roku
Zrozumienie zagrożeń pomaga lepiej zaplanować karierę:
Najważniejsze cyberzagrożenia w 2026 roku:
| Rodzaj zagrożenia | Częstotliwość | Średni koszt incydentu | Główne cele |
|---|---|---|---|
| Ransomware | 493 mln ataków rocznie | 4,5 mln USD | Ochrona zdrowia, finanse, produkcja |
| Phishing z użyciem AI | 3,4 mld wiadomości e-mail rocznie | 1,2 mln USD | Wszystkie sektory |
| Ataki na łańcuch dostaw | 38 000 incydentów | 8,7 mln USD | Technologia, obronność |
| Błędna konfiguracja chmury | 2,1 mln naruszeń | 640 tys. USD | Startupy, małe i średnie firmy |
| Botnety IoT | 127 mln przejętych urządzeń | 2,3 mln USD | Inteligentne miasta, przemysł |
| Socjotechnika z deepfake’ami | 180 000 incydentów | 3,1 mln USD | Finanse, kadra kierownicza |
Nowe zagrożenia kształtujące kariery w 2026 roku:
- Zagrożenia związane z obliczeniami kwantowymi: podatność systemów kryptograficznych na ataki kwantowe zwiększa popyt na ekspertów od kryptografii postkwantowej
- Adwersarialne ataki na AI: zatruwanie modeli ML i złośliwe dane wejściowe tworzą nową specjalizację w bezpieczeństwie AI
- Bezpieczeństwo sieci 5G/6G: rozwój IoT i edge computingu znacznie zwiększa powierzchnię ataku
- Cyberbezpieczeństwo satelitarne: Starlink i inne satelitarne usługi internetowe wiążą się z nowymi wyzwaniami
Sektory o największym zapotrzebowaniu (2026)
| Sektor | Wolne stanowiska | Średnie wynagrodzenie | Tempo wzrostu |
|---|---|---|---|
| Usługi finansowe | 285 000 | 127 000 USD | +38% |
| Ochrona zdrowia | 210 000 | 105 000 USD | +42% |
| Administracja/obronność | 195 000 | 118 000 USD | +28% |
| Technologia/SaaS | 380 000 | 142 000 USD | +45% |
| Energetyka/usługi komunalne | 87 000 | 112 000 USD | +31% |
| Produkcja/ICS | 142 000 | 98 000 USD | +35% |
| Telekomunikacja | 93 000 | 108 000 USD | +29% |
Niezbędne umiejętności specjalistów cyberbezpieczeństwa w 2026 roku
Sukces w cyberbezpieczeństwie wymaga połączenia wiedzy technicznej, analitycznego myślenia i zrozumienia biznesu. W 2026 roku cenieni są specjaliści o profilu T: z głęboką wiedzą w jednej dziedzinie i szeroką znajomością innych obszarów bezpieczeństwa.
Podstawowe umiejętności techniczne
Każdy specjalista cyberbezpieczeństwa potrzebuje tych podstawowych umiejętności technicznych:
1. Sieci i infrastruktura
Dlaczego to ważne: 78% ataków wykorzystuje podatności sieciowe
Niezbędna wiedza:
- Protokoły sieciowe: TCP/IP, DNS, DHCP, HTTP/HTTPS, TLS 1.3
- Architektura sieci: VLAN-y, podsieci, routing (BGP, OSPF), przełączanie
- Bezpieczeństwo sieci bezprzewodowych: WPA3, 802.1X, zabezpieczenia WiFi 6E/WiFi 7
- Segmentacja sieci: mikrosegmentacja, dostęp sieciowy Zero Trust (ZTNA)
- Sieci definiowane programowo (SDN): bezpieczeństwo wirtualizacji funkcji sieciowych
Zmiany w 2026 roku:
- Bezpieczeństwo segmentacji sieci 5G/6G: znajomość granic bezpieczeństwa w sieciach zwirtualizowanych
- Bezpieczeństwo IPv6: wyczerpywanie się puli IPv4 sprawia, że IPv6 wprowadza nowe wektory ataku
- Architektura SASE: Secure Access Service Edge łączy sieci i bezpieczeństwo
Poznaj te narzędzia:
- Wireshark: analiza pakietów, niezbędna na każdym stanowisku
- Nmap: wykrywanie urządzeń sieciowych i audyt bezpieczeństwa
- tcpdump: analizator pakietów w wierszu poleceń
- Netcat: narzędzie do odczytywania i zapisywania danych w połączeniach sieciowych
2. Systemy operacyjne i administracja systemami
Dlaczego to ważne: 85% przedsiębiorstw korzysta z różnych systemów operacyjnych
Niezbędna wiedza:
- Administracja Linuksem: biegła obsługa wiersza poleceń Ubuntu, RHEL i Debian
- Windows Server: Active Directory, Group Policy, PowerShell
- Systemy operacyjne w chmurze: zrozumienie warstw systemów konteneryzowanych i zwirtualizowanych
- Bezpieczeństwo macOS: rosnąca popularność komputerów Mac w firmach wymaga wiedzy na ich temat
- Mobilne systemy operacyjne: architektura bezpieczeństwa iOS i Androida
Obszary zainteresowania w 2026 roku:
- Bezpieczeństwo kontenerów: konfiguracje bezpieczeństwa Docker, Kubernetes i containerd
- Niezmienna infrastruktura: konsekwencje bezpieczeństwa wynikające z infrastructure-as-code
- Bezpieczeństwo serverless: zagadnienia bezpieczeństwa Lambda i Azure Functions
Najważniejsze umiejętności:
- PowerShell: automatyzacja i zadania bezpieczeństwa w Windows
- Skrypty Bash/shell: automatyzacja w Linuksie
- Python: administracja systemami i automatyzacja bezpieczeństwa
- Zarządzanie konfiguracją: Ansible i Puppet do automatyzacji wzmacniania zabezpieczeń
3. Programowanie i skrypty (kluczowe w 2026 roku)
Dlaczego to ważne: 92% ofert pracy w cyberbezpieczeństwie wymaga obecnie umiejętności programowania
Priorytetowe języki programowania w cyberbezpieczeństwie (2026):
| Język | Główne zastosowanie | Poziom popytu | Średni wzrost wynagrodzenia |
|---|---|---|---|
| Python | Automatyzacja bezpieczeństwa, tworzenie narzędzi | Bardzo wysoki | +18 000 USD |
| Go (Golang) | Narzędzia bezpieczeństwa chmury, malware | Wysoki | +22 000 USD |
| Rust | Bezpieczne pamięciowo narzędzia bezpieczeństwa | Rośnie | +25 000 USD |
| JavaScript/TypeScript | Bezpieczeństwo aplikacji internetowych, analiza XSS | Wysoki | +12 000 USD |
| PowerShell | Automatyzacja zabezpieczeń Windows | Wysoki | +8 000 USD |
| Bash | Skrypty bezpieczeństwa dla Linuksa | Średni | +6 000 USD |
| C/C++ | Analiza malware, tworzenie exploitów | Średni | +15 000 USD |
Python w cyberbezpieczeństwie (najważniejszy język):
# Example: Automated security scanning script
import nmap
import json

def security_scan(target_ip):
    """
    Performs automated vulnerability scan
    """
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sV -sC --script vuln')

    results = {
        'host': target_ip,
        'open_ports': [],
        'vulnerabilities': []
    }

    for host in nm.all_hosts():
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                service = nm[host]['tcp'][port]
                results['open_ports'].append({
                    'port': port,
                    'service': service['name'],
                    'version': service['version']
                })

    return json.dumps(results, indent=2)
Dlaczego programowanie jest ważne w 2026 roku:
- Automatyzacja: ręczne wykonywanie zadań związanych z bezpieczeństwem nie skaluje się
- Dostosowywanie narzędzi: dopasuj otwarte narzędzia bezpieczeństwa do swojego środowiska
- Analiza zagrożeń: programowo przetwarzaj i analizuj źródła informacji o bezpieczeństwie
- Bezpieczeństwo AI/ML: wdrażaj i zabezpieczaj modele uczenia maszynowego
4. Bezpieczeństwo chmury (obszar szybkiego wzrostu)
Dlaczego to ważne: 94% przedsiębiorstw korzysta z wielu chmur, a 67% obciążeń działa obecnie w chmurze
Najważniejsze platformy chmurowe:
- AWS: 32% udziału w rynku. Poznaj IAM, VPC, Security Groups i GuardDuty
- Azure: 23% udziału w rynku. Poznaj Entra ID, NSG i Defender for Cloud
- GCP: 11% udziału w rynku. Poznaj Cloud IAM, VPC Service Controls i Security Command Center
Macierz umiejętności bezpieczeństwa chmury (2026):
| Obszar umiejętności | AWS | Azure | GCP | Priorytet |
|---|---|---|---|---|
| Zarządzanie tożsamością i dostępem | IAM, STS | Entra ID, RBAC | Cloud IAM | Krytyczny |
| Bezpieczeństwo sieci | VPC, Security Groups | NSG, Firewall | VPC, Firewall Rules | Krytyczny |
| Ochrona danych | KMS, szyfrowanie S3 | Key Vault, szyfrowanie Storage | Cloud KMS | Wysoki |
| Wykrywanie zagrożeń | GuardDuty, SecurityHub | Defender, Sentinel | Security Command Center | Wysoki |
| Zgodność | Config, Audit | Policy, Compliance Mgr | Asset Inventory | Średni |
| Bezpieczeństwo kontenerów | ECS/EKS | AKS, Container Instances | GKE, Cloud Run | Wysoki |
Certyfikaty chmurowe zwiększają wynagrodzenie o 15 000-25 000 USD. Więcej informacji znajdziesz w naszym pełnym przewodniku po certyfikatach .
5. Narzędzia i technologie bezpieczeństwa
Niezbędne kategorie narzędzi:
Zarządzanie podatnościami:
- Nessus/Tenable: skaner podatności będący standardem branżowym
- Qualys: zarządzanie podatnościami w chmurze
- OpenVAS: alternatywa open source
SIEM/zarządzanie logami:
- Splunk: lider rynku analizy logów i SIEM
- Elastic Stack (ELK): otwarte zarządzanie logami
- Azure Sentinel: natywny dla chmury system SIEM
- Chronicle: chmurowy SIEM Google
Wykrywanie i reagowanie na zagrożenia w punktach końcowych (EDR):
- CrowdStrike Falcon: wiodąca platforma EDR
- Microsoft Defender: zintegrowane zabezpieczenia Windows
- SentinelOne: ochrona punktów końcowych oparta na AI
- Carbon Black: zabezpieczenia punktów końcowych VMware
Bezpieczeństwo sieci:
- Palo Alto Networks: zapory nowej generacji
- Fortinet FortiGate: zintegrowana platforma bezpieczeństwa
- Cisco Secure: Firepower, ISE, Umbrella
- pfSense/OPNsense: zapory open source
Bezpieczeństwo aplikacji internetowych:
- Burp Suite: skaner podatności aplikacji internetowych, niezbędny
- OWASP ZAP: otwarty skaner aplikacji internetowych
- Nmap/Nikto: skanowanie serwerów WWW
Platformy analizy zagrożeń:
- MISP: otwarta platforma analizy zagrożeń
- ThreatConnect: komercyjna analiza zagrożeń
- Recorded Future: analiza zagrożeń oparta na AI
Umiejętności analityczne i rozwiązywanie problemów
Same umiejętności techniczne nie wystarczą. Krytyczne myślenie odróżnia dobrych specjalistów bezpieczeństwa od świetnych.
Niezbędne zdolności analityczne:
- Modelowanie zagrożeń: identyfikowanie możliwych wektorów ataku przed ich wykorzystaniem
- Ocena ryzyka: wyrażanie ryzyka bezpieczeństwa w kategoriach biznesowych
- Analiza incydentów: szybkie ustalanie przyczyny źródłowej podczas incydentów bezpieczeństwa
- Rozpoznawanie wzorców: wykrywanie anomalii w ogromnych zbiorach danych
- Inżynieria wsteczna: poznawanie działania malware i exploitów
Rozwijanie umiejętności analitycznych:
- Rozwiązuj zadania CTF: bierz udział w zawodach Capture The Flag (HackTheBox, TryHackMe)
- Analizuj prawdziwe naruszenia: badaj opublikowane raporty o incydentach
- Ćwiczenia red team/blue team: uczestnicz w symulowanych atakach i działaniach obronnych
- Polowanie na zagrożenia: proaktywnie szukaj zagrożeń w swoim środowisku
Umiejętności komunikacyjne i biznesowe (element wyróżniający)
Dlaczego to ważne: 73% CISO wskazuje umiejętności komunikacyjne jako jedno z głównych kryteriów rekrutacji na wyższe stanowiska
Najważniejsze umiejętności miękkie w 2026 roku:
1. Zrozumienie biznesu:
- Zrozum, jak bezpieczeństwo wspiera cele biznesowe, a nie tylko zapobiega problemom
- Posługuj się językiem finansów: ROI, kwantyfikacja ryzyka i analiza kosztów i korzyści
- Dopasuj inicjatywy bezpieczeństwa do strategii biznesowej
2. Komunikacja z kadrą kierowniczą:
- Przekładaj ryzyka techniczne na wpływ biznesowy
- Przedstawiaj wskaźniki bezpieczeństwa istotne dla kierownictwa
- Wpływaj na decyzje dotyczące inwestycji w bezpieczeństwo
3. Współpraca międzyfunkcyjna:
- Współpracuj z zespołami deweloperskimi (DevSecOps)
- Współpracuj z zespołami prawnymi i ds. zgodności
- Uzgadniaj z działami biznesowymi wymagania dotyczące bezpieczeństwa
4. Zarządzanie dostawcami:
- Oceniaj produkty i usługi bezpieczeństwa
- Negocjuj umowy dotyczące bezpieczeństwa
- Zarządzaj relacjami z dostawcami usług bezpieczeństwa
Rozwijanie umiejętności komunikacyjnych:
Entry Level: Write clear incident reports
Mid-Level: Present security updates to management
Senior:Lead security strategy discussions with executives
Executive: Communicate security posture to board of directors
Nowe umiejętności w 2026 roku i później
Nowe specjalizacje o dużym popycie:
1. Bezpieczeństwo AI/ML: średnie wynagrodzenie 165 000 USD
- Adwersarialne uczenie maszynowe
- Wykrywanie zatruwania modeli
- Red teaming AI
- Bezpieczeństwo LLM (ChatGPT, Claude i inne)
2. Kryptografia odporna na komputery kwantowe: średnie wynagrodzenie 148 000 USD
- Algorytmy postkwantowe
- Elastyczność kryptograficzna
- Kwantowa dystrybucja kluczy
3. DevSecOps: średnie wynagrodzenie 135 000 USD
- Automatyzacja bezpieczeństwa w potokach CI/CD
- Bezpieczeństwo infrastructure-as-code
- Bezpieczeństwo kontenerów i Kubernetes
4. Architektura Zero Trust: średnie wynagrodzenie 142 000 USD
- Bezpieczeństwo oparte na tożsamości
- Mikrosegmentacja
- Ciągła weryfikacja
5. Bezpieczeństwo cloud-native: średnie wynagrodzenie 138 000 USD
- Bezpieczeństwo serverless
- Bezpieczeństwo API
- Bezpieczeństwo service mesh
Mapa certyfikatów cyberbezpieczeństwa na 2026 rok
Certyfikaty potwierdzają umiejętności i znacząco zwiększają wynagrodzenie oraz szanse na zatrudnienie. Szczegółowe porównanie najważniejszych certyfikatów znajdziesz w naszym przewodniku po certyfikatach na 2026 rok .
Certyfikaty dla początkujących (0-2 lata doświadczenia)
CompTIA Security+ - standardowy punkt startowy
- Koszt: 404 USD
- Wpływ na wynagrodzenie: +8 000-12 000 USD w porównaniu z brakiem certyfikatu
- Zdawalność: około 60%
- Czas nauki: 60-90 godzin
- Dlaczego warto: wymagany na wielu stanowiskach rządowych/DoD (DoD 8140), potwierdza podstawową wiedzę
- Aktualizacja 2026: wersja Security+ z 2026 roku zawiera moduł bezpieczeństwa AI
Google Cybersecurity Certificate - przystępna cenowo alternatywa
- Koszt: 39 USD miesięcznie, około 117 USD za 3 miesiące
- Wpływ na wynagrodzenie: +5 000-8 000 USD
- Dlaczego warto: praktyczne laboratoria i kupon zniżkowy 30% na egzamin Security+
- Platforma: Coursera
AWS Certified Security Specialty - początek w bezpieczeństwie chmury
- Koszt: 300 USD
- Wpływ na wynagrodzenie: +15 000-20 000 USD
- Zdawalność: około 65%
- Czas nauki: 80-100 godzin
- Dlaczego warto: bezpieczeństwo chmury jest obszarem o największym popycie, a AWS ma 32% udziału w rynku chmurowym
Certyfikaty średniego szczebla (2-5 lat doświadczenia)
Certified Information Systems Security Professional (CISSP) - złoty standard
- Koszt: 749 USD i 135 USD rocznej opłaty utrzymaniowej
- Wymagane doświadczenie: 5 lat lub 4 lata z tytułem licencjata
- Wpływ na wynagrodzenie: +25 000-35 000 USD
- Obecność na rynku pracy: wymieniany w 52% ofert pracy w cyberbezpieczeństwie
- Dlaczego warto: najbardziej rozpoznawalny certyfikat bezpieczeństwa na świecie, ścieżka do zarządzania
HackTheBox CPTS - najlepszy praktyczny certyfikat z pentestów
- Koszt: 499 USD
- Egzamin: 10 dni praktycznych zadań
- Wpływ na wynagrodzenie: +18 000-25 000 USD
- Dlaczego warto: bardziej kompleksowy niż OSCP i korzystniejszy cenowo
- Rosnące uznanie: techniczni menedżerowie rekrutacji coraz częściej wolą go od OSCP
Azure Security Engineer Associate - bezpieczeństwo chmury
- Koszt: 165 USD
- Odnowienie: co roku
- Wpływ na wynagrodzenie: +18 000-22 000 USD
- Dlaczego warto: Azure ma 23% udziału w rynku chmurowym, a narzędzia bezpieczeństwa Microsoft są dominujące
Zaawansowane i specjalistyczne certyfikaty (ponad 5 lat doświadczenia)
Offensive Security Certified Professional (OSCP) - standard w pentestach
- Koszt: 1 699-2 699 USD
- Egzamin: 24 godziny oraz 24 godziny na raport
- Wpływ na wynagrodzenie: +20 000-30 000 USD
- Uznanie w HR: wymieniany w 26% ofert pracy dla pentesterów
- Warto rozważyć: droższy i z coraz starszym materiałem w porównaniu z alternatywami takimi jak CPTS
GIAC Security Expert (GSE) - certyfikat elitarny
- Koszt: ponad 10 000 USD, wymaga kilku kursów SANS oraz egzaminu za 13 000 USD
- Egzamin: 2-godzinny test wielokrotnego wyboru i 2-dniowe laboratorium praktyczne
- Posiadacze na świecie: mniej niż 300 osób
- Wpływ na wynagrodzenie: +40 000-60 000 USD
- Dlaczego warto: najwyższe poświadczenie, ale tylko jeśli płaci za nie pracodawca
Certified Cloud Security Professional (CCSP) - zarządzanie bezpieczeństwem chmury
- Koszt: 599 USD
- Wymagane doświadczenie: 5 lat w IT i 3 lata w bezpieczeństwie
- Wpływ na wynagrodzenie: +22 000-30 000 USD
- Dlaczego warto: niezależny od dostawcy certyfikat bezpieczeństwa chmury dla stanowisk kierowniczych
Strategia certyfikacji według ścieżki kariery
Ścieżka analityka SOC:
- Zacznij od: Security+ lub Google Cybersecurity Certificate
- Dodaj: CySA+ lub CyberDefenders CCD
- Rozwijaj się dalej: CISSP lub GCIH
Ścieżka testera penetracyjnego:
- Zacznij od: eJPT lub Security+
- Rozwijaj umiejętności: HackTheBox CPTS lub PNPT (TCM)
- Następnie: OSCP dla HR i CRTO dla umiejętności
Ścieżka bezpieczeństwa chmury:
- Zacznij od: AWS Cloud Practitioner
- Rozwijaj umiejętności: AWS Security Specialty i Azure Security Engineer
- Następnie: CCSP
Ścieżka GRC/zgodności:
- Zacznij od: Security+
- Rozwijaj umiejętności: CISA z naciskiem na audyt
- Następnie: CISSP i CISM
Pełne porównanie certyfikatów, szczegółowa analiza dostawców, cen i rekomendacji znajdują się w naszym przewodniku porównawczym .
Ścieżki kariery i dane o wynagrodzeniach w cyberbezpieczeństwie (2026)
Znajomość różnych specjalizacji pomaga wybrać właściwą drogę.
Ścieżka kariery 1: Analityk SOC (Security Operations Center)
Opis stanowiska: monitorowanie systemów bezpieczeństwa, analiza alertów i reagowanie na incydenty
Rozwój kariery:
Junior SOC Analyst (0-2 years) → $55,000-75,000
    ↓
SOC Analyst II (2-4 years) → $75,000-95,000
    ↓
Senior SOC Analyst (4-7 years) → $95,000-120,000
    ↓
SOC Team Lead (7-10 years) → $120,000-145,000
    ↓
SOC Manager (10+ years) → $145,000-180,000
Wymagane umiejętności:
- Platformy SIEM (Splunk, Sentinel, Chronicle)
- Analiza i korelacja logów
- Procedury reagowania na incydenty
- Analiza ruchu sieciowego
- Interpretacja informacji o zagrożeniach
Certyfikaty:
- Początkowe: Security+, CySA+
- Zaawansowane: CyberDefenders CCD, GCIH
Typowy dzień pracy:
- Monitorowanie paneli SIEM pod kątem podejrzanej aktywności
- Wstępna ocena i analiza alertów bezpieczeństwa
- Wstępne reagowanie na incydenty
- Dokumentowanie zdarzeń bezpieczeństwa
- Komunikacja z interesariuszami na temat incydentów
Zalety: przyjazne dla początkujących, wyraźna ścieżka rozwoju, praca zmianowa Wady: może być monotonna, praca zmianowa, zmęczenie dużą liczbą alertów
Ścieżka kariery 2: Tester penetracyjny / etyczny haker
Opis stanowiska: symulowanie ataków, aby znaleźć podatności, zanim wykorzystają je przestępcy
Rozwój kariery:
Junior Penetration Tester (0-2 years) → $70,000-90,000
    ↓
Penetration Tester (2-5 years) → $95,000-130,000
    ↓
Senior Penetration Tester (5-8 years) → $130,000-165,000
    ↓
Lead Pentester / Red Team Lead (8-12 years) → $165,000-200,000
    ↓
Principal Security Consultant (12+ years) → $200,000-275,000+
Wymagane umiejętności:
- Testowanie zabezpieczeń aplikacji internetowych
- Testy penetracyjne sieci
- Wykorzystywanie podatności Active Directory
- Socjotechnika
- Pisanie raportów i komunikacja
Certyfikaty:
- Początkowe: eJPT, PJPT
- Średnie: CPTS, OSCP, CEH Practical
- Zaawansowane: OSEP, CRTO
Typowy dzień pracy:
- Przeprowadzanie autoryzowanych ocen bezpieczeństwa
- Wykorzystywanie podatności w aplikacjach i sieciach
- Dokumentowanie ustaleń w szczegółowych raportach
- Przedstawianie klientom zaleceń naprawczych
- Śledzenie najnowszych exploitów i technik
Zalety: ciekawa praca, wysokie wynagrodzenie, brak monotonii Wady: stres, konieczność ciągłej nauki, nieregularne godziny podczas zleceń
Ścieżka kariery 3: Inżynier bezpieczeństwa / architekt
Opis stanowiska: projektowanie i wdrażanie systemów oraz infrastruktury bezpieczeństwa
Rozwój kariery:
Junior Security Engineer (0-2 years) → $75,000-95,000
    ↓
Security Engineer (2-5 years) → $105,000-135,000
    ↓
Senior Security Engineer (5-8 years) → $135,000-170,000
    ↓
Security Architect (8-12 years) → $170,000-220,000
    ↓
Principal/Lead Security Architect (12+ years) → $220,000-300,000+
Wymagane umiejętności:
- Architektura bezpieczeństwa sieci
- Projektowanie bezpieczeństwa chmury (AWS, Azure, GCP)
- Architektura Zero Trust
- Ramy bezpieczeństwa (NIST, ISO 27001)
- Narzędzia bezpieczeństwa w przedsiębiorstwie
Certyfikaty:
- Początkowe: Security+, CCNA Security
- Średnie: CISSP, certyfikaty chmurowe (AWS/Azure Security)
- Zaawansowane: CCSP, CISSP-ISSAP
Typowy dzień pracy:
- Projektowanie architektury bezpieczeństwa nowych systemów
- Ocena produktów i narzędzi bezpieczeństwa
- Tworzenie standardów i zasad bezpieczeństwa
- Współpraca z zespołami inżynieryjnymi
- Przeglądy architektury pod kątem bezpieczeństwa
Zalety: wysokie wynagrodzenie, strategiczna praca, cenione stanowisko Wady: wymagane szerokie doświadczenie, odpowiedzialność za niepowodzenia w zakresie bezpieczeństwa
Ścieżka kariery 4: Inżynier bezpieczeństwa chmury
Opis stanowiska: zabezpieczanie infrastruktury i aplikacji chmurowych
Rozwój kariery:
Junior Cloud Security Engineer (0-2 years) → $80,000-100,000
    ↓
Cloud Security Engineer (2-5 years) → $115,000-145,000
    ↓
Senior Cloud Security Engineer (5-8 years) → $145,000-185,000
    ↓
Cloud Security Architect (8-12 years) → $185,000-235,000
    ↓
Principal Cloud Security Architect (12+ years) → $235,000-320,000+
Wymagane umiejętności:
- Znajomość wielu chmur (AWS, Azure, GCP)
- Infrastructure-as-code (Terraform, CloudFormation)
- Bezpieczeństwo kontenerów (Docker, Kubernetes)
- Praktyki DevSecOps
- Narzędzia bezpieczeństwa cloud-native
Certyfikaty:
- Początkowe: AWS Cloud Practitioner, Azure Fundamentals
- Średnie: AWS Security Specialty, Azure Security Engineer
- Zaawansowane: CCSP, certyfikaty dla wielu chmur
Typowy dzień pracy:
- Zabezpieczanie wdrożeń infrastruktury chmurowej
- Wdrażanie mechanizmów bezpieczeństwa w potokach CI/CD
- Monitorowanie stanu bezpieczeństwa chmury
- Reagowanie na incydenty w chmurze
- Automatyzacja konfiguracji bezpieczeństwa
Zalety: największy popyt, doskonałe wynagrodzenie, przyjazna praca zdalna Wady: szybko zmieniające się środowisko, dyżury
Ścieżka kariery 5: Analityk GRC (ład korporacyjny, ryzyko i zgodność)
Opis stanowiska: zapewnianie zgodności organizacji z wymaganiami bezpieczeństwa
Rozwój kariery:
Junior GRC Analyst (0-2 years) → $60,000-78,000
    ↓
GRC Analyst (2-4 years) → $78,000-98,000
    ↓
Senior GRC Analyst (4-7 years) → $98,000-125,000
    ↓
GRC Manager (7-10 years) → $125,000-155,000
    ↓
Director of Compliance / Chief Compliance Officer (10+ years) → $155,000-225,000+
Wymagane umiejętności:
- Ramy zgodności (SOC 2, ISO 27001, PCI-DSS, HIPAA)
- Metody oceny ryzyka
- Zarządzanie audytami
- Opracowywanie zasad
- Zarządzanie interesariuszami
Certyfikaty:
- Początkowe: Security+
- Średnie: CISA, CISM
- Zaawansowane: CISSP, CRISC
Typowy dzień pracy:
- Przeprowadzanie ocen ryzyka bezpieczeństwa
- Zarządzanie audytami zgodności
- Opracowywanie zasad i procedur bezpieczeństwa
- Monitorowanie i usuwanie luk w zgodności
- Przygotowywanie raportów dla kadry kierowniczej i audytorów
Zalety: mniejszy stres techniczny, jasno określony zakres, dobra równowaga między pracą a życiem prywatnym Wady: może być powtarzalna, niższe wynagrodzenie niż na stanowiskach technicznych, bywa postrzegana jako „odhaczanie pól”
Ścieżka kariery 6: Specjalista reagowania na incydenty / analityk kryminalistyki cyfrowej
Opis stanowiska: reagowanie na naruszenia bezpieczeństwa i prowadzenie ich analizy
Rozwój kariery:
Junior Incident Response Analyst (0-2 years) → $65,000-85,000
    ↓
Incident Response Analyst (2-5 years) → $90,000-115,000
    ↓
Senior Incident Responder (5-8 years) → $115,000-150,000
    ↓
Incident Response Team Lead (8-12 years) → $150,000-190,000
    ↓
Director of Incident Response (12+ years) → $190,000-250,000+
Wymagane umiejętności:
- Informatyka śledcza
- Analiza malware
- Ramy reagowania na incydenty (NIST, SANS)
- Analiza pamięci i dysków
- Analiza osi czasu
Certyfikaty:
- Początkowe: Security+, GCIH
- Średnie: CHFI, GCFA
- Zaawansowane: GCFE, GREM
Typowy dzień pracy:
- Reagowanie na aktywne incydenty bezpieczeństwa
- Zbieranie i zabezpieczanie dowodów cyfrowych
- Analizowanie przejętych systemów
- Identyfikowanie wskaźników naruszenia
- Tworzenie raportów o incydentach i osi czasu
Zalety: ciekawa praca śledcza, duży szacunek, kluczowa rola Wady: duży stres, dyżury, nieregularne godziny pracy
Porównanie wynagrodzeń według stanowisk (średnia w USA, 2026)
| Stanowisko | Początkujący | Średni szczebel | Senior | Lider/dyrektor |
|---|---|---|---|---|
| Analityk SOC | $65K | $85K | $108K | $135K |
| Tester penetracyjny | $80K | $115K | $148K | $185K |
| Inżynier bezpieczeństwa | $90K | $120K | $153K | $195K |
| Inżynier bezpieczeństwa chmury | $98K | $130K | $165K | $210K |
| Analityk GRC | $69K | $89K | $112K | $140K |
| Specjalista reagowania na incydenty | $78K | $103K | $133K | $170K |
| Architekt bezpieczeństwa | N/D | $145K | $185K | $240K |
| CISO | N/D | N/D | $195K | $285K |
Korekty regionalne wynagrodzeń:
- Zatoka San Francisco: +40-60%
- Nowy Jork: +35-50%
- Seattle: +30-45%
- Austin w Teksasie: +20-35%
- Praca zdalna: o 10-20% mniej niż w największych aglomeracjach
Budowanie kariery w cyberbezpieczeństwie: praktyczne kroki
Krok 1: Wybierz punkt startowy zgodny z dotychczasowym doświadczeniem
Jeśli pracujesz w pomocy technicznej lub helpdesku:
- Atut: znasz już sieci i rozwiązywanie problemów
- Ścieżka: analityk SOC lub inżynier bezpieczeństwa
- Pierwszy certyfikat: Security+
- Czas: 6-12 miesięcy do pierwszej pracy w bezpieczeństwie
Jeśli pracujesz przy tworzeniu oprogramowania:
- Atut: masz dobre umiejętności programowania
- Ścieżka: bezpieczeństwo aplikacji lub DevSecOps
- Pierwszy certyfikat: AWS/Azure Security
- Czas: 3-9 miesięcy do pierwszej pracy w bezpieczeństwie
Jeśli masz wykształcenie lub doświadczenie spoza branży technicznej:
- Atut: świeże spojrzenie i silna motywacja
- Ścieżka: analityk GRC lub analityk SOC
- Pierwszy certyfikat: Google Cybersecurity Certificate, następnie Security+
- Czas: 12-18 miesięcy do pierwszej pracy w bezpieczeństwie
Jeśli pracujesz w sieciach:
- Atut: szeroka wiedza o infrastrukturze
- Ścieżka: inżynier bezpieczeństwa sieci lub tester penetracyjny
- Pierwszy certyfikat: Security+ lub CCNA Security
- Czas: 6-12 miesięcy do pierwszej pracy w bezpieczeństwie
Krok 2: Zdobądź praktyczne doświadczenie (najważniejszy krok)
Pracodawcy cenią praktyczne doświadczenie bardziej niż same certyfikaty.
Bezpłatna lub niedroga nauka praktyczna:
-
TryHackMe (10 USD miesięcznie)
- Laboratoria przyjazne dla początkujących
- Prowadzone ścieżki nauki
- SOC, pentesty i defensywne bezpieczeństwo
- Śledzenie certyfikatów
-
HackTheBox Academy (bezpłatny i płatne poziomy)
- Trudniejsza niż TryHackMe
- Certyfikaty uznawane w branży
- Scenariusze z prawdziwego świata
- Doskonała platforma do nauki testów penetracyjnych
-
PicoCTF (bezpłatnie)
- Konkurs CTF dla początkujących
- Dobre miejsce do nauki podstaw
- Konkurs coroczny
-
OverTheWire (bezpłatnie)
- Tematy związane z Linuksem i wierszem poleceń
- Stopniowo rosnący poziom trudności
- Wyzwania rozwiązywane w terminalu
-
Kanały YouTube:
- NetworkChuck
- The Cyber Mentor (Heath Adams)
- John Hammond
- IppSec (instrukcje do HackTheBox)
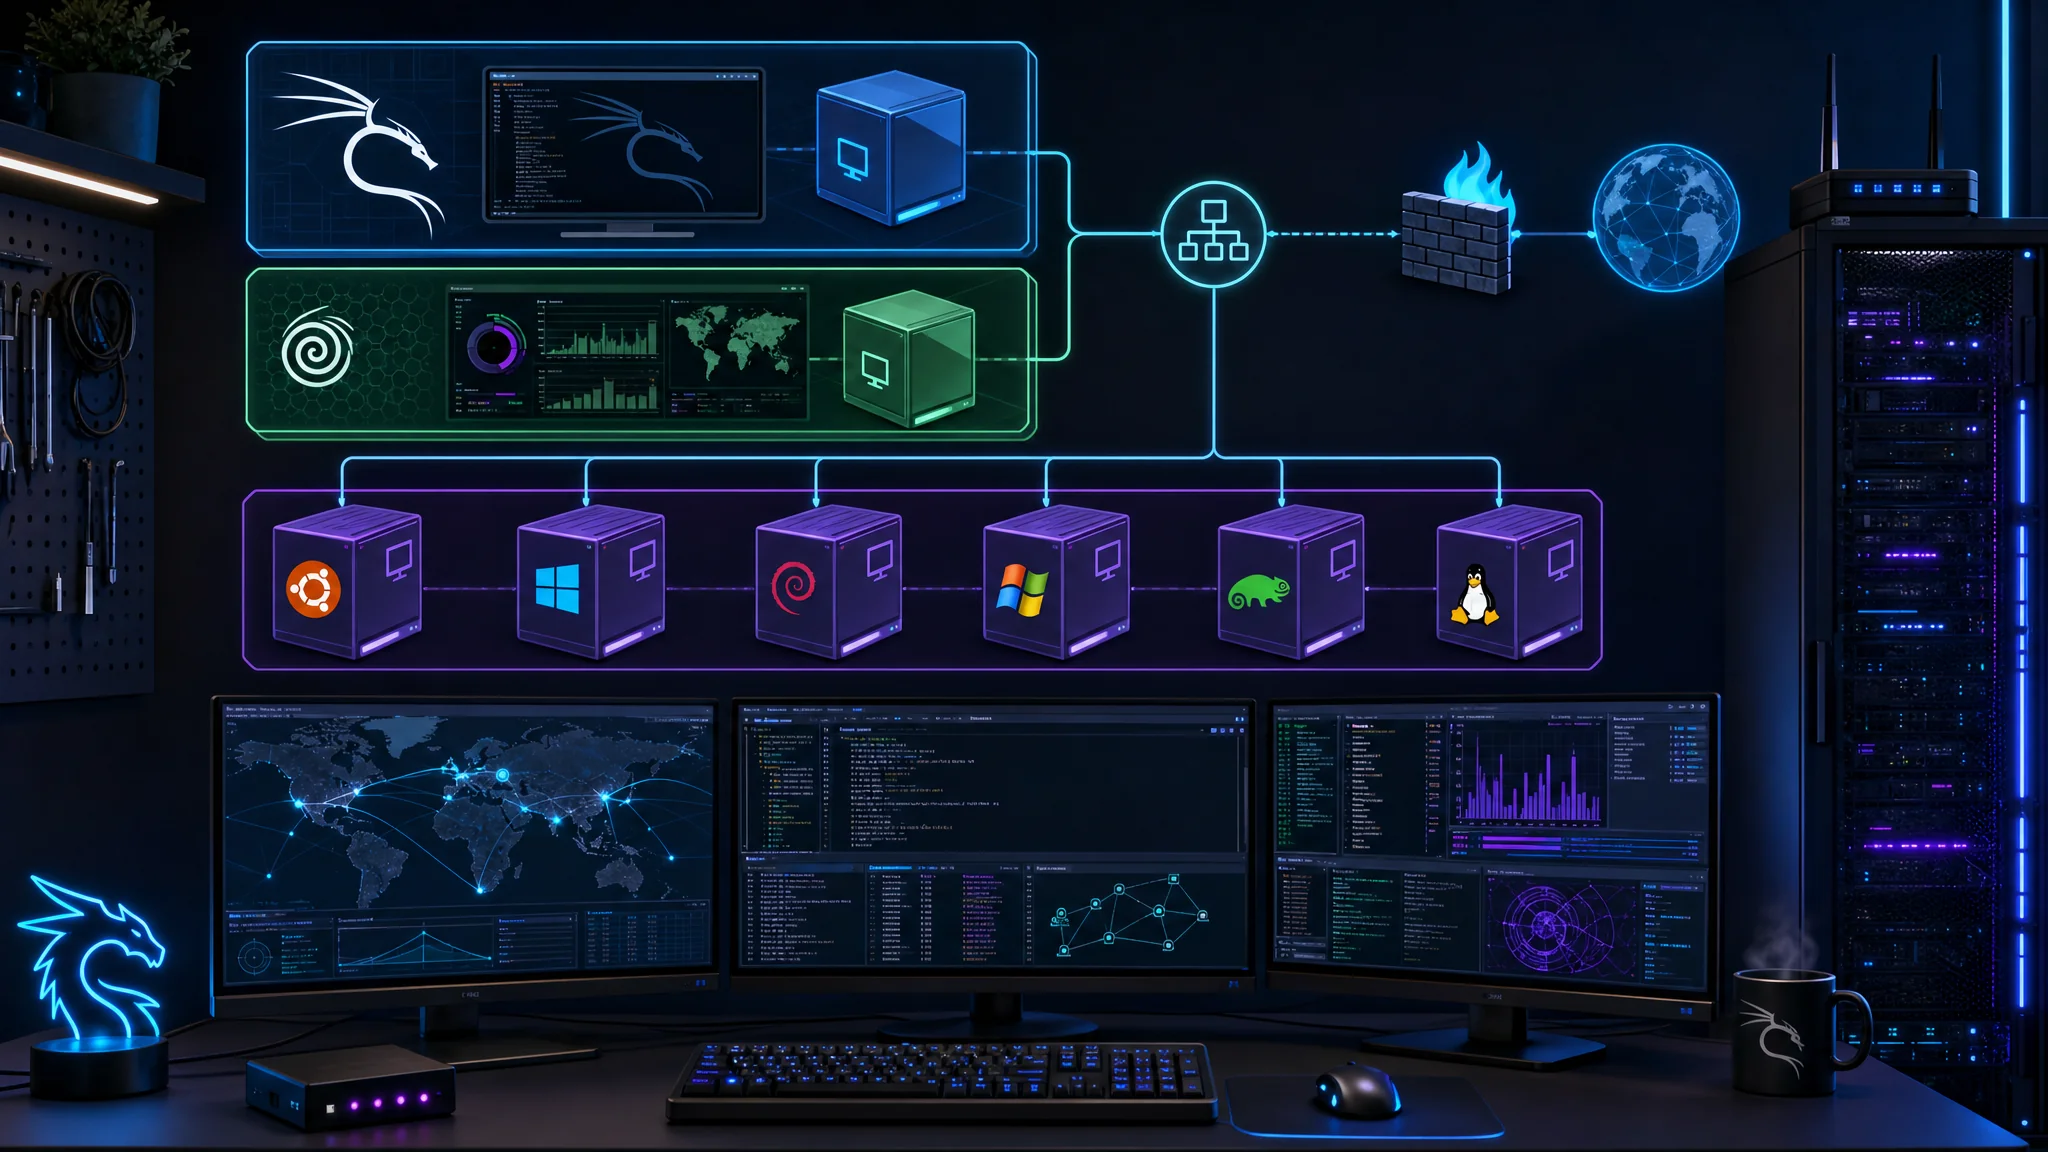
Zbuduj domowe laboratorium:
Minimalna konfiguracja domowego laboratorium (300-500 USD):
- Używany serwer Dell/HP lub wydajny komputer stacjonarny
- VirtualBox lub VMware Workstation
- Podatne maszyny (Metasploitable, DVWA, wycofane maszyny HackTheBox)
- Narzędzia bezpieczeństwa (Kali Linux, Security Onion)
- Ćwiczenia z ataku i obrony
Laboratorium w chmurze (50-100 USD miesięcznie):
- AWS Free Tier lub środki Azure
- Wdrożenie podatnych aplikacji
- Ćwiczenie konfiguracji bezpieczeństwa chmury
- W dłuższej perspektywie tańsze niż sprzęt fizyczny
Krok 3: Przygotuj projekty bezpieczeństwa do portfolio
Menedżerowie ds. rekrutacji chcą zobaczyć dowody Twoich umiejętności.
Pomysły na projekty dla różnych stanowisk:
Portfolio analityka SOC:
- Skonfiguruj Security Onion i analizuj pliki PCAP
- Twórz reguły wykrywania typowych ataków
- Pisz raporty z analizy incydentów bezpieczeństwa
- Zbuduj panel analizy zagrożeń
Portfolio testera penetracyjnego:
- Dokumentuj przejęcia maszyn z HackTheBox/TryHackMe
- Twórz własne narzędzia bezpieczeństwa, takie jak skanery portów i skrypty exploitów
- Przeprowadź audyt bezpieczeństwa aplikacji open source
- Pisz profesjonalne raporty z testów penetracyjnych
Portfolio inżyniera bezpieczeństwa:
- Zaprojektuj sieć domową z segmentami bezpieczeństwa
- Wdrażaj bezpieczeństwo IaC, na przykład bezpieczne moduły Terraform
- Zbuduj zautomatyzowany potok skanowania bezpieczeństwa
- Dokumentuj decyzje dotyczące architektury bezpieczeństwa
Portfolio bezpieczeństwa chmury:
- Wdróż bezpieczną aplikację wielowarstwową w AWS/Azure
- Wprowadź mechanizmy bezpieczeństwa (WAF, GuardDuty, NSG)
- Twórz skrypty automatyzacji bezpieczeństwa
- Pisz przewodniki wzmacniania zabezpieczeń
Publikuj projekty na:
- GitHubie (kod i dokumentacja)
- Własnym blogu lub serwisie
- Artykułach na LinkedIn
- Publikacjach w Medium
Krok 4: Buduj sieć kontaktów w przemyślany sposób
W cyberbezpieczeństwie liczy się nie tylko to, co wiesz, lecz także to, kogo znasz.
Skuteczne strategie nawiązywania kontaktów:
-
Zoptymalizuj profil na LinkedIn:
- Uzupełnij profil o słowa kluczowe związane z bezpieczeństwem
- Regularnie udostępniaj treści o bezpieczeństwie
- Angażuj się w posty specjalistów bezpieczeństwa
- Dołącz do grup cyberbezpieczeństwa
-
Lokalne spotkania specjalistów bezpieczeństwa:
- Lokalne oddziały OWASP
- Konferencje BSides, przystępne cenowo lokalne konferencje bezpieczeństwa
- Spotkania oddziałów ISC2/ISACA
- Spotkania dotyczące bezpieczeństwa chmury
-
Społeczności internetowe:
- Reddit: r/cybersecurity, r/netsec, r/AskNetsec
- Discord: serwery HackTheBox, TryHackMe i CyberDefenders
- Twitter/X: obserwuj badaczy bezpieczeństwa i firmy
- Blogi i fora o bezpieczeństwie
-
Konferencje (w pierwszej kolejności wybieraj niedrogie wydarzenia lokalne):
- BSides (różne miasta, około 25-50 USD)
- Lokalne grupy DEFCON (bezpłatne comiesięczne spotkania)
- SecureWorld (konferencje regionalne)
- RSA, Black Hat, DEFCON (drogie, ale wartościowe, jeśli płaci pracodawca)
-
Mentoring:
- Znajdź mentorów na LinkedIn lub r/cybersecurity
- Zaoferuj pomoc przy projektach w zamian za wskazówki
- Zadawaj konkretne pytania, nie tylko „jak zdobyć pracę?”
Krok 5: Przygotuj skuteczne CV w branży bezpieczeństwa
Twoje CV musi przejść przez systemy ATS (Applicant Tracking Systems) i zainteresować osoby prowadzące rekrutację.
Struktura CV:
[Your Name]
[LinkedIn URL] | [GitHub URL] | [Email] | [Phone] | [Location]

SUMMARY
Results-driven cybersecurity professional with hands-on experience in [specific skills].
Certified in [certifications]. Passionate about [specific security area].

TECHNICAL SKILLS
- Security: SIEM (Splunk, ELK), IDS/IPS (Snort, Suricata), WAF, EDR
- Cloud: AWS (Security Groups, IAM, GuardDuty), Azure (NSGs, Sentinel)
- Tools: Wireshark, Nmap, Burp Suite, Metasploit, Nessus
- Programming: Python, PowerShell, Bash, SQL
- Frameworks: NIST CSF, MITRE ATT&CK, OWASP Top 10

CERTIFICATIONS
- CompTIA Security+ (Date)
- AWS Certified Security Specialty (Date)
- [Other relevant certs]

PROFESSIONAL EXPERIENCE
[Company Name] - [Security Role] (Dates)
- QUANTIFY achievements (Reduced false positives by 40%)
- USE security keywords (SIEM, incident response, threat hunting)
- SHOW impact (Identified and remediated 15 critical vulnerabilities)

PROJECTS (If entry-level or career changer)
[Project Name] - [Technology Stack]
- Built [specific security tool/system]
- Demonstrates [specific skills]
- GitHub: [link]

EDUCATION
[Degree] in [Field], [University] (Date)
Wskazówki dotyczące CV:
- Kwantyfikuj osiągnięcia: „ograniczono liczbę alertów o 35%”, a nie „poprawiono wydajność SOC”
- Stosuj słowa kluczowe ATS: używaj sformułowań z opisu stanowiska
- Ogranicz CV do 1-2 stron: osoby rekrutujące poświęcają około 6 sekund na pierwszą ocenę
- Wyraźnie wymień certyfikaty: to cenne słowa kluczowe dla systemów ATS
- Dodaj GitHub lub portfolio: pokaż, że faktycznie pracujesz nad bezpieczeństwem
Krok 6: Dobrze wypaść na rozmowie kwalifikacyjnej
Rozmowy kwalifikacyjne w cyberbezpieczeństwie zazwyczaj składają się z 3 etapów:
Etap 1: rozmowa z HR lub rekruterem (15-30 minut)
- Weryfikacja kwalifikacji
- Omówienie oczekiwań płacowych
- Ocena dopasowania do organizacji
- Przygotowanie: poznaj firmę i przygotuj pytania
Etap 2: rozmowa techniczna (45-90 minut)
- Pytania techniczne o koncepcje bezpieczeństwa
- Rozwiązywanie problemów na podstawie scenariuszy
- Omówienie wcześniejszych projektów i doświadczenia
- Przygotowanie: powtórz podstawy i ćwicz proste wyjaśnianie zagadnień technicznych
Etap 3: rozmowa behawioralna lub panelowa
- Odpowiedzi metodą STAR (Sytuacja, Zadanie, Działanie, Rezultat)
- Ocena dopasowania do zespołu
- Umiejętności prezentacyjne, czasami
Typowe pytania techniczne do przećwiczenia:
- „Wyjaśnij triadę CIA.”
- „Jaka jest różnica między szyfrowaniem symetrycznym a asymetrycznym?”
- „Jak zabezpieczyć aplikację internetową?”
- „Opisz swój proces reagowania na incydenty.”
- „Jaka jest różnica między IDS a IPS?”
- „Wyjaśnij atak typu man-in-the-middle.”
- „Jak śledzisz aktualne zagrożenia bezpieczeństwa?”
- „Jakie masz doświadczenie z [konkretnym narzędziem z opisu stanowiska]?”
Pytania behawioralne:
- „Opowiedz o sytuacji, w której trzeba było wyjaśnić złożony problem bezpieczeństwa osobom nietechnicznym.”
- „Opisz sytuację, w której trzeba było szybko nauczyć się nowej technologii.”
- „Opowiedz o sytuacji, w której nie zgadzałeś się z decyzją dotyczącą bezpieczeństwa.”
Pytania, które TY możesz zadać:
- „Jak wygląda typowy dzień na tym stanowisku?”
- „Jakich narzędzi i technologii bezpieczeństwa używa zespół?”
- „Jakie są największe wyzwania organizacji w zakresie bezpieczeństwa?”
- „Jakie są możliwości rozwoju zawodowego i szkoleń?”
- „Jak zbudowany jest zespół i z kim będę współpracować?”
Krok 7: Negocjuj ofertę
Najważniejsze kwestie do negocjacji:
-
Zbierz informacje:
- Sprawdź dane o wynagrodzeniach w Glassdoor, Levels.fyi i Payscale
- Poznaj swoją wartość rynkową zależną od lokalizacji i umiejętności
-
Całkowite wynagrodzenie obejmuje:
- Wynagrodzenie podstawowe
- Premię lub wynagrodzenie za wyniki
- Udziały lub opcje na akcje
- Budżet na szkolenia i certyfikaty
- Elastyczność pracy zdalnej
- Urlop i świadczenia pracownicze
-
Strategia negocjacyjna:
- Jeśli to możliwe, pozwól pracodawcy podać pierwszą kwotę
- Poproś o 10-20% więcej niż w pierwszej ofercie
- Uzasadnij prośbę danymi
- Zachowaj profesjonalizm i okaż wdzięczność
-
Negocjacje pozapłacowe:
- Budżet szkoleniowy: 5 000-10 000 USD rocznie na certyfikaty i konferencje
- Praca zdalna: 2-3 dni w tygodniu lub całkowicie zdalnie
- Elastyczne godziny: ważne dla równowagi między pracą a życiem prywatnym
- Premia za podpisanie umowy: jednorazowa płatność na pokrycie kosztów
Przykładowa wiadomość e-mail do negocjacji:
Thank you for the offer. I'm excited about the opportunity to join [Company] as [Role].

After reviewing the offer and researching market rates for this position in [Location],
I'd like to discuss the compensation package. Based on my [certifications/experience/skills],
I was hoping for a base salary in the range of $[X-Y].

Additionally, I'd appreciate if we could discuss:
- Annual training/certification budget
- Remote work flexibility
- [Other priorities]

I'm confident I can deliver significant value to the team and look forward to discussing this further.
Analizy i trendy na rynku pracy w 2026 roku
Zdalne stanowiska związane z bezpieczeństwem
Praca zdalna w 2026 roku:
- 65% ofert pracy w cyberbezpieczeństwie obejmuje pracę zdalną lub hybrydową
- Wpływ na wynagrodzenie: stanowiska zdalne zwykle płacą o 10-20% mniej niż stacjonarne w dużych aglomeracjach
- Najlepsze portale z ofertami pracy zdalnej: We Work Remotely, RemoteOK, FlexJobs
- Firmy działające całkowicie zdalnie: wielu dostawców usług bezpieczeństwa i startupów pracuje w rozproszonych zespołach
Praca zdalna według stanowiska (odsetek ofert umożliwiających pracę zdalną):
- Inżynier bezpieczeństwa chmury: 85%
- Architekt bezpieczeństwa: 75%
- Tester penetracyjny: 70%
- Analityk SOC: 60% (wiele całodobowych centrów SOC wymaga częściowej pracy na miejscu)
- Analityk GRC: 80%
Oferty pracy wymagające poświadczenia bezpieczeństwa
Sektor administracji i obronności oferuje:
- Wyższe wynagrodzenie: premia 15-25% w przypadku stanowisk wymagających poświadczenia
- Stabilność zatrudnienia: kontrakty rządowe zapewniają stabilność
- Szkolenia: często finansowane są zaawansowane szkolenia i procedury uzyskania poświadczenia
Poziomy poświadczeń:
- Public Trust: najłatwiejsze, wymagane na wielu stanowiskach u wykonawców federalnych
- Secret: sprawdzenie przeszłości z ostatnich 10 lat
- Top Secret: kompleksowe sprawdzenie przeszłości
- TS/SCI: najbardziej rygorystyczne, najwyższa premia płacowa
Uzyskanie poświadczenia:
- Zwykle wniosek sponsoruje pracodawca. Zazwyczaj nie można uzyskać go samodzielnie.
- Proces trwa 6-18 miesięcy
- Ważne są stabilność finansowa i niekaralność
Możliwości w poszczególnych branżach
Bezpieczeństwo w ochronie zdrowia (wzrost o 42%):
- Nacisk na zgodność z HIPAA
- Bezpieczeństwo urządzeń medycznych
- Bezpieczeństwo wymiany informacji medycznych
- Średnie wynagrodzenie: $105K
Bezpieczeństwo usług finansowych (najwyższe wynagrodzenia):
- Zgodność z PCI-DSS
- Wykrywanie oszustw
- Bezpieczne transakcje
- Średnie wynagrodzenie: $127K
Bezpieczeństwo przemysłowe/OT (nowy obszar):
- Bezpieczeństwo SCADA/ICS
- Bezpieczeństwo produkcji
- Infrastruktura krytyczna
- Średnie wynagrodzenie: $115K
Podsumowanie: Twoja droga do kariery w cyberbezpieczeństwie
Branża cyberbezpieczeństwa w 2026 roku oferuje wyjątkowe możliwości osobom, które chcą inwestować w ciągłą naukę. Na świecie pozostaje 3,5 miliona nieobsadzonych stanowisk, a średnie wynagrodzenia są o 15-25% wyższe niż na porównywalnych stanowiskach IT. Cyberbezpieczeństwo pozostaje jedną z najbardziej obiecujących ścieżek kariery w branży technologicznej.
Twój 90-dniowy plan rozpoczęcia kariery w cyberbezpieczeństwie:
Miesiąc 1: Podstawy
- Tydzień 1-2: ukończ Google Cybersecurity Certificate
- Tydzień 3-4: skonfiguruj domowe laboratorium i ćwicz na TryHackMe
Miesiąc 2: Certyfikat i umiejętności
- Tydzień 5-6: przygotuj się do Security+ (60-80 godzin)
- Tydzień 7-8: zdaj egzamin Security+ i kontynuuj ćwiczenia praktyczne
Miesiąc 3: Poszukiwanie pracy
- Tydzień 9-10: zbuduj portfolio (projekty na GitHubie, raporty)
- Tydzień 11-12: aplikuj codziennie na 5-10 stanowisk i aktywnie nawiązuj kontakty
Mierniki sukcesu:
- Umiejętności techniczne potwierdzone certyfikatami
- Portfolio pokazujące praktyczne możliwości
- Sieć specjalistów bezpieczeństwa mogących polecić Cię do pracy
- Jasno określone cele i dalsza ścieżka kariery
Branża potrzebuje CIEBIE. Organizacje pilnie poszukują wykwalifikowanych specjalistów bezpieczeństwa. Dzięki zaangażowaniu, przemyślanej nauce i praktycznemu doświadczeniu możesz rozpocząć satysfakcjonującą karierę w cyberbezpieczeństwie w 2026 roku.
Następne kroki:
- Przejrzyj nasze pełne porównanie certyfikatów
- Wybierz ścieżkę kariery i pierwszy certyfikat
- JUŻ DZIŚ zacznij naukę praktyczną (TryHackMe, HackTheBox)
- Buduj sieć kontaktów na LinkedIn i lokalnych spotkaniach
- Twórz projekty bezpieczeństwa do swojego portfolio
Pozostaje tylko pytanie: czy jesteś gotowy, by rozpocząć karierę w cyberbezpieczeństwie?
Źródła
- Porównanie certyfikatów cyberbezpieczeństwa 2026
- (ISC)² Cybersecurity Workforce Study 2026
- Certyfikat CompTIA Security+
- Certyfikat AWS Security
- HackTheBox Academy
- Platforma edukacyjna TryHackMe
- NIST Cybersecurity Framework
- MITRE ATT&CK Framework
- Ścieżka kariery CyberSeek
- Bureau of Labor Statistics - analitycy bezpieczeństwa informacji

Disclosure and Affiliate Statement:
Oświadczenie o współpracy afiliacyjnej: Możemy otrzymać prowizję od linków na tej stronie. Te prowizje wspierają naszą witrynę i dostarczane przez nas treści. Bądź pewien, że rekomendujemy tylko produkty/usługi, w które wierzymy. Dziękujemy za zaufanie! Kliknij tutaj, aby dowiedzieć się więcej
Related Posts
This article refers to other articles we've written:
-
Porównanie certyfikatów cyberbezpieczeństwa 2026
Porównanie dostawców certyfikatów cyberbezpieczeństwa, cen, zwrotu z inwestycji i dopasowania do ścieżek kariery w 2026 roku.
-
Przewodnik po budowaniu kariery w cyberbezpieczeństwie: Edukacja, certyfikaty i możliwości zatrudnienia
Odkryj niezbędne kroki, aby stworzyć udaną ścieżkę w cyberbezpieczeństwie, w tym edukację, certyfikaty i lukratywne perspektywy pracy.
-
Bezpieczne rozwiązania chmurowe: AWS vs. Azure vs. Google Cloud Platform - wybór najlepszego rozwiązania dla Twojej firmy
Odkryj najważniejsze funkcje zabezpieczeń chmury i certyfikaty AWS, Azure i Google Cloud Platform, aby wybrać najlepsze bezpieczne rozwiązanie chmurowe dla swojej firmy.
