
Porównanie certyfikatów cyberbezpieczeństwa 2026

Table of Contents
Wprowadzenie: labirynt certyfikatów cyberbezpieczeństwa
W 2026 roku krajobraz certyfikatów cyberbezpieczeństwa jest bardziej złożony niż kiedykolwiek. Przy setkach certyfikatów od dziesiątek dostawców wybór właściwej ścieżki może przytłaczać. Czy zacząć od CompTIA Security+? Czy OSCP nadal jest złotym standardem w testach penetracyjnych? Czy certyfikaty chmurowe AWS i Azure są już cenniejsze niż tradycyjne certyfikaty bezpieczeństwa?
Ten kompleksowy przewodnik oddziela fakty od marketingu i przedstawia analizę opartą na danych wszystkich głównych dostawców certyfikatów cyberbezpieczeństwa. Porównujemy koszty, sprawdzamy popyt na rynku pracy, oceniamy praktyczną wartość i analizujemy, jak dostawcy dostosowują się do rewolucji AI, która zmienia role w cyberbezpieczeństwie w 2026 roku.
Na podstawie analizy rzeczywistych ofert pracy, cen certyfikatów i trendów branżowych oceniamy dostawców według czterech kluczowych wskaźników:
- Atrakcyjność dla pracodawców: Jak często pracodawcy wymagają tych certyfikatów
- Koszt: Stosunek jakości do ceny i dostępność
- Trudność: Rygor i jakość praktycznego sprawdzianu
- Przygotowanie na przyszłość: Aktualizacje treści dotyczące AI, chmury i współczesnych zagrożeń
Niezależnie od tego, czy jesteś początkującą osobą rozpoczynającą karierę w cyberbezpieczeństwie, czy doświadczonym specjalistą szukającym specjalizacji, ten przewodnik pomoże Ci wybrać ścieżkę.
Czego się nauczysz
- Porównania dostawców najważniejszych organizacji certyfikujących
- Danych z rynku pracy pokazujących, jakich certyfikatów szukają pracodawcy
- Analizy kosztów i obliczeń zwrotu z inwestycji dla różnych ścieżek
- Rekomendacji ścieżek kariery dla ról red team, blue team, GRC i bezpieczeństwa chmury
- Oceny wpływu AI na wartość certyfikatów i perspektywy kariery
- Praktycznych rekomendacji dotyczących łączenia certyfikatów dla największych korzyści zawodowych
Metodologia: jak oceniamy dostawców certyfikatów
System oceny obejmuje cztery ważone wskaźniki. Każdy otrzymuje ocenę od 1 do 10:
1. Ocena atrakcyjności dla pracodawców (waga: 35%)
Na podstawie analizy ponad 2500 ofert pracy w cyberbezpieczeństwie (styczeń-maj 2026) z kilku serwisów obliczyliśmy, jak często każdy certyfikat pojawia się w wymaganiach lub wśród „mile widzianych kwalifikacji”.
Źródła danych:
- Oferty pracy na LinkedIn (1200 ogłoszeń)
- Oferty pracy w obszarze bezpieczeństwa w Indeed.com (800 ogłoszeń)
- ClearanceJobs.com (500 ofert stanowisk w Departamencie Obrony i administracji państwowej)
Punktacja:
- 10 = wymieniony w co najmniej 40% odpowiednich ofert
- 7-9 = wymieniony w 20-40% ofert
- 4-6 = wymieniony w 5-20% ofert
- 1-3 = wymieniony w mniej niż 5% ofert
2. Ocena kosztu (waga: 25%)
Uwzględnia całkowity koszt, w tym opłaty egzaminacyjne, wymagane szkolenia, opłaty za odnowienie i koszty ukryte.
Punktacja:
- 10 = łączny koszt poniżej $500, dostępne bezpłatne lub tanie szkolenia
- 7-9 = $500-$2000 i rozsądne koszty szkoleń
- 4-6 = łączna inwestycja $2000-$5000
- 1-3 = łączny koszt powyżej $5000 (poziom SANS)
3. Ocena trudności i rygoru praktycznego (waga: 20%)
Sprawdza, czy certyfikat testuje praktyczne umiejętności, a nie zapamiętywanie, oraz uwzględnia ogólny wskaźnik zdawalności.
Punktacja:
- 10 = wielodniowy egzamin praktyczny z realistycznymi scenariuszami
- 7-9 = praktyczne laboratoria i zadania
- 4-6 = test wielokrotnego wyboru z pewnymi elementami praktycznymi
- 1-3 = wyłącznie test wielokrotnego wyboru sprawdzający zapamiętane informacje
4. Ocena przygotowania na przyszłość (waga: 20%)
Mierzy, jak dobrze dostawca dostosowuje się do AI, bezpieczeństwa natywnego dla chmury i nowych zagrożeń.
Punktacja:
- 10 = egzaminy w 2026 roku obejmują bezpieczeństwo AI, nowoczesną chmurę i aktualne zagrożenia
- 7-9 = część treści została zaktualizowana, ale zmiany nie są kompleksowe
- 4-6 = przestarzała treść i niewiele aktualizacji
- 1-3 = treści certyfikacji nie aktualizowano od lat
Obliczanie końcowej kategorii: Uśrednij wyniki ważone, aby określić kategorię:
- Kategoria S: 8,5-10,0 (najlepsze certyfikaty)
- Kategoria A: 7,0-8,4 (doskonałe wybory)
- Kategoria B: 5,5-6,9 (dobre, ale z zastrzeżeniami)
- Kategoria C: 4,0-5,4 (wątpliwa wartość)
- Kategoria D/F: poniżej 4,0 (unikaj lub wybieraj tylko do bardzo niszowych zastosowań)
Dostawcy certyfikatów: pełna analiza
CompTIA: lider certyfikacji na początek kariery
Główne certyfikaty: A+, Network+, Security+, PenTest+, CySA+, CASP+
Pozycja na rynku: Certyfikaty CompTIA pojawiły się w 35-40% ofert pracy na poziomie podstawowym i średnim. To rodzina certyfikatów najczęściej wymieniana przez działy HR.
Szczegóły certyfikatów CompTIA
| Certyfikat | Koszt | Odnowienie | Grupa docelowa | Popyt na rynku pracy |
|---|---|---|---|---|
| Security+ | $404 | 3 lata (CEU) | Bezpieczeństwo na poziomie podstawowym | 36% ofert |
| A+ | $246 × 2 | 3 lata | Podstawy IT | 15% ofert |
| Network+ | $358 | 3 lata | Podstawy sieci | 10% ofert |
| PenTest+ | $404 | 3 lata | Młodsi pentesterzy | 14% ofert |
| CySA+ | $404 | 3 lata | Analitycy SOC | 8% ofert |
| CASP+ | $494 | 3 lata | Zaawansowane bezpieczeństwo | 3% ofert |
Nowość w 2026 roku: W lutym 2026 CompTIA wprowadziła Security+ AI (SECT AI+), pierwszy niezależny od dostawcy certyfikat bezpieczeństwa AI, który działy HR łatwo rozpoznają w filtrach ofert pracy.
Zalety:
- Powszechne uznanie w HR: Nawet menedżerowie nieznający cyberbezpieczeństwa znają CompTIA.
- Zgodność z dyrektywą DoD 8140: Wymagana na wielu stanowiskach cyberbezpieczeństwa w administracji.
- Rozsądna cena: $400-$500 za certyfikat to koszt dostępny dla większości osób.
- Niezależność od dostawcy: Certyfikat nie jest związany z konkretnymi produktami ani platformami.
- Możliwość łączenia: CEU zdobyte dla jednego certyfikatu liczą się do pozostałych.
Wady:
- Dużo teorii: Egzaminy wielokrotnego wyboru nie sprawdzają umiejętności praktycznych.
- Brak praktycznej oceny: Możesz zdać Security+ bez użycia nmap lub Wireshark.
- Płytkie omówienie: Szeroki zakres tematów, ale niewielka głębia.
- Wymagane odnowienie: Co 3 lata trzeba zdobyć CEU lub ponownie zdać egzamin.
- Niewielkie uznanie zespołów technicznych: Doświadczeni specjaliści często uznają te certyfikaty za formalność do odhaczenia.
Przykład z praktyki:
Job Listing Analysis (SOC Analyst I, Fortune 500 Company):
"Required: Security+ or equivalent"
"Preferred: Bachelor's degree OR 2 years experience"

Translation: Security+ = Entry ticket. Nobody cares after 2 years of experience.
Salary Range: $60,000-$75,000
Integracja AI w 2026 roku: Nowy certyfikat SECT AI+ obejmuje:
- Luki bezpieczeństwa w modelach AI/ML
- Ataki adwersarialne na systemy AI
- Praktyki bezpiecznego wdrażania AI
- Wykrywanie zagrożeń wspomagane przez AI
Nasza ocena:
- Atrakcyjność dla pracodawców: 9/10 (najczęściej wymieniana rodzina certyfikatów)
- Koszt: 8/10 (rozsądne $400-$500 za certyfikat)
- Trudność: 4/10 (test wielokrotnego wyboru, niewiele umiejętności praktycznych)
- Przygotowanie na przyszłość: 7/10 (wprowadzono certyfikat AI, ale podstawowe certyfikaty są przestarzałe)
- Wynik ważony: 7,4/10
- Kategoria: A (na granicy), nadal standard na początek kariery
Kiedy wybrać CompTIA: ✅ Jesteś początkującą osobą bez doświadczenia w IT. Zacznij od A+, Network+ i Security+. ✅ Celujesz w stanowiska rządowe lub DoD, gdzie wymagane jest DoD 8140. ✅ Potrzebujesz certyfikatu przyjaznego dla HR, który spełnia wymogi systemów rekrutacyjnych. ✅ Masz ograniczony budżet. Koszt wynosi $400 zamiast ponad $1700 za alternatywy.
❌ Masz już doświadczenie w IT. Przejdź do bardziej zaawansowanych certyfikatów. ❌ Chcesz zdobyć praktyczne umiejętności. CompTIA ich nie nauczy. ❌ Chcesz zaimponować technicznym menedżerom rekrutującym. Te certyfikaty tego nie zapewnią.
ISC2: imperium CISSP
Główne certyfikaty: CISSP, SSCP, CCSP, CISSP-ISSAP/ISSEP/ISSMP
Pozycja na rynku: CISSP pojawił się w 52% ofert pracy z obszaru cyberbezpieczeństwa. To pojedynczy certyfikat najczęściej wymagany od osób na poziomie podstawowym po stanowiska seniorskie.
Portfolio certyfikatów ISC2
| Certyfikat | Koszt | Wymagane doświadczenie | Odnowienie | Popyt na rynku |
|---|---|---|---|---|
| CISSP | $749 | 5 lat (lub associate) | $135/rok | 52% ofert |
| SSCP | $249 | 1 rok | $65/rok | 4% ofert |
| CCSP | $599 | 5 lat w chmurze | $135/rok | 12% ofert |
| Specjalizacje CISSP | $699 | CISSP + doświadczenie | $135/rok | 2% ofert |
Fenomen CISSP:
CISSP osiągnął coś niezwykłego: działy HR wpisują go do ofert na wszystkich poziomach doświadczenia, od początkujących analityków SOC po CISO. To nielogiczne, bo certyfikat wymaga pięciu lat doświadczenia, ale pokazuje, że CISSP stał się powszechnie rozpoznawanym hasłem w cyberbezpieczeństwie.
Analiza ofert pracy z CISSP:
Entry-Level SOC Analyst: "CISSP preferred" (12% of listings)
Mid-Level Security Engineer: "CISSP required" (45% of listings)
Senior Security Architect: "CISSP required" (78% of listings)
CISO: "CISSP required" (85% of listings)

Reality: CISSP is listed everywhere, "required" nowhere for true beginners.
Osiem domen CISSP (wersja 2026):
- Bezpieczeństwo i zarządzanie ryzykiem
- Bezpieczeństwo zasobów
- Architektura i inżynieria bezpieczeństwa
- Bezpieczeństwo komunikacji i sieci
- Zarządzanie tożsamością i dostępem (IAM)
- Ocena i testowanie bezpieczeństwa
- Operacje bezpieczeństwa
- Bezpieczeństwo wytwarzania oprogramowania
Nowość w 2026 roku: ISC2 wprowadziło bezpłatny certyfikat podstawowy CC (Certified in Cybersecurity) oraz AI Security Certificate dotyczący zarządzania ryzykiem AI.
Zalety:
- Bezkonkurencyjne uznanie: Najczęściej wymagany pojedynczy certyfikat.
- Wartość przez całą karierę: Pozostaje przydatny na każdym etapie kariery.
- Szeroki zakres: Osiem domen kompleksowo obejmuje zarządzanie bezpieczeństwem.
- Uznanie na całym świecie: Akceptowany w różnych branżach na całym świecie.
- Tytuł na całe życie: Po zdobyciu pozostajesz CISSP, jeśli utrzymujesz wymagane punkty CPE.
Wady:
- Wymagane doświadczenie: Do pełnej certyfikacji potrzeba pięciu lat doświadczenia lub czterech lat z odstępstwem.
- Nacisk na teorię: Sprawdza wiedzę o zarządzaniu i politykach, nie umiejętności praktyczne.
- Wysokie opłaty za odnowienie: $135 rocznie przez całą karierę daje znaczną sumę.
- Mało techniczny: CISO cenią CISSP, zespoły techniczne nie przywiązują do niego wagi.
- Status associate: Możesz zdać egzamin, ale nie używać tytułu CISSP do spełnienia wymogu doświadczenia.
Analiza kosztów (całkowity koszt przez 5 lat):
CISSP Total Cost of Ownership (5 years):
- Exam: $749
- Study materials: $200-500
- Renewal fees: $135/year × 5 = $675
- Total 5-year cost: $1,624-$1,924
- Annual maintenance effort: 40 CPE credits/year

ROI: High if targeting management roles, moderate for technical IC roles
Integracja AI w 2026 roku:
Nowy certyfikat ISC2 AI Security Certificate obejmuje:
- Ramy zarządzania AI
- Ocenę ryzyka systemów AI/ML
- Etyczne wdrażanie AI
- Mechanizmy kontroli i monitorowania bezpieczeństwa AI
To pozycjonuje ISC2 jako dostawcę certyfikacji bezpieczeństwa AI dla stanowisk kierowniczych.
Nasza ocena:
- Atrakcyjność dla pracodawców: 10/10 (najczęściej wymagany certyfikat)
- Koszt: 7/10 (rozsądna opłata egzaminacyjna, ale roczne składki się sumują)
- Trudność: 6/10 (wymagający egzamin czterogodzinny, ale wielokrotnego wyboru)
- Przygotowanie na przyszłość: 8/10 (wprowadzono certyfikat AI, CISSP jest regularnie aktualizowany)
- Wynik ważony: 8,5/10
- Kategoria: A (górna granica), to CISSP napędza ISC2
Kiedy wybrać CISSP: ✅ Masz co najmniej 5 lat doświadczenia w bezpieczeństwie lub 4 lata i tytuł licencjata. ✅ Celujesz w role kierownicze, architektoniczne lub przywódcze. ✅ Potrzebujesz certyfikatu uznawanego na całym świecie w różnych branżach. ✅ Pracujesz w administracji, finansach lub ochronie zdrowia, gdzie często jest wymagany.
❌ Masz mniej niż 3 lata doświadczenia. Nie spełnisz wymagań. ❌ Wolisz praktyczną pracę techniczną od polityk i zarządzania. ❌ Chcesz zdobyć praktyczne umiejętności pentestowania lub pracy w SOC. ❌ Masz już kilka certyfikatów technicznych. CISSP nie doda umiejętności technicznych.
Offensive Security: legenda OSCP
Główne certyfikaty: OSCP, OSWP, OSWE, OSEP, OSED, OSMR
Pozycja na rynku: OSCP pojawił się w 26% ofert pracy z obszaru testów penetracyjnych i red team, dlatego jest złotym standardem dla specjalistów ds. bezpieczeństwa ofensywnego.
Ścieżka certyfikacji Offensive Security
| Certyfikat | Koszt | Czas egzaminu | Zakres | Popyt na rynku |
|---|---|---|---|---|
| OSCP | $1699+ | 24 godziny | Ogólne testy penetracyjne | 26% ofert pentest |
| OSWP | $499 | 4 godziny | Testy sieci bezprzewodowych | 2% ofert |
| OSWE | $1699+ | 48 godzin | Bezpieczeństwo aplikacji webowych | 8% ofert |
| OSEP | $1799+ | 48 godzin | Techniki unikania detekcji | 5% ofert |
| OSED | $1799+ | 48 godzin | Tworzenie exploitów | 3% ofert |
| OSMR | $1899+ | 48 godzin | Red team w macOS | poniżej 1% ofert |
Doświadczenie z OSCP:
OSCP (Offensive Security Certified Professional) nadal jest najbardziej rozpoznawalnym certyfikatem testów penetracyjnych, mimo rosnącej konkurencji HackTheBox, TCM Security i innych.
Format egzaminu OSCP (2026):
- Czas: 24 godziny hakowania + 24 godziny na raport
- Format: Przejęcie kilku maszyn w odizolowanej sieci
- Wynik zaliczający: 70 punktów z około 6-7 podatnych maszyn
- Testowane umiejętności: Rozpoznanie sieci, eskalacja uprawnień, ruch boczny, wykorzystanie podatności
- Wymaganie: Profesjonalny raport z testu penetracyjnego
Dlaczego OSCP dominuje:
- Przewaga pioniera: Powstał ponad 15 lat temu, gdy nie było alternatyw.
- Kultura „Try Harder”: Zbudował reputację dzięki rygorystycznej ocenie praktycznej.
- Znajomość w HR: Rekruterzy znają OSCP, nawet gdy nie znają innych certyfikatów.
- Standard branżowy: Wiele opisów stanowisk pentesterskich wprost wymaga OSCP.
Rzeczywiste ceny:
OSCP Cost Breakdown (2026):
- Self-Guided Package (3 months lab time): $1,699
- Learn One Package (3 months + Learn One year): $2,699
- Exam retake: $249 each

Removed in 2025: Learn Unlimited (unlimited time) - this angered community

Average total cost including retakes: $1,950-$2,500
Zalety:
- Złoty standard w branży: Najbardziej rozpoznawalny certyfikat bezpieczeństwa ofensywnego.
- Praktyczny egzamin 24-godzinny: Sprawdza umiejętności hakerskie, nie zapamiętywanie.
- Kompleksowe laboratoria: Kurs PWK obejmuje ponad 200 godzin szkolenia.
- Wpływ na CV: OSCP wyróżnia Cię wśród kandydatów bez tego certyfikatu.
- Potwierdzenie umiejętności: Dowodzi, że potrafisz hakować, a nie tylko o tym mówić.
Wady:
- Drogi: $1700-$2700 w porównaniu z $399-$500 za alternatywy.
- Nieaktualna treść: Brakuje nowoczesnego omijania EDR, pentestów chmury i zaawansowanych ataków AD.
- Usunięto Learn Unlimited: Zmiany modelu cenowego wywołały sprzeciw społeczności.
- Dostępne są lepsze alternatywy: HackTheBox CPTS jest prawdopodobnie bardziej kompleksowy.
- To już za mało: Narzędzia AI do pentestów zmieniają wymagania.
Weryfikacja realiów w 2026 roku:
Offensive Security powoli dostosowuje się do współczesnych zagrożeń:
- Brak materiałów o pentestach wspomaganych AI
- Ograniczone omówienie bezpieczeństwa chmury (AWS, Azure, GCP)
- Mniejsza głębia Active Directory niż u konkurencji
- Brak omówienia nowoczesnych metod obchodzenia EDR
Tymczasem HackTheBox CPTS oferuje:
- Egzamin trwający 10 dni zamiast 24 godzin
- Głębsze omówienie Active Directory
- Nowoczesne bezpieczeństwo aplikacji webowych (GraphQL, bezpieczeństwo API)
- Wymagania dotyczące raportu dla klienta zbliżone do rzeczywistych zleceń
- Koszt około $500 wobec ponad $1700
Nasza ocena:
- Atrakcyjność dla pracodawców: 9/10 (26% ofert pentest, OSCP znane w HR)
- Koszt: 3/10 (drogie, ponad $1700, po usunięciu tańszych opcji)
- Trudność: 9/10 (24-godzinny egzamin praktyczny jest bardzo wymagający)
- Przygotowanie na przyszłość: 5/10 (przestarzała treść, brak AI, chmury i nowoczesnego EDR)
- Wynik ważony: 7,1/10
- Kategoria: A (ale pozycja spada), marka nadal ma znaczenie
Kiedy wybrać OSCP: ✅ Celujesz w tradycyjne role związane z testami penetracyjnymi. ✅ Pracodawca wymaga konkretnie OSCP, jak w 26% takich ofert. ✅ Stać Cię na inwestycję przekraczającą $1700. ✅ Potrzebujesz certyfikatu rozpoznawanego przez działy HR.
❌ Masz ograniczony budżet. Istnieją alternatywy za $500 o podobnej lub lepszej treści. ❌ Chcesz zdobyć nowoczesne umiejętności pentestowania chmury. OSCP ma tu braki. ❌ Wolisz dłuższy egzamin. CPTS trwa 10 dni. ❌ Potrzebujesz zaawansowanych technik unikania detekcji. Sprawdź CRTO.
Lepsza alternatywa dla większości osób: HackTheBox CPTS kosztuje $499, oferuje egzamin trwający 10 dni, większą głębię techniczną i nowoczesny zakres. OSCP wygrywa głównie rozpoznawalnością marki.
HackTheBox: rosnący konkurent
Główne certyfikaty: CPTS, CBBH, CDSA
Pozycja na rynku: Certyfikaty HTB pojawiły się zaledwie w 2% ofert pracy, ale społeczności techniczne oceniają je wyżej niż OSCP pod względem głębi i praktyczności.
Certyfikaty HackTheBox Academy
| Certyfikat | Koszt | Czas egzaminu | Zakres | Głębia techniczna |
|---|---|---|---|---|
| CPTS | $499 | 10 dni | Testy penetracyjne | Bardzo duża |
| CBBH | $249 | 7 dni | Bug bounty hunting | Duża |
| CDSA | $499 | 7 dni | Bezpieczeństwo defensywne/SOC | Duża |
CPTS kontra OSCP: porównanie techniczne
Powiem wprost: CPTS jest technicznie lepszy od OSCP niemal pod każdym względem poza rozpoznawalnością marki.
Format egzaminu CPTS:
- Czas: 10 dni (wobec 24 godzin w OSCP)
- Zakres: Pełna symulacja sieci firmowej
- Wymagania: Kompleksowy raport z testu penetracyjnego
- Active Directory: Kilka lasów AD z relacjami zaufania
- Aplikacje webowe: Nowoczesne frameworki, w tym bezpieczeństwo API
- Koszt: $499 (wobec ponad $1699 za OSCP)
Porównanie bezpośrednie:
| Aspekt | CPTS (HackTheBox) | OSCP (OffSec) | Zwycięzca |
|---|---|---|---|
| Czas egzaminu | 10 dni | 24 godziny | CPTS (bardziej realistyczny) |
| Active Directory | Wiele lasów, relacje zaufania | Podstawowe AD | CPTS (znacznie głębszy) |
| Bezpieczeństwo aplikacji webowych | GraphQL, API JSON, nowoczesne frameworki | Podstawowe exploity webowe | CPTS (aktualny) |
| Wymagania raportu | Profesjonalny raport dla klienta | Raport techniczny | CPTS (z życia zawodowego) |
| Koszt | $499 | $1699+ | CPTS (70% taniej) |
| Rozpoznawalność na rynku pracy | Około 2% wzmianek | 26% wzmianek | OSCP (znane w HR) |
| Głębia techniczna | Bardzo kompleksowy | Dobry, ale przestarzały | CPTS (dokładniejszy) |
Co mówią specjaliści techniczni:
Ankiety wśród osób, które zdobyły oba certyfikaty, regularnie wskazują, że:
- CPTS jest trudniejszy niż OSCP ze względu na 10-dniowy egzamin pod presją.
- CPTS obejmuje więcej materiału, zwłaszcza AD i aplikacje webowe.
- CPTS lepiej przygotowuje do rzeczywistych zleceń testów penetracyjnych.
- OSCP przynosi więcej odpowiedzi od rekruterów dzięki rozpoznawalności marki.
Różnica się zmniejsza:
Rozpoznawalność HackTheBox na rynku pracy wzrosła z 0% w 2022 do 2% w 2026 roku. Ten trend wskazuje, że do 2028 roku CPTS może dorównać rozpoznawalnością OSCP, zwłaszcza gdy techniczni menedżerowie rekrutujący zastąpią działy HR w selekcji kandydatów.
Zalety HackTheBox:
- Lepsza treść techniczna: Głębsza i bardziej aktualna niż OSCP.
- Lepsza wartość: $499 zamiast ponad $1699 to duża różnica dla osób finansujących naukę samodzielnie.
- Nowoczesny zakres: Obejmuje chmurę, kontenery i nowoczesne frameworki webowe.
- Realistyczny czas: 10 dni odpowiada długości prawdziwego testu penetracyjnego.
- Platforma Academy: Świetna nauka we własnym tempie i ponad 1000 maszyn.
Wady HackTheBox:
- Niska rozpoznawalność w HR: Większość rekruterów nie zna jeszcze CPTS.
- Niedawna kontrowersja: Społeczność znalazła przesłanki, że HTB może wykorzystywać dane użytkowników do treningu AI.
- Nowy certyfikat: Nie ma wieloletniej reputacji OSCP.
- Mniejsza społeczność: Mniej posiadaczy CPTS oznacza mniejszą wartość sieci kontaktów.
Aktualizacje w 2026 roku:
HackTheBox intensywnie aktualizuje treści:
- Moduły bezpieczeństwa chmury: Pentesty AWS, Azure i GCP
- Bezpieczeństwo kontenerów: Eksploatacja Docker i Kubernetes
- Nowoczesne AD: Aktualizacje dla konfiguracji Windows Server z 2026 roku
- Bug bounty: Certyfikat CBBH przygotowuje do prawdziwych programów bug bounty
Nasza ocena:
- Atrakcyjność dla pracodawców: 5/10 (tylko 2% ofert, ale szybko rośnie)
- Koszt: 10/10 (najlepsza wartość przy cenie $499 i tej jakości)
- Trudność: 10/10 (kompleksowy 10-dniowy egzamin jest wymagający)
- Przygotowanie na przyszłość: 9/10 (nowoczesna treść, aktywnie aktualizowana)
- Wynik ważony: 7,8/10
- Kategoria: A (zmierza ku S), przewaga techniczna, a rozpoznawalność rośnie
Kiedy wybrać HackTheBox: ✅ Chcesz zdobyć najlepsze dostępne wykształcenie techniczne z testów penetracyjnych. ✅ Masz ograniczony budżet: $499 zamiast ponad $1699. ✅ Oceniają Cię techniczni menedżerowie rekrutujący, którzy rozpoznają jakość. ✅ Planujesz długą karierę, a rozpoznawalność CPTS szybko rośnie.
❌ Potrzebujesz natychmiastowego uznania HR. OSCP nadal tu wygrywa. ❌ Celujesz w stanowiska rządowe lub DoD. OSCP pojawia się częściej w ofertach. ❌ Nie odpowiada Ci 10-dniowy format egzaminu. Jest bardzo intensywny.
Moja prognoza: Do 2028 roku CPTS dorówna OSCP w przypadku stanowisk pentesterskich. Kandydaci planujący z wyprzedzeniem powinni zdobyć CPTS teraz, zanim wzrost rozpoznawalności zwiększy popyt.
AWS i Azure: rewolucja chmurowa
Główne certyfikaty: AWS Certified Security Specialty, Azure Security Engineer Associate oraz wiele certyfikatów z podstaw chmury
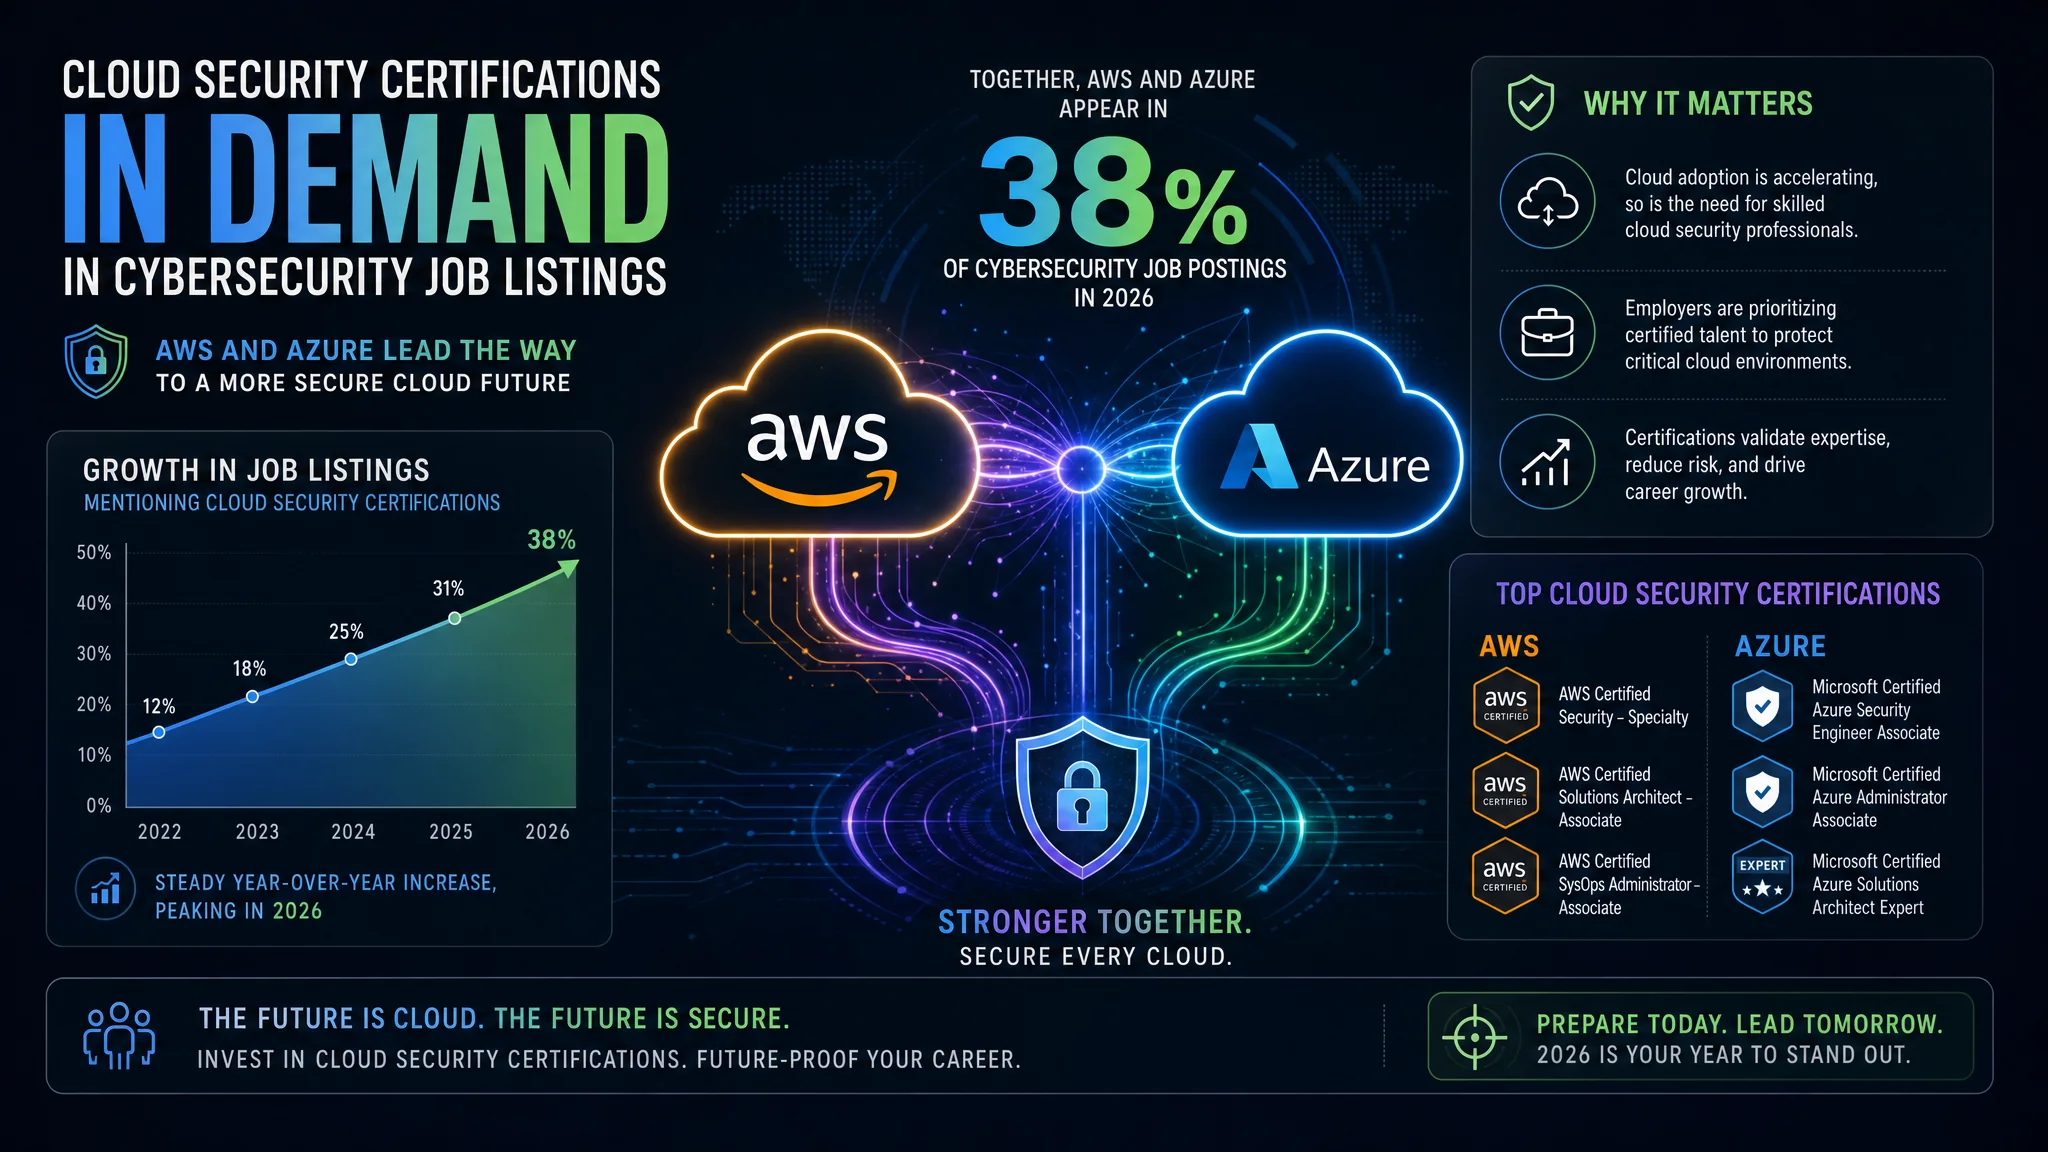
Pozycja na rynku: Łącznie certyfikaty AWS i Azure pojawiły się w 38% ofert pracy z obszaru cyberbezpieczeństwa. Częściej wymieniano tylko CISSP.
Porównanie certyfikatów chmurowych
| Dostawca | Certyfikat | Koszt | Odnowienie | Popyt na rynku pracy |
|---|---|---|---|---|
| AWS | Security Specialty | $300 | 3 lata | 22% ofert |
| AWS | Solutions Architect | $150 | 3 lata | 18% ofert |
| Azure | Security Engineer Associate | $165 | 1 rok | 20% ofert |
| Azure | Cybersecurity Architect Expert | $165 | 1 rok | 8% ofert |
| GCP | Professional Cloud Security Engineer | $200 | 2 lata | 3% ofert |
Konieczność bezpieczeństwa chmury:
Oto kontrowersyjna prawda: w 2026 roku certyfikaty chmurowe mogą mieć większą wartość niż tradycyjne certyfikaty bezpieczeństwa w przypadku większości karier w cyberbezpieczeństwie.
Dlaczego chmura wygrywa w 2026 roku:
Traditional Cybersecurity Jobs (2020-2024):
- On-premises data centers
- Physical firewalls and network security
- Windows Server and Active Directory
- VPN concentrators and DMZs

Modern Cybersecurity Jobs (2025-2026):
- AWS, Azure, GCP cloud environments
- Container security (Docker, Kubernetes)
- Serverless security (Lambda, Azure Functions)
- Identity and access management (IAM)
- Infrastructure as Code (Terraform, CloudFormation)
- AI/ML model security
Luka kompetencyjna jest ogromna. Przedsiębiorstwa migrowały do chmury szybciej, niż specjaliści ds. bezpieczeństwa zdobywali umiejętności chmurowe. To stworzyło bezprecedensowy popyt.
Certyfikat AWS Security Specialty:
Format egzaminu:
- Czas: 170 minut
- Pytania: 65 pytań wielokrotnego wyboru lub z wieloma odpowiedziami
- Wynik zaliczający: Około 750/1000 punktów w skali
- Koszt: $300
Zakres tematów:
- Reagowanie na incydenty w AWS
- Rejestrowanie i monitorowanie (CloudTrail, CloudWatch, GuardDuty)
- Bezpieczeństwo infrastruktury (VPC, Security Groups, WAF)
- Zarządzanie tożsamością i dostępem (IAM, STS, Cognito)
- Ochrona danych (KMS, szyfrowanie, bezpieczeństwo S3)
Aktualizacje w 2026 roku:
- Bezpieczeństwo AI w SageMaker i Bedrock
- Bezpieczeństwo kontenerów ECS/EKS
- Bezpieczeństwo bezserwerowe Lambda
- Architektura Zero Trust w AWS
Azure Security Engineer Associate:
Format egzaminu:
- Czas: 120 minut
- Pytania: 40-60
- Wynik zaliczający: 700/1000
- Koszt: $165
Zakres tematów:
- Tożsamość i dostęp (Entra ID, Conditional Access)
- Ochrona platformy (bezpieczeństwo sieci, zapory)
- Operacje bezpieczeństwa (Sentinel, Defender)
- Dane i aplikacje (Key Vault, bezpieczeństwo aplikacji)
Aktualizacje w 2026 roku:
- Integracja z Microsoft Security Copilot
- Bezpieczeństwo AI w Azure OpenAI Service
- Aktualizacje Defender for Cloud
- Ład zarządczy Entra ID
Analiza kosztów: chmura kontra tradycyjna ścieżka:
Traditional Security Path (3-year cost):
- Security+: $404
- CySA+: $404
- PenTest+: $404
- CISSP: $749 + $405 renewal
Total: $2,366 over 3 years

Cloud Security Path (3-year cost):
- AWS Cloud Practitioner: $100
- AWS Solutions Architect Associate: $150
- AWS Security Specialty: $300
- Azure Fundamentals: $99
- Azure Security Engineer: $165 + $165 renewal
Total: $979 over 3 years

Savings: $1,387 (58% less expensive)
Job Market Demand: 38% vs 36% (cloud higher)
Zalety certyfikatów chmurowych:
- Największy popyt: 38% ofert wymaga certyfikatów chmurowych AWS lub Azure.
- Najniższy koszt: $100-$300 za certyfikat.
- Umiejętności praktyczne: Egzamin sprawdza prawdziwą konfigurację bezpieczeństwa chmury.
- Bezpłatne szkolenia: AWS i Azure udostępniają wiele bezpłatnych materiałów.
- Przygotowanie na przyszłość: Wykorzystanie chmury rośnie, a nie maleje.
- Integracja AI: Obaj dostawcy intensywnie inwestują w bezpieczeństwo AI.
Wady certyfikatów chmurowych:
- Częste odnowienia: Certyfikaty Azure wygasają co roku, a ich utrzymanie kosztuje.
- Uzależnienie od dostawcy: Część umiejętności jest właściwa dla danej platformy.
- Szybkie zmiany: Treści często się zmieniają, trzeba je śledzić.
- Brak prestiżu: Red teamerzy wolą OSCP od certyfikatów chmurowych, choć to kwestia postrzegania.
Rzeczywistość w 2026 roku:
Gdybym w 2026 roku miał wybrać tylko jedną ścieżkę certyfikacji dla osoby zaczynającej od zera, wybrałbym:
Ścieżka cloud-first:
- AWS Cloud Practitioner ($100) – podstawy
- AWS Solutions Architect Associate ($150) – główne umiejętności
- AWS Security Specialty ($300) – specjalizacja w bezpieczeństwie
- Azure Fundamentals ($99) – orientacja w wielu chmurach
- Azure Security Engineer ($165) – bezpieczeństwo Azure
Łączna inwestycja: $814 przez 6-12 miesięcy
Ta ścieżka:
- ✅ Spełnia wymagania w 38% ofert pracy
- ✅ Uczy praktycznych, poszukiwanych umiejętności
- ✅ Kosztuje mniej niż pojedynczy OSCP ($1699)
- ✅ Przygotowuje do ról związanych z bezpieczeństwem i AI
- ✅ Daje specjalizację uznawaną przez dostawców
Nasza ocena (AWS i Azure łącznie):
- Atrakcyjność dla pracodawców: 10/10 (łączny popyt 38%, który rośnie)
- Koszt: 10/10 (najlepszy zwrot z inwestycji w branży, $100-$300 za certyfikat)
- Trudność: 7/10 (praktyczny, ale w formacie wielokrotnego wyboru)
- Przygotowanie na przyszłość: 10/10 (ciągłe aktualizacje i integracja AI)
- Wynik ważony: 9,4/10
- Kategoria: S, jedyna taka w całej analizie
Kiedy wybrać certyfikaty chmurowe: ✅ Zaczynasz karierę w cyberbezpieczeństwie. To najlepsza podstawa na 2026 rok. ✅ Twoja bieżąca rola obejmuje infrastrukturę chmurową. ✅ Chcesz zdobyć najbardziej poszukiwane umiejętności za najniższą cenę. ✅ Przygotowujesz się do przyszłości bezpieczeństwa wspieranego przez AI.
❌ Nie lubisz chmury i chcesz pracować wyłącznie lokalnie. Liczba takich miejsc pracy maleje. ❌ Chcesz zajmować się wyłącznie ofensywnym red teamem lub pentestami. Nawet pentesty wymagają dziś umiejętności chmurowych.
Podsumowanie: W 2026 roku certyfikaty chmurowe dają najwyższy zwrot z inwestycji wśród certyfikacji cyberbezpieczeństwa. Różnica jest wyraźna.
SANS GIAC: Lamborghini wśród certyfikatów
Główne certyfikaty: GSEC, GCIH, GPEN, GCIA, GCFA, GXPN i ponad 30 innych
Pozycja na rynku: Certyfikaty GIAC pojawiły się w 25% ofert pracy dla zaawansowanych specjalistów ds. cyberbezpieczeństwa, szczególnie w administracji i dużych przedsiębiorstwach.
Portfolio SANS GIAC (wybrane certyfikaty)
| Certyfikat | Koszt (sam egzamin) | Koszt (ze szkoleniem SANS) | Zakres | Popyt na rynku |
|---|---|---|---|---|
| GSEC | $979 | $8270 | Podstawy bezpieczeństwa | 8% ofert |
| GPEN | $979 | $8425 | Testy penetracyjne | 7% ofert |
| GCIH | $979 | $8425 | Obsługa incydentów | 9% ofert |
| GCIA | $979 | $8425 | Analiza włamań | 5% ofert |
| GCFA | $979 | $8425 | Informatyka śledcza | 6% ofert |
| GMLE | $979 | $8495 | Bezpieczeństwo uczenia maszynowego | 1% ofert |
Rzeczywistość SANS:
SANS Institute tworzy doskonałe materiały szkoleniowe, a kursy prowadzą czołowi praktycy. To jedne z najlepszych dostępnych szkoleń z cyberbezpieczeństwa.
Problem? Cena.
SANS GPEN (Penetration Testing) Total Cost:
- SANS SEC560 Course: $7,995
- GPEN Exam (2 attempts): $979
- Books and materials: $200
- Travel/lodging (if in-person): $2,000+
Total: $11,174 - $13,174

Alternative:
- OSCP: $1,699-2,699
- Or HackTheBox CPTS: $499
- Or OffSec + HTB combined: $2,198

Savings with alternatives: $8,976-$10,976 (75-83% less expensive)
Podział kosztów SANS:
Sam egzamin, bez szkolenia:
- Każdy egzamin GIAC: $979
- W cenie dwie bezpłatne próby
- Trzeba uczyć się samodzielnie, a SANS nie ułatwia tego.
Ze szkoleniem SANS:
- Kursy na żywo online: $7995-$8995
- Kursy na żądanie: $5995-$7995
- Szkolenie stacjonarne: $8425-$9025 plus podróż
- W cenie książki i testy próbne
Kto płaci za SANS?
W praktyce niewiele osób finansuje szkolenia SANS samodzielnie. Typowy uczestnik ma:
- Finansowanie pracodawcy: Firma płaci za szkolenie jako rozwój zawodowy.
- Kontrakty rządowe: DoD lub agencje federalne finansują szkolenia pracowników.
- Budżet szkoleniowy: Element rozwoju zespołu bezpieczeństwa w dużej firmie.
- GI Bill: Weterani korzystają ze świadczeń edukacyjnych.
Zalety SANS:
- Wybitni instruktorzy: Kursy prowadzą praktykujący eksperci ds. bezpieczeństwa.
- Zaawansowana treść: Regularnie aktualizowana pod kątem najnowszych zagrożeń.
- Kompleksowe podejście: Większa głębia i zakres niż w większości alternatyw.
- Certyfikaty GIAC: Cenione przez technicznych specjalistów bezpieczeństwa.
- Turnieje NetWars: Praktyczne szkolenie w formacie konkursowym.
- Laboratoria praktyczne: Rzeczywiste scenariusze i ćwiczenia.
Wady SANS:
- Zaporowa cena: Kurs za $8000-$9000 eliminuje większość osób płacących samodzielnie.
- Sam egzamin też jest drogi: $979 za egzamin to dużo, nawet przy samodzielnej nauce.
- Opłaty za odnowienie: $469 co 4 lata za utrzymanie certyfikatu.
- Nie dla początkujących: Wymagana jest znaczna wcześniejsza wiedza.
- Rynek ograniczony dostępem: Powstaje podział między osobami finansowanymi przez pracodawcę i tymi, których nie stać na kurs za ponad $8000.
Problem wysokiego progu wejścia SANS:
Wysokie ceny SANS tworzą podział dostępu do certyfikatów:
- Ci, którzy mają dostęp: Specjaliści, których pracodawcy finansują szkolenie SANS.
- Ci, którzy go nie mają: Osoby płacące samodzielnie, których nie stać na kurs za ponad $8000.
Dlatego kandydaci z GIAC są stosunkowo rzadcy na rynku pracy, mimo częstych wymagań dotyczących certyfikatów. Ta rzadkość buduje postrzeganą wartość.
Aktualizacje AI w 2026 roku:
SANS wprowadził treści dotyczące AI:
- SEC595: Data science i uczenie maszynowe w cyberbezpieczeństwie ($8495)
- GMLE: Certyfikat GIAC dla inżynierów uczenia maszynowego
- Moduły AI: Dodane do istniejących kursów, takich jak GCIH i GPEN
GMLE pojawił się dokładnie w jednej z 2500 analizowanych ofert pracy. Jest zbyt nowy i wyspecjalizowany, aby był powszechnie wymagany.
Nasza ocena:
- Atrakcyjność dla pracodawców: 8/10 (GIAC wymieniono w 25% zaawansowanych ofert)
- Koszt: 2/10 (słaba wartość dla osób płacących samodzielnie)
- Trudność: 9/10 (wymagające egzaminy sprawdzają rzeczywistą wiedzę)
- Przygotowanie na przyszłość: 9/10 (ciągłe aktualizacje i integracja AI)
- Wynik ważony: 6,8/10
- Kategoria: B z dużym zastrzeżeniem. S, jeśli płaci pracodawca, D, jeśli płacisz samodzielnie.
Kiedy wybrać SANS: ✅ Pracodawca opłaci szkolenie. ✅ Masz stanowisko rządowe lub DoD z budżetem szkoleniowym. ✅ Możesz skorzystać z GI Bill. ✅ Masz ponad 5 lat doświadczenia. SANS zakłada wcześniejszą wiedzę.
❌ Płacisz samodzielnie. Ponad $8000 to nierozsądny koszt dla większości osób. ❌ Jesteś na początku kariery. Tańsze alternatywy dają lepszy zwrot z inwestycji. ❌ Chcesz certyfikatu podstawowego. SANS kieruje się do osób na poziomie średnim i zaawansowanym.
Moja opinia: Kursy SANS są doskonałe. Ceny są zaporowe i ograniczają rynek, wykluczając utalentowane osoby bez finansowania pracodawcy. Nie wydawaj własnych pieniędzy na SANS, skoro są alternatywy za 10-20% tej ceny.
TCM Security: niezależny konkurent założony przez YouTubera
Główne certyfikaty: PNPT, PJMR, PJPT, PNPT-JR
Pozycja na rynku: Certyfikaty TCM Security pojawiły się w 3% ofert pracy związanych z testami penetracyjnymi, ale mają dobrą reputację w społeczności.
Certyfikaty TCM Security
| Certyfikat | Koszt | Czas egzaminu | Zakres | Unikalna cecha |
|---|---|---|---|---|
| PNPT | $399 | 5 dni | Praktyczne testy penetracyjne | 15-minutowa rozmowa podsumowująca na żywo |
| PJMR | $399 | 48 godzin | Ruch, rozpoznanie, utrzymanie dostępu | Zaawansowane taktyki |
| PJPT | $249 | 48 godzin | Młodszy pentester | Praktyczny poziom podstawowy |
Historia Heatha Adamsa:
TCM Security założył Heath Adams (The Cyber Mentor na YouTube), twórca jednego z największych kanałów edukacyjnych o cyberbezpieczeństwie. Jego praktyczne podejście bez marketingowych haseł trafiło do początkujących sfrustrowanych drogimi certyfikatami opartymi na teorii.
Przejęcie w 2025 roku:
W marcu 2025 TCM Security przejęła Educate 360, korporacyjny konglomerat szkoleniowy. Heath Adams publicznie odszedł z firmy pod koniec 2025 roku.
Dlaczego to ma znaczenie:
Przejęcia w obszarze certyfikacji mają różne skutki:
- Ryzyko: Właściciel korporacyjny może przedkładać zysk nad jakość edukacji.
- Aktualizacje kursów: Mogą zwolnić bez wizji założyciela.
- Ceny: Często rosną po przejęciu.
- Zaufanie społeczności: Reputacja ucierpi, jeśli spadnie jakość.
Bieżące doniesienia (2026): Niektórzy kursanci zgłaszają przestarzałe laboratoria, brakujące zależności plików i wolniejsze odpowiedzi pomocy technicznej.
Szczegóły certyfikatu PNPT:
PNPT (Practical Network Penetration Tester) wyróżnia się z jednego powodu: rozmowy podsumowującej na żywo.
Format egzaminu:
- Czas: 5 dni hakowania + 2 dni na raport
- Zakres: Zewnętrzny test penetracyjny sieci firmowej
- Active Directory: Wymagane przejęcie pełnego środowiska AD
- Raport: Wymagany profesjonalny raport z testu
- Podsumowanie na żywo: 15-minutowa rozmowa wideo, podczas której bronisz ustaleń
Ten ostatni punkt jest ważny. Prawie żaden inny certyfikat nie wymaga, aby ustnie obronić metodologię i ustalenia przed prawdziwą osobą. To symuluje rozmowy z klientami podczas rzeczywistych zleceń pentestowych.
Zalety TCM Security:
- Egzaminy praktyczne: Wszystkie certyfikaty sprawdzają praktyczne umiejętności.
- Rozmowa na żywo: Wyjątkowy wymóg ustnej prezentacji ustaleń.
- Przystępna cena: $249-$399 wobec ponad $1699 za OSCP.
- Dla początkujących: Kursy są przeznaczone dla osób nowych w pentestach.
- Nacisk na Active Directory: Duży zakres ataków na AD.
- Pisanie rzeczywistych raportów: Uczy ważnych umiejętności komunikacyjnych.
Wady TCM Security:
- Niepewność po przejęciu: Jakość może spaść bez Heatha Adamsa.
- Niska rozpoznawalność na rynku: 3% ofert wobec 26% dla OSCP.
- Ograniczona treść zaawansowana: Dobre dla początkujących, mniej głębi dla zaawansowanych.
- Najnowsze doniesienia o jakości: Według części zgłoszeń niektóre laboratoria były przestarzałe w 2026 roku.
- Ryzyko zależności od jednego dostawcy: Jeśli przejęcie zakończy się niepowodzeniem, wartość certyfikatów może spaść.
Analiza opinii społeczności:
Przed przejęciem (2023-2024): 4,5/5 gwiazdek, chwalono praktyczne szkolenia i dobrą wartość.
Po przejęciu (2025-2026): 3,5/5 gwiazdek, pojawiły się obawy o jakość i kierunek rozwoju.
Perspektywy na 2026 rok:
TCM Security stoi na rozdrożu:
- Scenariusz A: Educate 360 inwestuje w aktualizacje treści i utrzymuje jakość. TCM się rozwija.
- Scenariusz B: Cięcia korporacyjne obniżają jakość. Społeczność rezygnuje z TCM.
W maju 2026 wynik jest niejasny. Kolejne 12 miesięcy zdecyduje o przyszłości TCM.
Nasza ocena:
- Atrakcyjność dla pracodawców: 5/10 (3% ofert, dobra reputacja w społeczności)
- Koszt: 9/10 (świetna wartość za $249-$399)
- Trudność: 8/10 (pięciodniowy egzamin praktyczny z rozmową na żywo jest poważnym wyzwaniem)
- Przygotowanie na przyszłość: 5/10 (aktualizacje treści po przejęciu są niepewne)
- Wynik ważony: 6,2/10
- Kategoria: B (przed przejęciem A), reputacja spada
Kiedy wybrać TCM: ✅ Jesteś początkującą osobą z ograniczonym budżetem ($399 za praktyczne szkolenie pentestowe). ✅ Chcesz zdobyć doświadczenie w prezentacjach podczas rozmowy podsumowującej na żywo. ✅ Akceptujesz pewne ryzyko dotyczące trwałej wartości certyfikatu. ✅ Uzupełniasz OSCP/CPTS, a nie traktujesz go jako głównego certyfikatu.
❌ Potrzebujesz certyfikatu rozpoznawanego przez HR. 3% wzmianek to za mało. ❌ Chcesz zaawansowanej treści. Doniesienia wskazują, że część materiałów jest przestarzała. ❌ Nie akceptujesz ryzyka dotyczącego wartości certyfikatu w przyszłości.
Moja opinia: PNPT był certyfikatem kategorii A w latach 2023-2024. Przejęcie i odejście Heatha budzą moje wątpliwości. Jeśli już go masz, dobrze. Jeśli wybierasz certyfikat w 2026 roku, rozważ HackTheBox CPTS ($499). Oferuje podobne szkolenie praktyczne i ma większy potencjał.
Dodatkowi dostawcy: krótka analiza
Poniżej szybka ocena pozostałych dostawców certyfikatów zgodnie z tym samym systemem kategorii:
INE Security (eLearnSecurity)
Główne certyfikaty: eJPT, eCPPTv2, eWPT, eCIR
eJPT (Junior Penetration Tester):
- Koszt: $249 (czasem $199 w promocji)
- Najlepszy dla: Początkujących
- Ocena: Kategoria A dla początkujących, ale treść się starzeje
Problem eJPT: W 2026 roku widać wiek treści:
- Brak tematów bezpieczeństwa chmury
- Brak nowoczesnej symulacji EDR
- Duża zależność od Metasploit
- Brak części dotyczącej pisania raportów
Niedawna recenzja z listopada 2025 roku pt. „eJPT Showing Its Age” wskazała brak nowoczesnych treści.
Nasza ocena:
- eJPT: 6,8/10, kategoria B (na granicy), dobry dla początkujących po aktualizacji
- Zaawansowane certyfikaty INE: 4,5/10, kategoria C, pilnie wymagają odświeżenia
Zero Point Security
Główne certyfikaty: CRTO (Certified Red Team Operator), CRTL, CRTE
Szczegóły CRTO:
- Koszt: $499 (CRTO Level 1) lub $599 (CRTO Level 2)
- Zakres: Cobalt Strike, frameworki C2, omijanie EDR
- Egzamin: Praktyczny, 48 godzin
Dlaczego CRTO ma znaczenie:
To certyfikat dla doświadczonych red teamerów, którzy mają już OSCP/CPTS. Obejmuje:
- Framework C2 Cobalt Strike
- Zaawansowane ataki na Active Directory
- Techniki omijania EDR
- Binarne pliki living-off-the-land (LOLBins)
Nasza ocena: 8,2/10, kategoria A, zaawansowany specjalistyczny certyfikat red team
CyberDefenders
Główne certyfikaty: CCD (Cyber Defender Certification, obecnie CCD Level 2)
CCD Level 2:
- Koszt: $850 ($425 ze zniżką studencką 50%)
- Egzamin: 48 godzin, praktyczna analiza SOC
- Zakres: Bezpieczeństwo defensywne, operacje SOC
Dlaczego CCD ma znaczenie:
Zaczyna być odpowiednikiem OSCP dla blue teamów i analityków SOC:
- Praktyczny egzamin 48-godzinny
- Rzeczywiste dochodzenie kryminalistyczne
- Częściowe punkty za metodologię, nie tylko za końcowe odpowiedzi
- Obejmuje wszystkie obowiązki analityka SOC
Rzeczywistość rynku: 0% ofert wymienia ten nowy certyfikat, ale społeczność blue team bardzo go ceni.
Nasza ocena: 8,0/10, kategoria A, najlepszy praktyczny certyfikat blue team, z rosnącym uznaniem
PortSwigger Web Security Academy
Główny certyfikat: BSCP (Burp Suite Certified Practitioner)
Szczegóły BSCP:
- Koszt: $99 (sam egzamin)
- Szkolenie: BEZPŁATNE (ponad 200 laboratoriów, wszystkie darmowe)
- Zakres: Bezpieczeństwo aplikacji webowych
- Egzamin: 4 godziny, hakowanie 2 aplikacji webowych
Wartość BSCP:
To może być najlepszy stosunek jakości do ceny wśród certyfikatów cyberbezpieczeństwa:
- Bezpłatne szkolenie z bezpieczeństwa webowego na światowym poziomie
- Obejmuje SQL injection, XSS, SSRF, XXE, prototype pollution i ataki LLM
- Opłata za egzamin wynosi tylko $99
- Stworzony przez zespół odpowiedzialny za Burp Suite, standardowe narzędzie bezpieczeństwa webowego
Rozpoznawalność na rynku: 2% ofert wymienia BSCP, a ten udział rośnie.
Nasza ocena: 9,2/10, kategoria A (prawie S), najlepsze dostępne szkolenie z bezpieczeństwa webowego, bezpłatne
Security Blue Team
Główne certyfikaty: BTL1 (Blue Team Level 1), BTL2 (Blue Team Level 2)
BTL1:
- Koszt: $540
- Egzamin: Praktyczny, 24 godziny
- Zakres: Początkujący analityk SOC
BTL2:
- Koszt: $2949 (duży wzrost)
- Zakres: Zaawansowane threat hunting
Nasza ocena:
- BTL1: 6,5/10, kategoria B, dobry, ale CCD CyberDefenders ma lepszy stosunek jakości do ceny
- BTL2: 5,8/10, kategoria B, zbyt drogi
IA ISACA
Główne certyfikaty: CISA, CISM, CGEIT, CRISC, CDPSE
Lider audytu i zgodności:
- CISA: 18% ofert
- CISM: 15% ofert
- Łącznie: ponad 40% ról GRC i zgodności
Koszt: $760 (osoba niebędąca członkiem) lub $575 (członek), plus $135 rocznej składki oraz $45-$85 rocznej opłaty za każdy certyfikat
Opłaty się sumują. Jeśli nie pracujesz w GRC lub audycie, całkowicie je pomiń. W rolach GRC są obowiązkowe.
Nasza ocena: 7,2/10, kategoria A dla GRC, kategoria C dla ról technicznych
EC-Council
Główny certyfikat: CEH (Certified Ethical Hacker), CEH Practical, CEH Master
Kontrowersyjny dostawca:
EC-Council ma udokumentowaną historię problemów z zarządzaniem. Szczegóły: attrition.org/errata/charlatans.
Rzeczywistość CEH:
- Koszt: $1199 za egzamin oraz $850 za „obowiązkowe” szkolenie
- Format: Test wielokrotnego wyboru (podstawowy CEH)
- Rynek: Nadal wymagany w administracji i DoD, niestety
Dlaczego CEH jest problematyczny (i dlaczego należy go unikać):
- Certyfikat „etycznego hakowania” oparty na teście wielokrotnego wyboru
- Wysoka cena w stosunku do zawartości
- Dekada problemów z zarządzaniem i wiarygodnością
- CEH Practical jest lepszy, ale droższy
Nasza ocena: 4,8/10, kategoria C, wybieraj tylko wtedy, gdy płaci pracodawca lub masz bezpłatny voucher
Cloud Security Alliance
Główny certyfikat: CCSK (Certificate of Cloud Security Knowledge)
CCSK:
- Koszt: $450
- Format: Internetowy egzamin z otwartą książką
- Ważność: Bezterminowa. Po zdaniu certyfikat jest ważny dożywotnio.
Nasza ocena: 6,5/10, kategoria B, przyzwoity niezależny certyfikat chmurowy, ale ISC2 CCSP wygrał walkę o rozpoznawalność.
Wpływ AI: jak dostawcy dostosowują certyfikaty
Każdy dostawca stara się dodać treści o AI. Oto firmy, które robią to dobrze:
Certyfikaty z istotną integracją AI (2026)
Kategoria S dla integracji AI:
- AWS Security Specialty: Obejmuje SageMaker, Bedrock i natywne dla platformy bezpieczeństwo AI/ML.
- Azure Security Engineer: Obejmuje Microsoft Security Copilot i bezpieczeństwo OpenAI Service.
- ISC2 AI Security Certificate: Certyfikat z zarządzania AI i ryzykiem.
Kategoria A dla integracji AI: 4. SANS GMLE: Pełna specjalizacja w bezpieczeństwie uczenia maszynowego. 5. CompTIA Security+ AI: Pierwszy niezależny od dostawcy certyfikat bezpieczeństwa AI (SECT AI+). 6. ISACA AAIA: Zaawansowany certyfikat audytu AI.
Kategoria B dla integracji AI, wzmianki bez głębi: 7. CISSP: Zaktualizowane domeny uwzględniają zagadnienia AI. 8. Podstawowe certyfikaty CompTIA: Dodano moduły AI, ale to nie jest główny zakres.
Kategoria F dla integracji AI, brak treści:
- OSCP: Zero treści o AI
- Większość certyfikatów INE: Przestarzałe
- CEH: Brak istotnych treści o bezpieczeństwie AI
Wpływ AI na wartość certyfikatów
Zadania automatyzowane:
- Triage alertów SOC Level 1: Microsoft Security Copilot już to robi.
- Podstawowa ocena podatności: Automatyczne skanowanie i priorytetyzacja wspomagana AI
- Rozpoznanie podczas pentestów: Narzędzia AI, takie jak Expo, automatyzują początkowe etapy
- Przygotowanie audytu GRC: AI automatycznie zbiera dowody zgodności
Zadania zyskujące na wartości:
- Zaawansowani threat hunterzy: Złożone dochodzenia, których AI nie potrafi przeprowadzić
- Architekci bezpieczeństwa: Projektowanie systemów bezpiecznych dla AI
- Testerzy penetracyjni: Łączenie złożonych ataków, które AI pomija
- Liderzy reagowania na incydenty: Podejmowanie decyzji w warunkach niepewności
Strategia certyfikacji w erze AI:
WRONG Approach:
"Get AI-proof certification" → No such thing exists

RIGHT Approach:
"Get AI-aware certifications" → Choose vendors updating content
Dostawcy zyskujący: AWS, Azure, ISC2, SANS (drogi, ale aktualny) Dostawcy tracący: INE, EC-Council i każdy, kto nie aktualizuje treści
Rekomendowane ścieżki kariery według roli
Ścieżka 1: Początkujący analityk SOC
Cel: Zdobyć pierwszą pracę w cyberbezpieczeństwie, monitorując alerty.
Rekomendowana ścieżka certyfikacji:
- CompTIA Security+ ($400), certyfikat na start
- Azure Fundamentals ($99), podstawy chmury
- Azure Security Engineer ($165), bezpieczeństwo chmury
- CyberDefenders CCD Level 1 ($425 ze zniżką studencką), praktyczne umiejętności SOC
Łączna inwestycja: $1089 Czas: 6-9 miesięcy Wynagrodzenie początkowe: $55 000-$70 000
Dlaczego ta ścieżka:
- Security+ spełnia wymagania HR.
- Umiejętności Azure od razu przydadzą się w pracy.
- CCD uczy praktycznych umiejętności badania incydentów w SOC.
- Koszt poniżej $1100 jest przystępny.
Ścieżka 2: Tester penetracyjny lub red teamer
Cel: Profesjonalna rola w bezpieczeństwie ofensywnym.
Rekomendowana ścieżka certyfikacji:
- CompTIA Security+ ($400), podstawy (pomiń, jeśli masz doświadczenie w IT)
- HackTheBox CPTS ($499), podstawowe umiejętności pentestowe
- PortSwigger BSCP ($99), specjalizacja w aplikacjach webowych
- OSCP ($1699), rozpoznawalność w HR
- Zero Point Security CRTO ($499), zaawansowany red team
Łączna inwestycja: $3196 (lub $2796 po pominięciu Security+) Czas: 12-18 miesięcy Wynagrodzenie: $80 000-$120 000
Dlaczego ta ścieżka:
- CPTS zapewnia najlepsze wykształcenie techniczne.
- BSCP daje mistrzostwo w bezpieczeństwie aplikacji webowych (szkolenie prawie bezpłatne).
- OSCP zapewnia rozpoznawalność w CV.
- CRTO uczy zaawansowanych technik.
Ścieżka 3: Inżynier bezpieczeństwa chmury
Cel: Zabezpieczać infrastrukturę chmurową.
Rekomendowana ścieżka certyfikacji:
- AWS Solutions Architect Associate ($150), podstawy
- AWS Security Specialty ($300), bezpieczeństwo AWS
- Azure Security Engineer ($165), bezpieczeństwo Azure
- CISSP ($749), uznanie w zarządzaniu (po 5 latach doświadczenia)
Łączna inwestycja: $1364 (lub $2113 z CISSP) Czas: 9-12 miesięcy Wynagrodzenie: $100 000-$150 000
Dlaczego ta ścieżka:
- Umiejętności chmurowe są bardzo poszukiwane (38% ofert).
- Znajomość AWS i Azure zwiększa liczbę możliwości.
- CISSP dodaje wiarygodności na stanowiskach kierowniczych.
- Całkowity koszt jest rozsądny.
Ścieżka 4: Analityk GRC lub zgodności
Cel: Zarządzanie ryzykiem, audyt i zgodność.
Rekomendowana ścieżka certyfikacji:
- CompTIA Security+ ($400), podstawy
- ISACA CISA ($575 cena członkowska + $135 członkostwo), standard audytu
- ISC2 CISSP ($749), zarządzanie bezpieczeństwem
- ISACA CISM ($575), zarządzanie bezpieczeństwem informacji
Łączna inwestycja: $2434 Czas: 12-18 miesięcy (wymagane godziny doświadczenia dla CISSP/CISM) Wynagrodzenie: $75 000-$110 000
Dlaczego ta ścieżka:
- CISA i CISM dominują w wymaganiach GRC.
- CISSP wzmacnia wiarygodność w zakresie bezpieczeństwa.
- Wraz z regulacjami rośnie zapotrzebowanie na role zgodności.
Ścieżka 5: Maksymalne uznanie przez HR (ścieżka min-max)
Cel: Spełnić wszystkie typowe wymagania HR.
Rekomendowana ścieżka certyfikacji:
- CompTIA Security+ ($400)
- AWS Security Specialty ($300)
- Azure Security Engineer ($165)
- OSCP ($1699)
- CISSP ($749)
Łączna inwestycja: $3313 Czas: 18-24 miesięcy Pokrycie: Spełnia wymagania w ponad 65% ofert pracy w cyberbezpieczeństwie.
Dlaczego ta ścieżka:
- Security+ (36% ofert)
- Chmura (AWS 22% + Azure 20% = 42%)
- OSCP (26% ofert pentest)
- CISSP (52% wszystkich ofert bezpieczeństwa)
- Łącznie daje szerokie pokrycie rynku.
Czego NIE robić: unikaj tych pułapek
❌ Pułapka 1: Certyfikaty ITIL
ITIL pojawił się w 2 z 2500 analizowanych ofert pracy.
Ocena: Kategoria F. Nie wydawaj pieniędzy na ITIL, jeśli chcesz pracować w cyberbezpieczeństwie. (Przydaje się w zarządzaniu usługami IT, ale nie w bezpieczeństwie.)
❌ Pułapka 2: Bootcampy
W całej próbie ofert pracy nie pojawiła się ani jedna wzmianka.
Bootcampy cyberbezpieczeństwa:
- Kosztują $10 000-$20 000
- Nie zapewniają uznanego certyfikatu
- „Pomoc w znalezieniu pracy” często oznacza tylko poradę przy CV
- Wszystko, czego uczą, jest dostępne gdzie indziej taniej
Ocena: kategoria D. Wygórowane ceny bez uznania na rynku pracy.
Lepsza alternatywa: Za $499 dostępu do HackTheBox Academy nauczysz się więcej niż na bootcampie za $15 000.
❌ Pułapka 3: Nadmiar certyfikatów na poziomie podstawowym
Nie rób tak:
- Security+
- CySA+
- PenTest+
- CASP+
- (Wszystkie z CompTIA i wszystkie obejmują podobną treść.)
Problem: Kolejne certyfikaty przynoszą coraz mniej korzyści. Pierwszy ma wartość, następne z tej samej rodziny niewiele dodają.
Lepsze podejście: Zdobądź jeden certyfikat CompTIA, a potem wybierz inną dziedzinę, np. chmurę, OSCP lub CISSP.
❌ Pułapka 4: Ignorowanie chmury
Częsty błąd: „Nie lubię chmury, skupię się na bezpieczeństwie lokalnym”.
Sprawdź fakty: Liczba stanowisk lokalnych spada o około 15% rocznie. Liczba stanowisk chmurowych rośnie o około 25% rocznie.
Możesz nie lubić chmury, ale ignorowanie jej znacznie ograniczy wybór kariery w 2026 roku i później.
❌ Pułapka 5: SANS bez finansowania pracodawcy
Nie rób tak: Zaciągaj pożyczki lub wydawaj oszczędności na kurs SANS za $8000.
Rzeczywistość: Samodzielny wydatek $8000 ma słaby zwrot, gdy istnieją alternatywy za $300-$500.
Wyjątek: Jeśli płaci pracodawca, skorzystaj ze szkolenia SANS. Jest doskonałe, gdy ktoś inny pokrywa koszty.
Czy potrzebujesz dyplomu?
Analiza 2500 ofert pracy:
- 75% wymagało tytułu licencjata.
- 27% z nich akceptowało „równoważne doświadczenie”.
- 10% wymagało tytułu magistra, głównie na stanowiskach seniorskich.
- Mniej niż 1% wymagało doktoratu.
Kiedy warto studiować
Studia mają sens, jeśli: ✅ Masz 18-22 lata i nie rozpocząłeś jeszcze kariery. Nie rezygnujesz z doświadczenia zawodowego. ✅ Wybierasz uczelnię oznaczoną przez NSA jako CAE (Cyber Center of Academic Excellence). ✅ Program studiów obejmuje certyfikaty branżowe. ✅ Masz dostęp do staży prowadzących do uzyskania poświadczenia bezpieczeństwa. ✅ Korzystasz z GI Bill lub dużego stypendium, które ogranicza koszt.
Nie wybieraj studiów, jeśli: ❌ Masz ponad 28 lat, pracujesz w IT i rozważasz odejście z pracy na czas nauki. ❌ Uczelnia nie ma oznaczenia CAE ani odpowiednich laboratoriów. ❌ Płacisz z własnej kieszeni ponad $40 000 rocznie. ❌ Program składa się głównie z ogólnych, niezwiązanych z kierunkiem przedmiotów.
Polecane programy
Jeśli wybierasz studia licencjackie:
- Western Governors University (WGU): Program oparty na kompetencjach, obejmuje certyfikaty i kosztuje około $7000 rocznie.
- SANS Technology Institute: Jeśli masz środki lub płaci pracodawca.
- Dowolny program z oznaczeniem NSA CAE: Listę znajdziesz na maps.caecommunity.org.
Alternatywna ścieżka
Ścieżka bez dyplomu (łącznie: $3500-$5000):
- Rok 1: Security+, certyfikaty chmurowe, samodzielna nauka
- Rok 2: OSCP lub CPTS, staż albo podstawowa rola w SOC
- Rok 3: Spełnienie wymogów CISSP, awans na średni poziom inżyniera bezpieczeństwa
Ścieżka studiów (łącznie: $40 000-$120 000):
- Lata 1-4: Studia licencjackie
- Rok 5: Początkowa rola analityka SOC
- Rok 8: Spełnienie wymogów CISSP, średni poziom inżyniera bezpieczeństwa
Wynik: Podobne stanowiska osiągasz 2-5 lat szybciej bez dyplomu i masz o $40 000-$120 000 mniej długu.
Niektórzy pracodawcy, zwłaszcza administracja i finanse, mocno preferują dyplomy. Większość firm technologicznych nie przywiązuje do nich wagi.
Ranking kategorii 2026: ostateczna ocena
Kategoria S (9,0-10,0): tylko najlepsi
🏆 Certyfikaty bezpieczeństwa AWS - 9,4/10
- Największy popyt (22% ofert)
- Najniższa cena ($100-$300)
- Najlepszy zwrot z inwestycji w branży
- Przygotowane na przyszłość, z integracją AI
🏆 Certyfikaty bezpieczeństwa Azure - 9,4/10
- Drugi pod względem wielkości popyt (20% ofert)
- Niski koszt ($99-$165)
- Integracja z Microsoft Security Copilot
- Szybkie aktualizacje treści
Ocena kategorii S: Certyfikaty chmurowe wygrały w 2026 roku. Jeśli nic więcej nie zrobisz, zdobądź certyfikat bezpieczeństwa AWS lub Azure.
Kategoria A (7,0-8,9): doskonałe wybory
🥇 ISC2 CISSP - 8,5/10
- Najczęściej wymagany pojedynczy certyfikat (52% ofert)
- Wartość przez całą karierę
- Wysoki, ale rozsądny koszt
- Regularnie aktualizowany
🥇 HackTheBox CPTS - 8,2/10
- Technicznie lepszy od OSCP
- Najlepsza wartość ($499)
- Praktyczny egzamin 10-dniowy
- Szybko rosnąca rozpoznawalność
🥇 CyberDefenders CCD - 8,0/10
- Najlepszy praktyczny certyfikat blue team
- Realistyczna ocena umiejętności SOC
- Egzamin 48-godzinny
- Ceniony przez społeczność
🥇 Zero Point Security CRTO - 8,2/10
- Elitarna specjalizacja red team
- Nowoczesne omijanie EDR
- Zaawansowane ataki na AD
- Wartościowy dla doświadczonych red teamerów
🥇 PortSwigger BSCP - 9,2/10
- Najlepsze szkolenie z bezpieczeństwa webowego (bezpłatne)
- Egzamin kosztuje tylko $99
- Ciągłe aktualizacje
- Opracowany przez zespół Burp Suite
🥇 CompTIA Security+ - 7,4/10
- Najbardziej rozpoznawalny certyfikat podstawowy (36% ofert)
- Ceniony przez HR
- Przystępna cena ($400)
- Dużo teorii, ale otwiera drzwi do branży
🥇 Offensive Security OSCP - 7,1/10
- Nadal złoty standard dla HR (26% ofert)
- Praktyczny egzamin 24-godzinny
- Drogi ($1699+)
- Treść się starzeje, ale marka jest silna
Kategoria B (5,5-6,9): dobre z zastrzeżeniami
🥈 Certyfikaty SANS GIAC - 6,8/10
- Treść najwyższej klasy
- Zaporowa cena ($8000-$9000)
- Kategoria S, jeśli płaci pracodawca
- Kategoria D, jeśli płacisz samodzielnie
🥈 INE Security eJPT - 6,8/10
- Najlepszy certyfikat pentest dla początkujących ($199-$249)
- Treść się starzeje
- Wymaga aktualizacji na 2026 rok
🥈 TCM Security PNPT - 6,2/10
- Przed przejęciem był w kategorii A
- Wyjątkowe podsumowanie na żywo
- Obawy o jakość po przejęciu
🥈 ISACA CISA/CISM - 7,2/10 dla GRC, 4,0/10 dla ról technicznych
- Obowiązkowe w audycie i zgodności
- Duży popyt w GRC (ponad 40%)
- Nieprzydatne w rolach technicznych
🥈 Cloud Security Alliance CCSK - 6,5/10
- Przyzwoity, niezależny certyfikat chmurowy
- Certyfikat dożywotni, bez odnowienia
- ISC2 CCSP wygrał walkę o rozpoznawalność
🥈 Security Blue Team BTL1 - 6,5/10
- Dobry podstawowy certyfikat blue team
- CyberDefenders CCD oferuje lepszą wartość
- BTL2 jest zbyt drogi ($2949)
🥈 Cisco CCNA - 6,75/10
- Nadal najlepsza podstawa sieciowa
- Oczekiwana jest znajomość sieci
- Rzadko wymagany, ale przydatny
Kategoria C (4,0-5,4): wątpliwa wartość
🥉 EC-Council CEH - 4,8/10
- Certyfikat hakowania oparty na teście wielokrotnego wyboru
- Udokumentowane problemy z reputacją
- Drogi ($1199 + $850 za szkolenie)
- Wybierz tylko z bezpłatnym voucherem
🥉 Certyfikaty TryHackMe - 4,4/10
- Platforma jest DOSKONAŁA dla początkujących
- Certyfikaty nie są rozpoznawane na rynku pracy
- Kontrowersja wokół szkolenia NoScope AI
- Korzystaj z platformy do nauki, nie dla certyfikatu
🥉 Zaawansowane certyfikaty INE - 4,5/10
- Treść pilnie wymaga odświeżenia
- Brak nowoczesnej chmury, EDR i AI
- eJPT jest dobry, reszta się starzeje
Kategoria D/F (poniżej 4,0): unikaj
❌ ITIL w cyberbezpieczeństwie - 2,0/10
- 2 wzmianki w 2500 ofertach
- Niewłaściwa dziedzina: zarządzanie usługami IT
❌ Bootcampy - 2,5/10
- Brak wzmianek w ofertach pracy
- Wygórowane ceny ($10 000-$20 000)
- Brak uznanego certyfikatu
- Wszystko, czego uczą, jest dostępne gdzie indziej taniej
Strategia na 2026 rok: co robić
Po analizie ponad 2500 ofert pracy i ponad 30 dostawców certyfikatów wnioski są następujące:
Dla początkujących bez doświadczenia w IT
Ścieżka: Security+ → chmura → specjalizacja
- Google Cybersecurity Certificate ($39 miesięcznie, około 3 miesięcy = $117)
- CompTIA Security+ ($400)
- AWS Security Specialty ($300)
- Wybierz specjalizację: red team = CPTS, blue team = CCD
Łączny koszt: $1300-$1800 Czas: 6-12 miesięcy Wynik: Gotowość do pracy na poziomie podstawowym
Dla osób z doświadczeniem w IT
Ścieżka: od razu wybierz wartościowe certyfikaty
- AWS Security Specialty ($300)
- Azure Security Engineer ($165)
- HackTheBox CPTS ($499) lub CyberDefenders CCD ($425)
- CISSP ($749) po 5 latach doświadczenia
Łączny koszt: $1400-$2000 Czas: 6-12 miesięcy Wynik: Gotowość do pracy na poziomie średnim
Dla maksymalnego pokrycia rynku pracy
Ścieżka: uwzględnij wszystkie główne słowa kluczowe
- Security+ ($400)
- AWS Security ($300)
- Azure Security ($165)
- OSCP ($1699)
- CISSP ($749)
Łączny koszt: $3313 Czas: 18-24 miesiące Wynik: Spełnienie wymagań ponad 65% ofert
Kontrowersyjna teza: pomiń tradycyjne certyfikaty
Ścieżka: wyłącznie chmura
- AWS Cloud Practitioner ($100)
- AWS Solutions Architect ($150)
- AWS Security Specialty ($300)
- Azure Fundamentals ($99)
- Azure Security Engineer ($165)
- Azure Cybersecurity Architect ($165)
Łączny koszt: $979 Pokrycie: 38% ofert (na poziomie Security+ i jego 36%) Zaleta: Praktyczne umiejętności, przygotowanie na AI i przyszłość
To moja kontrowersyjna rekomendacja na 2026 rok. Certyfikaty chmurowe dorównują już popytem tradycyjnym certyfikatom bezpieczeństwa, a uczą bardziej przydatnych umiejętności.
Podsumowanie: wybierz właściwą instytucję, nie tylko certyfikaty
Rynek certyfikatów cyberbezpieczeństwa w 2026 roku nagradza strategiczne myślenie, a nie gromadzenie certyfikatów. Najważniejsze wnioski:
Kluczowe wnioski
-
Chmura wygrała: Certyfikaty AWS i Azure dorównują tradycyjnym certyfikatom bezpieczeństwa lub przewyższają je pod względem popytu (38% wobec 36%).
-
Praktyka jest ważniejsza od teorii: Certyfikaty z egzaminami praktycznymi (CPTS, OSCP, CCD, PNPT) są cenniejsze niż testy wielokrotnego wyboru.
-
AI już jest: Dostawcy aktualizujący treści o bezpieczeństwo AI (AWS, Azure, ISC2, SANS) zachowają wartość. Dostawcy ignorujący AI (INE, EC-Council) stracą na znaczeniu.
-
Koszt ma znaczenie: Kursy SANS za $8000 nie są dziesięć razy lepsze niż alternatywy za $800 dla osób płacących samodzielnie.
-
Rozpoznawalność marki spada: Techniczni menedżerowie rekrutujący coraz częściej znają CPTS, a ignorują drogie certyfikaty z przestarzałą treścią.
Rzeczywistość trzech poziomów
Poziom 1 - Niezbędne:
- Security+ lub certyfikat chmurowy jako bilet wstępu
- Jeden praktyczny certyfikat (CPTS, CCD lub OSCP)
Poziom 2 - Wysoka wartość:
- Umiejętności w wielu chmurach (AWS + Azure)
- CISSP po spełnieniu wymogu doświadczenia
Poziom 3 - Specjalizacja:
- Zaawansowany red team (CRTO, OSEP)
- GRC (CISA, CISM)
- Specjalizacja webowa (BSCP)
Moje końcowe rekomendacje według budżetu
Budżet: poniżej $1000 → Security+ ($400) + AWS Security ($300) + Azure Fundamentals ($99) → Przygotowuje do pracy analityka SOC lub młodszego specjalisty bezpieczeństwa chmury.
Budżet: $1000-$3000 → Ścieżka chmurowa AWS/Azure + HackTheBox CPTS ($499) → Najlepszy zwrot z inwestycji w rolach bezpieczeństwa ofensywnego lub chmury.
Budżet: $3000-$5000 → Certyfikaty chmurowe + CPTS + OSCP + CISSP → Maksymalne pokrycie rynku.
Budżet: płaci pracodawca → Wybierz dowolne szkolenie SANS, które sfinansuje. → Korzystaj z drogich szkoleń, gdy płaci ktoś inny.
Przyszłość jest jasna
Do 2028-2030 roku przewiduję:
- Certyfikaty chmurowe staną się podstawowym wymogiem, a nie opcją.
- CPTS dorówna OSCP rozpoznawalnością na rynku.
- Specjalizacje bezpieczeństwa AI staną się osobną ścieżką kariery.
- Tradycyjne certyfikaty sieci komputerowych będą tracić na znaczeniu, gdy chmura zdominuje rynek.
Strategia zwycięzców: Połącz chmurę, praktyczne umiejętności i certyfikat zarządzania (CISSP). Unikaj drogich certyfikatów wielokrotnego wyboru i przestarzałych treści.
Wybieraj certyfikaty strategicznie, skup się na praktycznych umiejętnościach i pamiętaj: certyfikaty otwierają drzwi, a umiejętności pomagają przez nie przejść.
Źródła
- Oficjalne certyfikaty CompTIA
- Programy certyfikacji ISC2
- Certyfikaty Offensive Security
- HackTheBox Academy
- Certyfikaty bezpieczeństwa AWS
- Certyfikaty bezpieczeństwa Microsoft Azure
- Certyfikaty SANS GIAC
- TCM Security
- INE Security
- CyberDefenders
- PortSwigger Web Security Academy
- Certyfikaty ISACA
- Mapa NSA CAE
- Zero Point Security
- Cloud Security Alliance

Disclosure and Affiliate Statement:
Oświadczenie o współpracy afiliacyjnej: Możemy otrzymać prowizję od linków na tej stronie. Te prowizje wspierają naszą witrynę i dostarczane przez nas treści. Bądź pewien, że rekomendujemy tylko produkty/usługi, w które wierzymy. Dziękujemy za zaufanie! Kliknij tutaj, aby dowiedzieć się więcej
Related Posts

This article refers to other articles we've written:
-
HackTheBox Academy kontra TryHackMe
Kompleksowe porównanie HackTheBox Academy i TryHackMe na rok 2026, obejmujące ceny, funkcje, ścieżki nauki oraz wskaźniki wydajności, które pomogą początkującym wybrać najlepszą platformę do nauki umiejętności z zakresu cyberbezpieczeństwa.
-
Ansible dla początkujących 2026
Przewodnik po Ansible na 2026 rok: instalacja, playbooki, role, przykłady, dobre praktyki oraz porównanie z Terraform, Puppet i Chef.
-
Bezpieczne rozwiązania chmurowe: AWS vs. Azure vs. Google Cloud Platform - wybór najlepszego rozwiązania dla Twojej firmy
Odkryj najważniejsze funkcje zabezpieczeń chmury i certyfikaty AWS, Azure i Google Cloud Platform, aby wybrać najlepsze bezpieczne rozwiązanie chmurowe dla swojej firmy.
