Dlaczego przekierowanie portów nie działa w T-Mobile Home Internet

Table of Contents
Bramy konsumenckiej usługi T-Mobile 5G Home Internet nie oferują konfigurowalnego przekierowania portów. Dodanie reguły na drugim routerze nie zmienia ustawień bramy operatora ani nie tworzy publicznej trasy przychodzącej. T-Mobile nie dokumentuje również przełącznika trybu mostu ani możliwości zmiany typu translacji adresów sieciowych (NAT). Ustawienia bramy T-Mobile .
Ten artykuł dotyczy komórkowej usługi Home Internet. Światłowód i usługi biznesowe traktuj jako osobne produkty o własnych udokumentowanych możliwościach.
Najważniejsze wnioski
- Rozpoznaj ograniczenie: odróżnij funkcję bramy od translacji adresów w sieci operatora.
- Prześledź trasę: zapisz, do którego urządzenia należy każdy adres i port.
- Porównaj alternatywy: dopasuj dostęp klientów i wymagania protokołu do metody hostingu.
- Zapisz decyzję: przygotuj plan połączenia z testem i rozwiązaniem awaryjnym.
Zanim zaczniesz
Dla kogo: użytkownicy komórkowego T-Mobile Home Internet, którzy chcą uzyskać z zewnątrz dostęp do usługi domowej. Wymagania: dostęp do serwera, jego lokalnych ustawień sieciowych i informacji o stanie dostarczonej bramy. Drugie łącze internetowe ułatwi końcowy test zdalny.
Szacowany czas: 15–20 minut na zebranie wymagań i lokalne kontrole. Konfiguracja zastępczej metody dostępu zajmie więcej czasu. Poziom trudności: od początkującego do średnio zaawansowanego. Celem jest uzasadniony wybór sposobu połączenia, a nie kolejna nieużywana reguła na routerze.
Dlaczego lokalna reguła portu nie wystarcza
Przekierowanie portów kieruje ruch przychodzący na routerze do wewnętrznego urządzenia. Aby serwer domowy odbierał niezamówiony ruch z Internetu, trasa musi działać przez każde istotne urządzenie po drodze. Udane połączenie lokalne dowodzi, że serwer jest osiągalny w sieci domowej, ale nie z zewnątrz.
NAT klasy operatorskiej (CGNAT) dodaje translację adresów w sieci dostawcy. Abonenci współdzielą publiczne zasoby IPv4, a operator kontroluje zewnętrzną translację. RFC 6598 rezerwuje zakres 100.64.0.0/10 dla współdzielonej przestrzeni adresowej używanej w takich wdrożeniach.
RFC 6598
.
Obsługa bramy i NAT operatora to odrębne kwestie. Strona pomocy T-Mobile potwierdza ograniczenie bramy. CGNAT wyjaśnia, dlaczego konfiguracja własnego routera również nie wystarcza, gdy translacja po stronie operatora jest poza Twoją kontrolą. Sam brak menu przekierowania portów nie ujawnia pełnej architektury sieci operatora.
W praktyce trzeba wybrać model połączenia. Użyj sieci nakładkowej do prywatnego dostępu, tunelu wychodzącego dla usługi HTTP lub hostingu, jeśli użytkownicy zewnętrzni potrzebują dostępu publicznego. Przetestuj wybraną metodę z innej sieci. Udane żądanie w sieci LAN nie dowodzi dostępności z Internetu.
| Zmiana | Co zmienia | Co pozostaje nierozwiązane |
|---|---|---|
| Reguła na drugim routerze | Przekazywanie portu na Twoim routerze | Brama operatora i dalsza trasa |
| Inny resolver DNS | Rozwiązywanie nazw | Połączenia przychodzące |
| Nazwa dynamicznego DNS | Nazwa wskazująca zmienny adres | Działająca trasa przychodząca |
| Szybsze Wi-Fi | Lokalna wydajność sieci bezprzewodowej | Dostępność z Internetu |
Adresowanie dynamiczne oznacza, że adres zmienia się z czasem. To coś innego niż współdzielenie adresu przez NAT. T-Mobile dokumentuje dynamiczne adresowanie i na tej stronie pomocy nie opisuje konsumenckiej opcji zmiany Home Internet na adres statyczny. Ograniczenia połączenia T-Mobile .
Prześledź, kto kontroluje adresy
W przykładzie z NAT operatora trasa przechodzi przez kilka niezależnych granic:
Zdalny klient -> translacja operatora -> brama domowa -> opcjonalny router -> serwer
                    kontroluje operator    urządzenia domowe i lokalne ustawienia
Adres widoczny dla witryny opisuje połączenie docierające do tej witryny. Nie potwierdza mapowania przychodzącego do Twojego serwera. Wymagania dla CGN opisują mapowania za pomocą identyfikatora abonenta, adresu zewnętrznego, portu i czasu. RFC 6888 .
Zapisz interfejs: odróżnij lokalny adres serwera, adres WAN drugiego routera, adres zgłaszany przez bramę komórkową i obserwację usługi zewnętrznej. WAN oznacza tutaj stronę routera skierowaną do sieci nadrzędnej. Adres bez etykiety interfejsu jest słabym dowodem diagnostycznym.
Rozważ tę przykładową obserwację, która używa adresów dokumentacyjnych po stronie publicznej:
| Miejsce obserwacji | Przykładowa wartość | Interpretacja |
|---|---|---|
| LAN serwera | 192.168.50.10 |
Lokalny cel |
| WAN drugiego routera | 192.168.12.20 |
Dalej znajduje się kolejna sieć prywatna |
| Zewnętrzny test IPv4 | 203.0.113.25 |
Adres widoczny z zewnątrz |
Uzasadniony wniosek: drugi router znajduje się za inną siecią prywatną. Nieuzasadniony wniosek: wartość WAN dowodzi dokładnego sposobu translacji operatora. Jeśli strona stanu bramy komórkowej pokazuje odpowiedni adres, sprawdź ją osobno.
Wskazówka z zakresu adresów: adres po stronie operatora z zakresu 100.64.0.0/10 należy do współdzielonej przestrzeni adresowej. Zapisz, który interfejs go zgłasza. Jeśli narzędzie sieci prywatnej również przydziela adresy z tego zakresu, zrzut ekranu bez etykiet jest niejednoznaczny. Zakres określa
RFC 6598
.
Sprawdź usługę lokalną
Dla panelu HTTP wykonaj to żądanie z innego urządzenia Linux lub macOS w sieci domowej. Zastąp przykładowy adres i port wartościami serwera:
curl --connect-timeout 5 --max-time 10 --output /dev/null --write-out '%{http_code}\n' http://192.168.50.10:8080/
--connect-timeout ogranicza czas nawiązania połączenia. --max-time ogranicza czas całego żądania. --output odrzuca treść odpowiedzi, a --write-out wyświetla kod HTTP. Opcje opisuje
podręcznik curl
.
Interpretacja wyniku: odpowiedź HTTP, także odpowiedź uwierzytelniająca, pokazuje, że na tej trasie odpowiedział punkt końcowy HTTP. Potwierdź jego tożsamość w przeglądarce. Limit czasu nie wskazuje, która warstwa zawiodła. Następnie sprawdź adres nasłuchiwania, port i zaporę hosta.
Ta kontrola dotyczy HTTP. Gra korzystająca z UDP wymaga testu odpowiedniego dla tego protokołu.
Wybierz alternatywę pasującą do usługi
Dostęp prywatny i hosting publiczny mają różne wymagania. Najpierw zdecyduj, kto potrzebuje połączenia i czy zgodzi się zainstalować klienta.
TCP przenosi uporządkowany strumień w ramach połączenia. UDP przenosi osobne datagramy. Hosting musi obsługiwać transport aplikacji, nawet jeśli dwie usługi używają tego samego numeru portu.
| Potrzeba | Opcja do oceny | Główne ograniczenie |
|---|---|---|
| Laptop ma łączyć się z serwerem domowym | Prywatna sieć Tailscale | Rejestracja urządzeń i konfiguracja reguł dostępu |
| Prywatny panel w przeglądarce | Cloudflare Tunnel z Access | Konfiguracja nazwy hosta i zasad tożsamości |
| Witryna dla publicznych użytkowników | Hosting publiczny lub odpowiedni tunel | Weryfikacja protokołu, pojemności i wymagań usługi |
| Serwer gry dla zwykłych klientów gry | Hosting z udokumentowaną obsługą portów przychodzących | Zgodność z wymaganiami TCP/UDP gry |
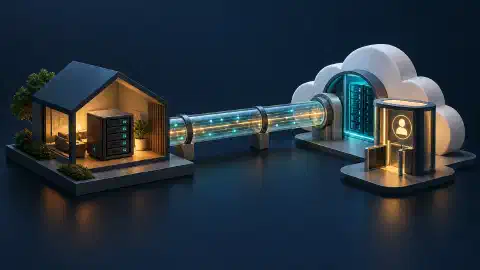
Tailscale próbuje ustanowić połączenie bezpośrednie i obsługuje ruch przez przekaźnik, gdy komunikacja bezpośrednia zawiedzie. Pozwala to uniknąć ręcznego przekierowywania portu domowego, choć wybrana trasa wpływa na wydajność. Przeczytaj omówienie połączeń Tailscale i nasze wyjaśnienie relayów .
Cloudflare Tunnel tworzy połączenie wychodzące z serwera. W przypadku prywatnego panelu połącz go z polityką Access. Sama opublikowana nazwa hosta bez tej polityki nie dodaje kontroli tożsamości. Zobacz łączność tunelu oraz Tunnel i Access .
Sama subskrypcja VPN nie określa sposobu hostowania przychodzącego. Przed zakupem usługi sprawdź obsługiwane protokoły, udostępniane porty, metody uwierzytelniania i ograniczenia. W przypadku serwera gry zapytaj konkretnie o wymagane porty UDP.
A co z IPv6?
Adresowanie IPv6 i zezwolenie na ruch przychodzący to osobne wymagania. IPv6 ogranicza zależność od translacji adresów IPv4, ale stanowa filtracja bramy nadal kontroluje połączenia przychodzące. RFC 6092 opisuje filtrowanie w domowych sieciach IPv6, w tym obsługę niezamówionego ruchu. Nie opisuje ustawień Twojej bramy T-Mobile. Zalecenia bezpieczeństwa dla domowego IPv6 .
Oceń całą trasę: zdalny klient potrzebuje łączności IPv6, serwer odpowiedniego adresu i procesu nasłuchującego, a sieć musi dopuścić ruch. Udane przeglądanie przez IPv6 potwierdza trasę wychodzącą. Nie dowodzi, że klient z Internetu dotrze do serwera.
| Dowód | Co potwierdza |
|---|---|
| Adres IPv6 na serwerze | Adres przypisano do interfejsu |
| Udane żądanie wychodzące IPv6 | Ten klient dotarł do usługi zewnętrznej |
| Odpowiedź aplikacji zdalnej | Testowana przychodząca trasa aplikacji działa |
Zasada decyzji: wybierz hosting przez IPv6 dopiero po potwierdzeniu pełnej trasy przychodzącej i zgodności klientów. Nie traktuj samego przypisania adresu jako zamiennika zdalnego testu aplikacji.
Sprawdź aplikację przed zmianą sieci
Wykonaj te kroki diagnostyczne, aby oddzielić lokalne usterki od ograniczeń dostępu zdalnego:
- Połączenie lokalne: sprawdź, czy inne domowe urządzenie dociera do lokalnego adresu i portu serwera.
- Konfiguracja usługi: potwierdź, że aplikacja nasłuchuje na właściwym interfejsie, a zapora hosta dopuszcza wybranego klienta.
- Odbiorcy: zdecyduj, czy dostęp ma być prywatny, czy publiczny.
- Test zdalny: przetestuj wybrany tunel lub sieć prywatną z innego łącza internetowego.
- Wydajność: po uzyskaniu łączności zmierz rzeczywiste obciążenie.
Nieudany test lokalny wymaga analizy przed wyborem zdalnej usługi dostępu. Przekierowanie portów nie naprawi aplikacji nasłuchującej na niewłaściwym interfejsie.
Wybierz sposób hostowania
Scenariusz: chcesz sprawdzać domowy panel podczas podróży, a dwóch znajomych chce dołączyć do serwera gry. Panel używa HTTP. Gra wymaga UDP, a znajomi chcą używać zwykłych klientów gry bez instalowania dodatkowego klienta sieciowego.
Rozdziel wymagania. Panel w przeglądarce z niewielką listą tożsamości pasuje do uwierzytelnionego publikowania usługi WWW. Gra wymaga publicznej trasy obsługującej potrzebny protokół i klientów. Spełnienie pierwszego wymagania nie dowodzi obsługi drugiego.
| Wymaganie | Uzasadniony wybór |
|---|---|
| Prywatny panel w przeglądarce | Oceń Tunnel wraz z Access |
| Osobisty dostęp z zarejestrowanymi urządzeniami | Oceń prywatną sieć nakładkową |
| Publiczni klienci gry przez UDP | Oceń hosting z udokumentowaną dostępnością UDP |
Pytanie kontrolne: czy dynamiczny DNS sprawi, że gra będzie osiągalna przez niedostępną trasę przychodzącą? Nie. Aktualizacja nazwy hosta nie tworzy wymaganego mapowania ani procesu nasłuchującego. Odrzuć propozycje, które zmieniają tylko nazwę i nie wyjaśniają trasy.
Zapisz kompromis: przeniesienie gry do zewnętrznego hostingu oznacza powtarzające się koszty i dodatkowe zarządzanie. Dołączenie znajomych do sieci prywatnej zmienia wymagania dotyczące ich konfiguracji. Wybierz rozwiązanie po ustaleniu, które ograniczenie można zaakceptować.
Przygotuj plan połączenia
Utwórz plan dla jednej usługi z następującymi polami:
Aplikacja i wymagane porty TCP/UDP:
Osoby lub urządzenia potrzebujące dostępu:
Czy instalacja klienta jest akceptowalna:
Wynik lokalnego testu usługi:
Dostępna trasa przychodząca:
Wybrana metoda dostępu:
Metoda uwierzytelniania:
Test zdalny i kryterium powodzenia:
Rozwiązanie awaryjne po nieudanym teście:
Kryterium ukończenia: każdy etap od zdalnego klienta do aplikacji ma wskazanego zarządcę i obsługiwany mechanizm. Przy tunelu domowym uwzględnij konektor. Przy hostingu zewnętrznym uwzględnij zaporę hosta i publiczny port nasłuchujący. Niepotwierdzone założenia pozostaw widoczne do czasu ich sprawdzenia.
Następne kroki
W przypadku panelu w przeglądarce zacznij od przewodnika konfiguracji Cloudflare Tunnel i dodaj Access. Szersze informacje o usłudze znajdziesz w omówieniu T-Mobile Home Internet .

Related Posts