Przewodnik po zabezpieczaniu urządzeń końcowych w zespołach zdalnych

Table of Contents
Kompletny przewodnik po zabezpieczaniu urządzeń końcowych w zespołach zdalnych
Zabezpieczanie urządzeń końcowych ma kluczowe znaczenie dla zespołów zdalnych, które chcą chronić sprzęt i dane przed różnymi zagrożeniami. Wraz z upowszechnianiem się pracy zdalnej trzeba rozumieć znaczenie tych zabezpieczeń i stosować dobre praktyki, aby utrzymać bezpieczne środowisko pracy. W tym przewodniku omawiamy najważniejsze zagadnienia dotyczące ochrony urządzeń końcowych w zespołach zdalnych: typowe zagrożenia, wybór odpowiednich rozwiązań, wdrażanie zabezpieczeń, pojawiające się wyzwania oraz przyszłe trendy. Dzięki tym zaleceniom zespoły zdalne mogą wzmocnić ochronę urządzeń i zabezpieczyć poufne informacje.
najważniejsze informacje
- Zabezpieczenia urządzeń końcowych pomagają zespołom zdalnym chronić sprzęt i dane przed zagrożeniami.
- Do typowych zagrożeń należą ataki phishingowe, złośliwe oprogramowanie i niezabezpieczone sieci Wi-Fi.
- Przy wyborze rozwiązań ochronnych należy uwzględnić między innymi możliwość skalowania, łatwość obsługi i zgodność ze środowiskami pracy zdalnej.
- Silne zasady ochrony urządzeń końcowych, szkolenia zespołów zdalnych oraz regularne monitorowanie i zarządzanie pomagają utrzymać bezpieczne środowisko pracy.
- Ochrona prywatnych urządzeń, ograniczanie ryzyka związanego z BYOD oraz zabezpieczanie danych i prywatności to ważne wyzwania pracy zdalnej.
Zabezpieczanie urządzeń końcowych w zespołach zdalnych
Znaczenie ochrony urządzeń końcowych podczas pracy zdalnej
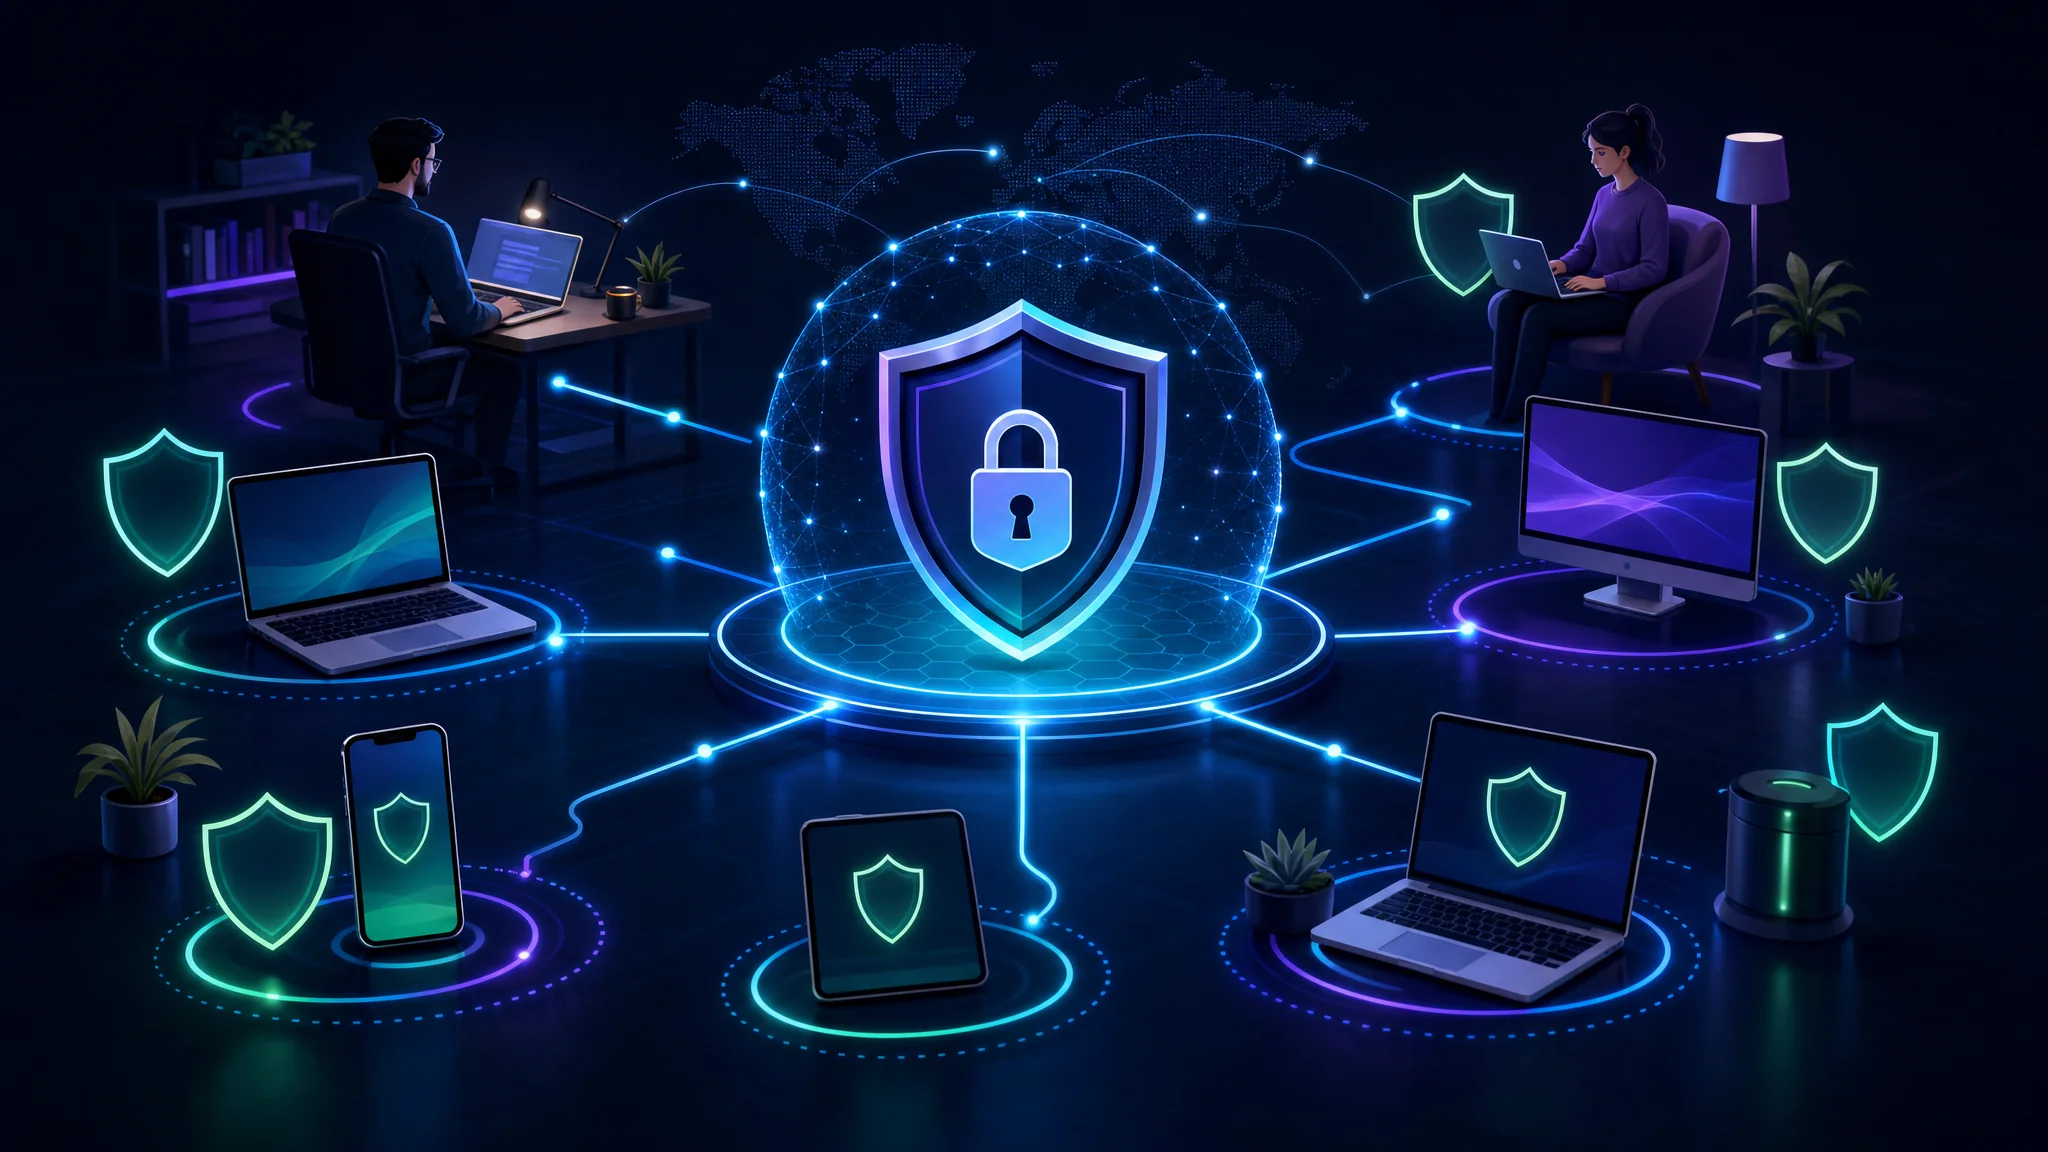
Jako specjalista ds. cyberbezpieczeństwa musisz rozumieć znaczenie ochrony urządzeń końcowych podczas pracy zdalnej. Wraz ze wzrostem liczby zespołów pracujących zdalnie ich urządzenia, w tym laptopy, smartfony i inny sprzęt, stają się głównym celem cyberataków. Zabezpieczanie urządzeń końcowych obejmuje środki i strategie chroniące je przed nieuprawnionym dostępem, naruszeniami danych i innymi zagrożeniami.
- Praca zdalna wprowadza nowe podatności i ryzyko dla sieci oraz danych organizacji. Cyberprzestępcy wykorzystują słabiej zabezpieczone sieci domowe i prywatne urządzenia pracowników zdalnych, aby uzyskać nieuprawniony dostęp do poufnych informacji.
- Skuteczna strategia ochrony urządzeń końcowych pomaga zachować poufność, integralność i dostępność danych w środowisku pracy zdalnej.
- Zabezpieczenia urządzeń końcowych pomagają zapobiegać utracie danych, infekcjom złośliwym oprogramowaniem i nieuprawnionemu dostępowi do zasobów firmy.
Wskazówka: regularnie aktualizuj i instaluj poprawki na wszystkich urządzeniach końcowych, aby korzystały z najnowszych funkcji i zabezpieczeń.
Kompleksowe rozwiązanie do ochrony urządzeń końcowych pomaga zespołom zdalnym ograniczyć ryzyko związane z pracą poza biurem. Obejmuje ono oprogramowanie antywirusowe, zapory sieciowe, szyfrowanie i uwierzytelnianie wieloskładnikowe, które chronią urządzenia i transmisję danych.
- Oprogramowanie antywirusowe skanuje urządzenia i wykrywa szkodliwe oprogramowanie oraz zagrożenia, zanim wyrządzą szkody.
- Zapory sieciowe stanowią barierę między urządzeniem a siecią i monitorują oraz kontrolują przychodzący i wychodzący ruch sieciowy.
- Szyfrowanie sprawia, że dane przesyłane między urządzeniami a serwerami są bezpieczne i nieczytelne dla osób nieuprawnionych.
- Uwierzytelnianie wieloskładnikowe dodaje kolejną warstwę ochrony, wymagając kilku form potwierdzenia tożsamości przy dostępie do poufnych informacji.
Wdrożenie tych zabezpieczeń znacznie ogranicza ryzyko naruszeń danych, cyberataków i nieuprawnionego dostępu. Organizacje powinny traktować ochronę urządzeń końcowych priorytetowo, aby chronić cenne dane i utrzymać zaufanie pracowników zdalnych.
Typowe zagrożenia dla urządzeń końcowych w zespołach zdalnych
Jako specjalista ds. cyberbezpieczeństwa musisz znać zagrożenia wymierzone w osoby pracujące zdalnie. Taki tryb pracy wiąże się z wyjątkowymi wyzwaniami i podatnościami , które cyberprzestępcy wykorzystują do uzyskiwania nieuprawnionego dostępu do poufnych informacji. Znajomość tych zagrożeń pozwala organizacjom wdrożyć skuteczne zabezpieczenia zespołów zdalnych i ich danych.
Dobre praktyki ochrony urządzeń końcowych podczas pracy zdalnej
Jako specjalista ds. cyberbezpieczeństwa stosuj dobre praktyki ochrony urządzeń końcowych, aby zabezpieczyć poufne dane i ograniczyć zagrożenia. Dzięki tym wskazówkom zespoły zdalne mogą utrzymać bezpieczne środowisko pracy:
-
Używaj silnych, unikatowych haseł: zachęcaj członków zespołu do tworzenia haseł zawierających wielkie i małe litery, cyfry oraz znaki specjalne. Przypominaj też o używaniu innego hasła do każdego konta internetowego.
-
Włącz uwierzytelnianie wieloskładnikowe (MFA): skonfiguruj MFA dla wszystkich członków zespołu zdalnego. Oprócz hasła użytkownicy powinni podać dodatkowe potwierdzenie, na przykład kod wysłany na telefon.
-
Aktualizuj oprogramowanie i urządzenia: regularnie aktualizuj systemy operacyjne, aplikacje i oprogramowanie zabezpieczające, aby instalować najnowsze poprawki i usuwać błędy.
-
Szyfruj poufne dane: szyfruj dane zarówno podczas przesyłania, jak i przechowywania. Nawet po przechwyceniu pozostaną nieczytelne.
Wskazówka: regularnie przypominaj zespołowi o znaczeniu tych praktyk i udostępniaj materiały o menedżerach haseł oraz bezpiecznym udostępnianiu plików.
Stosując te praktyki, zespoły zdalne mogą znacznie ograniczyć ryzyko incydentów i chronić cenne dane.
Wybór odpowiednich rozwiązań ochrony urządzeń końcowych
Najważniejsze kryteria wyboru rozwiązań ochrony urządzeń końcowych
Wybierając rozwiązania ochrony urządzeń końcowych dla zespołów zdalnych, weź pod uwagę kilka kryteriów:
-
Zgodność: sprawdź, czy rozwiązanie współpracuje z systemami i urządzeniami zespołu, w tym z Windows, macOS, smartfonami i tabletami.
-
Skalowalność: uwzględnij rosnące potrzeby zespołu. Rozwiązanie powinno obsługiwać coraz więcej urządzeń bez pogorszenia wydajności lub bezpieczeństwa.
-
Łatwość wdrożenia: wybieraj rozwiązania, które można łatwo wdrażać i obsługiwać zdalnie, bez fizycznego dostępu do sprzętu.
-
Centralne zarządzanie: wybieraj rozwiązania ułatwiające monitorowanie, konfigurację i egzekwowanie zasad bezpieczeństwa na wszystkich urządzeniach.
-
Wykrywanie zagrożeń i reagowanie: szukaj skutecznego monitorowania w czasie rzeczywistym, analizy zachowań i automatyzacji reagowania na incydenty.
-
Integracja: oceń współpracę rozwiązania z innymi narzędziami i systemami bezpieczeństwa używanymi w organizacji. Integracja może poprawić ogólny poziom ochrony i uprościć zarządzanie.
-
Reputacja dostawcy: sprawdź reputację dostawcy. Szukaj firm ze sprawdzonym doświadczeniem w branży i pozytywnymi opiniami klientów.
Właściwe rozwiązanie chroni zespoły zdalne przed cyberzagrożeniami i pomaga zachować poufność, integralność oraz dostępność wrażliwych danych.
Rodzaje rozwiązań ochrony urządzeń końcowych dla zespołów zdalnych
Istnieją różne rozwiązania chroniące laptopy, smartfony i tablety, z których członkowie zespołów korzystają, aby uzyskać dostęp do zasobów firmy. Platformy ochrony urządzeń końcowych (EPP) zapewniają kompleksowe zabezpieczenia i zazwyczaj obejmują program antywirusowy, zaporę sieciową oraz systemy wykrywania włamań. Wykrywanie i reagowanie na urządzeniach końcowych (EDR) koncentruje się na identyfikowaniu zaawansowanych zagrożeń i reagowaniu na nie, gdy ominą tradycyjne zabezpieczenia. Narzędzia EDR często wykorzystują analizę zachowań i uczenie maszynowe do wykrywania podejrzanych działań i podejmowania odpowiednich kroków.
Porównanie rozwiązań ochrony urządzeń końcowych
Porównując rozwiązania, weź pod uwagę czynniki wpływające na ich skuteczność i przydatność dla zespołów zdalnych. Wskazówki dotyczące bezpieczeństwa dla administratorów IT są kluczowe przy podejmowaniu świadomej decyzji . Uwzględnij między innymi:
- Funkcje i możliwości: sprawdź, czy odpowiadają konkretnym potrzebom zespołu.
- Integracja i zgodność: oceń współpracę z istniejącą infrastrukturą IT i innymi narzędziami bezpieczeństwa.
- Skalowalność: sprawdź, czy rozwiązanie sprosta rosnącym potrzebom zespołu.
- Łatwość obsługi: wybierz rozwiązanie przyjazne użytkownikom i proste we wdrożeniu, zarządzaniu i utrzymaniu.
Warto również skonsultować się ze specjalistami ds. cyberbezpieczeństwa lub poszukać zaleceń z zaufanych źródeł, aby poznać wydajność i niezawodność różnych rozwiązań.
Wdrażanie zabezpieczeń urządzeń końcowych w zespołach zdalnych
Tworzenie solidnych zasad ochrony urządzeń końcowych
Solidne zasady ochrony urządzeń końcowych pomagają zespołom zdalnym chronić sprzęt i dane przed zagrożeniami. Określają wytyczne i standardy dla pracowników, zapewniając spójne i bezpieczne podejście. Dzięki nim organizacje mogą ograniczać ryzyko i zapobiegać nieuprawnionemu dostępowi do poufnych informacji. Przygotowując zasady, uwzględnij następujące kwestie:
Szkolenie zespołów zdalnych w zakresie ochrony urządzeń końcowych
Szkolenie pomaga zespołom zdalnym utrzymać bezpieczne środowisko pracy. Kompleksowy program wyjaśnia, dlaczego trzeba chronić dane i sieci, oraz przekazuje wiedzę i umiejętności potrzebne do ochrony poufnych informacji . Przygotowując szkolenie, uwzględnij następujące kwestie:
Monitorowanie i zarządzanie ochroną urządzeń końcowych
Monitorowanie i zarządzanie są niezbędne, aby zespoły zdalne chroniły poufne dane i zapobiegały incydentom. Obejmują ciągłą kontrolę laptopów, smartfonów i tabletów w celu wykrywania potencjalnych zagrożeń i podatności oraz reagowania na nie. Skuteczne monitorowanie pozwala organizacjom proaktywnie wykrywać i rozwiązywać problemy bezpieczeństwa , zanim przerodzą się w poważne incydenty.
Wyzwania związane z ochroną urządzeń końcowych podczas pracy zdalnej
Ochrona prywatnych urządzeń w środowisku pracy zdalnej
Dla specjalisty ds. cyberbezpieczeństwa ochrona prywatnych urządzeń używanych zdalnie jest ważną częścią zabezpieczania urządzeń końcowych. Ponieważ pracownicy korzystają z własnego sprzętu do łączenia się z zasobami firmy, trzeba wdrożyć solidne zabezpieczenia danych poufnych i zapobiegać nieuprawnionemu dostępowi.
Aby zabezpieczyć prywatne urządzenia, stosuj następujące praktyki:
- Wymagaj silnych haseł: wymagaj złożonych haseł i włącz uwierzytelnianie wieloskładnikowe.
- Szyfruj urządzenia: szyfrowanie chroni dane w razie utraty lub kradzieży sprzętu.
- Regularnie aktualizuj oprogramowanie i aplikacje: aktualizacje zapewniają najnowsze poprawki i rozwiązania problemów.
- Włącz zdalne blokowanie i czyszczenie: w razie utraty lub kradzieży urządzenia można bezpiecznie usunąć dane i zapobiec nieuprawnionemu dostępowi.
Dzięki tym praktykom organizacje mogą ograniczyć ryzyko naruszeń danych i nieuprawnionego dostępu do zasobów firmy z prywatnych urządzeń.
Zarządzanie ryzykiem zasad BYOD (wykorzystywanie własnych urządzeń)
Zasady BYOD pozwalają pracownikom korzystać z prywatnych urządzeń do celów służbowych, co może zwiększać podatność na zagrożenia. Organizacje powinny ograniczać to ryzyko za pomocą solidnych zabezpieczeń i szkoleń. Programy budowania świadomości cyberbezpieczeństwa pomagają rozwijać kulturę bezpieczeństwa i uczyć pracowników, jakie zagrożenia mogą napotkać oraz jak się przed nimi chronić.
Ochrona danych i prywatności podczas pracy zdalnej
Ochrona danych i prywatności podczas pracy zdalnej jest niezwykle ważna. Taki tryb pracy stwarza szczególne wyzwania i zagrożenia dla poufnych informacji. Organizacje muszą stosować solidne zabezpieczenia danych i prywatności.
Jednym ze skutecznych sposobów ochrony danych jest szyfrowanie wszystkich poufnych informacji. Szyfrowanie przekształca dane w postać nieczytelną bez odpowiedniego klucza deszyfrującego. Zapewnia dodatkową ochronę, zwłaszcza podczas przesyłania danych przez niezabezpieczone sieci.
Ważne jest także wdrożenie silnych mechanizmów kontroli dostępu, takich jak uwierzytelnianie wieloskładnikowe, kontrola dostępu oparta na rolach i regularna zmiana haseł. Ograniczając dostęp do poufnych danych, organizacje mogą zmniejszyć ryzyko nieuprawnionego dostępu i naruszeń danych.
Oprócz szyfrowania i kontroli dostępu organizacje powinny regularnie tworzyć kopie zapasowe. Dzięki nim można przywrócić ważne informacje po incydencie bezpieczeństwa lub utracie danych. Kopie należy przechowywać bezpiecznie i oddzielnie od danych podstawowych, aby zapobiec szkodom fizycznym i logicznym.
Organizacje mogą dodatkowo chronić dane i prywatność, szkoląc zespoły zdalne w zakresie postępowania z poufnymi informacjami. Szkolenia powinny obejmować rozpoznawanie prób phishingu, korzystanie z bezpiecznych kanałów komunikacji i unikanie publicznych sieci Wi-Fi podczas pracy.
Na koniec organizacje powinny monitorować i audytować działania zespołów zdalnych, aby wykrywać podejrzane zachowania i możliwe incydenty. Pomagają w tym rozwiązania ochrony urządzeń końcowych oferujące monitorowanie w czasie rzeczywistym i wykrywanie zagrożeń.
Dzięki tym środkom organizacje mogą ograniczyć ryzyko naruszeń danych i chronić prywatność zespołów zdalnych.
Przyszłe trendy w ochronie urządzeń końcowych zespołów zdalnych
Nowe technologie ochrony urządzeń końcowych
Postęp technologiczny przynosi nowe technologie poprawiające ochronę urządzeń końcowych w zespołach zdalnych. Oferują one innowacyjne rozwiązania odpowiadające na zmiany w obszarze cyberbezpieczeństwa i pomagają chronić organizacje przed zaawansowanymi zagrożeniami. Jedną z nich jest uczenie maszynowe, które analizuje duże ilości danych w celu wykrywania i zapobiegania szkodliwym działaniom. Algorytmy pomagają rozpoznawać anomalie i wzorce mogące wskazywać na naruszenie bezpieczeństwa.
Rola sztucznej inteligencji w ochronie urządzeń końcowych
Sztuczna inteligencja (AI) pomaga usprawniać ochronę urządzeń końcowych w zespołach zdalnych. Organizacje mogą wykorzystywać AI do wykrywania nowych zagrożeń i reagowania na nie w czasie rzeczywistym. Algorytmy uczenia maszynowego pozwalają systemom AI stale się uczyć i dostosowywać do nowych metod ataków, zwiększając odporność na zmieniające się cyberzagrożenia.
Rozwiązania ochrony urządzeń końcowych wykorzystujące AI oferują kilka korzyści:
- Automatyczne wykrywanie zagrożeń: algorytmy AI analizują duże ilości danych z urządzeń, ruch sieciowy i zachowania użytkowników, aby rozpoznawać wzorce i anomalie wskazujące na szkodliwe działania.
- Szybsze reagowanie na incydenty: systemy AI szybko analizują i korelują dane, skracając czas między wykryciem a usunięciem zagrożenia.
- Mniej fałszywych alarmów: algorytmy odróżniają prawidłowe działania użytkowników od podejrzanych zachowań, ograniczając liczbę alertów wymagających ręcznej analizy.
Poniższa tabela porównuje skuteczność rozwiązań opartych na AI z tradycyjnym oprogramowaniem antywirusowym opartym na sygnaturach:
| Miara | Rozwiązania oparte na AI | Tradycyjny program antywirusowy |
|---|---|---|
| Wskaźnik wykrywania | Wysoki | Umiarkowany |
| Wskaźnik fałszywych alarmów | Niski | Wysoki |
| Czas reakcji | Krótki | Długi |
AI może również pomagać automatyzować egzekwowanie zasad bezpieczeństwa i przewidywać zagrożenia, dzięki czemu organizacje mogą proaktywnie eliminować podatności i wyprzedzać cyberzagrożenia.
Wskazówka: wdrażając rozwiązania ochrony urządzeń końcowych oparte na AI, regularnie aktualizuj i konserwuj modele, aby nadążały za nowymi zagrożeniami i działały optymalnie.
AI zmienia ochronę urządzeń końcowych w zespołach zdalnych dzięki lepszemu wykrywaniu zagrożeń, szybszemu reagowaniu i mniejszej liczbie fałszywych alarmów. Organizacje mogą poprawić poziom bezpieczeństwa i chronić pracowników zdalnych przed nowymi zagrożeniami.
Dostosowanie ochrony urządzeń końcowych do zmieniającej się pracy zdalnej
Wraz z upowszechnianiem się pracy zdalnej organizacje muszą dostosowywać zabezpieczenia urządzeń do zmieniających się warunków. Przejście na pracę zdalną przynosi nowe wyzwania i podatności, którym trzeba sprostać, aby zapewnić bezpieczne środowisko cyfrowe. Przy dostosowywaniu ochrony uwzględnij następujące kwestie:
Przyszłe trendy w ochronie urządzeń końcowych zespołów zdalnych
Podsumowanie
Ochrona urządzeń końcowych ma kluczowe znaczenie dla zespołów zdalnych. Wraz ze wzrostem liczby osób pracujących na odległość rośnie potrzeba stosowania solidnych zabezpieczeń urządzeń końcowych. W tym przewodniku omówiliśmy znaczenie ochrony urządzeń podczas pracy zdalnej, typowe zagrożenia i dobre praktyki. Przedstawiliśmy również wybór odpowiednich rozwiązań, ważne kryteria oraz dostępne opcje. Skuteczne działania, takie jak ustanowienie solidnych zasad, szkolenie zespołów oraz monitorowanie i zarządzanie urządzeniami, pomagają chronić poufne dane i przeciwdziałać cyberzagrożeniom. Omówiliśmy też wyzwania, w tym ochronę prywatnych urządzeń i zarządzanie ryzykiem BYOD. Przyjrzeliśmy się przyszłym trendom, nowym technologiom i roli sztucznej inteligencji. Wraz ze zmianami w sposobie pracy zdalnej organizacje muszą dostosowywać swoje strategie. Aktualna wiedza i solidne zabezpieczenia pomagają zespołom chronić bezpieczeństwo i integralność danych oraz systemów. Ochrona urządzeń końcowych jest ważnym elementem kompleksowej strategii cyberbezpieczeństwa i powinna być priorytetem w ograniczaniu ryzyka pracy zdalnej.
Często zadawane pytania
Czym jest ochrona urządzeń końcowych?
Ochrona urządzeń końcowych obejmuje środki i rozwiązania zabezpieczające laptopy, komputery stacjonarne, urządzenia mobilne i serwery przed cyberzagrożeniami oraz nieuprawnionym dostępem.
Dlaczego ochrona urządzeń końcowych jest ważna dla zespołów zdalnych?
Pomaga chronić poufne dane i zapobiegać incydentom, zapewniając poufność, integralność i dostępność informacji także wtedy, gdy pracownicy działają poza tradycyjnym biurem.
Jakie zagrożenia często dotyczą urządzeń końcowych w zespołach zdalnych?
Do częstych zagrożeń należą ataki złośliwego oprogramowania, próby phishingu, niezabezpieczone sieci Wi-Fi, niechronione urządzenia prywatne oraz socjotechnika.
Jakie są dobre praktyki ochrony urządzeń końcowych podczas pracy zdalnej?
Używaj silnych i unikatowych haseł, regularnie aktualizuj oprogramowanie i aplikacje, włącz uwierzytelnianie wieloskładnikowe, szyfruj poufne dane i szkol pracowników w zakresie zagrożeń cybernetycznych.
Jak zespoły zdalne mogą wybrać odpowiednie rozwiązania ochrony urządzeń końcowych?
Weź pod uwagę poziom ochrony, łatwość obsługi, zgodność z różnymi systemami operacyjnymi, skalowalność i koszt.
Jakie rozwiązania ochrony urządzeń końcowych są dostępne dla zespołów zdalnych?
Do typowych rozwiązań należą oprogramowanie antywirusowe, zapory sieciowe, systemy wykrywania włamań, wirtualne sieci prywatne (VPN) oraz narzędzia wykrywania i reagowania na urządzeniach końcowych (EDR).

Related Posts