Wzmacnianie cyberodporności

Table of Contents
Znaczenie regularnych testów penetracyjnych dla cyberbezpieczeństwa
Regularne testy penetracyjne stanowią ważny element skutecznej strategii cyberbezpieczeństwa. Symulując ataki zbliżone do rzeczywistych, organizacje mogą wykryć podatności i słabe punkty systemów, a następnie aktywnie je usuwać. W tym artykule opisano rolę testów penetracyjnych w cyberbezpieczeństwie, ich przebieg, używane narzędzia i technologie, znaczenie dla zgodności z przepisami oraz przyszłość tej dziedziny.
Najważniejsze informacje
- Regularne testy penetracyjne pomagają organizacjom wykrywać podatności i słabe punkty systemów.
- Testy należy przeprowadzać regularnie, aby nadążać za nowymi zagrożeniami.
- Typowe techniki obejmują skanowanie sieci, skanowanie bezpieczeństwa aplikacji internetowych i łamanie haseł.
- Wyzwania obejmują potrzebę zatrudnienia wykwalifikowanych testerów i możliwy wpływ testów na systemy produkcyjne.
- Testy penetracyjne pomagają spełniać wymogi regulacyjne, chronić dane wrażliwe i usprawniać reagowanie na incydenty.
Rola testów penetracyjnych w cyberbezpieczeństwie
Na czym polegają testy penetracyjne?
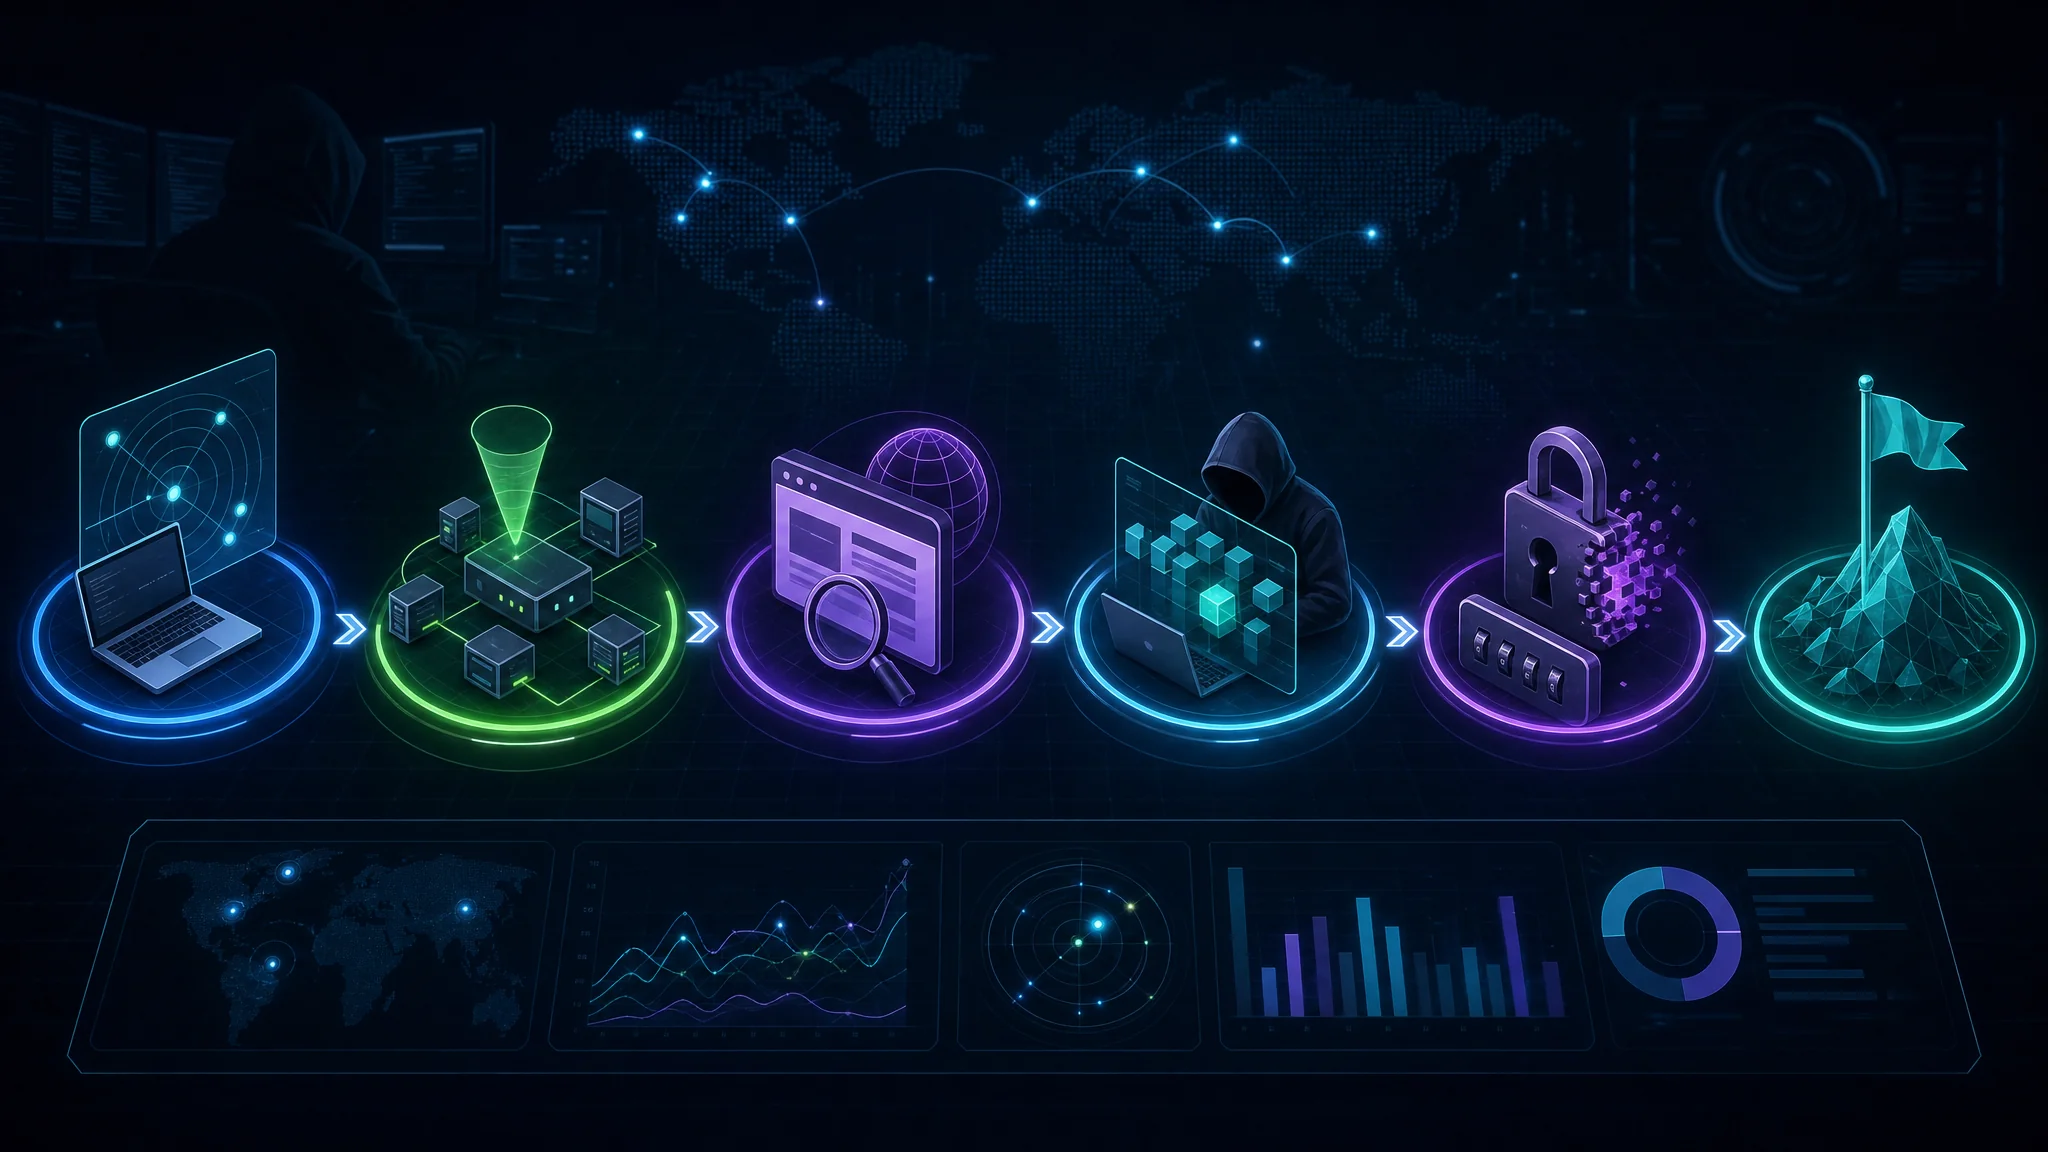
Testy penetracyjne, nazywane również etycznym hackingiem, są ważnym procesem w cyberbezpieczeństwie. Polegają na symulowaniu rzeczywistych ataków na system lub sieć w celu wykrycia podatności i słabych punktów. Dzięki nim organizacje mogą proaktywnie ocenić zabezpieczenia i podjąć niezbędne kroki, by ograniczyć potencjalne ryzyko.
Testy penetracyjne pozwalają znaleźć i usunąć podatności, zanim wykorzystają je osoby atakujące. Dają organizacjom obraz stanu bezpieczeństwa oraz dostarczają cennych informacji o skuteczności kontroli bezpieczeństwa.
Najważniejsze korzyści regularnych testów penetracyjnych:
- Wykrywanie podatności: Testy pomagają wykrywać podatności w systemach, sieciach i aplikacjach, dzięki czemu organizacje mogą je załatać przed wykorzystaniem.
- Ocena kontroli bezpieczeństwa: Testowanie zabezpieczeń pozwala organizacjom sprawdzić, czy systemy są odpowiednio chronione.
- Usprawnianie reagowania na incydenty: Testy ujawniają luki w planach reagowania na incydenty i pomagają poprawić wykrywanie incydentów, reakcję na nie oraz przywracanie działania po ich wystąpieniu.
Testy penetracyjne pomagają również spełniać wymogi regulacyjne, chronić dane wrażliwe i wykazywać należytą staranność w zakresie cyberbezpieczeństwa.
Wskazówka: Uwzględnij regularne testy penetracyjne w strategii cyberbezpieczeństwa organizacji, aby stale sprawdzać skuteczność zabezpieczeń.
Korzyści z regularnych testów penetracyjnych
Regularne testy penetracyjne poprawiają stan cyberbezpieczeństwa organizacji. Dzięki nim można:
-
Wykrywać podatności: Eksperci ds. cyberbezpieczeństwa symulują rzeczywiste ataki i znajdują słabe punkty systemów, sieci oraz aplikacji, które mogłyby zostać wykorzystane.
-
Oceniać kontrole bezpieczeństwa: Symulowanie różnych scenariuszy ataków pozwala organizacjom ocenić odporność zabezpieczeń i wskazać obszary wymagające poprawy.
-
Weryfikować inwestycje w bezpieczeństwo: Testy pomagają ocenić skuteczność inwestycji w zabezpieczenia. Organizacje mogą kierować zasoby na najważniejsze problemy.
-
Ograniczać ryzyko: Proaktywne wykrywanie i usuwanie podatności zmniejsza prawdopodobieństwo udanego ataku oraz ogranicza możliwy wpływ na działalność i reputację.
-
Spełniać wymogi regulacyjne: Wiele ram regulacyjnych wymaga regularnych testów penetracyjnych. Ich przeprowadzanie pokazuje zaangażowanie organizacji w bezpieczeństwo i zgodność.
-
Usprawniać reagowanie na incydenty: Symulowanie rzeczywistych ataków ujawnia luki w procesach reagowania. Organizacje mogą opracować sposoby wykrywania incydentów, reagowania na nie i przywracania działania.
-
Zwiększać świadomość bezpieczeństwa: Testy uświadamiają pracownikom znaczenie cyberbezpieczeństwa, potencjalne zagrożenia i ich rolę w ochronie środowiska.
-
Wyprzedzać osoby atakujące: Ciągłe testowanie systemów i aplikacji pozwala wykryć i usunąć podatności przed ich wykorzystaniem.
Podsumowując, regularne testy penetracyjne są istotną częścią strategii cyberbezpieczeństwa organizacji. Pomagają wykrywać podatności, oceniać kontrole, weryfikować inwestycje, ograniczać ryzyko, spełniać wymogi regulacyjne, usprawniać reagowanie, zwiększać świadomość bezpieczeństwa i wyprzedzać osoby atakujące.
Typowe techniki testów penetracyjnych
Testy penetracyjne wykorzystują różne techniki do wykrywania podatności i słabych punktów systemu lub sieci. Są one niezbędne do oceny bezpieczeństwa infrastruktury organizacji. Jedną z głównych technik jest skanowanie sieci. Polega na wyszukiwaniu otwartych portów, usług i potencjalnych punktów wejścia dla atakujących.
Inną popularną metodą jest ocena podatności, czyli identyfikowanie i analizowanie słabych punktów systemu lub sieci. Obejmuje analizę konfiguracji oprogramowania, poziomu aktualizacji oraz ustawień systemowych.
Wykorzystywanie podatności jest ważną techniką testów penetracyjnych. Tester próbuje wykorzystać wykryte podatności, aby uzyskać nieuprawniony dostęp do systemu lub przejąć nad nim kontrolę. Pozwala to ocenić wpływ podatności i skuteczność istniejących zabezpieczeń.
Czynności po uzyskaniu dostępu obejmują jego utrzymanie i zbieranie dodatkowych informacji. Pomaga to symulować rzeczywiste scenariusze i ocenić potencjalne szkody, jakie może wyrządzić atakujący.
Na koniec raportowanie i naprawa dokumentują wyniki, ustalają priorytety podatności i przedstawiają zalecenia naprawcze. Pomaga to organizacjom usuwać słabe punkty i poprawiać stan bezpieczeństwa.
Wyzwania związane z testami penetracyjnymi
Testy penetracyjne wiążą się z wyzwaniami. Organizacje potrzebują doświadczonych specjalistów, którzy sprawnie przeprowadzą cały proces. Zabezpieczenia stale się rozwijają , dlatego testerzy muszą śledzić nowe techniki i narzędzia. Złożoność współczesnej infrastruktury IT utrudnia wykrycie wszystkich podatności i wymaga szerokiej wiedzy o systemach oraz technologiach. Testy mogą także zakłócić zwykłe działania firmy. Organizacje muszą starannie zaplanować ich termin, aby ograniczyć wpływ. Wreszcie raportowanie i naprawa wymagają jasnego przekazania informacji o podatnościach i zaleceniach.
Dobre praktyki skutecznych testów penetracyjnych
Skuteczne testy penetracyjne wymagają starannego planowania, przeprowadzenia i analizy. Poniższe dobre praktyki pomagają zachować ich dokładność i skuteczność:
-
Określ jasne cele: Przed rozpoczęciem testu precyzyjnie określ jego cele. Dzięki temu działania będą zgodne z potrzebami bezpieczeństwa organizacji.
-
Ustal pełny zakres: Określ systemy, sieci i aplikacje objęte testem oraz jego ograniczenia. Pozwoli to uniknąć niezamierzonych skutków.
-
Połącz testy automatyczne i ręczne: Narzędzia automatyczne pomagają znaleźć typowe podatności. Ręczne testy pozwalają wykryć złożone problemy i symulować rzeczywiste ataki.
-
Śledź nowe zagrożenia i podatności: Nowe podatności i techniki ataków pojawiają się regularnie. Testerzy muszą śledzić te zmiany, aby testy były kompleksowe.
-
Dokumentuj i jasno przekazuj wyniki: Dokładnie opisz podatności, ich możliwe skutki i zalecane kroki naprawcze. Przekaż odpowiednim interesariuszom zwięzłe raporty.
-
Regularnie powtarzaj testy i ponownie oceniaj zabezpieczenia: Test penetracyjny nie powinien być jednorazowym działaniem. Regularnie testuj systemy i aplikacje, aby potwierdzać usunięcie podatności i wykrywać nowe problemy. Pozwala to utrzymać wysoki stan bezpieczeństwa i ograniczać ryzyko.
Stosując te praktyki, organizacje wzmacniają zabezpieczenia cybernetyczne i proaktywnie usuwają podatności, zanim wykorzystają je osoby atakujące.
Proces testów penetracyjnych
Planowanie i określanie zakresu
Planowanie i określenie zakresu to ważna faza testów penetracyjnych. Obejmuje ustalenie celów, zakresu i ograniczeń testu. Dokładne planowanie pomaga przeprowadzić go skutecznie i sprawnie. Warto uwzględnić następujące kwestie:
- Wskaż systemy i zasoby objęte testem, w tym zasoby wewnętrzne i zewnętrzne.
- Wybierz metodę testowania, na przykład testy black-box, white-box lub gray-box.
- Ustal zasady testu, aby zapewnić jasną komunikację i wspólne oczekiwania testerów oraz organizacji.
- Ustal harmonogram, który zapewni wystarczająco dużo czasu na każdą fazę.
- Oceń możliwy wpływ testu na systemy i działania organizacji.
Wskazówka: Zaangażuj interesariuszy z różnych działów, w tym IT, bezpieczeństwa i kierownictwa. Pozwoli to dobrze poznać infrastrukturę oraz cele organizacji.
Po zakończeniu planowania i określenia zakresu testerzy przechodzą do kolejnej fazy.
Rozpoznanie i zbieranie informacji
Rozpoznanie i zbieranie informacji to ważna faza testu penetracyjnego. Tester gromadzi jak najwięcej danych o systemie lub sieci docelowej, aby wykryć potencjalne podatności i słabe punkty. Informacje pomagają lepiej poznać cel i zaplanować dalsze działania.
W tej fazie stosuje się różne techniki i narzędzia, między innymi:
- Rozpoznanie typu open source (OSINT): Zbieranie informacji z publicznie dostępnych źródeł, takich jak media społecznościowe, fora internetowe i wyszukiwarki.
- Skanowanie sieci: Wykrywanie aktywnych hostów, otwartych portów oraz usług działających w sieci docelowej.
- Enumeracja DNS: Zbieranie danych o nazwach domen, adresach IP i powiązanych usługach celu.
- Inżynieria społeczna: Zdobywanie informacji przez manipulację i oszustwo, na przykład za pomocą phishingu lub podszywania się pod inne osoby.
Testerzy powinni prowadzić rozpoznanie i zbieranie informacji etycznie oraz zgodnie z prawem. Muszą uzyskać odpowiednie upoważnienie i zadbać, aby działania nie wyrządziły szkód ani nie naruszały prywatności.
Oprócz wiedzy technicznej skuteczne rozpoznanie wymaga umiejętności analitycznych i badawczych. Analiza i interpretacja zebranych danych pomagają wykrywać podatności i planować kolejne etapy testu.
Dobrze przeprowadzone rozpoznanie stanowi podstawę udanego testu penetracyjnego. Dostarcza cennych informacji i pozwala testerowi podejmować świadome decyzje.
Ocena podatności
Ważnym etapem testu penetracyjnego jest ocena podatności. Obejmuje ona wykrywanie i analizowanie potencjalnych słabych punktów systemu lub sieci. Dokładna ocena pokazuje ekspertom ds. cyberbezpieczeństwa problemy, które mogą wykorzystać osoby atakujące. Wykrywanie podatności jest niezbędne do opracowania skutecznych sposobów ograniczania ryzyka i poprawy ogólnego stanu bezpieczeństwa.
Wykorzystanie podatności i działania po uzyskaniu dostępu
Wykorzystanie podatności oraz działania po uzyskaniu dostępu to ważne fazy testu penetracyjnego. Podczas pierwszej z nich tester próbuje wykorzystać podatności wykryte w trakcie oceny. Używa ich, aby uzyskać nieuprawniony dostęp do systemu lub sieci docelowej albo przejąć nad nimi kontrolę. Celem jest zasymulowanie rzeczywistego ataku i ocena jego możliwych skutków.
Po uzyskaniu dostępu tester próbuje go utrzymać i podnieść swoje uprawnienia w zaatakowanym systemie lub sieci. Ta faza odzwierciedla działania doświadczonego napastnika po włamaniu. Dalsza analiza przejętego środowiska pozwala znaleźć kolejne podatności, zgromadzić wrażliwe informacje i ocenić potencjalne szkody.
Do tych działań testerzy wykorzystują różne narzędzia i techniki:
- Frameworki exploitów: Frameworki takie jak Metasploit zawierają gotowe exploity i payloady służące do sprawdzania podatności.
- Techniki eskalacji uprawnień: Testerzy próbują zwiększać swoje uprawnienia w przejętym systemie, na przykład wykorzystując błędne konfiguracje lub słabe mechanizmy kontroli dostępu.
- Pivoting: Tester wykorzystuje przejęty system jako punkt pośredni, aby uzyskać dostęp do innych systemów w sieci docelowej.
Testerzy powinni ostrożnie prowadzić działania po uzyskaniu dostępu i przestrzegać zasad etycznych. Celem jest kontrolowane wykrywanie podatności bez szkody ani zakłócania pracy środowiska docelowego. Dokładne testy tych faz dostarczają organizacjom informacji o stanie bezpieczeństwa i pozwalają aktywnie ograniczać ryzyko.
Raportowanie i naprawa
Po zakończeniu testu następują raportowanie i naprawa. Na tym etapie dokumentuje się wykryte podatności i wyniki testów oraz przedstawia zalecenia naprawcze.
Uporządkowany proces pomaga skutecznie usuwać wykryte problemy. Obejmuje następujące kroki:
-
Dokumentacja: Dokładnie opisz podatności, ich skutki i potencjalne ryzyko.
-
Priorytetyzacja: Ustal priorytety podatności według ich powagi i możliwego wpływu na systemy oraz dane organizacji.
-
Zalecenia: Dla każdej podatności przedstaw kroki potrzebne do jej usunięcia.
-
Współpraca: Skuteczna współpraca zespołu testującego z zespołami IT i bezpieczeństwa ma kluczowe znaczenie dla naprawy.
-
Weryfikacja: Po wdrożeniu poprawek ponownie przeprowadź testy, aby potwierdzić ich skuteczność.
-
Zamknięcie: Proces testu penetracyjnego można uznać za zakończony po usunięciu i zweryfikowaniu wszystkich podatności.
Wskazówka: Ustal jasny harmonogram napraw i dopilnuj, aby wszystkie wykryte podatności zostały usunięte w wyznaczonym terminie.
Raportowanie i naprawa mają zasadnicze znaczenie dla skuteczności testów penetracyjnych. Pozwalają organizacjom aktywnie usuwać podatności i wzmacniać cyberbezpieczeństwo.
Narzędzia i technologie do testów penetracyjnych
Narzędzia do skanowania sieci
Narzędzia do skanowania sieci odgrywają ważną rolę w procesie testów penetracyjnych . Skanują i analizują sieci, wyszukując podatności oraz słabe punkty, które mogłyby wykorzystać osoby atakujące. Dzięki skanom eksperci uzyskują informacje o stanie zabezpieczeń sieci i obszarach wymagających dalszej analizy lub naprawy. Narzędzia te pokazują elementy infrastruktury sieciowej, w tym podłączone urządzenia, otwarte porty i działające na nich usługi. Te informacje pomagają zrozumieć powierzchnię ataku i potencjalne punkty wejścia.
Skanery bezpieczeństwa aplikacji internetowych
Skanery bezpieczeństwa aplikacji internetowych wyszukują podatności i słabe punkty w aplikacjach, pomagając chronić dane wrażliwe przed atakami. Symulując techniki hakowania zbliżone do rzeczywistych , wykrywają typowe błędy, takie jak wstrzyknięcia SQL, cross-site scripting (XSS) i niebezpieczne bezpośrednie odwołania do obiektów. Dostarczają informacji o stanie zabezpieczeń aplikacji i pomagają aktywnie ograniczać ryzyko.
Narzędzia do łamania haseł
Narzędzia do łamania haseł pomagają testerom ocenić siłę haseł używanych w systemach organizacji. Wykorzystują różne techniki do wykrywania słabych haseł i potencjalnych podatności. Symulując rzeczywiste ataki, testerzy oceniają skuteczność polityk haseł i uświadamiają interesariuszom znaczenie silnych haseł.
Narzędzia do audytu sieci bezprzewodowych
Narzędzia do audytu sieci bezprzewodowych pomagają wykrywać podatności w sieciach Wi-Fi i ograniczać ryzyko. Wireshark to popularne narzędzie do przechwytywania i analizowania ruchu sieciowego. Szczegółowe dane o pakietach pomagają wykrywać podejrzane lub złośliwe działania.
Innym ważnym narzędziem jest Aircrack-ng, służące do testowania zabezpieczeń sieci Wi-Fi. Może łamać klucze WEP i WPA-PSK, co pozwala ocenić siłę szyfrowania. Aircrack-ng udostępnia również funkcje przechwytywania i wstrzykiwania pakietów.
Eksperci mogą też korzystać z Kismet, czyli otwartego detektora sieci bezprzewodowych, sniffera i systemu wykrywania włamań. Kismet wykrywa i rejestruje sieci, również ukryte, oraz przechwytuje ruch do analizy. Zbiera przydatne informacje o pobliskich sieciach, takie jak SSID, adres MAC i siła sygnału.
Kolejnym narzędziem jest NetStumbler, program dla systemu Windows wykrywający sieci bezprzewodowe. Pokazuje SSID, adres MAC, kanał i siłę sygnału. Pomaga także w podstawowej diagnostyce sieci i wykrywaniu potencjalnych zakłóceń.
Narzędzia do audytu sieci bezprzewodowych pomagają wykrywać podatności, analizować ruch i oceniać siłę szyfrowania. Dzięki nim eksperci mogą skuteczniej chronić sieci Wi-Fi oraz poufność i integralność przesyłanych danych.
Frameworki do inżynierii społecznej
Frameworki do inżynierii społecznej zapewniają uporządkowany sposób symulowania rzeczywistych ataków i oceny podatności organizacji na takie działania. Pomagają ekspertom wykrywać słabe punkty zabezpieczeń związanych z czynnikiem ludzkim i opracowywać sposoby ograniczania ryzyka. Phishing i spear phishing służą do nakłaniania ludzi do ujawnienia wrażliwych informacji lub działań zagrażających bezpieczeństwu. Pretexting polega na użyciu fałszywej tożsamości lub scenariusza, aby skłonić kogoś do ujawnienia danych. Tailgating i podglądanie przez ramię wykorzystują zaufanie lub obserwację, aby uzyskać nieuprawniony dostęp do ograniczonych obszarów albo wrażliwych informacji. Takie metody należy stosować wyłącznie w ramach autoryzowanych testów penetracyjnych .
Rola testów penetracyjnych w zgodności
Wykrywanie podatności i słabych punktów
Wykrywanie podatności i słabych punktów jest ważnym elementem testów penetracyjnych. Dokładne oceny ujawniają problemy, które mogłyby wykorzystać osoby atakujące. Tester systematycznie bada system, sieć lub aplikację, aby znaleźć słabe punkty umożliwiające nieuprawniony dostęp albo naruszenie bezpieczeństwa danych.
Testerzy łączą ręczne testy, automatyczne skanery i frameworki do oceny podatności. Takie podejście zapewnia pełniejszy obraz zabezpieczeń i praktyczne zalecenia naprawcze.
Oprócz aspektów technicznych testerzy analizują zasady bezpieczeństwa, procedury i świadomość pracowników. Ta szersza perspektywa pomaga wykrywać słabości związane z ludźmi, takie jak podatność na inżynierię społeczną lub niedostateczne szkolenia.
Testerzy przedstawiają wyniki za pomocą metod ilościowych i jakościowych. Raport może zawierać opis podatności, ich potencjalny wpływ i zalecenia ograniczające ryzyko. Lista uporządkowana według powagi i możliwości wykorzystania pomaga organizacji efektywnie przydzielać zasoby na naprawy.
Wykrywanie podatności jest procesem ciągłym. Wraz ze zmianami technologii i pojawianiem się nowych zagrożeń organizacje powinny regularnie przeprowadzać testy penetracyjne. Stałe ocenianie i usuwanie słabych punktów wzmacnia bezpieczeństwo oraz chroni dane wrażliwe przed nieuprawnionym dostępem.
Ochrona danych wrażliwych
Ochrona danych wrażliwych ma kluczowe znaczenie dla cyberbezpieczeństwa. Ich ujawnienie może mieć poważne konsekwencje finansowe, reputacyjne lub prawne. Szyfrowanie chroni dane przez przekształcenie ich do postaci dostępnej tylko po użyciu właściwego klucza deszyfrującego. Nawet po przechwyceniu dane pozostają nieczytelne i bezużyteczne dla osób nieuprawnionych.
Innym ważnym środkiem jest kontrola dostępu. Ścisłe uprawnienia i mechanizmy uwierzytelniania zapewniają, że do informacji wrażliwych mają dostęp wyłącznie uprawnione osoby. Ograniczenie dostępu zmniejsza ryzyko nieuprawnionego ujawnienia lub niewłaściwego wykorzystania danych.
Oprócz szyfrowania i kontroli dostępu organizacje powinny rozważyć wdrożenie rozwiązań zapobiegania utracie danych (DLP). Monitorują one i ograniczają nieuprawnione przesyłanie lub przechowywanie danych wrażliwych. Mogą wykrywać i blokować próby przesyłania ich pocztą elektroniczną, przez transfer plików lub inne kanały komunikacji.
Organizacje powinny też regularnie prowadzić klasyfikację danych według poziomu wrażliwości. Ułatwia to dobór zabezpieczeń i przydział zasobów. Klasyfikacja wskazuje najważniejsze zasoby danych i pomaga zapewnić im odpowiednią ochronę.
Ochrona danych wrażliwych wymaga połączenia szyfrowania, kontroli dostępu, zapobiegania utracie danych i ich klasyfikacji. Te środki ograniczają ryzyko naruszeń i pomagają chronić cenne informacje.
Usprawnianie reagowania na incydenty
Testy penetracyjne pomagają wykrywać podatności systemów i sieci oraz usprawniać reagowanie organizacji na incydenty. Reagowanie na incydenty obejmuje wykrywanie zdarzeń związanych z bezpieczeństwem, podejmowanie reakcji i przywracanie działania. Zespoły współpracują, aby ograniczyć skutki incydentu i przywrócić normalne działanie.
Testy penetracyjne usprawniają reagowanie na incydenty w następujący sposób:
-
Wykrywają podatności: Testy ujawniają problemy możliwe do wykorzystania przez atakujących. Organizacje mogą je załatać lub ograniczyć i zmniejszyć prawdopodobieństwo udanego ataku.
-
Sprawdzają plany reagowania: Symulowanie ataków pozwala ocenić skuteczność procedur i wprowadzić potrzebne poprawki.
-
Poprawiają zdolności reagowania: Wyniki i zalecenia pomagają aktualizować procedury, szkolić pracowników i wdrażać technologie lub narzędzia usprawniające reakcję.
-
Usprawniają koordynację: Testy angażują zespoły IT, bezpieczeństwa i reagowania na incydenty. Lepsza współpraca i komunikacja przyspieszają reakcję.
Regularne testy penetracyjne wzmacniają zdolność reagowania na incydenty. Wykrywanie podatności, sprawdzanie planów, rozwijanie zdolności i lepsza koordynacja pomagają organizacjom przygotować się na incydenty i skutecznie na nie reagować.
Wykazywanie należytej staranności
Wykazywanie należytej staranności jest ważnym elementem testów penetracyjnych. Organizacje dokładnie oceniają swoje środowisko i podejmują działania, aby chronić systemy i dane. Regularne testy proaktywnie wykrywają ukryte podatności oraz słabe punkty infrastruktury, aplikacji i procesów. Dzięki temu można je usunąć przed wykorzystaniem przez osoby atakujące.
Przyszłość testów penetracyjnych
Nowe technologie i zagrożenia
Nowe technologie niosą zarówno szanse, jak i wyzwania dla cyberbezpieczeństwa. Wprowadzają nowe wektory ataków i podatności możliwe do wykorzystania przez cyberprzestępców. Specjaliści ds. cyberbezpieczeństwa muszą śledzić te technologie oraz związane z nimi zagrożenia.
Jednym z takich obszarów jest Internet rzeczy (IoT), czyli sieć połączonych urządzeń i obiektów, które wymieniają dane. Rozpowszechnienie urządzeń IoT wiąże się z ryzykiem, takim jak słabe mechanizmy uwierzytelniania, niebezpieczne protokoły komunikacyjne i możliwość nieuprawnionego dostępu do danych wrażliwych.
Kolejnym źródłem wyzwań jest sztuczna inteligencja (AI). Systemy oparte na AI mają zastosowanie w wielu branżach, ale tworzą też nowe ryzyko. Przeciwnicy mogą używać algorytmów AI do zaawansowanych ataków, takich jak wiadomości phishingowe generowane przez AI lub złośliwe oprogramowanie wykorzystujące AI.
Aby reagować na nowe zagrożenia, specjaliści muszą stale dostosowywać strategie i zabezpieczenia. Ochrona urządzeń IoT powinna obejmować silne uwierzytelnianie i szyfrowanie. Organizacje mogą również wdrażać rozwiązania bezpieczeństwa oparte na AI, które wykrywają i ograniczają ataki wykorzystujące AI.
Szybki rozwój technologii przynosi cyberbezpieczeństwu zarówno możliwości, jak i wyzwania. Specjaliści muszą zachować czujność i dostosowywać strategie do nowych technologii oraz zagrożeń.
Automatyzacja i sztuczna inteligencja w testach penetracyjnych
Automatyzacja i sztuczna inteligencja (AI) zmieniają testy penetracyjne i przynoszą ekspertom ds. cyberbezpieczeństwa istotne korzyści. Ułatwiają szybsze i sprawniejsze wykrywanie podatności, dzięki czemu organizacje mogą wyprzedzać potencjalne zagrożenia. Automatyzacja powtarzalnych zadań i algorytmy AI pozwalają specjalistom skupić się na analizie złożonych problemów i opracowywaniu skutecznych metod ograniczania ryzyka.
Testowanie ciągłe i DevSecOps
Testowanie ciągłe i DevSecOps to ważne pojęcia w cyberbezpieczeństwie. Testowanie ciągłe polega na włączeniu działań testowych do całego cyklu życia oprogramowania, aby wcześnie wykrywać i usuwać podatności. Takie podejście przyspiesza wykrywanie i naprawę problemów oraz ogranicza ryzyko naruszeń.
DevSecOps integruje praktyki bezpieczeństwa z procesem tworzenia oprogramowania. Zespoły programistyczne, operacyjne i bezpieczeństwa współpracują, aby uwzględnić zabezpieczenia na każdym etapie cyklu życia.
Organizacje mogą skutecznie wdrażać testowanie ciągłe i DevSecOps przez następujące działania:
- Automatyzacja: Automatyzuj testy bezpieczeństwa, aby zapewnić spójny i dokładny zakres kontroli.
- Integracja: Włącz narzędzia i procesy bezpieczeństwa do potoku wytwarzania oprogramowania, aby wcześnie wykrywać i usuwać podatności.
- Współpraca: Wspieraj współpracę zespołów programistycznych, operacyjnych i bezpieczeństwa, aby bezpieczeństwo było wspólną odpowiedzialnością.
- Edukacja i szkolenia: Regularnie szkol programistów i innych interesariuszy z dobrych praktyk bezpieczeństwa.
Testowanie ciągłe i DevSecOps pomagają poprawiać bezpieczeństwo aplikacji oraz ograniczać ryzyko cyberataków.
Względy etyczne w testach penetracyjnych
Etyka odgrywa ważną rolę w testach penetracyjnych. Eksperci ds. cyberbezpieczeństwa muszą działać zgodnie z normami i zasadami etycznymi. Cyberprzestępcy stale rozwijają metody, aby wykorzystywać podatności systemów i sieci . Testerzy powinni więc śledzić najnowsze wytyczne etyczne i dobre praktyki.
Umiejętności i szkolenia dla testerów penetracyjnych
Testerzy penetracyjni powinni dobrze znać sieci komputerowe, systemy operacyjne i języki programowania. Potrzebują także wiedzy o zasadach bezpieczeństwa i dobrych praktykach. Do skutecznego przeprowadzania testów niezbędne są też techniki i narzędzia etycznego hackingu.
Aby zostać testerem penetracyjnym, warto zdobyć formalne wykształcenie i odpowiednie certyfikaty, takie jak Certified Ethical Hacker (CEH) lub Offensive Security Certified Professional (OSCP). Potwierdzają one wiedzę i umiejętności wymagane do przeprowadzania testów penetracyjnych.
Oprócz wiedzy technicznej testerzy potrzebują analitycznego myślenia i umiejętności rozwiązywania problemów. Muszą potrafić spojrzeć na systemy i aplikacje z perspektywy atakującego i dostrzegać potencjalne podatności.
Aby śledzić najnowsze trendy i techniki, specjaliści powinni stale się uczyć i brać udział w konferencjach cyberbezpieczeństwa oraz konkursach capture the flag (CTF).
Połączenie wiedzy technicznej, analitycznego myślenia i ciągłego kształcenia pomaga testerom skutecznie wykrywać i ograniczać ryzyko.
Testy penetracyjne rozwijają się szybko. Wraz z postępem technologii i coraz bardziej zaawansowanymi zagrożeniami organizacje muszą doskonalić cyberbezpieczeństwo. W serwisie simeononsecurity.com publikujemy eksperckie materiały i zasoby dotyczące bezpieczeństwa. Początkujący i doświadczeni specjaliści znajdą tam trendy, dobre praktyki i przydatne materiały rozwijające umiejętności . Odwiedź simeononsecurity.com , aby dowiedzieć się więcej o cyberbezpieczeństwie.
Podsumowanie
Regularne testy penetracyjne pomagają chronić bezpieczeństwo i odporność cyberobrony organizacji. Dzięki systematycznej ocenie podatności i słabych punktów można proaktywnie wykrywać oraz usuwać luki w zabezpieczeniach, zanim wykorzystają je osoby atakujące. Regularne testy przynoszą liczne korzyści, między innymi usprawniają reagowanie na incydenty, wspierają zgodność z wymogami regulacyjnymi i zapewniają lepszą ochronę danych wrażliwych. Skuteczne testy wymagają starannego planowania, odpowiednich narzędzi i technologii oraz stosowania dobrych praktyk. W miarę rozwoju cyberbezpieczeństwa testy penetracyjne muszą uwzględniać nowe technologie i zagrożenia, korzystać z automatyzacji i sztucznej inteligencji oraz integrować się z testowaniem ciągłym i DevSecOps. Odpowiedzialne i skuteczne testy wymagają też przestrzegania zasad etycznych oraz ciągłego rozwijania umiejętności testerów.
Często zadawane pytania
Czym są testy penetracyjne?
Testy penetracyjne, nazywane również etycznym hackingiem, to proaktywna metoda wykrywania podatności w systemach komputerowych i sieciach. Testerzy symulują rzeczywiste ataki, aby ocenić stan zabezpieczeń organizacji.
Dlaczego regularne testy penetracyjne są ważne?
Regularne testy penetracyjne pomagają wykrywać i usuwać podatności, zanim wykorzystają je osoby atakujące. Dzięki nim firmy mogą wyprzedzać zagrożenia cybernetyczne i chronić dane wrażliwe.
Jakie korzyści przynoszą regularne testy penetracyjne?
Korzyści obejmują wykrywanie słabych punktów kontroli bezpieczeństwa, sprawdzanie skuteczności zabezpieczeń, usprawnianie reagowania na incydenty i spełnianie wymogów regulacyjnych.
Jakie techniki są typowe dla testów penetracyjnych?
Typowe techniki to skanowanie sieci, ocena podatności, wykorzystanie podatności, inżynieria społeczna i łamanie haseł. Pozwalają testerom szukać słabych punktów z różnych perspektyw.
Jakie wyzwania wiążą się z testami penetracyjnymi?
Wyzwania obejmują złożone sieci, zmieniające się techniki ataków, ograniczenia czasu i zasobów oraz potrzebę zatrudnienia wykwalifikowanych testerów. Staranna organizacja i koordynacja pomagają je przezwyciężyć.
Jakie dobre praktyki sprzyjają skutecznym testom penetracyjnym?
Do dobrych praktyk należą określenie jasnych celów, uzyskanie odpowiedniego upoważnienia, łączenie testów automatycznych i ręcznych, dokładna dokumentacja wyników oraz przedstawianie konkretnych zaleceń naprawczych.

Related Posts