
Zapory nowej generacji: kluczowe funkcje dla Twojej firmy

Table of Contents
Zapory nowej generacji: funkcje, których Twoja firma nie powinna pomijać
Zapory nowej generacji stały się niezbędne dla firm, które chcą chronić swoje sieci przed zaawansowanymi zagrożeniami cybernetycznymi. Oferują funkcje, których brakuje tradycyjnym zaporom, zwiększają bezpieczeństwo, upraszczają zarządzanie siecią, integrują się z usługami chmurowymi oraz wspierają skalowalność i wydajność. W tym artykule omawiamy kluczowe funkcje i korzyści, które firmy powinny wziąć pod uwagę.
Najważniejsze informacje
- Zapory nowej generacji zwiększają bezpieczeństwo dzięki kontroli aplikacji, zapobieganiu włamaniom i zaawansowanej ochronie przed zagrożeniami.
- Centralne zarządzanie zasadami, analiza ruchu sieciowego i monitorowanie aktywności użytkowników upraszczają zarządzanie siecią.
- Integracja z usługami chmurowymi obejmuje zarządzanie zaporą w chmurze, bezpieczną łączność z chmurą i widoczność aplikacji chmurowych.
- Wysoka przepustowość, niskie opóźnienia, równoważenie obciążenia, przełączanie awaryjne i skalowalna architektura zapewniają skalowalność i wydajność.
Poznaj zapory nowej generacji
Ewolucja zapór sieciowych
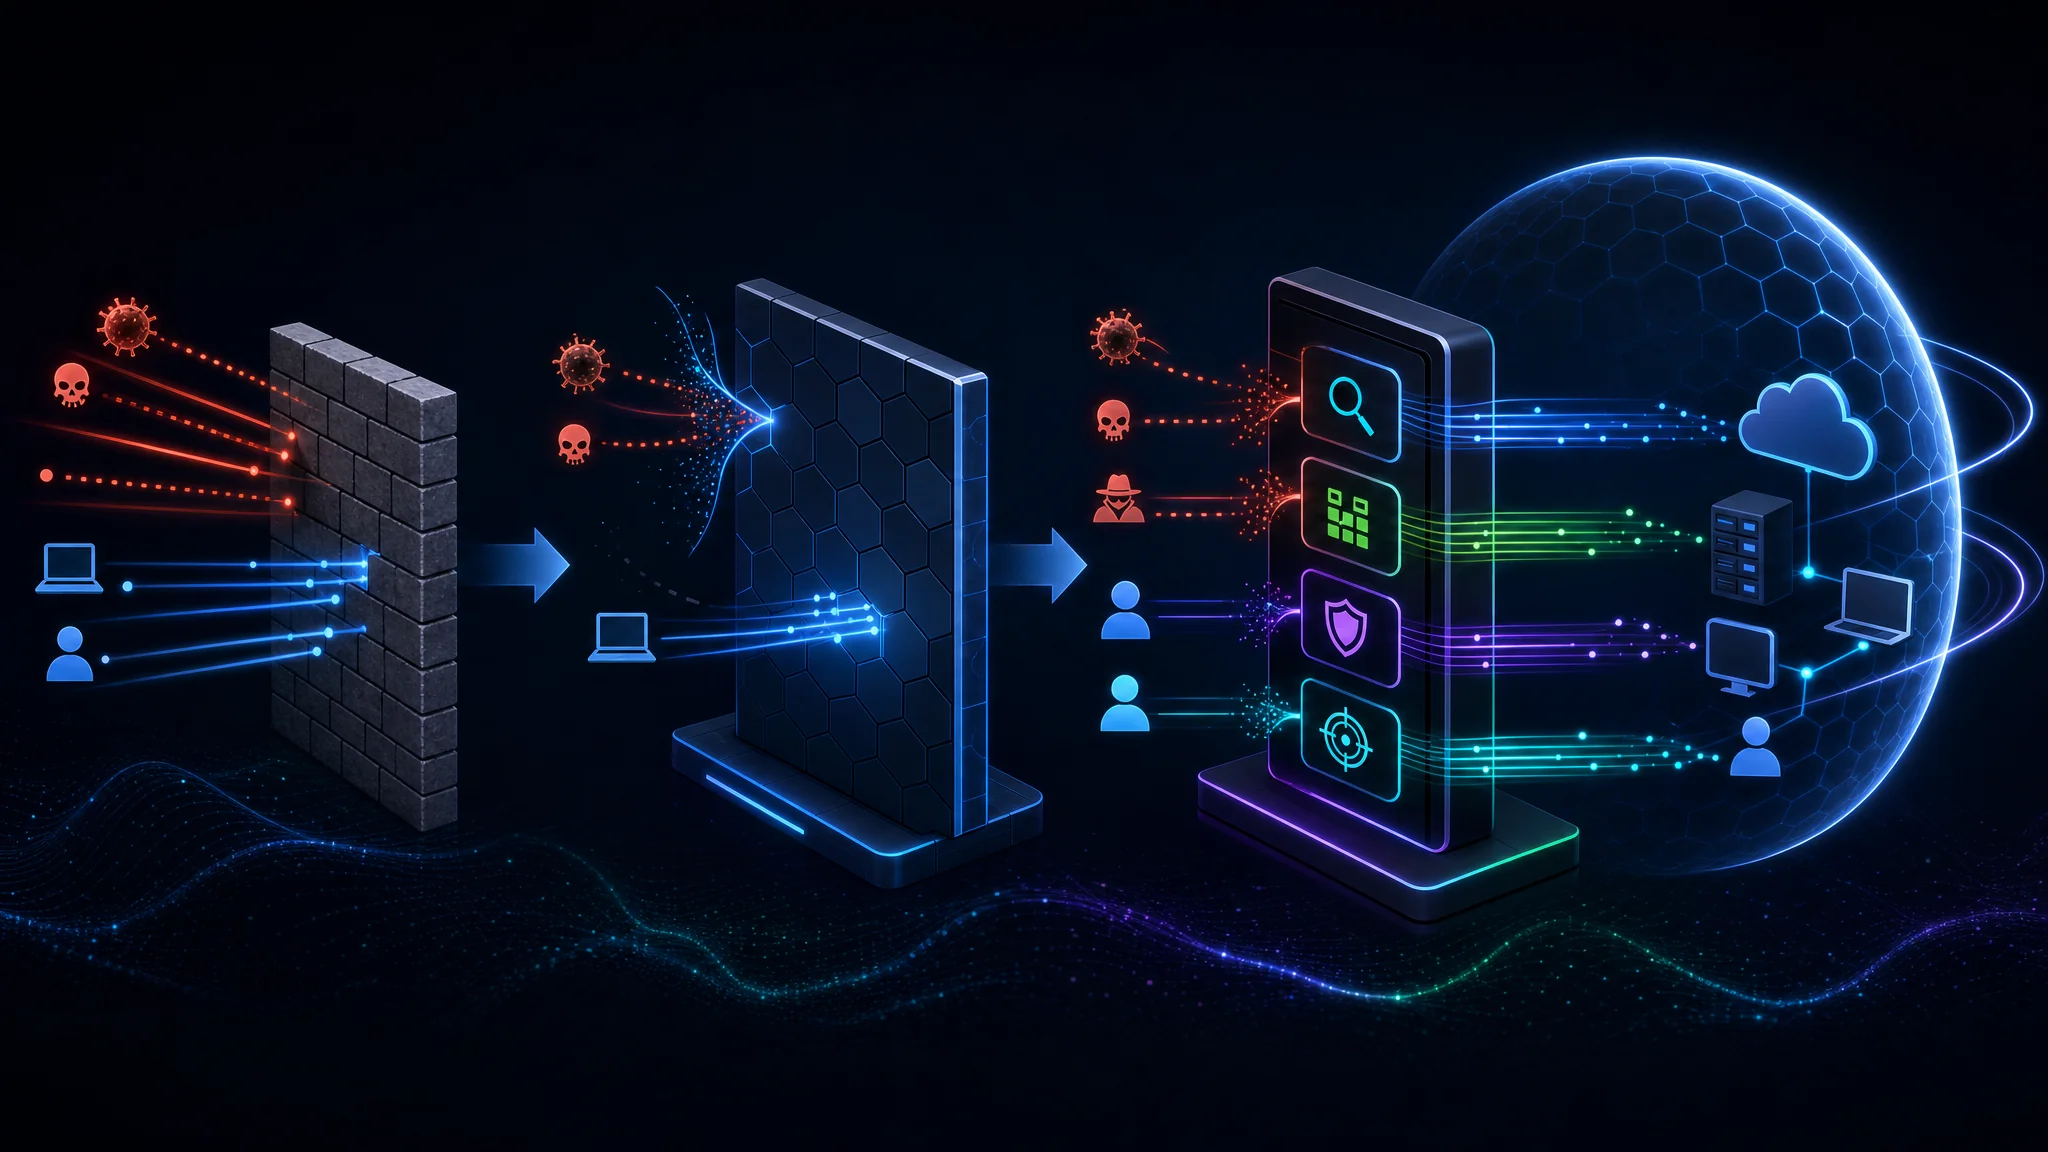
Zapory sieciowe znacząco się zmieniły, aby nadążać za stale ewoluującymi zagrożeniami cyberbezpieczeństwa. Tradycyjne zapory koncentrowały się głównie na monitorowaniu i kontrolowaniu ruchu na podstawie adresów IP oraz portów. Wraz z pojawieniem się bardziej wyrafinowanych ataków i coraz bardziej złożonych sieci powstała nowa generacja zapór, która odpowiada na te wyzwania.
Kluczowe funkcje zapór nowej generacji
Zapory nowej generacji oferują kilka ważnych funkcji dla współczesnych firm:
-
Kontrola i widoczność aplikacji: Zapory nowej generacji pozwalają precyzyjnie kontrolować użycie aplikacji. Organizacje mogą określać zasady dla konkretnych aplikacji lub kategorii. Zyskują lepszy wgląd w ruch sieciowy i mogą blokować dostęp do sieci nieautoryzowanym lub złośliwym aplikacjom.
-
System zapobiegania włamaniom: Zapory nowej generacji zawierają zaawansowane funkcje wykrywania i blokowania znanych oraz nieznanych zagrożeń. Łączą techniki oparte na sygnaturach i zachowaniu, aby rozpoznawać i zatrzymywać ataki w czasie rzeczywistym.
-
Zaawansowana ochrona przed zagrożeniami: Zapory nowej generacji oferują więcej niż tradycyjne zapory. Piaskownica, informacje o zagrożeniach i uczenie maszynowe pomagają wykrywać i ograniczać zaawansowane zagrożenia, które mogą ominąć tradycyjne zabezpieczenia.
-
Centralne zarządzanie zasadami: Organizacje mogą centralnie zarządzać zasadami bezpieczeństwa i egzekwować je w całej sieci. Ułatwia to administrację i zapewnia spójne zabezpieczenia na wszystkich urządzeniach sieciowych.
-
Analiza ruchu sieciowego: Zapory nowej generacji zapewniają szczegółowy wgląd w ruch sieciowy. Organizacje mogą analizować i monitorować jego wzorce, identyfikować zagrożenia bezpieczeństwa, optymalizować wydajność sieci oraz wykrywać anomalie i podejrzane zachowania.
-
Monitorowanie aktywności użytkowników: Organizacje mogą monitorować aktywność użytkowników i egzekwować zasady przypisane do użytkowników. Pomaga to zapobiegać nieautoryzowanemu dostępowi, wykrywać zagrożenia wewnętrzne i spełniać wymogi regulacyjne.
Zapory nowej generacji oferują szeroki zestaw funkcji odpowiadających na zmieniające się wyzwania cyberbezpieczeństwa firm. Dzięki nim organizacje mogą wzmocnić swoją ochronę i zabezpieczyć cenne zasoby przed wieloma zagrożeniami.
Korzyści z zapór nowej generacji
Zapory nowej generacji zapewniają firmom wiele korzyści i stały się niezbędne. Te zaawansowane rozwiązania oferują lepszą ochronę przed ewoluującymi zagrożeniami cybernetycznymi oraz funkcje niedostępne w tradycyjnych zaporach. Kontrola i widoczność aplikacji oraz zaawansowana ochrona przed zagrożeniami pomagają kompleksowo zabezpieczyć sieć.
Lepsze środki bezpieczeństwa
Kontrola i widoczność aplikacji
Zapory nowej generacji oferują zaawansowaną kontrolę i widoczność aplikacji, dzięki czemu organizacje dokładnie wiedzą, jakie aplikacje działają w ich sieci.
- Kontrola aplikacji umożliwia określanie i egzekwowanie zasad używania konkretnych aplikacji, tak aby dozwolone były tylko zatwierdzone aplikacje.
- Funkcje widoczności zapewniają wgląd w użycie aplikacji w czasie rzeczywistym oraz umożliwiają monitorowanie i analizowanie ruchu aplikacji.
Dzięki tym funkcjom organizacje mogą:
- Zwiększyć bezpieczeństwo: Kontrolowanie i monitorowanie użycia aplikacji pozwala blokować nieautoryzowane lub potencjalnie złośliwe aplikacje i ograniczać ryzyko incydentów.
- Poprawić wydajność sieci: Wgląd w ruch aplikacji pomaga wykrywać i usuwać wąskie gardła, dzięki czemu kluczowe aplikacje otrzymują potrzebne zasoby.
- Zapewnić zgodność: Kontrola i widoczność aplikacji pomagają spełniać wymogi regulacyjne przez monitorowanie i kontrolowanie użycia określonych aplikacji.
Wskazówka: Regularnie przeglądaj i aktualizuj zasady kontroli aplikacji, aby odpowiadały zmieniającym się potrzebom firmy i nowym zagrożeniom.
System zapobiegania włamaniom
System zapobiegania włamaniom (IPS) jest ważnym elementem zapór nowej generacji. Chroni przed atakami sieciowymi i próbami nieautoryzowanego dostępu. W przeciwieństwie do tradycyjnych zapór aktywnie monitoruje ruch sieciowy i wykrywa potencjalne zagrożenia w czasie rzeczywistym.
- IPS używa wykrywania opartego na sygnaturach, aby rozpoznawać znane wzorce ataków, oraz analizy behawioralnej, by wykrywać anomalie w ruchu sieciowym.
- Sprawdzając pakiety na warstwie aplikacji, IPS może wykrywać i blokować szkodliwe działania, takie jak przepełnienie bufora i wstrzyknięcie SQL.
- IPS może również wykrywać i powstrzymywać ataki odmowy usługi (DoS), monitorując ruch sieciowy i blokując podejrzane wzorce.
Wdrożenie IPS jako części zapory nowej generacji zwiększa możliwości ochrony firmy i zabezpiecza jej infrastrukturę sieciową przed wieloma zagrożeniami. Umożliwia proaktywne wykrywanie i obsługę potencjalnych ataków, co ogranicza ryzyko naruszenia danych i przestoju sieci.
Wskazówka: Regularnie aktualizuj sygnatury IPS i cały system, aby skutecznie wykrywał i blokował najnowsze zagrożenia.
Zaawansowana ochrona przed zagrożeniami
Zaawansowana ochrona przed zagrożeniami to kluczowa funkcja zapór nowej generacji. Koncentruje się na identyfikowaniu i ograniczaniu wyrafinowanych zagrożeń cybernetycznych. Wykracza poza możliwości tradycyjnych zapór i lepiej chroni przed zaawansowanym złośliwym oprogramowaniem, atakami zero-day oraz nowymi zagrożeniami.
Uproszczone zarządzanie siecią
Centralne zarządzanie zasadami
Centralne zarządzanie zasadami to ważna funkcja zapór nowej generacji, która pozwala sprawnie zarządzać zasadami bezpieczeństwa i egzekwować je w całej infrastrukturze sieciowej . Eksperci ds. cyberbezpieczeństwa mogą łatwo definiować i wdrażać spójne reguły oraz konfiguracje, tak aby wszystkie urządzenia sieciowe stosowały ten sam zestaw zasad. Eliminuje to ręczne konfigurowanie poszczególnych urządzeń, zmniejsza ryzyko błędu ludzkiego i zapewnia ujednolicony poziom bezpieczeństwa.
Analiza ruchu sieciowego
Analiza ruchu sieciowego to ważny element zapór nowej generacji, który zapewnia szczegółową widoczność ruchu przesyłanego przez sieć. Pozwala organizacjom identyfikować i analizować wzorce ruchu, wykrywać anomalie oraz rozpoznawać potencjalne zagrożenia. Monitorując i analizując ruch, firmy mogą proaktywnie wykrywać i ograniczać ryzyko bezpieczeństwa , dbając o integralność i poufność danych.
Monitorowanie aktywności użytkowników
Monitorowanie aktywności użytkowników daje organizacjom wgląd w działania i zachowania użytkowników w sieci. Firmy mogą dzięki temu zapobiegać nieautoryzowanemu dostępowi, wykrywać potencjalne zagrożenia i egzekwować zasady bezpieczeństwa.
Korzyści z monitorowania aktywności użytkowników
- Większe bezpieczeństwo: Pomaga wykrywać i ograniczać zagrożenia wewnętrzne, na przykład gdy pracownicy uzyskują dostęp do poufnych informacji lub podejmują szkodliwe działania.
- Egzekwowanie zgodności: Monitorowanie aktywności pozwala sprawdzać, czy organizacja przestrzega przepisów branżowych i wewnętrznych zasad bezpieczeństwa.
- Analiza kryminalistyczna: Dzienniki aktywności użytkowników mogą służyć do analizy śledczej incydentu bezpieczeństwa i pomóc zrozumieć jego zakres oraz skutki.
Wskazówka: Zachowaj równowagę między monitorowaniem aktywności w celach bezpieczeństwa a poszanowaniem prywatności pracowników.
Dobre praktyki monitorowania aktywności użytkowników
- Określ jasne zasady i wytyczne dotyczące dopuszczalnego korzystania z zasobów firmy.
- Regularnie przeglądaj i analizuj dzienniki aktywności użytkowników, aby wykrywać podejrzane lub nietypowe zachowania.
- Skonfiguruj alerty w czasie rzeczywistym dla nietypowej aktywności lub naruszeń zasad.
- Wyjaśnij pracownikom znaczenie monitorowania aktywności i ich rolę w utrzymaniu bezpieczeństwa sieci.
- Regularnie aktualizuj i instaluj poprawki systemu zapory, aby skutecznie monitorował i rejestrował aktywność użytkowników.
Monitorowanie aktywności użytkowników jest istotnym elementem zapór nowej generacji. Zapewnia organizacjom widoczność i kontrolę potrzebne do ochrony sieci przed zagrożeniami wewnętrznymi i zewnętrznymi.
Integracja z usługami chmurowymi
Zarządzanie zaporą w chmurze
Zarządzanie zaporą w chmurze pozwala organizacjom centralnie administrować infrastrukturą zapory i monitorować ją z chmury. Takie podejście zapewnia elastyczność wdrożenia i skalowania oraz niższe koszty utrzymania i koszty operacyjne. Firmy mogą łatwo wdrażać i konfigurować zapory w wielu lokalizacjach, zachowując spójne zasady bezpieczeństwa i konfiguracje. Podejście chmurowe zapewnia też widoczność w czasie rzeczywistym ruchu sieciowego i zdarzeń bezpieczeństwa, co przyspiesza wykrywanie zagrożeń i reakcję na nie.
Bezpieczna łączność z chmurą
Bezpieczna łączność z chmurą umożliwia firmom bezpieczne łączenie sieci z usługami chmurowymi. Wraz z rosnącym wykorzystaniem chmury organizacje potrzebują niezawodnego i bezpiecznego połączenia między lokalną infrastrukturą a środowiskami chmurowymi. Zapory nowej generacji zapewniają środki bezpieczeństwa chroniące poufność, integralność i dostępność danych przesyłanych między siecią firmy a chmurą.
Zapory nowej generacji oferują szyfrowane tunele do bezpiecznej komunikacji między siecią firmy a chmurą. Szyfrowanie chroni dane przesyłane przez Internet przed nieautoryzowanym dostępem i przechwyceniem. Dzięki bezpiecznym połączeniom firmy mogą korzystać z usług chmurowych bez narażania bezpieczeństwa danych.
Zapory te oferują też mechanizmy uwierzytelniania, które weryfikują tożsamość usług chmurowych i dopuszczają tylko autoryzowane połączenia. Utrudnia to podszywanie się pod usługi chmurowe i uzyskanie nieuprawnionego dostępu do sieci firmy.
Aby dodatkowo zabezpieczyć łączność, zapory nowej generacji zapewniają szczegółową kontrolę ruchu między siecią firmy a chmurą. Administratorzy mogą tworzyć reguły zezwalające na określony ruch lub go blokujące na podstawie aplikacji, użytkownika albo treści. Pomaga to egzekwować zasady bezpieczeństwa oraz zapobiegać nieautoryzowanemu dostępowi i eksfiltracji danych.
Bezpieczna łączność z chmurą jest więc kluczową funkcją zapór nowej generacji. Szyfrowane tunele, mechanizmy uwierzytelniania i szczegółowa kontrola ruchu chronią poufność, integralność i dostępność danych przesyłanych między siecią firmy a chmurą.
Widoczność aplikacji chmurowych
Widoczność aplikacji chmurowych pozwala firmom monitorować i analizować ruch oraz korzystanie z aplikacji chmurowych. Wraz z rosnącą popularnością usług chmurowych organizacje muszą wiedzieć, z jakich aplikacji się korzysta i jakie dane są przesyłane. Widoczność aplikacji chmurowych pokazuje typy używanych aplikacji, ilość przesyłanych danych i użytkowników, którzy z nich korzystają.
Skalowalność i wydajność
Wysoka przepustowość i niskie opóźnienia
Wysoka przepustowość i niskie opóźnienia mają kluczowe znaczenie dla wydajności zapór nowej generacji. Przepustowość oznacza ilość danych przetwarzanych przez zaporę w określonym czasie, a opóźnienie to zwłoka w transmisji danych. Zapory nowej generacji obsługują duże ilości ruchu bez utraty szybkości i responsywności. Zaawansowane optymalizacje sprzętu i oprogramowania zapewniają wysoką przepustowość i niskie opóźnienia, dzięki czemu ruch jest przetwarzany szybko i sprawnie.
Równoważenie obciążenia i przełączanie awaryjne
Równoważenie obciążenia i przełączanie awaryjne zapewniają optymalną wydajność i wysoką dostępność zasobów sieciowych. Równoważenie obciążenia rozdziela ruch sieciowy między wiele serwerów lub urządzeń, dzięki czemu pojedynczy komponent nie zostaje przeciążony i nie tworzy wąskiego gardła. Poprawia to wydajność sieci i zmniejsza ryzyko przestoju. Przełączanie awaryjne automatycznie przełącza działanie na system lub urządzenie zapasowe w razie awarii, zapewniając ciągłość łączności. Oba mechanizmy pomagają utrzymać niezawodną i odporną infrastrukturę sieciową.
Skalowalna architektura
Skalowalna architektura pozwala zaporom nowej generacji sprostać rosnącym wymaganiom nowoczesnych sieci. Wraz z szybkim wzrostem ilości danych i liczby urządzeń zapora musi przetwarzać i analizować ruch bez utraty wydajności. Skalowalność to umożliwia. Zapory nowej generacji, takie jak oferowane przez Palo Alto Networks , są projektowane z myślą o rozwoju sieci przy zachowaniu solidnych zabezpieczeń.
Skalowalność i wydajność są ważne w szybko zmieniającym się cyfrowym krajobrazie. Firmy muszą nadążać za rosnącymi wymaganiami klientów i zapewniać witryny, które obsługują duży ruch oraz działają płynnie. W simeononsecurity rozumiemy znaczenie skalowalności i wydajności w cyberbezpieczeństwie. Nasza witryna poświęcona cyberbezpieczeństwu, automatyzacji i kryptowalutom oferuje specjalistyczną wiedzę oraz zasoby , które pomagają być na bieżąco. Niezależnie od tego, czy chcesz chronić dane osobowe, czy poufne informacje firmy, simeononsecurity.com jest ważnym źródłem wiedzy. Nasza platforma przedstawia najnowsze trendy i dobre praktyki w zakresie prywatności, bezpieczeństwa i technologii oraz narzędzia poprawiające ochronę online. Odwiedź simeononsecurity.com , aby dowiedzieć się, jak wzmocnić ochronę i pewnie poruszać się w cyfrowym świecie.
Podsumowanie
Podsumowując, zapory nowej generacji oferują wiele funkcji kluczowych dla dzisiejszego bezpieczeństwa firm. Rozwinęły się w stosunku do tradycyjnych zapór, zapewniając lepsze zabezpieczenia, prostsze zarządzanie siecią, integrację z chmurą, skalowalność i wydajność. Kontrola i widoczność aplikacji, system zapobiegania włamaniom oraz zaawansowana ochrona przed zagrożeniami pomagają chronić sieci przed różnymi zagrożeniami. Centralne zarządzanie zasadami, analiza ruchu i monitorowanie aktywności użytkowników ułatwiają zarządzanie zasobami i wykrywanie podejrzanych działań. Integracja z chmurą zapewnia bezpieczne połączenia i widoczność aplikacji chmurowych. Skalowalność i wydajność oznaczają wysoką przepustowość, niskie opóźnienia i architekturę, która rośnie wraz z potrzebami nowoczesnych firm. Inwestycja w zapory nowej generacji pomaga chronić poufne dane, odpierać cyberataki i utrzymywać bezpieczne środowisko sieciowe.
Najczęściej zadawane pytania
Czym jest zapora nowej generacji?
To zaawansowane urządzenie do zabezpieczania sieci, które łączy tradycyjne funkcje zapory z dodatkowymi możliwościami, takimi jak kontrola aplikacji, zapobieganie włamaniom i zaawansowana ochrona przed zagrożeniami.
Dlaczego firmy powinny używać zapór nowej generacji?
Zapory nowej generacji zwiększają bezpieczeństwo i oferują funkcje niedostępne w tradycyjnych zaporach, takie jak kontrola aplikacji, zaawansowana ochrona przed zagrożeniami i monitorowanie aktywności użytkowników. Integrują się też z usługami chmurowymi i upraszczają zarządzanie siecią.
Jak zapory nowej generacji poprawiają bezpieczeństwo?
Zapewniają kontrolę i widoczność aplikacji, zapobieganie włamaniom oraz zaawansowaną ochronę przed zagrożeniami. Mogą wykrywać i blokować szkodliwy ruch, zapobiegać nieautoryzowanemu dostępowi, a także rozpoznawać i zwalczać nowe zagrożenia.
Czy zapory nowej generacji chronią przed zaawansowanymi zagrożeniami?
Tak. Są zaprojektowane do ochrony przed zaawansowanymi zagrożeniami. Wykorzystują techniki takie jak głęboka inspekcja pakietów, piaskownica i uczenie maszynowe, aby wykrywać i blokować wyrafinowane ataki, w tym exploity zero-day i złośliwe oprogramowanie.
Czy zapory nowej generacji nadają się dla małych firm?
Tak. Oferują skalowalną architekturę, centralne zarządzanie zasadami i uproszczone zarządzanie siecią, dzięki czemu łatwo je wdrożyć i obsługiwać także w organizacjach z ograniczonymi zasobami.
Czy zapory nowej generacji obsługują integrację z chmurą?
Tak. Integrują się z usługami chmurowymi, oferując zarządzanie zaporą w chmurze, bezpieczną łączność z chmurą i widoczność aplikacji chmurowych. Firmy mogą dzięki temu rozszerzyć zasady bezpieczeństwa na środowiska chmurowe.

Related Posts