Opanuj zasadę najmniejszych uprawnień

Table of Contents
Wdrażanie zasad kontroli dostępu zgodnych z zasadą najmniejszych uprawnień: wskazówki i strategie dla Linuksa
W dzisiejszym środowisku cyberbezpieczeństwa ochrona poufnych informacji i zasobów cyfrowych ma kluczowe znaczenie. Organizacje mogą poprawić swoje bezpieczeństwo, wdrażając zasadę najmniejszych uprawnień. Przydzielaj użytkownikom tylko minimalne uprawnienia potrzebne do wykonywania zadań. Ogranicza to ryzyko nieautoryzowanego dostępu i przypadkowych szkód. W tym artykule omawiamy tę zasadę, jej znaczenie dla cyberbezpieczeństwa, rolę Linuksa, wdrożenie, dobre praktyki oraz rozwiązywanie częstych problemów.
Znaczenie zasady najmniejszych uprawnień w cyberbezpieczeństwie
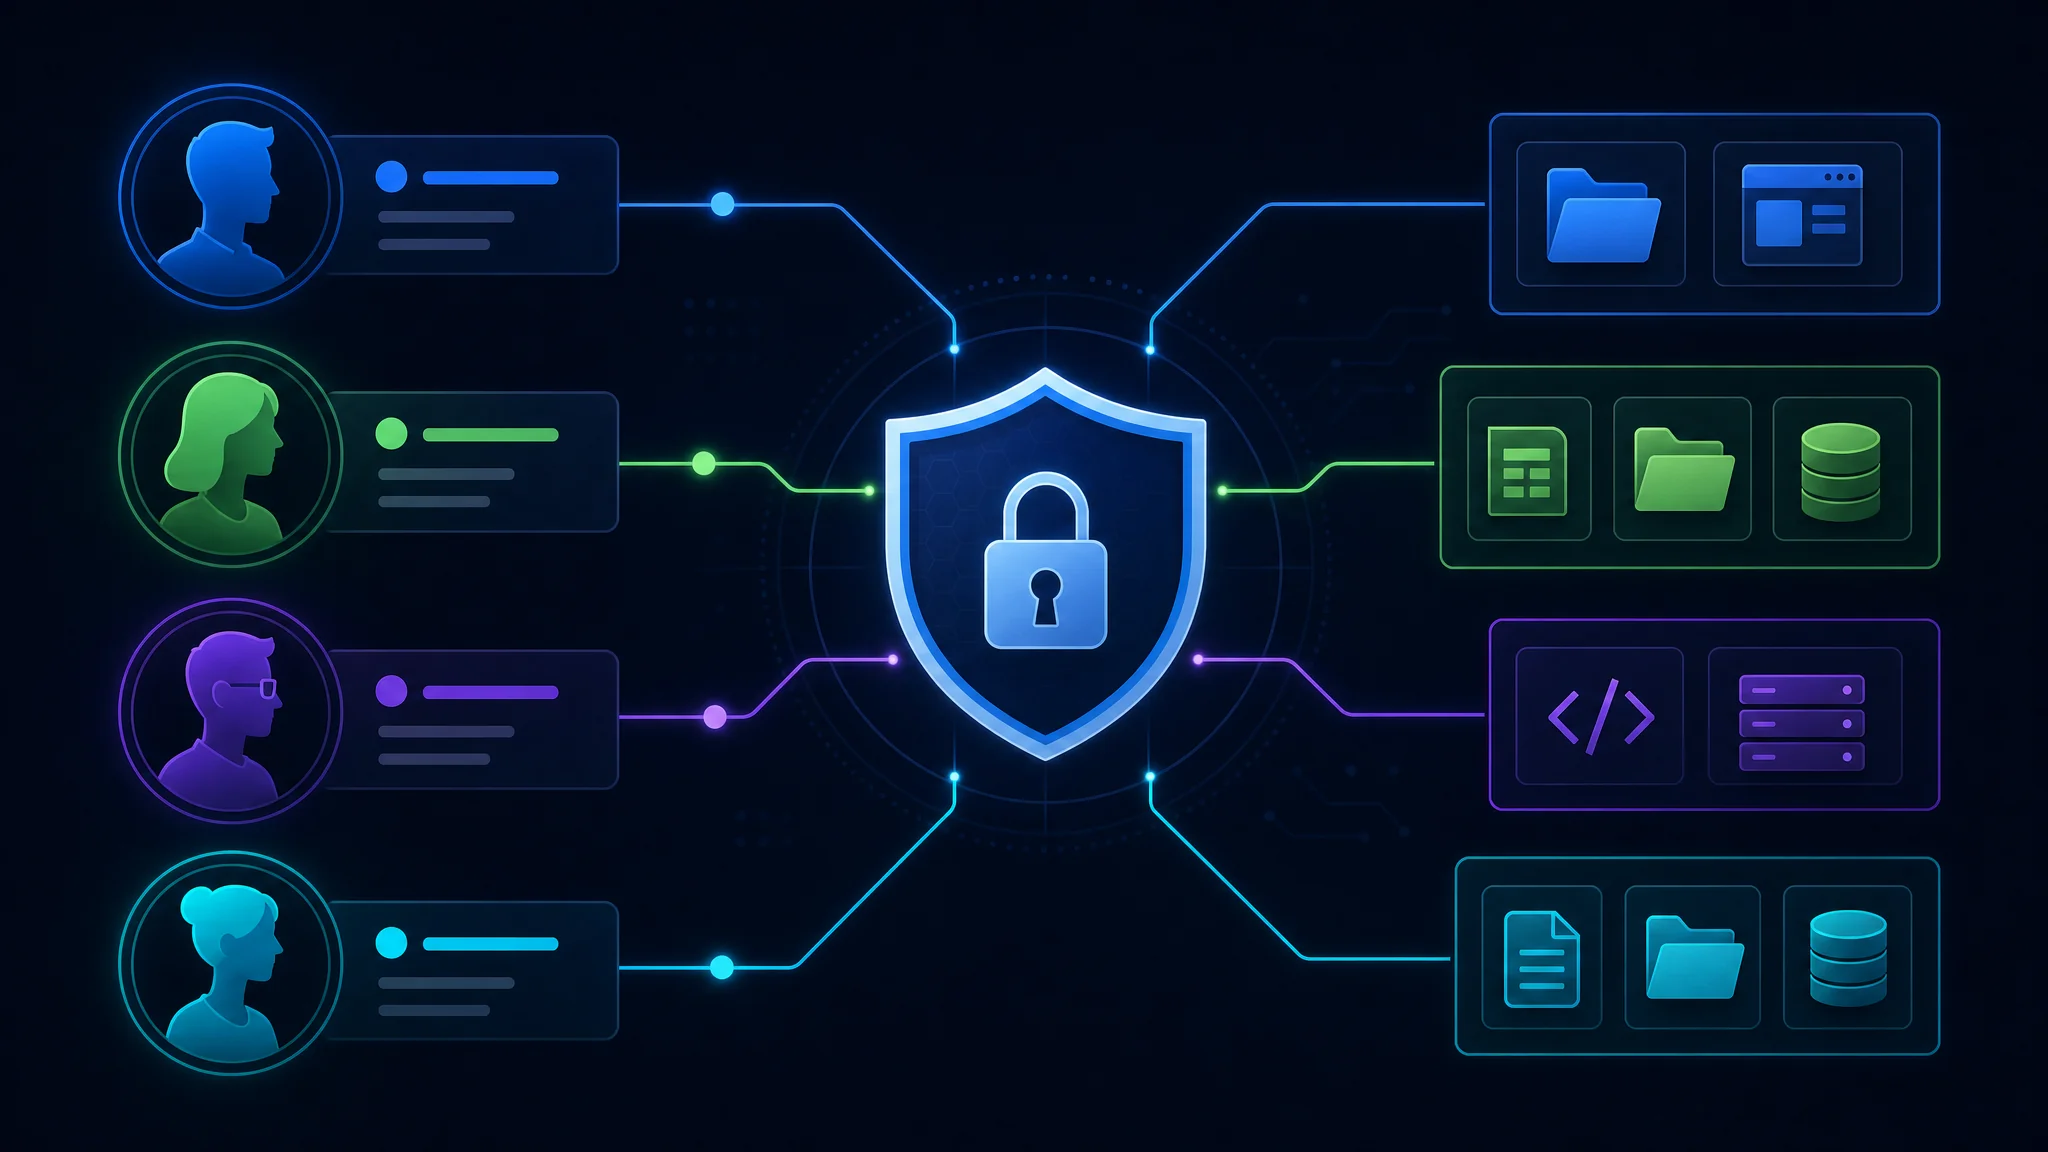
Stosowanie zasady najmniejszych uprawnień pomaga utrzymać bezpieczne środowisko. Przydzielenie użytkownikom tylko potrzebnych praw zmniejsza powierzchnię ataku i ogranicza skutki naruszenia bezpieczeństwa. Zagrożenia cybernetyczne szybko się zmieniają, dlatego organizacje powinny podejmować proaktywne działania, aby ograniczać ryzyko nieautoryzowanego dostępu i błędów użytkowników.
Wyobraź sobie, że dział IT przyznaje wszystkim pracownikom uprawnienia administratora na służbowych komputerach. Każdy może wtedy instalować oprogramowanie, zmieniać ustawienia systemowe i otwierać poufne pliki. Choć wydaje się to wygodne, zwiększa ryzyko zainfekowania złośliwym oprogramowaniem, przypadkowej utraty danych oraz nieautoryzowanego dostępu do krytycznych systemów. Zasada najmniejszych uprawnień pozwala wykonywać takie działania tylko osobom upoważnionym, które mają uzasadnioną potrzebę uprawnień administracyjnych.
Zasada ta pomaga również spełniać wymagania regulacyjne. Przepisy branżowe, takie jak Payment Card Industry Data Security Standard (PCI DSS) i General Data Protection Regulation (GDPR), podkreślają potrzebę ograniczania dostępu do poufnych danych. Dzięki temu organizacje pokazują, że dbają o ochronę danych i zgodność z przepisami, a także unikają możliwych konsekwencji prawnych i finansowych.
Jak działa kontrola dostępu według zasady najmniejszych uprawnień
Ta kontrola przydziela użytkownikom minimalne uprawnienia wymagane do pracy. Opiera się na zasadzie „potrzeba wiedzy” lub „potrzeba użycia”. Użytkownicy nie uzyskują dostępu do poufnych zasobów ani nie wykonują uprzywilejowanych operacji bez wyraźnego zezwolenia. Stosuj szczegółowe mechanizmy kontroli i regularnie weryfikuj uprawnienia, aby utrzymać wysoki poziom bezpieczeństwa.
Jedną z popularnych metod jest kontrola dostępu oparta na rolach (RBAC). Organizacja definiuje role i przypisuje każdej konkretne prawa dostępu. Przykładowe role to “pracownik”, “kierownik” i “administrator”, z różnym dostępem do zasobów i działań. Przypisuj użytkowników do właściwych ról, aby otrzymywali dostęp tylko do zasobów potrzebnych w pracy.
Innym podejściem jest dostęp just-in-time (JIT). Użytkownik otrzymuje tymczasowy dostęp do zasobów tylko wtedy, gdy potrzebuje go do konkretnego zadania. Po upływie określonego czasu dostęp jest automatycznie odbierany. Ogranicza to możliwość nadużycia.
Wdrożenie zasady najmniejszych uprawnień wymaga starannego planowania i bieżącego zarządzania. Regularnie sprawdzaj, czy uprawnienia nadal są odpowiednie i potrzebne. Szkolenia oraz programy uświadamiające pomagają pracownikom zrozumieć ryzyko związane z nadmiernymi uprawnieniami.
Zasada najmniejszych uprawnień jest ważnym elementem kompleksowej strategii cyberbezpieczeństwa. Przydzielanie tylko niezbędnych praw i regularna weryfikacja dostępu ograniczają ryzyko incydentów oraz wpływ nieautoryzowanego dostępu. Bezpieczne i odporne środowisko wymaga współpracy działów IT, kierownictwa i pracowników.
Rola systemów Linux w kontroli dostępu
Organizacje często wybierają Linuksa ze względu na jego solidne zabezpieczenia i elastyczność. System oferuje mechanizmy, które pozwalają skutecznie wdrażać zasadę najmniejszych uprawnień.
Przegląd mechanizmów kontroli dostępu w Linuksie
Linux obsługuje uznaniową kontrolę dostępu (DAC), obowiązkową kontrolę dostępu (MAC) i kontrolę dostępu opartą na rolach (RBAC). W DAC właściciel zasobu decyduje o dostępie. MAC i RBAC zapewniają administratorom bardziej szczegółową kontrolę nad zasadami dla całego systemu.
W DAC użytkownicy ustawiają uprawnienia do własnych plików i katalogów. Określają, kto może je odczytywać, zapisywać lub uruchamiać. Dzięki temu chronią poufne informacje i zapobiegają nieautoryzowanemu dostępowi.
MAC to mechanizm kontroli na poziomie całego systemu, egzekwowany przez system operacyjny. Stosuje zasady na podstawie etykiet przypisanych podmiotom, takim jak użytkownicy i procesy, oraz obiektom, takim jak pliki i katalogi. Dostęp uzyskują tylko dozwolone podmioty, zgodnie z poziomem uprawnień i klasyfikacją obiektu.
RBAC przyznaje dostęp według ról. Każdy użytkownik otrzymuje rolę, a dostęp zależy od jej przypisania. Uprawnienia przypisuje się rolom, a nie pojedynczym osobom, co ułatwia administrację i dodawanie nowych użytkowników.
Dlaczego warto wybrać Linuksa do wdrożenia zasad kontroli dostępu
Organizacje wybierają Linuksa ze względu na jego niezawodność, możliwość dostosowania i wsparcie społeczności. Dystrybucje oferują narzędzia do skutecznego konfigurowania i egzekwowania kontroli dostępu.
Systemy Linux są znane ze stabilności i bezpieczeństwa. Są mniej podatne na awarie i luki niż niektóre inne systemy operacyjne. To dobry wybór dla organizacji, które potrzebują niezawodnego i bezpiecznego rozwiązania kontroli dostępu.
Linux jest popularny także dzięki możliwości dostosowania. Dystrybucje oferują wiele opcji i ustawień, dzięki czemu organizacje mogą dopasować model kontroli i uprawnienia do swoich potrzeb.
Otwarte oprogramowanie zapewnia przejrzystość i pozwala specjalistom ds. bezpieczeństwa analizować kod pod kątem luk. Błędy można szybciej wykrywać i naprawiać, co zmniejsza ryzyko nieautoryzowanego dostępu i naruszeń danych.
Duża i aktywna społeczność wspiera rozwój Linuksa. Organizacje mogą korzystać z jej wiedzy, uzyskiwać pomoc, czytać dokumentację i samouczki oraz poznawać aktualne dobre praktyki bezpieczeństwa.
Wdrażanie zasady najmniejszych uprawnień w Linuksie
Do wdrożenia w systemach Linux potrzebne jest systematyczne podejście. Wykonaj poniższe kroki.
Przygotowanie systemu Linux
Zaktualizuj system do najnowszej stabilnej wersji i regularnie instaluj poprawki bezpieczeństwa. Usuwaj w ten sposób znane luki i ograniczaj ryzyko nieautoryzowanego dostępu oraz szkodliwych działań.
Zainstaluj i skonfiguruj zaporę sieciową, aby kontrolować ruch i zabezpieczyć system przed atakami. Zapora oddziela sieć wewnętrzną od świata zewnętrznego. Monitoruje ruch przychodzący i wychodzący według ustalonych reguł. Prawidłowa konfiguracja pomaga blokować nieautoryzowany dostęp i chroni poufne dane.
Warto również wdrożyć systemy wykrywania i zapobiegania włamaniom (IDPS), które monitorują ruch sieciowy i wykrywają podejrzane lub złośliwe działania. Mogą szybko rozpoznawać zagrożenia i na nie reagować.
Konfigurowanie kont użytkowników i grup
Utwórz konta użytkowników i grupy na podstawie ról i obowiązków. Każdemu użytkownikowi przydziel minimalne uprawnienia potrzebne do pracy. Użytkownicy uzyskują wówczas dostęp tylko do wymaganych zasobów, a przejęcie konta powoduje mniejsze szkody.
Podczas tworzenia kont wprowadź silne zasady dotyczące haseł. Wymagaj złożonych haseł, regularnie je zmieniaj i tam, gdzie to możliwe, włącz uwierzytelnianie wieloskładnikowe. Ogranicza to nieautoryzowany dostęp do kont i chroni poufne informacje.
Regularnie przeglądaj i audytuj konta oraz członkostwo w grupach. Usuwaj zbędne uprawnienia i nieużywane konta, aby ograniczyć powierzchnię ataku.
Konfigurowanie uprawnień i kontroli dostępu
Po utworzeniu kont i grup skonfiguruj uprawnienia do plików, katalogów i zasobów systemowych. Regularnie je weryfikuj i aktualizuj, aby poufne informacje były dostępne tylko dla upoważnionych osób.
Niezbędna jest solidna struktura uprawnień do plików i katalogów. Przydzielaj prawa odczytu, zapisu i wykonywania według ról i obowiązków. Zapobiega to nieautoryzowanemu dostępowi do krytycznych plików systemowych i poufnych danych oraz ich modyfikacji.
Oprócz standardowych uprawnień rozważ listy kontroli dostępu (ACL), gdy potrzebna jest dokładniejsza kontrola. ACL pozwalają przydzielać określonym użytkownikom lub grupom prawa do poszczególnych plików lub katalogów.
Regularnie monitoruj i rejestruj próby dostępu do krytycznych plików i katalogów. Ułatwia to wykrywanie nieautoryzowanego dostępu i podejrzanych działań oraz szybką reakcję.
Rozważ też monitorowanie integralności plików i frameworki obowiązkowej kontroli dostępu (MAC), takie jak SELinux lub AppArmor. Chronią one krytyczne pliki i egzekwują ścisłe zasady dostępu.
Dobre praktyki wdrażania zasady najmniejszych uprawnień
Aby wdrożenie zakończyło się powodzeniem, stosuj poniższe dobre praktyki.
Regularne audyty i monitorowanie
Regularnie audytuj i monitoruj działania użytkowników, logi dostępu i logi systemowe, aby wykrywać próby nieautoryzowanego dostępu lub podejrzane zachowanie. Systemy wykrywania włamań i rozwiązania Security Information and Event Management (SIEM) mogą automatyzować ten proces i wysyłać alerty w czasie rzeczywistym.
Szkolenie i świadomość użytkowników
Wyjaśnij użytkownikom znaczenie zasady najmniejszych uprawnień oraz ryzyko nieautoryzowanego dostępu i przypadkowych działań. Zapewnij szkolenia z bezpiecznych praktyk, higieny haseł i właściwego obchodzenia się z poufnymi informacjami.
Obsługa wyjątków i uprawnień tymczasowych
Czasem użytkownicy potrzebują tymczasowo podwyższonych uprawnień do określonego zadania. Ustal proces przyznawania dostępu tymczasowego i odbieraj go niezwłocznie po zakończeniu zadania. Regularnie sprawdzaj konta i usuwaj zbędne uprawnienia, zanim będą się kumulować.
Rozwiązywanie częstych problemów z wdrożeniem kontroli dostępu
Podczas wdrażania zasady najmniejszych uprawnień mogą wystąpić typowe problemy. Ich zrozumienie i rozwiązanie pomaga utrzymać wysoki poziom bezpieczeństwa.
Rozwiązywanie konfliktów uprawnień
Konflikty mogą wystąpić, gdy hierarchia plików i katalogów przydziela użytkownikom sprzeczne prawa. Dokładnie sprawdź uprawnienia i ustawienia kontroli dostępu, a następnie usuń konflikty. Kontrola dostępu oparta na rolach upraszcza uprawnienia i pomaga zapobiegać takim problemom.
Rozwiązywanie problemów z dostępem użytkowników
Użytkownicy mogą utracić dostęp, gdy ich uprawnienia są źle skonfigurowane. Sprawdź konta, członkostwo w grupach i uprawnienia, a problemy rozwiązuj szybko. Rozmawiaj z użytkownikami, aby poznać ich potrzeby i usuwać bariery w dostępie.
Podsumowanie
Wdrożenie zasad kontroli dostępu zgodnych z zasadą najmniejszych uprawnień pomaga utrzymać wysoki poziom bezpieczeństwa systemów Linux. Zrozumienie tej zasady i roli Linuksa oraz stosowanie dobrych praktyk pozwala ograniczyć zagrożenia związane z nieautoryzowanym dostępem i błędami użytkowników. Regularne monitorowanie, szkolenia i rozwiązywanie typowych problemów są niezbędne. Dzięki tym działaniom organizacje mogą chronić poufne informacje i zasoby cyfrowe przed zagrożeniami.

Related Posts