Chroń się przed atakami socjotechnicznymi

Table of Contents
Jak chronić się przed socjotechniką?
Socjotechnika to metoda oszustwa, której cyberprzestępcy używają, aby skłonić ludzi do ujawnienia wrażliwych informacji lub działań zagrażających ich bezpieczeństwu. Wykorzystuje ludzką psychikę i emocje, aby uzyskać nieuprawniony dostęp do danych osobowych, pieniędzy lub systemów komputerowych. Ataki ewoluują i stają się coraz bardziej wyrafinowane. Dlatego warto znać zagrożenia i wcześniej podjąć działania ochronne. Ten artykuł przedstawia skuteczne strategie i dobre praktyki.
Stosowanie tych strategii i zachowanie czujności znacząco zmniejsza ryzyko stania się ofiarą. Świadomość i ostrożność pomagają chronić Ciebie i Twoje wrażliwe informacje.
Więcej informacji znajdziesz w wskazówkach National Cyber Security Centre dotyczących socjotechniki oraz informacjach FBI o typowych oszustwach i nadużyciach .
Ochrona przed typowymi atakami socjotechnicznymi
W erze cyfrowej ataki socjotechniczne są coraz bardziej wyrafinowane i powszechne. Napastnicy wykorzystują ludzką psychikę, aby nakłonić ludzi do ujawniania wrażliwych informacji. E-mail i SMS to dwa częste kanały takich działań. Phishing stanowi jedno z głównych zagrożeń.
Ataki phishingowe próbują uzyskać nieuprawniony dostęp do danych osobowych, pieniędzy lub systemów komputerowych przez oszustwo. Często wykorzystują fałszywe wiadomości e-mail lub SMS-y, które wyglądają wiarygodnie i nakłaniają do natychmiastowego działania, takiego jak otwarcie złośliwego linku lub podanie wrażliwych danych.
Sprawdzaj autentyczność każdej wiadomości e-mail lub SMS-a, która prosi o wrażliwe informacje albo wywiera presję czasu. Wykonaj te kroki:
-
Sprawdź źródło: przed odpowiedzią potwierdź tożsamość nadawcy. Zwróć uwagę na podejrzane zachowania i nietypowe prośby.
-
Sprawdź linki i załączniki: zanim z nich skorzystasz, dokładnie je obejrzyj. Najedź kursorem na link, aby zobaczyć rzeczywisty adres URL i sprawdzić, czy prowadzi do legalnej witryny.
-
Zakwestionuj pośpiech: zachowaj ostrożność wobec wiadomości wymagających natychmiastowej odpowiedzi lub działania. Oceń sytuację i sprawdź zasadność prośby.
Czujność i te działania zapobiegawcze zmniejszają ryzyko phishingu i innych typowych ataków. Ochrona wymaga świadomości, ostrożności i proaktywnego działania.
Zrozum socjotechnikę
Zanim zastosujesz środki ochrony, poznaj różne formy socjotechniki:
-
Phishing: cyberprzestępcy podszywają się pod zaufane organizacje lub osoby, aby zdobyć dane logowania, informacje o karcie kredytowej lub inne wrażliwe dane.
-
Pretekst: napastnik wymyśla sytuację lub powód, aby skłonić ofiarę do ujawnienia poufnych informacji albo wykonania określonej czynności.
-
Przynęta: atrakcyjna oferta, na przykład darmowe pobranie lub zniżka, ma skłonić ofiarę do ujawnienia informacji albo instalacji złośliwego oprogramowania.
-
Quid pro quo: napastnik oferuje korzyść lub usługę w zamian za dane osobowe albo dostęp do systemu. Czasem podszywa się pod pracownika pomocy technicznej.
-
Wejście za uprawnioną osobą: intruz bez zezwolenia wchodzi do strefy ograniczonego dostępu, podążając za uprawnioną osobą lub udając pracownika.
Zrozumienie tych metod pomaga je rozpoznawać i odpierać. Znajomość taktyk ułatwia zachowanie ostrożności i uniknięcie ataku.
Więcej informacji znajdziesz w materiałach SimeonOnSecurity, takich jak artykuł Jak rozpoznać phishing .
W walce z socjotechniką kluczowe są wiedza i świadomość. Bądź na bieżąco i uważaj na nieznane osoby oraz podejrzane prośby.
Bądź na bieżąco i ucz się
Pierwszym krokiem jest śledzenie nowych technik i trendów. Znajomość taktyk cyberprzestępców pomaga rozpoznawać zagrożenia i odpowiednio reagować. Poszerzaj wiedzę w następujący sposób:
-
Śledź wiadomości o bezpieczeństwie: regularnie czytaj wiarygodne źródła, blogi i artykuły o cyberbezpieczeństwie. Witryny takie jak simeononsecurity.com opisują aktualne zagrożenia i środki zaradcze.
-
Zapisz się na alerty o zagrożeniach: otrzymuj powiadomienia od zaufanych organizacji i agencji cyberbezpieczeństwa. Dowiesz się o nowych taktykach socjotechnicznych i pojawiających się zagrożeniach.
-
Weź udział w szkoleniu uświadamiającym: uczestnicz w seminariach, webinariach lub warsztatach o cyberbezpieczeństwie i ochronie przed socjotechniką. Praktyczne porady i rzeczywiste przykłady pomogą rozpoznawać ataki i na nie reagować.
Bycie na bieżąco pomaga działać z wyprzedzeniem. Wiarygodne źródła, takie jak simeononsecurity.com , informują o nowych zagrożeniach, podatnościach i metodach obrony. Alerty zaufanych organizacji przekazują aktualne informacje. Szkolenia dają wiedzę i umiejętności potrzebne do rozpoznawania ataków i ograniczania ich skutków.
W obronie przed socjotechniką wiedza jest siłą. Poznawanie taktyk i śledzenie trendów cyberbezpieczeństwa zmniejsza ryzyko oszustwa.
Więcej materiałów znajdziesz w artykule Rola threat huntingu w proaktywnym cyberbezpieczeństwie i w rekomendacjach simeononsecurity.com .
Wzmocnij hasła i uwierzytelnianie
Stosowanie silnych haseł i bezpiecznych metod uwierzytelniania to podstawowa ochrona. Słabe hasła łatwo złamać, co daje napastnikom dostęp do kont. Zastosuj te wskazówki:
-
Używaj złożonych i unikalnych haseł: twórz długie hasła zawierające wielkie i małe litery, cyfry oraz znaki specjalne. Unikaj popularnych zwrotów i łatwych do odgadnięcia danych osobowych.
-
Włącz uwierzytelnianie wieloskładnikowe (MFA): używaj MFA, gdy jest dostępne. Dodatkowy składnik, na przykład odcisk palca lub jednorazowy kod wysłany na telefon, zwiększa ochronę.
-
Nie używaj ponownie haseł: przejęcie jednego konta nie powinno dawać dostępu do pozostałych.
-
Regularnie zmieniaj hasła: okresowo aktualizuj hasła do ważnych kont pocztowych, bankowych i społecznościowych. Menedżer haseł może bezpiecznie je przechowywać i obsługiwać.
Te praktyki zmniejszają ryzyko socjotechniki. Złożone, unikalne hasła trudniej odgadnąć lub złamać. MFA dodaje barierę dla napastnika. Unikanie ponownego użycia haseł ogranicza skutki przejęcia jednego konta. Regularna zmiana zmniejsza ryzyko związane z wykradzionymi lub ujawnionymi danymi logowania.
Szczegółowe porady dotyczące silnych haseł znajdziesz w artykule Jak tworzyć silne hasła . Rodzaje składników opisuje Jakie są różne rodzaje składników MFA? . Silne hasła i bezpieczne uwierzytelnianie chronią Twoją tożsamość cyfrową.
Uważaj na podejrzane e-maile i telefony
E-maile i rozmowy telefoniczne są częstymi kanałami ataków socjotechnicznych. Zachowaj ostrożność podczas korzystania z tych form komunikacji:
-
Sprawdź nadawcę: zanim otworzysz link lub załącznik, potwierdź autentyczność nadawcy. Szukaj oznak podszywania się lub phishingu w adresie e-mail.
-
Uważaj na załączniki i linki: nie pobieraj podejrzanych załączników ani nie otwieraj linków z nieznanych lub niezaufanych źródeł. Przed kliknięciem najedź kursorem na link, aby zobaczyć rzeczywisty URL.
-
Kwestionuj presję czasu i prośby o dane osobowe: uważaj na e-maile i telefony wymagające natychmiastowego działania lub informacji osobistych. Legalne organizacje rzadko proszą o wrażliwe dane przez e-mail lub telefon.
-
Nie udostępniaj danych osobowych: nie przekazuj haseł, numerów ubezpieczenia społecznego ani danych bankowych przez e-mail lub telefon, dopóki nie sprawdzisz zasadności prośby.
Ataki socjotechniczne często wykorzystują zwodnicze wiadomości i telefony, aby wyłudzić dane lub skłonić do szkodliwych działań. Sprawdzanie nadawcy pomaga uniknąć phishingu z fałszywych adresów. Ostrożność wobec linków i załączników chroni przed złośliwym oprogramowaniem i fałszywymi witrynami. Presja czasu i prośby o dane mogą sygnalizować oszustwo. Legalne organizacje wybierają bezpieczne kanały i rzadko proszą o wrażliwe informacje przez e-mail lub telefon. Potwierdź prośbę innym zaufanym sposobem.
Więcej informacji znajdziesz w artykule Jak rozpoznać phishing . Te praktyki pomagają chronić się przed atakami przez e-mail i telefon.
Regularnie aktualizuj i zabezpieczaj urządzenia
Aktualizowanie i zabezpieczanie komputerów, smartfonów i tabletów jest ważne. Napastnicy mogą wykorzystywać zaniedbane oprogramowanie i stare systemy operacyjne. Zastosuj te zalecenia:
-
Instaluj aktualizacje zabezpieczeń: włącz automatyczne aktualizacje, aby otrzymywać poprawki bezpieczeństwa i błędów. Regularnie aktualizuj system operacyjny, przeglądarki i aplikacje.
-
Korzystaj z zaufanego antywirusa i ochrony przed złośliwym oprogramowaniem: zainstaluj renomowane narzędzia, które wykrywają i usuwają szkodliwe programy używane w atakach.
-
Włącz zaporę sieciową: uruchom zaporę wbudowaną w urządzenie lub użyj sprawdzonego rozwiązania innej firmy, aby dodać ochronę przed nieuprawnionym dostępem.
-
Zachowaj ostrożność w publicznych sieciach Wi-Fi: nie uzyskuj dostępu do wrażliwych informacji ani nie wykonuj transakcji finansowych w niezabezpieczonych sieciach. Rozważ użycie wirtualnej sieci prywatnej (VPN), aby szyfrować połączenie i chronić dane.
Regularne aktualizacje naprawiają znane podatności. Automatyczne aktualizacje ułatwiają utrzymanie systemu, przeglądarek i aplikacji. Zaufane oprogramowanie antywirusowe i antimalware zapewnia ochronę w czasie rzeczywistym przed różnymi rodzajami złośliwego oprogramowania, także używanego w socjotechnice.
Wbudowana lub zaufana zapora sieciowa innej firmy dodaje warstwę ochrony przed nieuprawnionym dostępem i próbami włamania. Zapory monitorują ruch sieciowy i pomagają wykrywać oraz blokować podejrzane połączenia. Publiczne Wi-Fi może narażać dane na podsłuch i przechwycenie. Nie przeglądaj wrażliwych informacji ani nie płać przez niezabezpieczone sieci. VPN szyfruje połączenie i chroni dane przed ciekawskimi.
Więcej informacji znajdziesz w artykułach Stosowanie poprawek w podatnych systemach i Rekomendacje antywirusowe .
Zgłaszaj incydenty i udostępniaj informacje
Jeśli spotkasz się z atakiem socjotechnicznym lub podejrzewasz oszustwo, zgłoś incydent i udostępnij informacje odpowiednim organom. Może to zapobiec przyszłym atakom i ochronić innych:
-
Skontaktuj się z lokalnymi władzami: zgłoś zdarzenie lokalnym służbom. Przekaż istotne szczegóły, takie jak e-maile, numery telefonów czy podejrzane działania. Mogą przeprowadzić dochodzenie i w razie potrzeby podjąć kroki prawne.
-
Powiadom pracodawcę lub dział IT: jeśli incydent zdarzył się w pracy, natychmiast poinformuj pracodawcę lub dział IT. Mogą ograniczyć skutki i zapobiec kolejnym atakom przez wewnętrzne dochodzenie, wzmocnienie zabezpieczeń lub ostrzeżenie pracowników.
-
Udostępnij informacje: o nowej taktyce lub podejrzanym e-mailu poinformuj współpracowników albo społeczność cyberbezpieczeństwa. Incydenty możesz zgłaszać organizacjom analizującym zagrożenia, takim jak Anti-Phishing Working Group (APWG) czy Internet Crime Complaint Center (IC3). Udostępnianie informacji wspiera rozwój nowych zabezpieczeń.
Zgłaszając incydenty lokalnym władzom, wspierasz walkę z cyberprzestępczością i ochronę ludzi oraz firm. Służby wykorzystują zgłoszenia do wykrywania trendów, ustalania sprawców i podejmowania działań prawnych. Powiadomienie pracodawcy lub działu IT pomaga też naprawić podatności i chronić zasoby oraz dane organizacji.
Udostępnianie informacji w organizacji i społeczności cyberbezpieczeństwa wspiera współpracę i wymianę wiedzy. Inni mogą poznać nowe techniki ataków, rozpoznawać zagrożenia i stosować środki zapobiegawcze. Zgłaszając i udostępniając informacje, uczestniczysz w zbiorowej obronie.
Więcej informacji znajdziesz na stronach lokalnych służb, Anti-Phishing Working Group (APWG) oraz Internet Crime Complaint Center (IC3) . Takie działania pomagają tworzyć bezpieczniejsze środowisko cyfrowe.
Podsumowanie
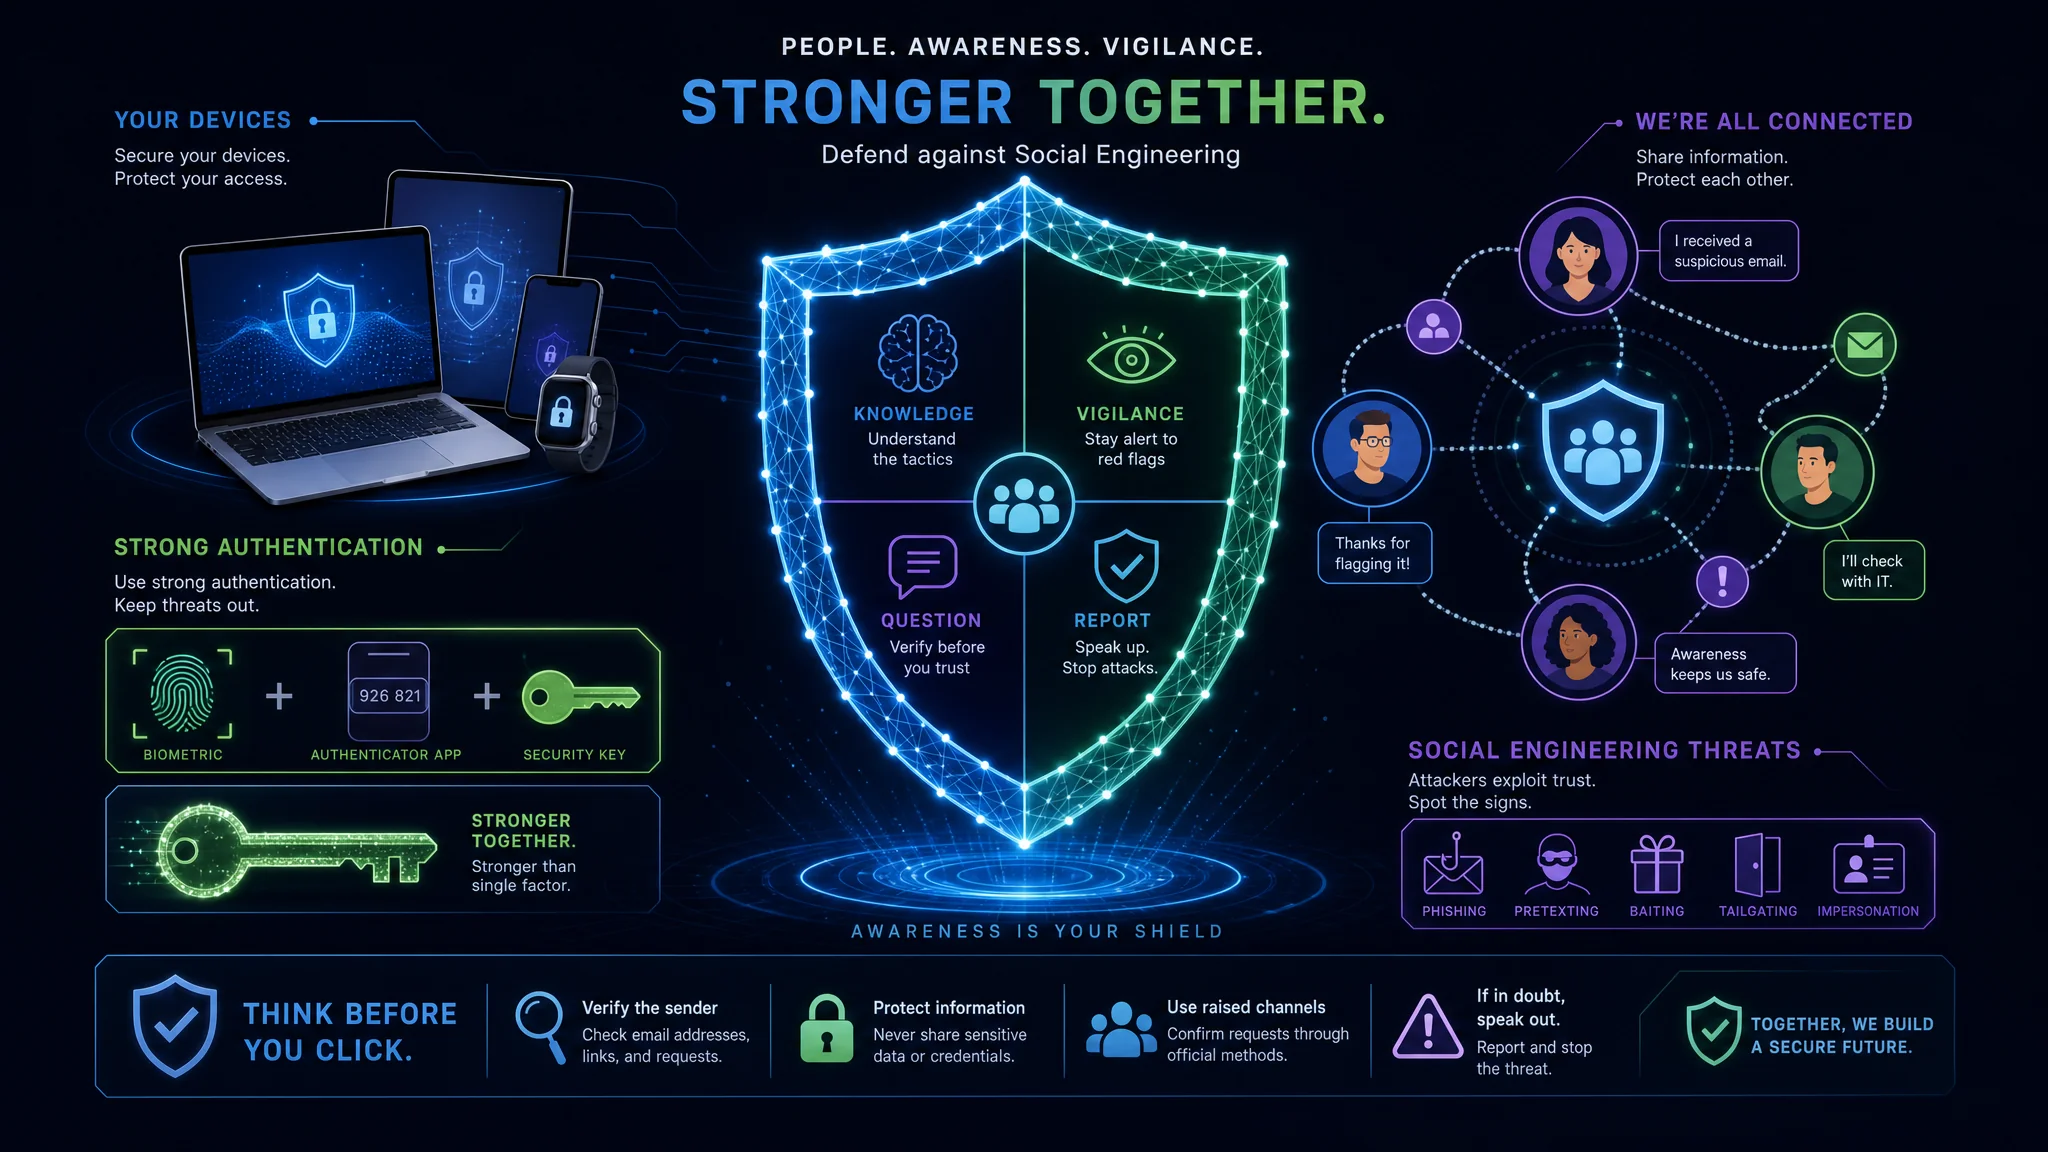
Ochrona przed socjotechniką wymaga wiedzy, czujności i proaktywnych działań. Poznanie rodzajów ataków i zastosowanie strategii z artykułu pomaga zmniejszyć ryzyko zostania ofiarą.
Bądź na bieżąco, aktualizuj i zabezpieczaj urządzenia, wzmacniaj hasła i uwierzytelnianie, uważaj na e-maile i telefony oraz zgłaszaj incydenty odpowiednim organom. Dzięki temu wzmocnisz obronę i poprawisz swoją postawę w zakresie cyberbezpieczeństwa.
Ataki stale ewoluują. Śledź nowe taktyki, czytaj wiarygodne źródła i uczestnicz w szkoleniach, aby rozpoznawać zagrożenia i odpowiednio reagować.
Silne hasła i uwierzytelnianie wieloskładnikowe dodatkowo chronią konta. Używaj haseł unikalnych i złożonych, nie powtarzaj ich i zmieniaj regularnie.
Uważaj na e-maile i telefony. Sprawdzaj nadawcę, unikaj podejrzanych linków i załączników oraz kwestionuj pilne prośby o dane osobowe. Nie udostępniaj wrażliwych informacji przed sprawdzeniem prośby.
Aktualizuj i zabezpieczaj urządzenia za pomocą poprawek bezpieczeństwa, zaufanego oprogramowania antywirusowego i antimalware, zapory sieciowej oraz ostrożnego korzystania z publicznego Wi-Fi. Te środki pomagają chronić przed znanymi podatnościami i ich wykorzystaniem.
W razie incydentu zgłoś go i udostępnij informacje lokalnym władzom, pracodawcy lub społeczności cyberbezpieczeństwa. To pomaga zapobiegać atakom i wzmacnia wspólną obronę.
Te strategie wzmacniają ochronę i zmniejszają ryzyko stania się ofiarą. Cyberbezpieczeństwo to proces ciągły. Zachowaj czujność, aby chronić dane osobowe i zasoby cyfrowe.
Te działania pomagają również tworzyć bezpieczniejsze środowisko online dla osób i firm. Dzięki świadomości i dobrym praktykom możemy wspólnie zwalczać socjotechnikę.
Źródła
- simeononsecurity.com
- Federal Trade Commission - Kradzież tożsamości
- National Institute of Standards and Technology - Wytyczne dotyczące haseł
- Federal Communications Commission - Porady dotyczące cyberbezpieczeństwa

Related Posts