Zwiększ bezpieczeństwo i prywatność

Table of Contents
Windows to najczęściej używany system operacyjny na świecie, co czyni go popularnym celem dla cyberprzestępców. Aby chronić swoje dane i prywatność, kluczowe jest wdrożenie środków bezpieczeństwa w celu hartowania i debloatingu systemu. Ten przewodnik wyjaśni znaczenie utwardzania i usuwania luk w systemie Windows, a także to, w jaki sposób mogą one poprawić ogólne bezpieczeństwo i prywatność.
Co to jest Windows Hardening?
Hartowanie systemu Windows odnosi się do procesu zabezpieczania systemu operacyjnego Windows poprzez zmniejszenie jego powierzchni ataku i podatności. Osiąga się to poprzez wyłączenie lub usunięcie niepotrzebnych funkcji i usług, zastosowanie aktualizacji zabezpieczeń oraz wdrożenie silnych haseł i mechanizmów uwierzytelniania. Zobacz też nasz poradnik o silnych hasłach .
Dlaczego hartowanie systemu Windows jest ważne?
Hartowanie systemu Windows pomaga chronić przed cyberatakami poprzez zmniejszenie liczby potencjalnych wektorów ataku. Cyberprzestępcy często wykorzystują luki w systemie operacyjnym lub aplikacjach, aby uzyskać dostęp do systemu lub wykraść poufne dane. Poprzez utwardzenie systemu można zminimalizować te powierzchnie ataku, utrudniając napastnikom narażenie danych lub prywatności użytkownika.
Co to jest Windows Debloating?
Usuwanie systemu Windows to proces usuwania niepotrzebnego lub niepożądanego oprogramowania i usług z systemu operacyjnego Windows. Usuwanie programów może pomóc poprawić wydajność i stabilność systemu, a także zwiększyć prywatność poprzez zmniejszenie ilości danych, które są zbierane i przechowywane przez firmę Microsoft i inne oprogramowanie firm trzecich.
Dlaczego debloating systemu Windows jest ważny?
Odblokowanie systemu Windows pomaga zmniejszyć jego powierzchnię ataku i zwiększyć prywatność. Wiele niechcianych programów i usług zbiera dane o nawykach użytkowania i informacje osobiste, które mogą być sprzedawane lub wykorzystywane do kierowania reklam. Usuwając te niepotrzebne funkcje, możesz zmniejszyć ilość danych, które są zbierane i przechowywane, zwiększając swoją prywatność i bezpieczeństwo.
Jak utwardzić i zdebugować system Windows?
Oto kilka kroków, które możesz wykonać, aby utwardzić i usunąć z systemu Windows:
-
Instaluj aktualizacje: Aktualizuj swój system, instalując wszystkie aktualizacje zabezpieczeń, gdy tylko staną się dostępne. Pomoże to załatać wszelkie luki w zabezpieczeniach i uniemożliwi cyberprzestępcom ich wykorzystanie.
-
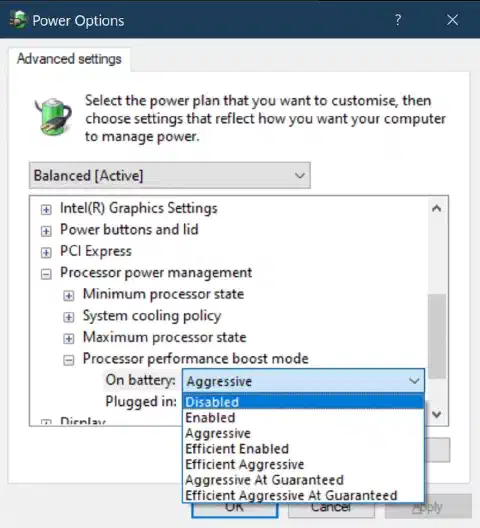
Wyłącz niepotrzebne usługi: Wiele usług, które działają w tle, można wyłączyć, aby zmniejszyć powierzchnię ataku i poprawić wydajność. Niektóre przykłady obejmują usługę print spooler, usługę zdalnego rejestru i usługę zdalnego wywołania procedury (RPC).
-
Usuwanie zbędnego oprogramowania: Odinstaluj wszelkie oprogramowanie, którego już nie używasz lub nie potrzebujesz, ponieważ może ono zmniejszyć wydajność i stworzyć luki w zabezpieczeniach.
-
Wprowadź silne hasła: Używaj silnych i unikalnych haseł do wszystkich swoich kont i włącz dwuskładnikowe uwierzytelnianie wszędzie tam, gdzie to możliwe.
-
Używaj oprogramowania antywirusowego i anty-malware: Zainstaluj i regularnie aktualizuj oprogramowanie antywirusowe i antymalware, aby chronić się przed cyberatakami.
Bezpieczniejsza kolejność usuwania składników
Usuwanie składników zmienia zainstalowane aplikacje, zaplanowane zadania, usługi, zasady i ustawienia zbierania danych. Traktuj każdą zmianę jako zmianę konfiguracji, a nie wyścig w sprzątaniu.
- Zapisz edycję i kompilację systemu Windows, zainstalowane aplikacje, elementy autostartu, usługi, zaplanowane zadania i bieżące ustawienia prywatności.
- Utwórz przetestowaną kopię zapasową i potwierdź możliwość odzyskania systemu za pomocą lokalnego konta administratora.
- Odinstaluj nieużywane aplikacje w Ustawieniach lub za pomocą programu obsługiwanego przez producenta.
- Przed zmianą usługi sprawdź jej przeznaczenie, zależności, tryb uruchamiania, konto i obciążenie.
- Przetestuj w trybie audytu funkcje Defendera ograniczające powierzchnię ataku, zanim włączysz blokowanie. Sprawdź zdarzenia i dodawaj wąskie reguły zezwalające dopiero po testach.
- Sprawdź opcjonalne funkcje Windows i zaplanowane zadania pod kątem właściciela i przeznaczenia. Nie usuwaj składnika tylko dlatego, że jego nazwa jest nieznana.
- Uruchom ponownie komputer i przetestuj logowanie, sieć, drukowanie, aktualizacje, kopie zapasowe, VPN, narzędzia ułatwień dostępu i aplikacje firmowe.
- Prowadź dziennik zmian. Jeśli test się nie powiedzie, przywracaj po jednym elemencie.
Microsoft opisuje tryb audytu funkcji ograniczających powierzchnię ataku, w tym kontrolowanego dostępu do folderów. Tryb audytu rejestruje oczekiwane blokady, ale ich nie wymusza. Zobacz omówienie ograniczania powierzchni ataku firmy Microsoft .
Przegląd usług i wycofywanie zmian
Pierwotne przykłady wymagają doprecyzowania. Remote Procedure Call (RPC) obsługuje wiele składników systemu Windows i nie należy wyłączać tej usługi jako ogólnego kroku ochrony prywatności. Potrzeba usługi Print Spooler zależy od roli komputera. Serwer wydruku jej potrzebuje. Nawet na komputerze, który nie drukuje, przed zmianą trzeba przetestować zależności i aplikacje. Remote Registry obsługuje też niektóre narzędzia administracyjne.
Przed zmianą usługi zapisz jej bieżący stan:
$name = 'Spooler'
Get-CimInstance Win32_Service -Filter "Name='$name'" |
    Select-Object Name, State, StartMode, StartName, PathName |
    Export-Csv "C:\Temp\$name-before.csv" -NoTypeInformation
Get-Service -Name $name -RequiredServices
Get-Service -Name $name -DependentServices
Jeśli system Windows lub aplikacja musi uruchamiać usługę na żądanie, wybierz Manual przed Disabled. Testuj po każdej zmianie. Aby ją cofnąć, przywróć zapisany tryb uruchamiania i sprawdź Podgląd zdarzeń:
Set-Service -Name $name -StartupType Manual
Start-Service -Name $name
Get-Service -Name $name
Nie uruchamiaj niesprawdzonego skryptu do usuwania składników w systemie produkcyjnym. Do zgłoszenia zmiany dołącz wersję skryptu, wyeksportowane ustawienia, pierwotne wartości usług i zapis klucza odzyskiwania.
Ograniczenia prywatności
Usunięcie aplikacji nie dowodzi, że Windows lub inna zainstalowana aplikacja przestała wysyłać telemetrię. Na przepływ danych wpływają ustawienia prywatności, konfiguracja konta, zasady diagnostyki, uprawnienia aplikacji, kontrola sieci i warunki dostawcy. Sprawdzaj deklarowaną zmianę prywatności na podstawie dokumentacji produktu oraz dowodów z lokalnej sieci lub dzienników zdarzeń.
Standardowe wsparcie systemu Windows 10 zakończyło się również 14 października 2025 r. Oczyszczona instalacja Windows 10 nadal wymaga obsługiwanej ścieżki aktualizacji lub zatwierdzonego wyjątku cyklu życia. Zobacz informację firmy Microsoft o zakończeniu wsparcia Windows 10 .
Podsumowując, Windows hardening i debloating to ważne kroki, które możesz podjąć, aby zwiększyć swoje bezpieczeństwo i prywatność. Poprzez zmniejszenie powierzchni ataku i zminimalizowanie ilości danych, które są zbierane i przechowywane, możesz chronić swoje wrażliwe informacje i zminimalizować ryzyko cyberataków. Wprowadź te kroki już dziś i zapewnij bezpieczeństwo i ochronę swojemu systemowi Windows.

Related Posts