Cyberbezpieczeństwo od podstaw: przewodnik po bezpieczniejszym świecie cyfrowym

Table of Contents
Cyberbezpieczeństwo dla początkujących: nietechniczny przewodnik po podstawach
W dzisiejszej erze cyfrowej technologia odgrywa kluczową rolę w niemal każdym obszarze naszego życia, dlatego wiedza o cyberbezpieczeństwie jest ważniejsza niż kiedykolwiek. Cyberbezpieczeństwo to ochrona komputerów, serwerów, sieci i innych zasobów cyfrowych przed nieautoryzowanym dostępem, atakami i uszkodzeniami. Obejmuje wiele środków i technik służących zapewnieniu poufności, integralności i dostępności wrażliwych informacji.
Dlaczego cyberbezpieczeństwo jest ważne
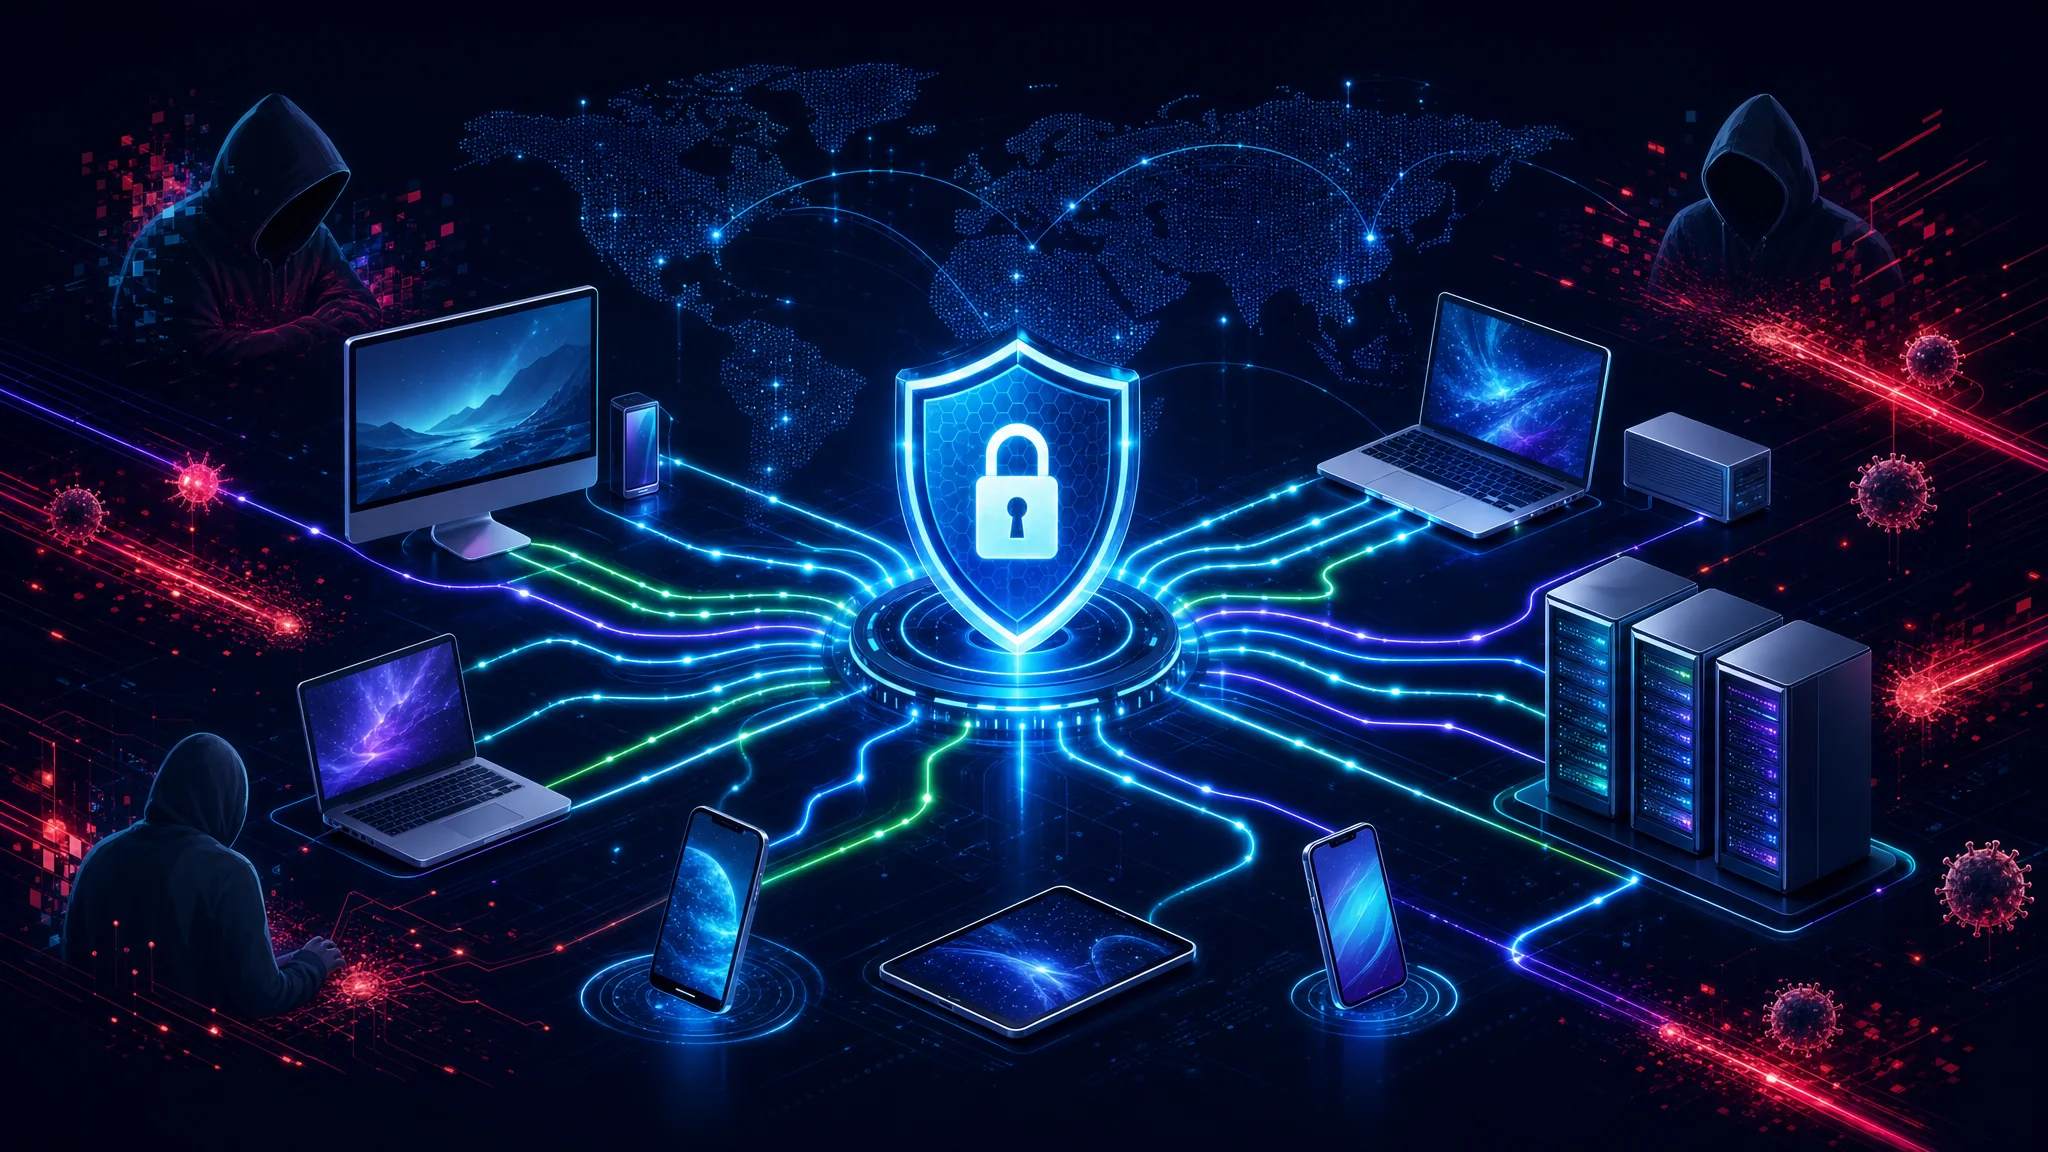
W połączonym świecie, w którym żyjemy i w którym informacje przesyłają się z prędkością światła, trudno przecenić znaczenie cyberbezpieczeństwa. Zagrożenia cybernetyczne stale się zmieniają i każdego dnia stają się coraz bardziej zaawansowane i szkodliwe. Osoby prywatne, firmy i organizacje muszą rozumieć, jaką rolę cyberbezpieczeństwo odgrywa w ochronie zasobów cyfrowych i wrażliwych informacji. Brak odpowiednich zabezpieczeń może mieć poważne skutki, w tym straty finansowe, utratę reputacji i konsekwencje prawne.
Cyberbezpieczeństwo nie dotyczy już wyłącznie specjalistów IT. Wpływa na każdego: od osób korzystających z internetu do prywatnych transakcji i kontaktów towarzyskich po firmy zależne od infrastruktury cyfrowej. Poznanie podstaw cyberbezpieczeństwa pomaga osobom i organizacjom podejmować proaktywne działania chroniące przed zagrożeniami.
Jednym z kluczowych aspektów cyberbezpieczeństwa jest ochrona danych osobowych. W dzisiejszej erze cyfrowej są one bardziej narażone niż kiedykolwiek. Cyberprzestępcy stale szukają sposobów na wykorzystanie tych informacji dla własnych korzyści. Od danych karty płatniczej po numery ubezpieczenia społecznego, nasze dane osobowe są cennym towarem w podziemiu cyberprzestępczym.
Wraz z rosnącą zależnością od platform cyfrowych podczas transakcji finansowych trzeba rozumieć związane z nimi ryzyko. Cyberprzestępcy stosują różne techniki, takie jak phishing, złośliwe oprogramowanie i ransomware, aby uzyskać nieautoryzowany dostęp do wrażliwych informacji. Znajomość tych metod pomaga zachować czujność i nie paść ofiarą oszustwa.
Cyberbezpieczeństwo chroni nie tylko dane osobowe. Odgrywa też istotną rolę w ochronie firm i organizacji. Firmy przechowują ogromne ilości danych, od informacji o klientach po tajemnice handlowe. Naruszenie bezpieczeństwa może mieć poważne skutki, prowadząc do strat finansowych, utraty zaufania klientów, a nawet bankructwa.
Aby ograniczyć to ryzyko, firmy powinny inwestować w solidne zabezpieczenia. Należą do nich zapory sieciowe, protokoły szyfrowania i systemy wykrywania włamań. Regularne audyty bezpieczeństwa i szkolenia pracowników pomagają też budować w organizacji kulturę świadomości bezpieczeństwa.
Kolejnym ważnym zagadnieniem jest ochrona infrastruktury krytycznej. Wiele podstawowych usług, od sieci energetycznych po systemy transportowe, zależy od połączonych sieci. Cyberatak na te systemy może mieć katastrofalne skutki, zakłócić codzienne życie i wywołać powszechny chaos.
Rządy i decydenci muszą rozumieć możliwy wpływ cyberzagrożeń na infrastrukturę krytyczną. Inwestując w zabezpieczenia, takie jak monitorowanie sieci i plany reagowania na incydenty, mogą zapewnić odporność tych kluczowych systemów.
Cyberbezpieczeństwo jest dziś ważnym zagadnieniem. Nie odpowiadają za nie wyłącznie specjaliści IT, lecz także każdy użytkownik internetu. Rozumiejąc znaczenie cyberbezpieczeństwa i aktywnie chroniąc siebie oraz zasoby cyfrowe, pomagamy tworzyć bezpieczniejsze środowisko online.
Podstawowe pojęcia cyberbezpieczeństwa
Zanim omówimy rodzaje zagrożeń cybernetycznych i dobre praktyki, warto poznać podstawowe pojęcia cyberbezpieczeństwa. Chodzi o ochronę zasobów cyfrowych przed nieautoryzowanym dostępem, użyciem, ujawnieniem, zakłóceniem, modyfikacją lub zniszczeniem.
Cyberbezpieczeństwo obejmuje wiele praktyk, w tym bezpieczeństwo sieci, danych, aplikacji i operacji. Polega na wdrażaniu środków, które zapobiegają cyberatakom, wykrywają je i umożliwiają reagowanie na nie.
Kluczowe terminy i definicje
Warto poznać kilka ważnych terminów i definicji używanych w cyberbezpieczeństwie. Ułatwi to zrozumienie złożoności tego zagadnienia i radzenie sobie z nim.
- Zagrożenie: potencjalne niebezpieczeństwo lub ryzyko, które może wykorzystać podatność i naruszyć poufność, integralność lub dostępność zasobów cyfrowych.
- Podatność: słabość lub luka w zabezpieczeniach, którą mogą wykorzystać zagrożenia.
- Ryzyko: możliwość straty lub szkody wynikającej z cyberataku albo nieautoryzowanego dostępu.
- Exploit: technika lub program wykorzystujący podatność w systemie komputerowym.
- Zero-day: podatność nieznana dostawcom oprogramowania, której jeszcze nie załatano ani nie naprawiono.
Po poznaniu podstaw przyjrzyjmy się bliżej wymienionym wyżej terminom i definicjom.
Zagrożenia w cyberbezpieczeństwie
Zagrożenia cybernetyczne mają różne formy, od złośliwego oprogramowania (malware) po hakerów próbujących uzyskać nieautoryzowany dostęp do wrażliwych informacji. Ich rozpoznawanie i zrozumienie jest niezbędne do skutecznej ochrony zasobów cyfrowych.
Jednym z częstych zagrożeń jest złośliwe oprogramowanie, obejmujące wirusy, robaki, trojany i ransomware. Te szkodliwe programy mają infiltrować systemy, kraść dane lub zakłócać ich działanie. Zrozumienie rodzajów malware i ich zachowania jest niezbędne do opracowania skutecznych mechanizmów obrony.
Innym poważnym zagrożeniem jest inżynieria społeczna, czyli manipulowanie ludźmi w celu uzyskania nieautoryzowanego dostępu lub ujawnienia wrażliwych informacji. Techniki te obejmują wiadomości phishingowe, preteksty, przynęty oraz podszywanie się pod zaufane osoby lub organizacje.
Do innych zagrożeń należą ataki typu odmowa usługi (DoS), w których atakujący przeciążają system lub sieć nadmiernym ruchem, przez co stają się niedostępne dla uprawnionych użytkowników. Zaawansowane i długotrwałe zagrożenia (APT) to natomiast złożone, przedłużające się cyberataki wymierzone w konkretne organizacje lub osoby.
Podatności i ryzyko
Podatności to słabe punkty lub luki w zabezpieczeniach, które mogą być wykorzystane przez zagrożenia. Ich wykrywanie i usuwanie ma kluczowe znaczenie dla ograniczenia ryzyka cyberataków.
Podatności oprogramowania często interesują cyberprzestępców. Systemy operacyjne, aplikacje i wtyczki, których regularnie nie aktualizuje się poprawkami bezpieczeństwa, mogą zostać zaatakowane. Dlatego aktualizowanie oprogramowania jest konieczne, by utrzymać bezpieczne środowisko cyfrowe.
Źródłem podatności może być też błąd człowieka. Słabe hasła, udostępnianie wrażliwych informacji lub uleganie manipulacji mogą zagrozić zasobom cyfrowym. Edukowanie użytkowników o dobrych praktykach i stosowanie silnych mechanizmów uwierzytelniania pomaga ograniczać to ryzyko.
Ryzyko w cyberbezpieczeństwie oznacza możliwą stratę lub szkodę wynikającą z cyberataku albo nieautoryzowanego dostępu. Ocena i zarządzanie ryzykiem mają kluczowe znaczenie przy opracowywaniu skutecznych strategii.
Exploity i podatności zero-day
Exploity to techniki lub programy wykorzystywane do wykorzystywania podatności w systemach komputerowych. Cyberprzestępcy często stosują je, by uzyskać nieautoryzowany dostęp, kraść dane lub zakłócać działanie systemów.
Podatności zero-day są szczególnie niepokojące, ponieważ nie znają ich dostawcy oprogramowania i nie zostały jeszcze załatane ani naprawione. Cyberprzestępcy mogą je więc wykorzystać bez wykrycia, przez co są bardzo cenne w podziemiu przestępczym.
Wykrywanie i usuwanie podatności zero-day jest ciągłym wyzwaniem dla dostawców oprogramowania i badaczy bezpieczeństwa. Szybkie rozpoznanie i naprawienie takich podatności jest niezbędne, aby zapobiegać cyberatakom.
Zrozumienie pojęć zagrożenia, podatności, ryzyka, exploitów i podatności zero-day jest podstawą skutecznej strategii cyberbezpieczeństwa. Pozostając na bieżąco i zachowując czujność, osoby i organizacje lepiej chronią swoje zasoby cyfrowe.
Rodzaje zagrożeń cybernetycznych
Skoro omówiliśmy znaczenie cyberbezpieczeństwa i podstawowe pojęcia, przyjrzyjmy się częstym zagrożeniom cybernetycznym, z którymi osoby i organizacje mierzą się każdego dnia.
W dzisiejszym połączonym świecie krajobraz cyberzagrożeń stale się zmienia. Cyberprzestępcy są coraz bardziej zaawansowani i stosują nowe techniki, aby wykorzystywać podatności i uzyskiwać nieautoryzowany dostęp do wrażliwych informacji. Zrozumienie rodzajów zagrożeń jest niezbędne, by chronić siebie i swoje zasoby cyfrowe.
Malware: wirusy, robaki i trojany
Jednym z najczęstszych zagrożeń cybernetycznych jest malware, czyli oprogramowanie zaprojektowane tak, by uzyskać nieautoryzowany dostęp do systemu, sieci lub urządzenia albo je uszkodzić. Występuje w wielu postaciach, między innymi jako wirusy, robaki i trojany.
Wirus to malware, który rozprzestrzenia się, dołączając do innych plików lub programów. Może się powielać i przenosić na inne komputery, szkodząc zainfekowanemu systemowi. Wirusy rozprzestrzeniają się przez załączniki e-mail, zainfekowane strony albo nośniki wymienne.
Robaki to samoreplikujące się malware, które nie wymaga działania użytkownika, aby się rozprzestrzeniać. Mogą wykorzystywać podatności systemów i przechodzić między urządzeniami w sieci, powodując szerokie szkody. Szybko infekują wiele urządzeń, co prowadzi do zakłóceń usług i zagrożenia wrażliwych danych.
Trojany, nazwane na cześć słynnego konia trojańskiego, podszywają się pod legalne oprogramowanie lub pliki i nakłaniają użytkowników do ich pobrania albo uruchomienia. Po aktywacji mogą zapewnić atakującemu nieautoryzowany dostęp lub umożliwić inne szkodliwe działania. Mogą ukrywać się w pozornie nieszkodliwych plikach, takich jak gry czy aktualizacje, przez co są trudne do wykrycia.
Niebezpieczeństwo phishingu i inżynierii społecznej
Innym częstym zagrożeniem jest phishing. Ataki phishingowe mają skłonić ludzi do ujawnienia wrażliwych informacji, takich jak nazwy użytkownika, hasła i dane kart płatniczych. Atakujący podszywają się pod zaufane podmioty, wykorzystując fałszywe e-maile, strony internetowe lub wiadomości błyskawiczne, które wyglądają na prawdziwe.
Ataki phishingowe bywają bardzo przekonujące. Za pomocą inżynierii społecznej cyberprzestępcy manipulują ofiarami, by ujawniły dane. Tworzą fałszywe strony logowania przypominające popularne witryny, przez co trudno je odróżnić. Mogą też wzbudzać pośpiech lub strach, na przykład twierdząc, że konto zostało przejęte, aby skłonić ofiarę do natychmiastowego działania.
Ataki z użyciem inżynierii społecznej wykorzystują psychologię człowieka i nakłaniają ludzi do ujawnienia informacji lub działań zagrażających bezpieczeństwu. Atakujący mogą podszywać się pod pomoc techniczną, zdobywać zaufanie za pomocą zmyślonej historii albo wykorzystywać strach przed konsekwencjami. Ataki te celują w czynnik ludzki i wykorzystują zaufanie, ciekawość lub strach, aby ominąć techniczne zabezpieczenia.
Phishing i inżynieria społeczna są szczególnie niebezpieczne, ponieważ wykorzystują błędy ludzkie i mogą omijać zabezpieczenia techniczne. Zachowuj czujność i ostrożność podczas korzystania z wiadomości, e-maili i stron internetowych. Regularnie zmieniaj hasła, włącz uwierzytelnianie wieloskładnikowe i nie ufaj niezamówionym prośbom o dane osobowe.
Wraz z rozwojem technologii zmieniają się też zagrożenia. Osoby i organizacje muszą śledzić nowe zagrożenia i proaktywnie chronić swoje zasoby cyfrowe. Rozumiejąc rodzaje cyberzagrożeń i stosując skuteczne zabezpieczenia, możemy lepiej chronić siebie i swoje cyfrowe życie.
Zasady cyberbezpieczeństwa
Skoro znamy już częste zagrożenia, przyjrzyjmy się zasadom i pojęciom, które stanowią podstawę cyberbezpieczeństwa.
Poufność, integralność i dostępność: triada CIA
Triada CIA to podstawowa koncepcja cyberbezpieczeństwa obejmująca trzy główne cele ochrony informacji: poufność, integralność i dostępność.
- Poufność oznacza, że wrażliwe informacje nie są ujawniane osobom nieuprawnionym, co chroni prywatność i tajemnicę.
- Integralność gwarantuje, że informacje pozostają dokładne, spójne i wiarygodne przez cały cykl życia. Pomagają w tym walidacja danych, sumy kontrolne i podpisy cyfrowe.
- Dostępność zapewnia, że informacje i usługi są dostępne i użyteczne wtedy, gdy są potrzebne. Wymaga to ochrony przed przerwami w świadczeniu usług, awariami systemów i atakami typu odmowa usługi.
Rola uwierzytelniania i autoryzacji
Uwierzytelnianie i autoryzacja to kluczowe składniki każdego systemu cyberbezpieczeństwa. Zapewniają, że do wrażliwych informacji i zasobów mają dostęp wyłącznie uprawnione osoby.
- Uwierzytelnianie sprawdza tożsamość użytkownika. Można je przeprowadzić za pomocą haseł, danych biometrycznych lub uwierzytelniania dwuskładnikowego.
- Autoryzacja określa, do jakich działań i zasobów użytkownik ma dostęp na podstawie potwierdzonej tożsamości. Przydziela uprawnienia, aby zapobiegać nieautoryzowanemu dostępowi i stosować zasadę minimalnych uprawnień.
Dobre praktyki cyberbezpieczeństwa
Po omówieniu podstaw cyberbezpieczeństwa i rodzajów zagrożeń warto poznać dobre praktyki, które pomagają osobom i organizacjom poprawić poziom ochrony.
Tworzenie silnych haseł i używanie menedżerów haseł
Jednym z najprostszych, a zarazem najskuteczniejszych sposobów poprawy bezpieczeństwa jest tworzenie i używanie silnych haseł. Silne hasło powinno być unikalne, złożone i trudne do odgadnięcia. Powinno zawierać wielkie i małe litery, cyfry oraz znaki specjalne. Hasła należy też regularnie zmieniać.
Zarządzanie wieloma hasłami bywa trudne. Menedżer haseł ułatwia to, ponieważ bezpiecznie przechowuje i tworzy silne hasła do różnych kont. Nie trzeba pamiętać wielu haseł, a ryzyko ponownego używania tego samego hasła maleje.
Dlaczego regularne aktualizacje oprogramowania są ważne
Regularne aktualizowanie oprogramowania i aplikacji jest kluczowe dla cyberbezpieczeństwa. Aktualizacje często zawierają poprawki bezpieczeństwa, które usuwają znane podatności i chronią przed możliwymi zagrożeniami.
Podatność oprogramowania to słabość lub błąd w programie, który cyberprzestępcy mogą wykorzystać, aby uzyskać nieautoryzowany dostęp do systemu lub nad nim kontrolę. Dostawcy publikują poprawki i aktualizacje, by usunąć te podatności i poprawić bezpieczeństwo produktów.
Aktualizując oprogramowanie i aplikacje, osoby i organizacje zapewniają sobie najnowsze funkcje bezpieczeństwa i ochronę przed nowymi zagrożeniami.
Podsumowanie
W dzisiejszej erze cyfrowej znajomość podstaw cyberbezpieczeństwa jest niezbędna. Rozumiejąc jego znaczenie, poznając częste zagrożenia i stosując dobre praktyki, możesz znacząco poprawić poziom ochrony i zabezpieczyć się przed cyberatakami. Cyberbezpieczeństwo to nieustanna walka, która wymaga czujności i proaktywnych działań. Bądź na bieżąco i dbaj o bezpieczeństwo!

Related Posts