Group Policy Objects (GPOs): przewodnik po kontroli systemu Windows

Table of Contents
GPO 101: Wszystko, co musisz wiedzieć o Obiektach Zasad Grupowych
Jeśli zarządzasz siecią komputerów w swojej organizacji, prawdopodobnie słyszałeś o Obiektach Zasad Grupowych (GPO). Ale czy naprawdę wiesz, czym są i jak działają?
GPO to potężne narzędzie, które pozwala centralnie zarządzać i konfigurować ustawienia dla grup komputerów lub użytkowników w sieci. Dzięki GPO możesz kontrolować wszystko, od polityk bezpieczeństwa i instalacji oprogramowania po ustawienia pulpitu i skrypty logowania.
Jednak konfiguracja i zarządzanie GPO może być trudnym zadaniem, zwłaszcza dla osób początkujących. Właśnie dlatego powstał GPO 101. Ten kompleksowy przewodnik dostarczy Ci wszystkiego, co musisz wiedzieć o GPO, w tym czym są, jak działają i jak nimi skutecznie zarządzać.
Niezależnie od tego, czy jesteś doświadczonym specjalistą IT, czy dopiero zaczynasz, ten przewodnik da Ci wiedzę i umiejętności potrzebne do pełnego wykorzystania GPO i uproszczenia zadań związanych z zarządzaniem siecią.
Czym są GPO i jak działają?
Obiekty Zasad Grupowych (GPO) to podstawowa funkcja systemów operacyjnych Microsoft Windows, zaprojektowana, aby umożliwić administratorom definiowanie i egzekwowanie polityk oraz ustawień dla użytkowników i komputerów w ramach domeny Active Directory. GPO działają jako zestaw reguł regulujących zachowanie komputerów i użytkowników w sieci. Reguły te są przechowywane w strukturze hierarchicznej w domenie Active Directory, a ich zastosowanie zależy od położenia użytkowników i komputerów w tej hierarchii.
Gdy użytkownik loguje się do komputera należącego do domeny Active Directory, komputer pobiera odpowiednie GPO z kontrolera domeny. Następnie GPO są stosowane do użytkownika i komputera, zapewniając egzekwowanie zdefiniowanych ustawień lub polityk. To scentralizowane podejście pomaga administratorom efektywnie zarządzać i konfigurować ustawienia dla grup komputerów lub użytkowników, promując spójność w całej sieci.
GPO oferują szerokie możliwości konfiguracyjne, pozwalając administratorom definiować ustawienia w różnych obszarach, takich jak:
-
Polityki bezpieczeństwa: GPO umożliwiają egzekwowanie polityk bezpieczeństwa w całej sieci. Polityki te mogą obejmować wymagania dotyczące złożoności haseł, progi blokady konta, ustawienia zapory i inne. Wdrażając polityki bezpieczeństwa oparte na GPO, organizacje mogą zwiększyć poziom bezpieczeństwa sieci.
-
Instalacja i konfiguracja oprogramowania: GPO ułatwiają automatyczną instalację i konfigurację pakietów oprogramowania na docelowych komputerach. Administratorzy mogą definiować GPO określające, które aplikacje mają być wdrażane i automatycznie instalowane na komputerach w domenie. Ta funkcja upraszcza zarządzanie oprogramowaniem i zapewnia spójne konfiguracje w całej sieci.
-
Ustawienia pulpitu: GPO pozwalają administratorom definiować i egzekwować ustawienia pulpitu na komputerach sieciowych. Ustawienia te mogą obejmować tapetę pulpitu, konfigurację wygaszacza ekranu, preferencje paska zadań oraz inne aspekty wizualne lub funkcjonalne środowiska pulpitu. Korzystając z GPO do ustawień pulpitu, organizacje mogą utrzymać ujednoliconą jakość doświadczenia użytkownika na wszystkich komputerach sieciowych.
-
Skrypty logowania: GPO mogą być używane do uruchamiania skryptów logowania, czyli zestawów instrukcji wykonywanych podczas logowania użytkownika do komputera. Skrypty logowania mogą wykonywać różne działania, takie jak mapowanie dysków sieciowych, łączenie z zasobami sieciowymi, wykonywanie poleceń lub konfigurowanie specyficznych ustawień użytkownika. Pozwala to administratorom automatyzować zadania i konfiguracje specyficzne dla użytkownika podczas procesu logowania.
Wszechstronność i moc GPO czynią je niezbędnym narzędziem do efektywnego zarządzania siecią, spójnego egzekwowania polityk i uproszczonej administracji. Aby zgłębić temat GPO i nauczyć się ich skutecznego wykorzystania, możesz odwołać się do oficjalnej dokumentacji Microsoft dotyczącej zasad grupowych .
Korzyści z używania GPO
Obiekty Zasad Grupowych (GPO) oferują liczne zalety w zarządzaniu i konfigurowaniu ustawień w Twojej sieci. Oto niektóre z kluczowych korzyści:
-
Centralne zarządzanie i konfiguracja: GPO pozwalają na centralne zarządzanie i konfigurowanie ustawień dla grup komputerów lub użytkowników w sieci. To scentralizowane podejście upraszcza administrację i oszczędza czas oraz wysiłek, szczególnie w większych sieciach. Zamiast ręcznie konfigurować ustawienia na każdym komputerze lub koncie użytkownika, możesz zdefiniować polityki raz i mieć je automatycznie stosowane do odpowiednich celów.
-
Spójne egzekwowanie polityk: Dzięki GPO możesz egzekwować polityki i ustawienia konsekwentnie w całej sieci. Definiując polityki na poziomie domeny lub jednostki organizacyjnej (OU), zapewniasz, że wszystkie komputery i użytkownicy przestrzegają określonych konfiguracji. Ta spójność zwiększa bezpieczeństwo i zmniejsza ryzyko luk lub błędnych konfiguracji, które mogą prowadzić do naruszeń bezpieczeństwa lub problemów operacyjnych.
-
Automatyzacja zadań zarządzania siecią: GPO umożliwiają automatyzację różnych zadań zarządzania siecią, upraszczając operacje i zapewniając spójność. Na przykład, możesz użyć GPO do automatycznej instalacji i konfiguracji oprogramowania, co pozwala na wdrażanie pakietów oprogramowania na docelowych komputerach bez ręcznej interwencji. Możesz także wymusić ustawienia pulpitu, takie jak tapeta, wygaszacz ekranu i opcje zabezpieczeń w całej sieci. GPO umożliwiają również wykonywanie skryptów logowania, które wykonują określone działania podczas logowania użytkowników, takie jak mapowanie dysków sieciowych lub uruchamianie niestandardowych poleceń.
Korzystając z mocy GPO, możesz osiągnąć efektywne zarządzanie, spójne egzekwowanie zasad oraz uproszczoną automatyzację zadań zarządzania siecią. Ostatecznie prowadzi to do zwiększenia produktywności, bezpieczeństwa i stabilności w środowisku sieciowym.
Aby dowiedzieć się więcej o GPO i ich możliwościach, możesz odwołać się do oficjalnej dokumentacji Microsoft dotyczącej zasad grupy .
Hierarchia i dziedziczenie GPO
W Obiektach zasad grupy (GPO) zrozumienie pojęć hierarchii GPO i dziedziczenia jest kluczowe dla efektywnego zarządzania i konfigurowania ustawień w ramach domeny Active Directory. Przyjrzyjmy się tym koncepcjom i zobaczmy, jak wpływają na Twoją sieć.
-
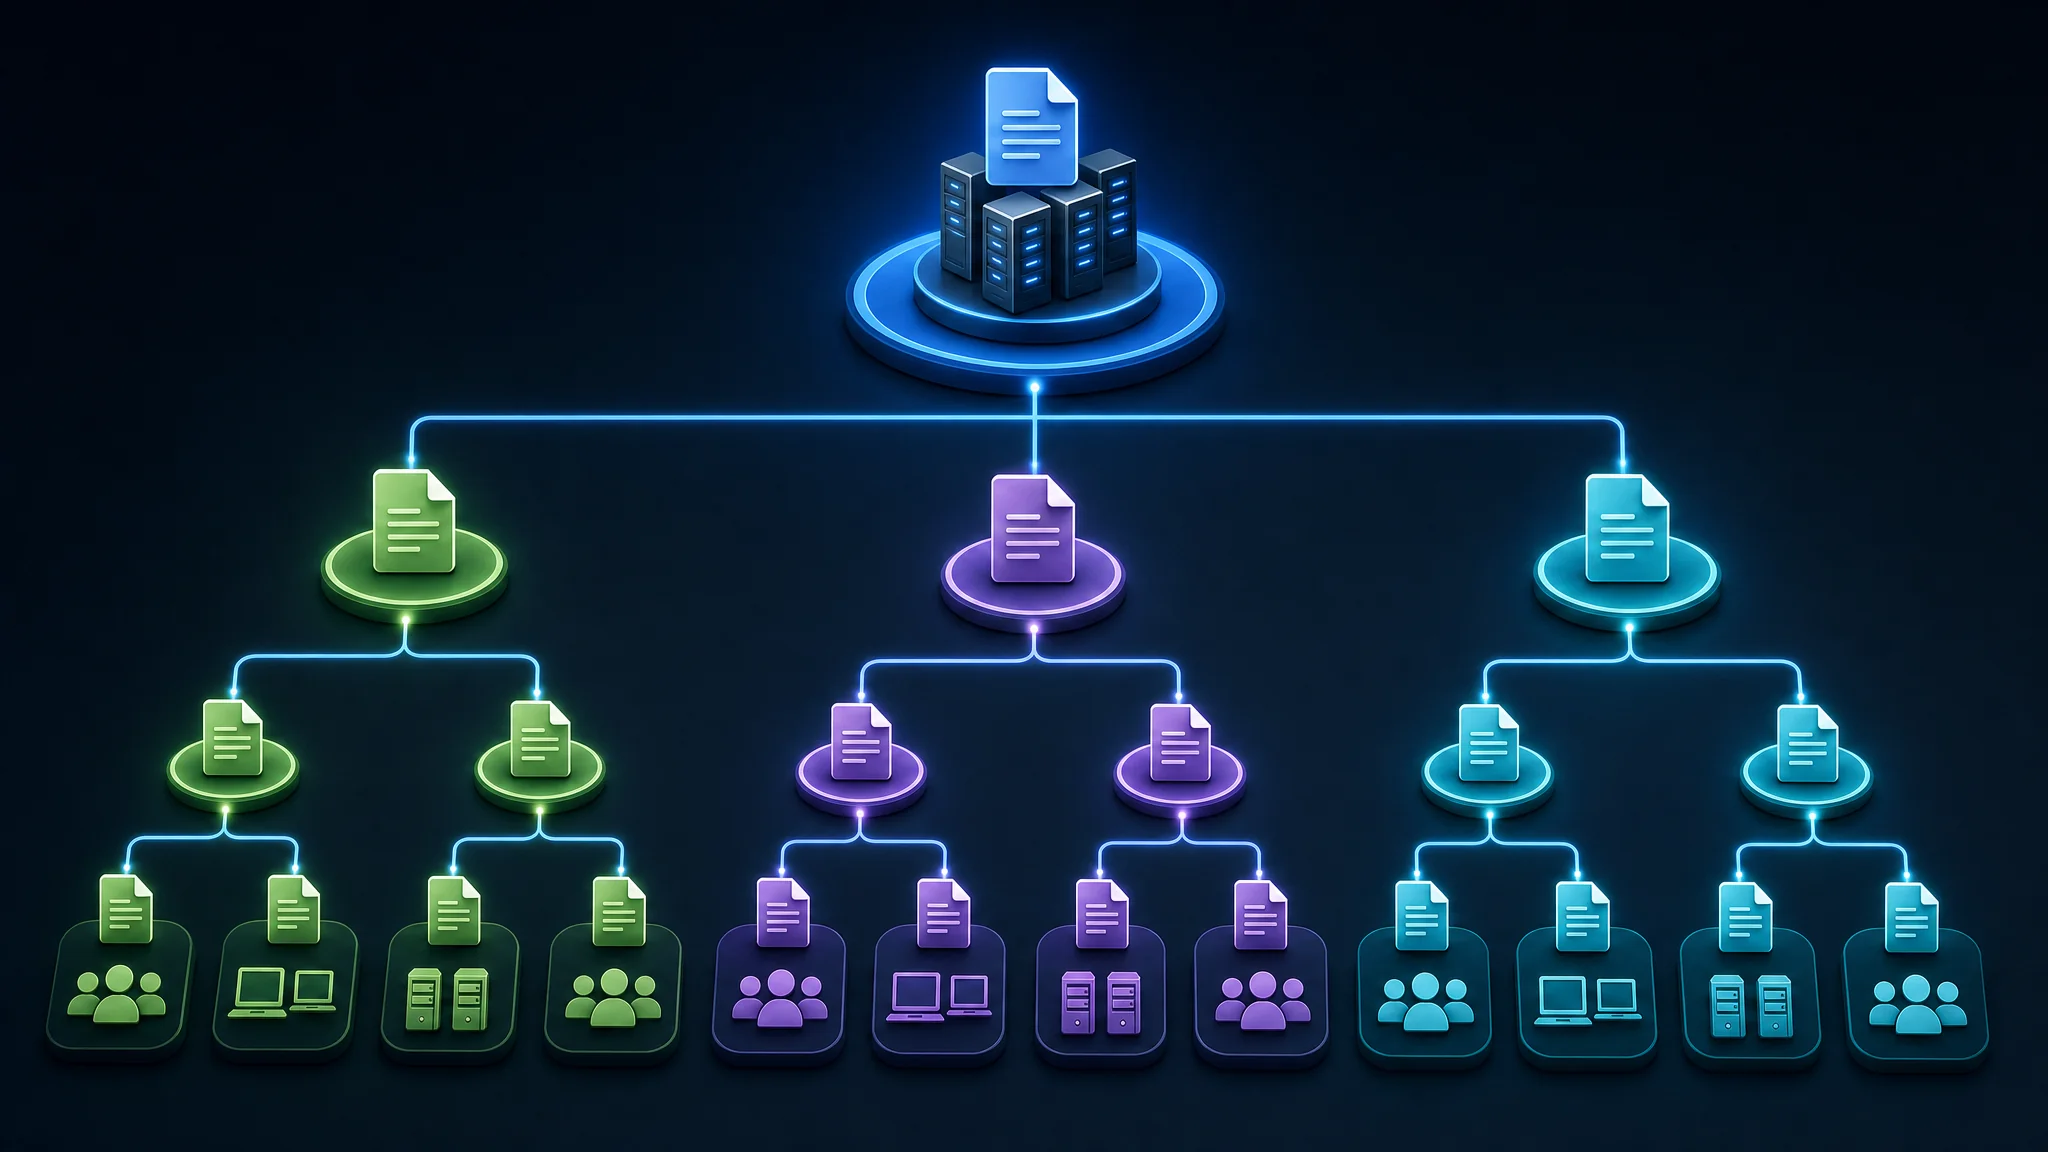
Hierarchia GPO: GPO są zorganizowane w strukturę hierarchiczną, zaczynając od GPO domeny na najwyższym poziomie. Ten GPO domeny obejmuje ustawienia mające zastosowanie do wszystkich komputerów i użytkowników w domenie. Poniżej GPO domeny znajdują się GPO jednostek organizacyjnych (OU), które zawierają ustawienia specyficzne dla komputerów i użytkowników w każdej OU. Ta hierarchiczna struktura pozwala stosować ustawienia na różnych poziomach, dostosowując je do różnych grup lub działów w organizacji.
Na przykład, załóżmy, że masz domenę Active Directory o nazwie „example.com”. W tej domenie masz kilka OU, takich jak „Sprzedaż”, „Marketing” i „Finanse”. Każda z tych OU może mieć własne GPO, które stosują określone konfiguracje do komputerów i użytkowników w nich zawartych. Ta hierarchiczna organizacja ułatwia celowane stosowanie zasad i ustawień.
-
Dziedziczenie GPO: Gdy GPO jest powiązane z OU, ustawienia zdefiniowane w tym GPO są dziedziczone przez wszystkie podrzędne OU i obiekty w ramach nadrzędnej OU. To dziedziczenie pozwala na spójne egzekwowanie zasad w całej hierarchii. Należy jednak pamiętać, że ustawienia w podrzędnych OU mogą nadpisywać te odziedziczone z nadrzędnych OU, co zapewnia elastyczność i precyzyjną kontrolę nad konfiguracjami.
Rozważmy przykład. Załóżmy, że masz nadrzędną OU o nazwie „Marketing” oraz podrzędną OU w jej obrębie o nazwie „Projektowanie graficzne”. Jeśli powiążesz GPO z nadrzędną OU „Marketing”, ustawienia tego GPO będą stosowane do wszystkich obiektów zarówno w OU „Marketing”, jak i „Projektowanie graficzne”. Jednak jeśli powiążesz osobny GPO bezpośrednio z OU „Projektowanie graficzne”, ustawienia tego GPO będą miały pierwszeństwo przed ustawieniami odziedziczonymi z nadrzędnego GPO.
Zrozumienie hierarchii i dziedziczenia GPO jest kluczowe, ponieważ determinuje zakres i priorytet ustawień stosowanych do komputerów i użytkowników w sieci. Poprzez strategiczne organizowanie i konfigurowanie GPO możesz zapewnić spójne egzekwowanie zasad, jednocześnie uwzględniając specyficzne wymagania na różnych poziomach struktury organizacyjnej.
Aby uzyskać więcej informacji i szczegółowe przykłady, możesz odwołać się do oficjalnej dokumentacji Microsoft dotyczącej przetwarzania i priorytetu GPO .
Konsola zarządzania zasadami grupy (GPMC)
Konsola zarządzania zasadami grupy (GPMC) to potężne narzędzie ułatwiające zarządzanie Obiektami zasad grupy (GPO) w Twojej sieci. Zapewnia przyjazny interfejs graficzny do tworzenia, edytowania i efektywnego zarządzania GPO.
Dzięki GPMC możesz wykonywać różne zadania związane z zarządzaniem GPO, w tym:
- Przeglądanie i zarządzanie hierarchią GPO: GPMC pozwala wizualizować i nawigować po hierarchii GPO w Twojej sieci. Możesz łatwo zrozumieć relacje między różnymi GPO oraz ich powiązania z jednostkami organizacyjnymi (OU).
- Tworzenie i edytowanie GPO: GPMC oferuje intuicyjne opcje tworzenia nowych GPO. Na przykład możesz kliknąć prawym przyciskiem myszy na OU i wybrać „Utwórz GPO w tej domenie i połącz je tutaj”. Pozwala to łatwo powiązać GPO z konkretnymi OU. Po utworzeniu możesz edytować GPO, wybierając je w GPMC i klikając przycisk „Edytuj”.
- Łączenie GPO z OU: GPMC umożliwia łączenie GPO z konkretnymi OU, zapewniając, że zasady i ustawienia zdefiniowane w GPO są stosowane do odpowiadających im komputerów i użytkowników w tych OU. Ten mechanizm łączenia pomaga w implementacji ukierunkowanych konfiguracji dla różnych grup w sieci.
- Przeglądanie statusu i ustawień GPO: GPMC dostarcza kompleksowych informacji o statusie i ustawieniach Twoich GPO. Możesz łatwo sprawdzić zastosowane zasady, konfiguracje oraz szczegóły dziedziczenia dla każdego GPO. Ta widoczność pozwala skutecznie weryfikować i rozwiązywać problemy z wdrożeniami GPO.
- Delegowanie zadań zarządzania GPO: GPMC wspiera delegowanie zadań zarządzania GPO innym administratorom. Ta funkcja umożliwia rozdzielanie obowiązków i upraszcza procesy zarządzania GPO w organizacji.
GPMC to niezbędne narzędzie do zarządzania GPO, dołączone do Windows Server 2008 i nowszych wersji. Aby dowiedzieć się więcej o GPMC i jego funkcjach, możesz odwołać się do oficjalnej dokumentacji Microsoft .
Tworzenie i edytowanie GPO
Tworzenie i edytowanie Obiektów zasad grupy (GPO) jest stosunkowo prostym procesem przy użyciu Konsoli zarządzania zasadami grupy (GPMC). Aby utworzyć nowy GPO, wystarczy kliknąć prawym przyciskiem myszy na OU, do którego chcesz powiązać GPO, i wybrać „Utwórz GPO w tej domenie i połącz je tutaj”. Następnie możesz nadać GPO nazwę i skonfigurować jego ustawienia. Na przykład, załóżmy, że chcesz utworzyć GPO wymuszające określoną politykę bezpieczeństwa dla grupy komputerów. Przejdziesz do odpowiedniej OU w GPMC, klikniesz prawym przyciskiem i wybierzesz „Utwórz GPO w tej domenie i połącz je tutaj”. Następnie możesz nazwać GPO, na przykład „Polityka bezpieczeństwa GPO”, i skonfigurować w nim pożądane ustawienia bezpieczeństwa, takie jak wymagania dotyczące złożoności haseł czy reguły zapory.
Aby edytować GPO, wystarczy wybrać GPO w GPMC i kliknąć przycisk „Edytuj”. Spowoduje to otwarcie Edytora zasad grupy, który pozwala na konfigurowanie ustawień w GPO. W Edytorze zasad grupy możesz nawigować przez różne kategorie zasad i modyfikować ich ustawienia zgodnie z wymaganiami. Na przykład, jeśli masz istniejące GPO definiujące ustawienia pulpitu dla grupy użytkowników, możesz wybrać to GPO w GPMC, kliknąć „Edytuj”, a następnie przejść do sekcji „Konfiguracja użytkownika” w Edytorze zasad grupy. Stamtąd możesz zmienić różne ustawienia związane ze środowiskiem pulpitu, takie jak tapeta, wygaszacz ekranu czy przekierowanie folderów.
Podczas tworzenia i edytowania GPO ważne jest przestrzeganie dobrych praktyk, aby zapewnić skuteczność i wydajność GPO. Obejmuje to testowanie GPO w środowisku nieprodukcyjnym przed wdrożeniem ich w sieci oraz dokumentowanie konfiguracji GPO dla przyszłych potrzeb. Przestrzeganie tych praktyk pomaga zminimalizować ryzyko niezamierzonych skutków i zapewnia, że GPO są zgodne z wymaganiami sieci.
Aby uzyskać bardziej szczegółowe informacje na temat tworzenia i edytowania GPO, możesz odwołać się do oficjalnej dokumentacji Microsoft .
Typowe ustawienia i konfiguracje GPO
Jeśli chodzi o Obiekty zasad grupy (GPO), istnieje wiele ustawień i konfiguracji, które można wykorzystać do zarządzania i kontroli sieci. Oto niektóre z najczęstszych ustawień i konfiguracji:
-
Zasady bezpieczeństwa: GPO pozwalają wymuszać zasady bezpieczeństwa w całej sieci. Obejmuje to ustawienia takie jak polityki haseł, przypisania praw użytkowników oraz opcje zabezpieczeń. Definiując i stosując te zasady za pomocą GPO, możesz zwiększyć ogólny poziom bezpieczeństwa organizacji.
-
Instalacja i konfiguracja oprogramowania: GPO zapewniają potężny mechanizm do wdrażania aplikacji i konfigurowania ustawień aplikacji na komputerach w sieci. Możesz używać GPO do automatycznej instalacji pakietów oprogramowania, dostosowywania ustawień aplikacji oraz zapewnienia spójnych konfiguracji oprogramowania w całej sieci. Na przykład możesz wdrożyć narzędzia produktywności, takie jak Microsoft Office, lub aplikacje biznesowe specyficzne dla Twojej organizacji.
-
Ustawienia pulpitu: Dzięki GPO możesz definiować i wymuszać ustawienia pulpitu na komputerach w sieci. Obejmuje to konfigurację tła pulpitu, wygaszacza ekranu, preferencji paska zadań i innych. Wymuszając ustandaryzowane ustawienia pulpitu, zapewniasz spójne doświadczenie użytkownika i utrzymujesz wizualną spójność w całej organizacji.
-
Skrypty logowania: GPO umożliwiają wykonywanie skryptów logowania podczas logowania użytkowników do komputerów. Skrypty te mogą wykonywać różne działania, takie jak mapowanie dysków sieciowych, łączenie z zasobami, wykonywanie poleceń lub konfigurowanie ustawień specyficznych dla użytkownika. Skrypty logowania automatyzują powtarzalne zadania i pozwalają spersonalizować środowisko użytkownika podczas logowania.
-
Ustawienia Internet Explorera: GPO zapewniają szczegółową kontrolę nad ustawieniami Internet Explorera na komputerach w sieci. Możesz konfigurować ustawienia takie jak serwery proxy, strony startowe, strefy zabezpieczeń i inne. Zapewnia to ustandaryzowane doświadczenie przeglądania internetu i umożliwia egzekwowanie środków bezpieczeństwa w całej organizacji.
-
Ustawienia Windows Update: GPO pozwalają konfigurować ustawienia Windows Update na komputerach w sieci. Możesz określić polityki automatycznych aktualizacji, harmonogram instalacji aktualizacji oraz kontrolować zachowanie aktualizacji. Dzięki temu komputery w sieci pozostają na bieżąco z najnowszymi poprawkami bezpieczeństwa i aktualizacjami funkcji.
Konkretne ustawienia i konfiguracje, które wdrożysz za pomocą GPO, będą zależeć od unikalnych potrzeb i wymagań Twojej organizacji. Aby poznać szeroki zakres dostępnych ustawień GPO, możesz odwołać się do oficjalnej dokumentacji Microsoft dotyczącej ustawień zasad grupy .
Wykorzystując moc GPO i dostosowując te ustawienia do celów Twojej organizacji, możesz stworzyć dobrze zarządzane i kontrolowane środowisko sieciowe dopasowane do Twoich specyficznych wymagań.
Rozwiązywanie problemów z GPO
Chociaż Obiekty zasad grupy (GPO) są potężnymi narzędziami do zarządzania konfiguracjami sieci, mogą czasami napotkać problemy wymagające rozwiązywania. Oto niektóre z najczęstszych problemów, które możesz napotkać z GPO:
-
GPO nie są stosowane: Czasami GPO mogą nie zostać zastosowane do docelowych komputerów lub użytkowników. Może się tak zdarzyć z różnych powodów, takich jak nieprawidłowa konfiguracja GPO, konflikty z innymi GPO lub problemy z kolejnością stosowania. Aby zdiagnozować ten problem, możesz użyć narzędzia Wyniki zasad grupy (GPResult). GPResult pozwala zobaczyć zastosowane ustawienia GPO na konkretnym komputerze lub użytkowniku, pomagając zidentyfikować wszelkie rozbieżności lub błędy.
-
Stosowanie nieprawidłowych ustawień: W niektórych przypadkach GPO mogą stosować nieprawidłowe ustawienia do komputerów lub użytkowników, co prowadzi do niepożądanego zachowania. Może to wynikać z błędów w konfiguracji samego GPO lub konfliktów z innymi GPO. Aby rozwiązać ten problem, możesz użyć narzędzia Modelowanie zasad grupy. Narzędzie to pozwala symulować zastosowanie GPO na konkretnym komputerze lub użytkowniku, dając wgląd w ustawienia, które zostaną zastosowane, i pomagając zidentyfikować rozbieżności lub konflikty.
-
Problemy z replikacją GPO: W środowisku z wieloma kontrolerami domeny GPO muszą być poprawnie replikowane, aby zapewnić spójne stosowanie zasad w całej sieci. Jeśli replikacja GPO zawiedzie lub napotka błędy, może to prowadzić do niespójnego egzekwowania zasad. Aby rozwiązać problemy z replikacją GPO, możesz skorzystać z narzędzi monitorowania replikacji dostarczanych przez usługę katalogową, takich jak Active Directory Replication Status Tool (ADREPLSTATUS). Narzędzia te umożliwiają monitorowanie statusu replikacji GPO między kontrolerami domeny oraz identyfikację wszelkich niepowodzeń lub opóźnień w replikacji.
Podczas rozwiązywania problemów z GPO ważne jest dokładne zrozumienie konfiguracji GPO oraz dostępnych narzędzi do diagnozowania i rozwiązywania problemów. Ponadto, śledzenie najnowszej dokumentacji Microsoft dotyczącej rozwiązywania problemów z GPO może dostarczyć cennych wskazówek i rozwiązań typowych problemów związanych z GPO.
Poprzez skuteczne rozwiązywanie problemów z GPO możesz zapewnić płynne działanie i spójne stosowanie zasad oraz ustawień w całej sieci.
Najlepsze praktyki zarządzania GPO
Aby zmaksymalizować skuteczność i efektywność swoich Obiektów Zasad Grupowych (GPO), musisz przestrzegać najlepszych praktyk zarządzania GPO. Stosując się do tych zasad, zapewnisz płynne wykonywanie swoich zadań związanych z zarządzaniem siecią. Oto zalecane najlepsze praktyki:
-
Testuj GPO w środowisku nieprodukcyjnym: Przed wdrożeniem GPO w sieci produkcyjnej, należy przetestować je w środowisku nieprodukcyjnym. Pozwala to zidentyfikować i usunąć potencjalne problemy lub konflikty zanim wpłyną na działającą sieć.
-
Dokumentuj konfiguracje GPO: Dokumentowanie konfiguracji GPO jest niezbędne do późniejszego odniesienia i rozwiązywania problemów. Dokumentacja powinna zawierać takie szczegóły jak cel GPO, jego ustawienia oraz wszelkie zależności lub wymagania.
-
Używaj opisowych nazw: Nadaj swoim GPO opisowe i znaczące nazwy. Jasne i intuicyjne nazwy ułatwiają identyfikację celu lub funkcji każdego GPO, zwłaszcza przy zarządzaniu wieloma GPO w sieci.
-
Wdrażaj filtrowanie zabezpieczeń: Aby zapewnić stosowanie GPO tylko do odpowiednich użytkowników i komputerów, stosuj filtrowanie zabezpieczeń. Polega to na stosowaniu GPO na podstawie członkostwa w grupach zabezpieczeń lub innych kryteriów. Dzięki filtrowaniu zabezpieczeń możesz kierować GPO do właściwych odbiorców, zwiększając bezpieczeństwo i efektywność.
-
Unikaj nadmiernego komplikowania GPO: Choć GPO oferują dużą elastyczność, ważne jest, aby nie komplikować ich nadmiernie. Umieszczanie zbyt wielu ustawień lub konfiguracji w jednym GPO może utrudnić zarządzanie i rozwiązywanie problemów. Zamiast tego rozważ tworzenie oddzielnych GPO dla różnych celów lub konfiguracji, utrzymując każde GPO skupione na określonym zestawie ustawień.
Wdrażając te najlepsze praktyki, możesz zoptymalizować zarządzanie swoimi GPO, uprościć zadania konfiguracyjne sieci i zapewnić spójne oraz efektywne działanie sieci.
Aby uzyskać dalsze wskazówki dotyczące najlepszych praktyk zarządzania GPO, możesz odwołać się do oficjalnej dokumentacji Microsoft dotyczącej zarządzania zasadami grupowymi. Ten zasób zawiera szczegółowe informacje i zalecenia, które pomogą Ci skutecznie zarządzać GPO w Twojej sieci.
Podsumowanie
Podsumowując, Obiekty Zasad Grupowych (GPO) oferują znaczące korzyści w zarządzaniu i konfigurowaniu ustawień w sieci Windows. Korzystając z hierarchii i dziedziczenia GPO, narzędzia Group Policy Management Console (GPMC) oraz przestrzegając najlepszych praktyk, możesz skutecznie zarządzać GPO i utrzymywać spójność w całej sieci.
GPO zapewniają scentralizowaną kontrolę nad kluczowymi aspektami, takimi jak zasady bezpieczeństwa, instalacje oprogramowania oraz ustawienia pulpitu. Ten poziom kontroli pomaga wymusić ustandaryzowane konfiguracje, zwiększyć bezpieczeństwo i uprościć zadania zarządzania siecią.
Zrozumienie hierarchii GPO jest kluczowe dla zapewnienia prawidłowego stosowania ustawień. GPO są zorganizowane w strukturę hierarchiczną w ramach domeny Active Directory, zaczynając od GPO domeny, a następnie przechodząc do GPO jednostek organizacyjnych (OU). Ta struktura umożliwia dziedziczenie, gdzie podległe OU dziedziczą ustawienia od nadrzędnych OU, ale mogą je również nadpisać w razie potrzeby.
Group Policy Management Console (GPMC) to potężne narzędzie ułatwiające zarządzanie i administrowanie GPO. Zapewnia kompleksowy interfejs do tworzenia, edytowania i łączenia GPO z odpowiednimi kontenerami w sieci. Ponadto GPMC pozwala wykonywać zaawansowane zadania, takie jak tworzenie kopii zapasowych i przywracanie, raportowanie oraz delegowanie uprawnień administracyjnych.
Podczas rozwiązywania problemów z GPO, narzędzia takie jak GPResult i Modelowanie Zasad Grupowych pomagają diagnozować i usuwać problemy. GPResult umożliwia przeglądanie ustawień GPO zastosowanych do konkretnego komputera lub użytkownika, natomiast Modelowanie Zasad Grupowych pozwala symulować stosowanie GPO w celu identyfikacji konfliktów lub rozbieżności.
Stosując się do najlepszych praktyk zarządzania GPO, w tym testowanie GPO w środowisku nieprodukcyjnym, dokumentowanie konfiguracji, używanie opisowych nazw, wdrażanie filtrowania zabezpieczeń oraz unikanie nadmiernego komplikowania, możesz zoptymalizować skuteczność i efektywność swoich GPO.
Ogólnie rzecz biorąc, GPO pomagają administratorom IT uprościć zadania zarządzania siecią, wymusić spójne konfiguracje oraz zwiększyć bezpieczeństwo w sieciach Windows. Wykorzystanie GPO wraz z powiązanymi narzędziami i najlepszymi praktykami może znacząco poprawić administrację IT i przyczynić się do dobrze zarządzanego środowiska sieciowego.
Aby uzyskać więcej informacji i szczegółowe wskazówki dotyczące zarządzania GPO, możesz odwołać się do oficjalnej dokumentacji Microsoft dotyczącej zasad grupowych. Ten zasób zawiera kompleksowe informacje, przykłady i najlepsze praktyki, które pomogą Ci skutecznie korzystać z GPO w Twojej sieci.
Źródła
- Przegląd zasad grupowych - Dokumentacja Microsoft
- Konsola zarządzania zasadami grupowymi (GPMC) - Centrum pobierania Microsoft
- Rozwiązywanie problemów z zasadami grupowymi - Dokumentacja Microsoft
- Najlepsze praktyki dotyczące zasad grupowych - Dokumentacja Microsoft
Related Posts