Jak chronić się przed ransomware

Table of Contents
Ataki ransomware: czym są, jak działają i jak się przed nimi chronić
W ostatnich latach ataki ransomware stały się jedną z najbardziej powszechnych i szkodliwych form cyberprzestępczości. Zarówno osoby prywatne, jak i organizacje powinny rozumieć, jak działają takie ataki i jakie mogą mieć skutki. W tym artykule omawiamy mechanizmy ataków ransomware, przedstawiamy znane przykłady i podajemy skuteczne sposoby ochrony przed tymi złośliwymi kampaniami.
Zrozumienie ataków ransomware
Ochrona przed ransomware zaczyna się od pełnego zrozumienia zagrożonych zasobów. Zacznijmy od definicji terminu „ransomware”.
Ransomware to rodzaj złośliwego oprogramowania, które szyfruje pliki na komputerze lub w sieci ofiary, przez co stają się niedostępne do czasu zapłacenia okupu. Najczęściej jest dostarczane za pomocą wiadomości phishingowych, złośliwych załączników lub przejętych stron internetowych.
Ataki ransomware stanowią poważne zagrożenie, ponieważ mogą sparaliżować działalność osoby lub organizacji i wywołać dotkliwe straty finansowe.
Historia ataków ransomware
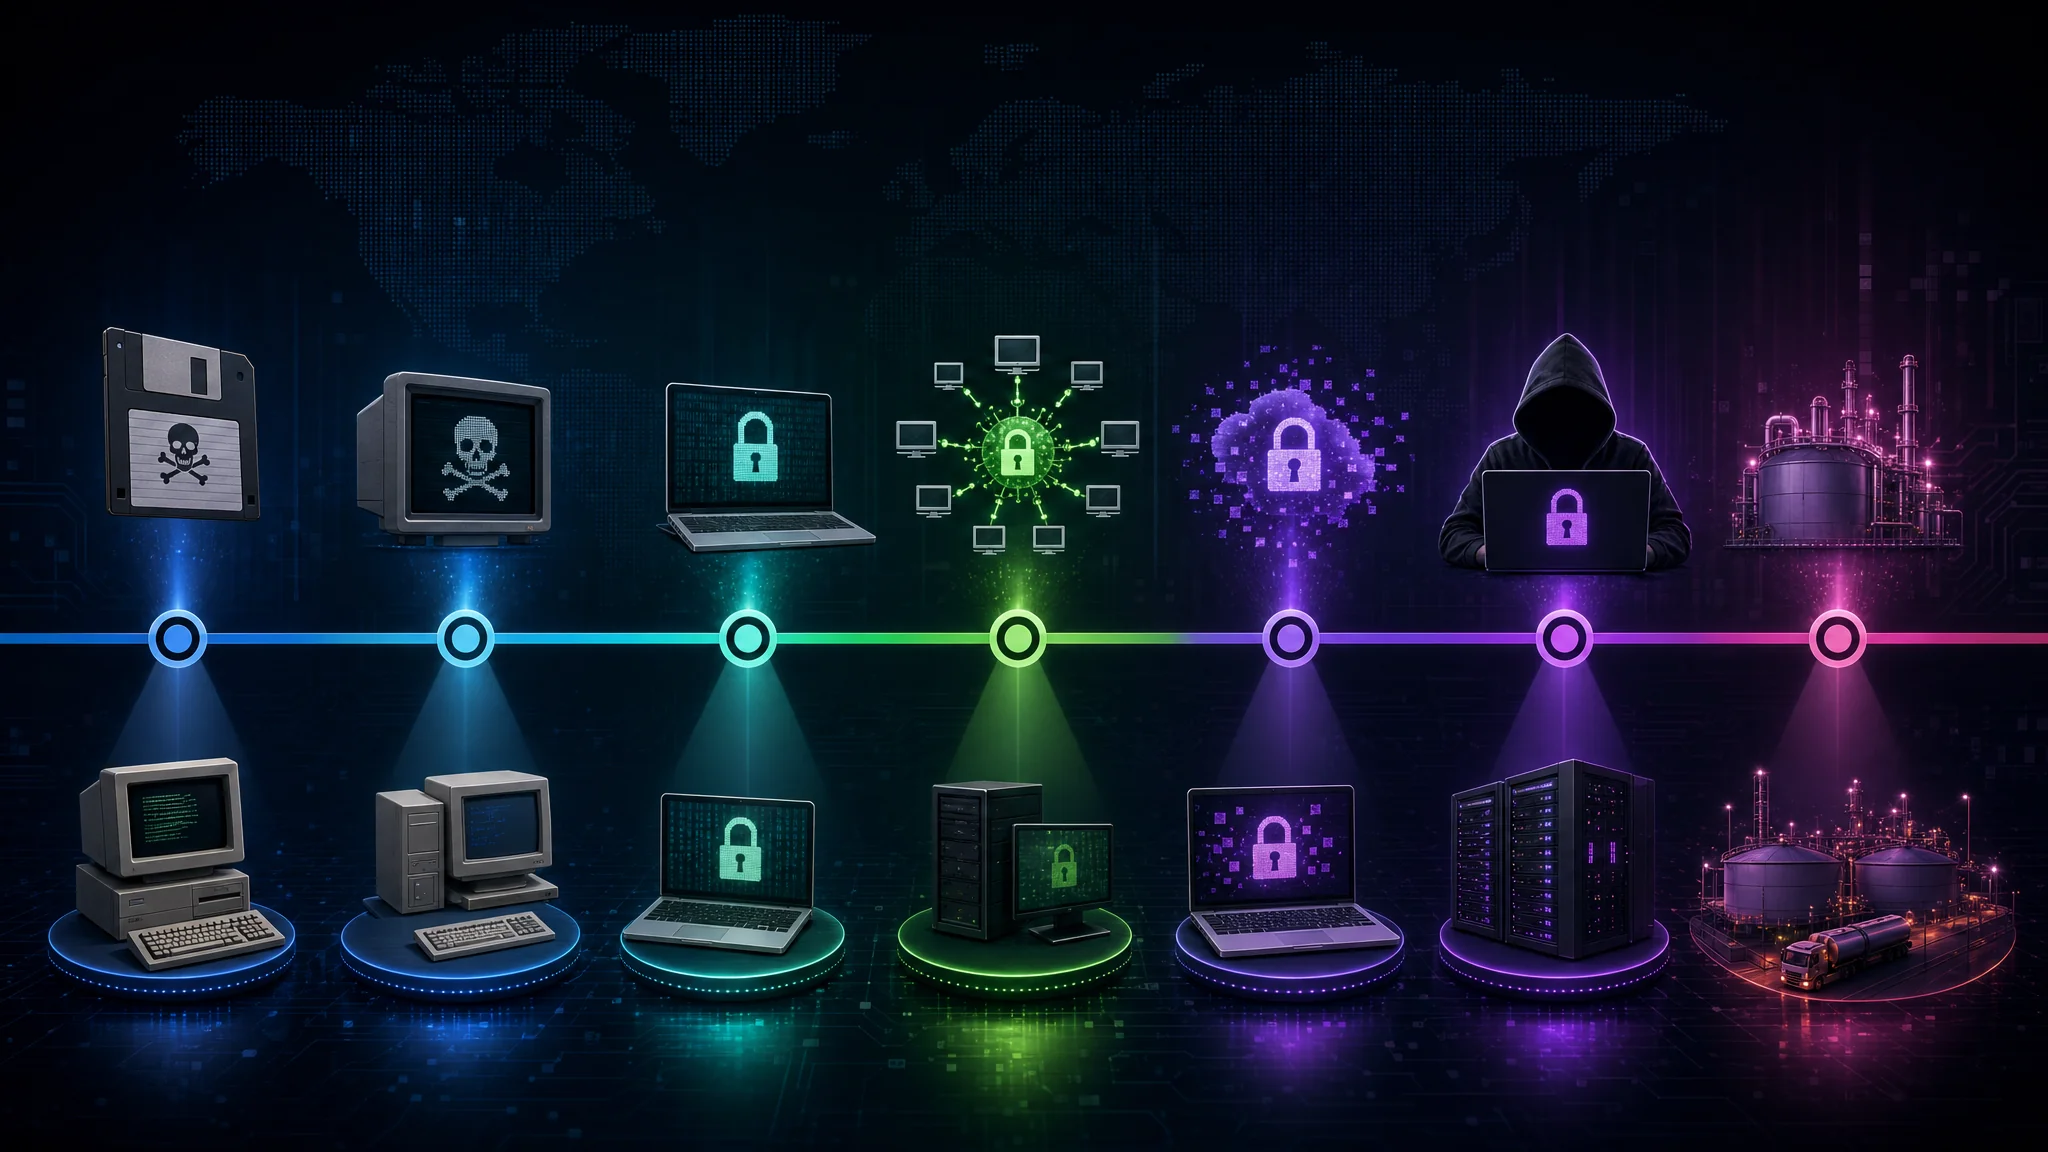
Ataki ransomware mają długą i bogatą historię, pełną ważnych wydarzeń. Jeden z najwcześniejszych znanych przypadków sięga 1989 roku i trojana AIDS. Ten złośliwy program rozprzestrzeniał się za pomocą dyskietek, szyfrował pliki użytkowników i żądał wysłania okupu na skrytkę pocztową w Panamie.
Z biegiem lat ataki ransomware stały się bardziej zaawansowane i częstsze, zyskując popularność wśród cyberprzestępców. Rodziny takie jak CryptoLocker, Locky i Ryuk spowodowały rozległe szkody i straty finansowe liczone w miliardach dolarów.
Jednym z najbardziej niesławnych ataków ostatnich lat był atak WannaCry z 2017 roku. Ten globalny cyberatak dotknął setki tysięcy komputerów w ponad 150 krajach, w tym dużych organizacji, takich jak brytyjska Narodowa Służba Zdrowia (NHS). Atakujący wykorzystali lukę w systemie operacyjnym Windows, a złośliwe oprogramowanie szybko się rozprzestrzeniało i szyfrowało pliki na zainfekowanych komputerach. Okupu żądano w bitcoinach, co dodatkowo utrudniało reakcję.
Kolejny głośny incydent to atak na Colonial Pipeline w 2021 roku. Celem był jeden z największych operatorów rurociągów paliwowych w Stanach Zjednoczonych, co poważnie zakłóciło dostawy paliwa na wschodnim wybrzeżu. Atak przypisano grupie ransomware DarkSide, która zażądała okupu wartego miliony dolarów w bitcoinach. Incydent pokazał podatność infrastruktury krytycznej na ataki ransomware i wzbudził obawy o wpływ takich zdarzeń na niezbędne usługi.
Ataki stale ewoluują i stają się coraz bardziej zaawansowane, dlatego organizacje i osoby prywatne muszą zachować czujność. Kluczowe działania ograniczające ryzyko obejmują wdrożenie solidnych zabezpieczeń, regularne aktualizowanie oprogramowania, szkolenie pracowników w zakresie phishingu i innych wektorów ataku oraz tworzenie bezpiecznych kopii zapasowych ważnych danych.
Ponadto kryptowaluty, takie jak Bitcoin, ułatwiły anonimowe płacenie okupu, utrudniając organom ścigania śledzenie i zatrzymywanie sprawców. Stworzyło to dochodowy model biznesowy dla cyberprzestępców i zachęca do dalszego tworzenia oraz wdrażania ransomware.
Podsumowując, znajomość historii, taktyk i skutków ataków ransomware jest niezbędna do opracowania skutecznych metod przeciwdziałania. Śledząc rozwój zagrożeń i wdrażając proaktywne zabezpieczenia, osoby prywatne oraz organizacje mogą lepiej chronić się przed niszczycielskimi konsekwencjami takich ataków.
Mechanizm ataku ransomware
Aby w pełni zrozumieć skalę i możliwe konsekwencje ataku ransomware, trzeba wiedzieć, jak atakujący go przeprowadzają i jakie są jego kolejne etapy.
Atakujący stosują różne taktyki, aby przeniknąć do systemów i wziąć cenne dane jako zakładników. Przyjrzyjmy się bliżej mechanizmom takiego ataku.
Jak ransomware infekuje system
Ransomware zwykle dostaje się do systemu za pomocą zwodniczych metod, takich jak złośliwe załączniki e-mail lub zainfekowane strony internetowe. Cyberprzestępcy stale udoskonalają swoje techniki i wykorzystują inżynierię społeczną, aby skłonić użytkowników do otwarcia zainfekowanego pliku albo kliknięcia złośliwego łącza.
Po udanym początkowym zakażeniu ransomware zaczyna rozprzestrzeniać się w sieci i szyfrować pliki. Szybkie rozprzestrzenianie może w krótkim czasie sparaliżować całą infrastrukturę organizacji, dlatego tak ważne są solidne zabezpieczenia.
Infekcje ransomware często wykorzystują podatności w oprogramowaniu lub systemach operacyjnych. Dlatego ważne jest aktualizowanie oprogramowania i szybkie instalowanie poprawek dla wykrytych luk. Regularne aktualizacje systemów mogą znacząco ograniczyć ryzyko ataku.
Przebieg ataku ransomware
Po wniknięciu do systemu ransomware rozpoczyna szyfrowanie, wybierając określone typy plików i uniemożliwiając do nich dostęp. Proces zwykle wykorzystuje zaawansowane algorytmy, które sprawiają, że odszyfrowanie bez klucza jest niemal niemożliwe.
Po zaszyfrowaniu plików atakujący wyświetla notatkę z żądaniem okupu, zwykle w wyskakującym oknie lub pliku tekstowym, z instrukcjami zapłaty za klucz deszyfrujący. Notatka może grozić trwałym usunięciem zaszyfrowanych plików albo zwiększeniem kwoty okupu, jeśli ofiara nie zastosuje się do żądań w wyznaczonym terminie.
Atakujący musi zachować delikatną równowagę: szyfrowanie powinno skutecznie uniemożliwiać odzyskanie plików bez klucza, a jednocześnie motywować ofiarę do zapłaty. Niektórzy atakujący oferują nawet „obsługę klienta”, aby pomóc ofiarom w płatności, co jeszcze bardziej komplikuje sytuację.
Warto pamiętać, że zapłata okupu nie gwarantuje odzyskania zaszyfrowanych plików ani usunięcia złośliwego oprogramowania z systemu. Eksperci ds. cyberbezpieczeństwa zdecydowanie odradzają płacenie, ponieważ zwiększa ono zyskowność ataków i zachęca do kolejnych przestępstw.
Podsumowując, zrozumienie mechanizmów ataku pomaga wdrażać skuteczne środki zapobiegawcze. Czujność, aktualizowanie oprogramowania, edukowanie użytkowników i solidne zabezpieczenia mogą znacząco ograniczyć ryzyko stania się ofiarą takiego ataku.
Skutki ataków ransomware
Udany atak ransomware niesie dalekosiężne konsekwencje, zarówno finansowe, jak i pozafinansowe. Oto niektóre z najważniejszych skutków.
Ataki ransomware stanowią coraz większy problem. Te złośliwe działania cyberprzestępców mogą mieć niszczycielski wpływ na osoby prywatne i organizacje. Przyjrzyjmy się ich skutkom finansowym i pozafinansowym oraz wyjaśnijmy, dlaczego mają tak szeroki zasięg.
Finansowe skutki ataków ransomware
Ataki ransomware mogą wyrządzić osobom prywatnym i organizacjom poważne szkody finansowe. Koszty obejmują nie tylko okup żądany przez atakujących, ale również reagowanie na incydenty, analizę kryminalistyczną i wdrażanie dodatkowych zabezpieczeń.
Dla organizacji konsekwencje finansowe mogą być ogromne. Oprócz natychmiastowego kosztu okupu pojawiają się wydatki związane z odzyskiwaniem po ataku. Mogą obejmować zatrudnienie specjalistów ds. cyberbezpieczeństwa do zbadania naruszenia, inwestycje w nową infrastrukturę ochronną oraz ewentualne wysokie kary, jeśli doszło do naruszenia danych klientów.
Organizacje dotknięte atakiem mogą również ponieść straty wizerunkowe, utracić klientów i narazić się na konsekwencje prawne. Skutki finansowe są szczególnie dotkliwe dla małych firm, które mogą nie mieć zasobów, by w pełni odzyskać sprawność. Niekiedy obciążenie finansowe po ataku prowadzi nawet do bankructwa.
Utrata danych i inne skutki pozafinansowe
Oprócz skutków finansowych ataki ransomware często prowadzą do znacznej utraty danych. Ofiary mogą stracić cenną własność intelektualną, dane klientów lub informacje zastrzeżone, co poważnie zakłóca działalność i podważa zaufanie.
Skutki utraty danych wykraczają poza bezpośrednie straty finansowe. Utrata danych osobowych może prowadzić do kradzieży tożsamości i innych form cyberprzestępczości. W przypadku firm utrata poufnych danych może oznaczać naruszenie przepisów dotyczących zgodności, szkodę dla reputacji i konsekwencje prawne.
Ataki ransomware mogą również powodować poważne zakłócenia i przestoje, prowadząc do spadku produktywności, niedotrzymania terminów i niezadowolenia klientów. Ponieważ współczesne firmy działają przez całą dobę, szybki powrót do normalnego funkcjonowania ma kluczowe znaczenie. Podkreśla to potrzebę posiadania solidnych planów reagowania na incydenty. Organizacje powinny inwestować w systemy kopii zapasowych i strategie odzyskiwania po awarii, aby ograniczyć skutki ataków.
Nie należy też lekceważyć obciążenia psychicznego osób i organizacji dotkniętych atakiem. Poczucie naruszenia i bezbronności może utrzymywać się długo, wpływając na zaufanie do systemów cyfrowych i zdolność ponownego obdarzania zaufaniem innych.
Podsumowując, skutki ransomware nie ograniczają się do strat finansowych. Obejmują utratę danych, uszczerbek na reputacji, zakłócenia działalności i erozję zaufania. Wraz ze zmianą krajobrazu zagrożeń osoby prywatne i organizacje powinny zachować czujność i wdrażać solidne zabezpieczenia cybernetyczne.
Znane ataki ransomware
Analiza znanych ataków pozwala zrozumieć skalę i skutki takich kampanii dla osób prywatnych i instytucji. Przyjrzyjmy się dwóm ważnym przypadkom.
Studium przypadku: atak ransomware WannaCry
Atak ransomware WannaCry, który nastąpił w maju 2017 roku, był jednym z najbardziej rozległych ataków ransomware w historii. Wykorzystał podatność systemu Windows i dotknął setki tysięcy systemów w 150 krajach.
Atak pokazał nie tylko niszczycielski potencjał ransomware, lecz także pilną potrzebę szybkiego stosowania przez organizacje poprawek i aktualizacji bezpieczeństwa.
WannaCry rozprzestrzeniał się po sieciach w sposób przypominający robaka komputerowego, szybko infekując podatne systemy. Szyfrował pliki na komputerach ofiar i żądał okupu w bitcoinach za ich odblokowanie. Atak dotknął osoby prywatne i organizacje, w tym placówki ochrony zdrowia, agencje rządowe oraz firmy różnej wielkości.
Atak miał szeroki zasięg i poważnie zakłócił działanie kluczowych sektorów, takich jak ochrona zdrowia, transport i finanse. Szpitale musiały kierować pacjentów do innych placówek, a operacje odraczano z powodu braku dostępu do dokumentacji medycznej. Firmy żeglugowe i logistyczne poniosły opóźnienia i straty finansowe. Atak wzbudził również obawy dotyczące podatności infrastruktury krytycznej, podkreślając potrzebę solidnych zabezpieczeń.
Studium przypadku: atak ransomware NotPetya
Atak ransomware NotPetya z czerwca 2017 roku początkowo wymierzono głównie w organizacje z Ukrainy, ale szybko rozprzestrzenił się na świecie i dotknął wiele międzynarodowych firm. Z początku podszywał się pod aktualizację oprogramowania do rozliczeń podatkowych, szeroko stosowanego w Ukrainie.
Incydent pokazał znaczenie solidnych strategii tworzenia kopii zapasowych oraz potrzebę dokładnego testowania planów odzyskiwania po awarii, by ograniczać skutki i potencjalne zniszczenia powodowane przez ransomware.
NotPetya wykorzystała lukę w mechanizmie aktualizacji programu podatkowego, aby przedostać się do sieci i rozprzestrzeniać. Po zainfekowaniu systemu szyfrowała pliki i żądała okupu w bitcoinach. Jednak w przeciwieństwie do tradycyjnego ransomware jej głównym celem nie był zysk finansowy, lecz masowe zniszczenie.
Atak dotknął duże międzynarodowe firmy, w tym giganta żeglugowego Maersk, firmę farmaceutyczną Merck i producenta żywności Mondelez International. Ich działalność została poważnie zakłócona, a niektóre z nich oszacowały straty na setki milionów dolarów.
NotPetya miała też szersze konsekwencje, ujawniając słabości w bezpieczeństwie łańcucha dostaw. Atak pokazał, jak silnie powiązane są sieci na całym świecie i jak pojedyncze naruszenie może wywołać efekt domina w wielu organizacjach.
W odpowiedzi na atak rządy i eksperci ds. cyberbezpieczeństwa podkreślali znaczenie proaktywnych działań, takich jak regularne aktualizacje oprogramowania, segmentacja sieci i szkolenia uświadamiające pracowników. Incydent był sygnałem ostrzegawczym dla organizacji na całym świecie, by wzmacniały obronę cybernetyczną i opracowywały kompleksowe plany reagowania na incydenty.
Ochrona przed atakami ransomware
Ataki ransomware nadal stanowią poważne zagrożenie, ale osoby prywatne i organizacje mogą podejmować proaktywne działania, aby zmniejszyć ryzyko padnięcia ofiarą tych kampanii.
Dobre praktyki higieny cybernetycznej
Utrzymywanie dobrej higieny cybernetycznej ma zasadnicze znaczenie dla ochrony przed ransomware. Obejmuje regularne aktualizowanie oprogramowania i systemów operacyjnych, używanie silnych, unikatowych haseł, wdrażanie uwierzytelniania wieloskładnikowego oraz ostrożność wobec podejrzanych łączy i załączników od nieznanych nadawców.
Proaktywna higiena cybernetyczna znacząco ogranicza ryzyko infekcji ransomware i innych zagrożeń cyfrowych.
Rola antywirusa w zapobieganiu ransomware
Oprogramowanie antywirusowe odgrywa ważną rolę w zapobieganiu atakom ransomware i ich wykrywaniu. Solidne rozwiązania wykorzystują zaawansowane mechanizmy wykrywania zagrożeń, takie jak analiza behawioralna i uczenie maszynowe, aby identyfikować i blokować ransomware przed wykonaniem złośliwego kodu. Korzystanie z renomowanego i aktualnego antywirusa jest ważnym elementem wielowarstwowej strategii cyberbezpieczeństwa.
Znaczenie regularnego tworzenia kopii zapasowych
Regularne tworzenie kopii zapasowych ważnych danych ma kluczowe znaczenie dla ograniczania skutków ataku ransomware. Kopie umożliwiają przywrócenie zaszyfrowanych plików bez spełniania żądań atakujących. Należy jednak przechowywać je offline albo w bezpiecznym, odizolowanym środowisku, aby nie zostały naruszone podczas ataku.
Organizacje powinny ustalić rygorystyczny harmonogram tworzenia kopii zapasowych i regularnie testować ich przywracanie. Pozwala to sprawdzać integralność danych i zapewnia szybką możliwość odzyskania ich po ataku.
Podsumowanie
Ataki ransomware stanowią poważne i szybko zmieniające się zagrożenie dla cyberbezpieczeństwa osób prywatnych i organizacji. Zrozumienie ich mechanizmów, możliwych skutków i środków ochrony jest niezbędne do obrony przed tą formą cyberprzestępczości. Zachowując czujność, stosując dobre praktyki i wdrażając solidne zabezpieczenia, możemy powstrzymywać ataki ransomware, wykrywać je i odzyskiwać sprawność po ich wystąpieniu, tworząc bezpieczniejsze środowisko cyfrowe.

Related Posts