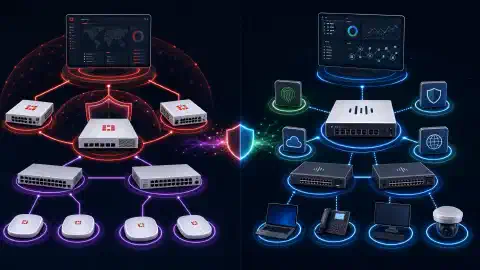
pfSense vs Firewalla vs OPNsense
Table of Contents
pfSense vs Firewalla vs OPNsense: Kompleksowe Porównanie na 2026
W 2026 roku wybór odpowiedniego rozwiązania zaporowego pozostaje kluczowy dla ochrony sieci domowych i korporacyjnych przed coraz bardziej zaawansowanymi zagrożeniami cybernetycznymi. Trzech czołowych kandydatów - pfSense , Firewalla oraz OPNsense - oferuje różne podejścia do bezpieczeństwa sieci, każde z unikalnymi zaletami dostosowanymi do różnych potrzeb użytkowników i poziomów umiejętności technicznych.
Wprowadzenie
Zapory sieciowe stanowią pierwszą linię obrony każdej sieci, działając jako bariery między Twoją siecią wewnętrzną a potencjalnymi zagrożeniami z internetu. Zrozumienie różnic między pfSense, Firewalla i OPNsense jest niezbędne do podjęcia świadomej decyzji, która odpowiada Twoim wymaganiom bezpieczeństwa, wiedzy technicznej i ograniczeniom budżetowym.
Ten kompleksowy przewodnik porównuje te trzy rozwiązania zaporowe pod wieloma względami: funkcje, łatwość użycia, wydajność, koszty oraz dopasowanie do różnych środowisk.
pfSense: Moc, Elastyczność i Funkcje Klasy Enterprise
pfSense to dojrzała, otwartoźródłowa dystrybucja zapory oparta na FreeBSD, która rozwinęła się w jedno z najpotężniejszych i najbardziej konfigurowalnych rozwiązań zaporowych dostępnych na rynku. Pierwotnie wydany w 2004 roku, pfSense zdobył silną reputację zarówno w środowiskach domowych, jak i korporacyjnych.
Kluczowe Funkcje pfSense
- Zaawansowane reguły zapory: Szczegółowa kontrola ruchu z filtrowaniem pakietów stanowym, obsługa złożonych zestawów reguł z aliasami, harmonogramami i kształtowaniem ruchu
- Multi-WAN i równoważenie obciążenia: Obsługa wielu połączeń internetowych z inteligentnym przełączaniem awaryjnym i rozkładem ruchu między łączami WAN
- Możliwości VPN: Kompleksowe wsparcie VPN, w tym OpenVPN, IPsec, WireGuard, L2TP i PPTP dla bezpiecznego zdalnego dostępu i łączności site-to-site
- Wykrywanie i zapobieganie włamaniom (IDS/IPS): Integracja z Snort i Suricata dla wykrywania i blokowania zagrożeń w czasie rzeczywistym
- Kształtowanie ruchu (QoS): Zaawansowane sterowanie jakością usług do priorytetyzacji krytycznego ruchu i zarządzania przydziałem pasma
- Portal uwierzytelniający: Wbudowany system uwierzytelniania dla sieci gościnnych i publicznych Wi-Fi
- Wysoka dostępność (HA): Obsługa protokołu CARP dla konfiguracji aktywno-pasywnych
- Rozbudowany system pakietów: Ponad 100 dodatków, w tym HAProxy, Squid proxy, pfBlockerNG, FreeRADIUS i inne
- Obsługa VLAN: Kompleksowe tagowanie VLAN 802.1Q dla segmentacji sieci
- Dynamiczny DNS: Integracja z głównymi dostawcami DDNS
- Filtrowanie DNS: Wbudowane możliwości czarnej listy DNS oraz przekazywanie DNS-over-TLS
Wymagania Sprzętowe pfSense
pfSense działa na standardowym sprzęcie x86-64, co zapewnia elastyczność w różnych wdrożeniach:
- Minimum: 2 GB RAM, procesor dwurdzeniowy, 8 GB pamięci masowej
- Zalecane dla domu/małej firmy: 4-8 GB RAM, procesor czterordzeniowy, dysk SSD
- Wdrożenia korporacyjne: 16+ GB RAM, wielordzeniowe procesory Xeon, redundantna pamięć masowa
Popularne wybory sprzętowe to:
- Urządzenia NetGate (oficjalny sprzęt pfSense)
- Mini PC Protectli Vault
- Klienci ciency HP t740/t730
- Serwery Supermicro
- Systemy budowane na zamówienie
Zalety pfSense
- Niezwykle potężny i bogaty w funkcje: Konkurencja dla komercyjnych zapór kosztujących tysiące dolarów
- Dojrzały i stabilny: Dwadzieścia lat rozwoju z udowodnioną niezawodnością
- Silne wsparcie społeczności: Aktywne fora, obszerna dokumentacja i zasoby zewnętrzne
- Darmowy i otwartoźródłowy: Brak kosztów licencji niezależnie od wielkości wdrożenia
- Gotowy na zastosowania korporacyjne: Odpowiedni dla sieci od domowych po duże przedsiębiorstwa
- Regularne aktualizacje: Stałe wydania poprawek bezpieczeństwa i nowych funkcji
- Dostępne wsparcie komercyjne: Netgate (firma stojąca za pfSense) oferuje płatne kontrakty wsparcia
Wady pfSense
- Stroma krzywa nauki: Wymaga wiedzy sieciowej, aby w pełni wykorzystać możliwości
- Interfejs webowy może wydawać się przestarzały: Interfejs nie odpowiada nowoczesnym trendom designu (choć jest funkcjonalny)
- Początkowa konfiguracja jest złożona: Wymaga czasu
i zrozumienia 4. Zależność od sprzętu: Wymaga dedykowanego sprzętu lub zasobów VM 5. Podstawa FreeBSD: Niektóre narzędzia/pakiety oparte na Linuksie nie są dostępne
Zasoby pfSense od SimeonOnSecurity:
Firewalla: Prostota i Bezpieczeństwo Plug-and-Play
Firewalla stosuje zupełnie inne podejście, koncentrując się na prostocie i łatwości użycia. Zamiast wymagać rozległej wiedzy sieciowej, Firewalla oferuje sprzętowe urządzenie plug-and-play zarządzane przez aplikację mobilną.
Linia Produktów Firewalla (2026)
Firewalla oferuje kilka modeli sprzętowych dopasowanych do różnych potrzeb:
- Firewalla Gold: Model wysokiej wydajności z portami 2,5 Gbps, odpowiedni dla internetu gigabitowego i szybszego
- Firewalla Gold Plus: Ulepszona wersja z portami 10 Gbps SFP+ dla połączeń wielogigabitowych
- Firewalla Purple: Opcja średniej klasy dla mniejszych sieci
- Firewalla Red: Urządzenie podstawowe dla prostych sieci domowych
Kluczowe Funkcje Firewalla
- Wdrażanie bezdotykowe: Prosty proces konfiguracji przez aplikację mobilną - nie wymaga wiedzy sieciowej
- Monitorowanie aktywności w czasie rzeczywistym: Wizualne pulpity pokazujące całą aktywność sieciową według urządzenia, aplikacji i kategorii
- Analiza zachowań wspomagana AI: Uczenie maszynowe wykrywa anomalie w ruchu i potencjalne zagrożenia
- Kompleksowe filtrowanie treści: Blokowanie kategorii stron, treści dla dorosłych, reklam i trackerów
- Serwer i klient VPN: Wbudowany serwer OpenVPN i WireGuard do zdalnego dostępu oraz klient VPN do routingu przez komercyjnych dostawców VPN
- Blokowanie reklam: Blokowanie reklam i trackerów w całej sieci bez dodatkowego oprogramowania
- Segmentacja urządzeń IoT: Automatyczna kategoryzacja urządzeń z łatwym przypisaniem VLAN
- Kontrola rodzinna: Zarządzanie czasem ekranu, wymuszanie bezpiecznych wyszukiwań i raporty aktywności
- Wykrywanie włamań: Monitorowanie w czasie rzeczywistym znanych wzorców ataków
- Inteligentna kolejka: Inteligentne priorytetyzowanie ruchu bez ręcznej konfiguracji
- Wsparcie Multi-WAN: Równoważenie obciążenia i awaryjne przełączanie na modelach Gold/Gold Plus
- Zarządzanie w chmurze: Zdalne zarządzanie wieloma urządzeniami Firewalla przez aplikację
Aplikacja mobilna Firewalla
Podstawą doświadczenia użytkownika Firewalla jest jego aplikacja mobilna (iOS/Android):
- Intuicyjny interfejs: Przyjazny dla konsumenta, dostępny dla osób nietechnicznych
- Powiadomienia push: Alerty w czasie rzeczywistym o zdarzeniach bezpieczeństwa, nowych urządzeniach i anomaliach
- Zarządzanie zdalne: Konfiguracja i monitoring z dowolnego miejsca
- Udostępnianie rodzinne: Wielu użytkowników może zarządzać tym samym Firewallem z różnymi poziomami uprawnień
Zalety Firewalla
- Bardzo przyjazny dla użytkownika: Nie wymaga wiedzy sieciowej - każdy może wdrożyć i zarządzać
- Szybka konfiguracja: Gotowy do pracy w 10-15 minut po wyjęciu z pudełka
- Doświadczenie mobilne w pierwszej kolejności: Pełne zarządzanie przez aplikację na smartfonie
- Regularne automatyczne aktualizacje: Łatki bezpieczeństwa i funkcje wdrażane automatycznie
- Silne zabezpieczenia IoT: Doskonały do ochrony urządzeń inteligentnego domu
- Hybrydowe zarządzanie w chmurze: Bezpieczne zarządzanie zdalne bez bezpośredniego wystawiania zapory
- Świetne wsparcie klienta: Reaktywna społeczność i zespół wsparcia
- Brak opłat abonamentowych: Jednorazowy zakup sprzętu, brak kosztów cyklicznych
Wady Firewalla
- Ograniczona zaawansowana personalizacja: Nie można tworzyć złożonych reguł zapory jak w pfSense/OPNsense
- Zamknięty ekosystem: Nie działa na niestandardowym sprzęcie. Trzeba kupić urządzenia Firewalla
- Wyższy koszt początkowy: Sprzęt kosztuje od 189 do 699 USD
- Mniejsza przejrzystość: Oprogramowanie zamknięte (choć poddane audytom bezpieczeństwa)
- Zależność od aplikacji mobilnej: Główny interfejs to aplikacja mobilna. Interfejs webowy ograniczony
- Nieoptymalny dla dużych przedsiębiorstw: Najlepiej sprawdza się w domach i małych firmach
Cennik (2026):
- Firewalla Red: 189 USD
- Firewalla Purple: 329 USD
- Firewalla Gold: 499 USD
- Firewalla Gold Plus: 699 USD
Dowiedz się więcej: Przewodnik po zabezpieczeniach sieci domowej Firewalla
OPNsense: Nowoczesna alternatywa open-source
OPNsense to fork pfSense stworzony w 2015 roku, który rozwinął się w potężną platformę zaporową. Zbudowany na FreeBSD jak pfSense, OPNsense kładzie nacisk na nowoczesny design, częste aktualizacje i otwarty model rozwoju.
Kluczowe funkcje OPNsense
- Nowoczesny interfejs webowy: Czysty, responsywny UI z lepszym UX niż pfSense
- Cotygodniowe aktualizacje bezpieczeństwa: Częstsze niż w pfSense
- Inline Intrusion Prevention: Wbudowany IPS z Suricatą i automatycznymi aktualizacjami reguł
- Wtyczki przyjazne biznesowi: Komercyjne wsparcie i dodatki od Deciso (firma macierzysta OPNsense)
- ZenArmor (Sensei): Zaawansowane funkcje zapory nowej generacji, w tym kontrola aplikacji, inspekcja TLS i chmurowa inteligencja zagrożeń
- Zaawansowane VPN: OpenVPN, IPsec, WireGuard z obsługą nowoczesnych szyfrów
- Kształtowanie ruchu: Intuicyjny interfejs do konfiguracji QoS
- Multi-WAN: Równoważenie obciążenia i awaryjne przełączanie z monitorowaniem bram
- Wysoka dostępność: Konfiguracja HA oparta na CARP
- Uwierzytelnianie dwuskładnikowe: Wbudowane 2FA dla dostępu administratora
- Dostęp do API: RESTful API do automatyzacji i integracji
- Bogaty ekosystem wtyczek: Szeroki wybór dodatków, w tym HAProxy, nginx, Let’s Encrypt, ClamAV i inne
OPNsense vs pfSense: Kluczowe różnice
| Funkcja | OPNsense | pfSense |
|---|---|---|
| Częstotliwość aktualizacji | Cotygodniowa | Miesięczna/w razie potrzeby |
| Projekt UI | Nowoczesny, responsywny | Funkcjonalny, ale przestarzały |
| Rozwój rdzenia | Otwarty, społecznościowy | Prowadzony przez Netgate |
| Wsparcie komercyjne | Deciso | Netgate |
| Licencja | BSD 2-klauzulowa | Apache 2.0 |
| Ekosystem wtyczek | Rośnie | Dojrzały |
| Domyślny IPS | Suricata w zestawie | Opcjonalny pakiet |
Zalety OPNsense
- Nowoczesny interfejs: Znacznie lepszy UI/UX niż pfSense
- Przejrzysty rozwój: Otwarty proces z udziałem społeczności
- Częste aktualizacje: Cotygodniowe wydania bezpieczeństwa
- Łatwa migracja: Możliwość importu konfiguracji pfSense
- Integracja ZenArmor: Funkcje zapory nowej generacji (wtyczka komercyjna)
- Lepsze ustawienia domyślne: Bezpieczniejsza konfiguracja od razu po instalacji
- Aktywna społeczność: Rosnąca baza użytkowników i zasoby wsparcia
- Uwierzytelnianie dwuskładnikowe: Wbudowane 2FA bez potrzeby wtyczek
Wady OPNsense
- Mniejsza społeczność: Mniej rozbudowana dokumentacja osób trzecich niż pfSense
- Mniej pakietów: Ekosystem wtyczek wciąż dojrzewa w porównaniu do pfSense
- Niektóre funkcje opóźnione: Pewne zaawansowane funkcje pojawiły się później niż w pfSense
- Mniejsze wsparcie komercyjne: Mniej konsultantów zewnętrznych niż dla pfSense
- Krzywa uczenia się: Podobnie jak pfSense, wymaga wiedzy sieciowej
Cennik: Darmowy i open-source. Opcjonalne wsparcie komercyjne od Deciso
Porównanie wydajności: Przepustowość i skalowalność
Przepustowość zapory (benchmarki 2026)
Na podstawie równoważnego sprzętu (4-rdzeniowy Intel i5, 8GB RAM):
| Rozwiązanie | Stateful Firewall | VPN (OpenVPN) | VPN (WireGuard) | IDS/IPS włączone |
|---|---|---|---|---|
| pfSense | 10+ Gbps | 400-600 Mbps | 2-3 Gbps | 2-3 Gbps |
| OPNsense | 10+ Gbps | 350-550 Mbps | 2-3 Gbps | 2-4 Gbps |
| Firewalla Gold | 2,5 Gbps | 150-200 Mbps | 500-700 Mbps | 2 Gbps |
| Firewalla Gold Plus | 10 Gbps | 300-400 Mbps | 1-1,5 Gbps | 3-4 Gbps |
Uwaga: Wydajność zależy od konfiguracji, złożoności reguł i włączonych funkcji
Skalowalność
- pfSense: Przy odpowiednim sprzęcie skaluje się od sieci domowych po wdrożenia firmowe o przepustowości wielu gigabitów
- OPNsense: Podobna skalowalność jak pfSense. Obsługuje obciążenia klasy korporacyjnej
- Firewalla: Najlepsza dla domu oraz małych i średnich firm (do 10 Gbps z Gold Plus)
Zalecenia według zastosowania
Najlepsza opcja dla sieci domowych (użytkownicy nietechniczni)
Zwycięzca: Firewalla
Jeśli chcesz zabezpieczyć sieć bez zdobywania zawodu inżyniera sieciowego, Firewalla jest oczywistym wyborem. Konfiguracja zajmuje kilka minut, aplikacja mobilna ułatwia zarządzanie i zapewnia solidną ochronę bez komplikacji.
Dlaczego nie pfSense/OPNsense? Wymagają zbyt dużej wiedzy sieciowej dla większości użytkowników domowych.
Najlepsza opcja dla domowych laboratoriów i entuzjastów technologii
Zwycięzca: pfSense lub OPNsense
Osobom lubiącym eksperymenty i naukę pfSense oraz OPNsense oferują ogromną wartość edukacyjną i nieograniczone możliwości dostosowania. Wybierz pfSense dla maksymalnej dojrzałości albo OPNsense dla nowoczesnego interfejsu.
Dlaczego nie Firewalla? Ograniczone możliwości dostosowania utrudniają eksperymenty.
Najlepsza opcja dla małych firm (1-50 pracowników)
Najlepszy wybór: zależy od zasobów technicznych
- Z personelem IT: pfSense lub OPNsense (brak kosztów licencji, maksymalna funkcjonalność)
- Bez personelu IT: Firewalla Gold lub Gold Plus (prostota zbliżona do usługi zarządzanej)
Najlepsza opcja dla średnich i dużych przedsiębiorstw
Zwycięzca: pfSense lub OPNsense
Środowiska firmowe potrzebują zaawansowanych funkcji, monitorowania i konfiguracji HA oferowanych przez pfSense oraz OPNsense. Oba rozwiązania skalują się do wymagań wielu gigabitów.
Dlaczego nie Firewalla? Brakuje zarządzania klasy korporacyjnej, HA i zaawansowanych funkcji routingu.
Najlepsza opcja dla środowisk z wieloma urządzeniami IoT
Zwycięzca: Firewalla
Firewalla wyróżnia się automatycznym klasyfikowaniem i zabezpieczaniem urządzeń IoT. Analiza zachowania wykrywa anomalie w urządzeniach inteligentnego domu, które mogą wskazywać na naruszenie bezpieczeństwa.
Najlepsza opcja pod względem przepustowości VPN
Zwycięzca: pfSense lub OPNsense z WireGuard
Dla maksymalnej wydajności VPN (2-3+ Gbps) pfSense lub OPNsense na wydajnym sprzęcie znacznie przewyższa Firewalla.
Najlepsza opcja dla osób oszczędnych
Zwycięzca: pfSense lub OPNsense
Oba rozwiązania są całkowicie bezpłatne. Płacisz tylko za sprzęt, nawet zaledwie $150 za odpowiednio wydajny używany terminal typu thin client.
Co uwzględnić przy Firewalla: Sprzęt jest początkowo droższy, ale czas zaoszczędzony na konfiguracji i zarządzaniu może uzasadniać koszt dla użytkowników nietechnicznych.
Tabela porównawcza funkcji
| Funkcja | pfSense | OPNsense | Firewalla |
|---|---|---|---|
| Łatwość konfiguracji | ⭐⭐⭐ | ⭐⭐⭐ | ⭐⭐⭐⭐⭐ |
| Interfejs użytkownika | ⭐⭐⭐ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ |
| Zaawansowane funkcje | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐ |
| Wydajność VPN | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐ |
| IDS/IPS | ⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐ |
| Wsparcie społeczności | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐ | ⭐⭐⭐⭐ |
| Koszt bieżący | Bezpłatnie | Bezpłatnie | Bezpłatnie po zakupie |
| Zarządzanie mobilne | ❌ | ❌ | ⭐⭐⭐⭐⭐ |
| Bezpieczeństwo IoT | ⭐⭐⭐ | ⭐⭐⭐ | ⭐⭐⭐⭐⭐ |
| Częstotliwość aktualizacji | Co miesiąc | Co tydzień | Automatycznie |
| Elastyczność sprzętowa | Dowolny x86 | Dowolny x86 | Tylko własny sprzęt producenta |
| Wysoka dostępność | ✅ | ✅ | ❌ |
Migracja i współistnienie
Migracja między rozwiązaniami
- Z pfSense do OPNsense: OPNsense zawiera narzędzie importowania konfiguracji pfSense
- Z OPNsense do pfSense: Wymagana ręczna ponowna konfiguracja
- Z Firewalla do pfSense/OPNsense (lub odwrotnie): Konieczna pełna ponowna konfiguracja - brak ścieżki migracji
Praca obok innych rozwiązań
Wszystkie trzy mogą współistnieć w różnych topologiach sieci:
- Firewalla za pfSense/OPNsense: Użyj Firewalla w trybie mostu do dodatkowego monitorowania IoT
- pfSense/OPNsense z Firewalla w określonych podsieciach: Podziel sieć przy użyciu różnych rozwiązań zaporowych
- Łączenie VPN w łańcuch: Użyj jednego rozwiązania jako serwera VPN, a drugiego jako klienta dla większej prywatności
Podsumowanie: którą zaporę wybrać w 2026 roku?
Wybór między pfSense , Firewalla i OPNsense zależy od wiedzy technicznej, wymagań sieci i priorytetów:
Wybierz pfSense, jeśli:
- Potrzebujesz maksymalnej funkcjonalności i integracji z innymi dostawcami
- Chcesz sprawdzonej stabilności popartej 20 latami historii
- Potrzebujesz opcji komercyjnego wsparcia
- Planujesz domowe laboratorium lub naukę sieci
- Nie przeszkadza Ci starszy interfejs
Wybierz OPNsense, jeśli:
- Chcesz funkcji na poziomie pfSense z nowoczesnym interfejsem
- Wolisz częstsze aktualizacje bezpieczeństwa
- Cenisz przejrzysty rozwój kierowany przez społeczność
- Potrzebujesz wbudowanego IPS bez dodatków
- Chcesz lepszych domyślnych ustawień bezpieczeństwa od razu po instalacji
Wybierz Firewalla, jeśli:
- Przedkładasz łatwość obsługi nad zaawansowane funkcje
- Zarządzasz siecią głównie mobilnie
- Potrzebujesz solidnego zabezpieczenia urządzeń IoT
- Chcesz wdrożenia plug-and-play
- Nie masz wiedzy sieciowej
- Wolisz komercyjny sprzęt ze wsparciem
Rekomendacje SimeonOnSecurity na 2026 rok:
- Użytkownicy domowi (nietechniczni): Firewalla Gold lub Gold Plus
- Domowe laboratoria / entuzjaści: OPNsense (nowoczesny interfejs) lub pfSense (maksymalna dojrzałość)
- Małe firmy z IT: OPNsense lub pfSense
- Małe firmy bez IT: Firewalla Gold Plus
- Przedsiębiorstwa: pfSense lub OPNsense na sprzęcie klasy korporacyjnej
Pamiętaj: najlepsza zapora to taka, którą prawidłowo skonfigurujesz i utrzymasz. Prostota Firewalla może zapewnić użytkownikom nietechnicznym większe bezpieczeństwo niż błędnie skonfigurowana instalacja pfSense.
Źródła
- Oficjalna witryna pfSense
- Oficjalna witryna OPNsense
- Oficjalna witryna Firewalla
- Ramy cyberbezpieczeństwa National Institute of Standards and Technology (NIST)
- Dokumentacja Netgate pfSense
- Dokumentacja OPNsense
- Baza wiedzy Firewalla
Related Posts