Opanowanie incydentów cyberbezpieczeństwa

Table of Contents
Opracowanie planu reagowania na incydenty cyberbezpieczeństwa: kluczowe kroki do skutecznej reakcji
W dzisiejszej erze cyfrowej cyberbezpieczeństwo stało się kluczowym zagadnieniem dla organizacji każdej wielkości. Wobec rosnącej liczby cyberzagrożeń i ataków firmy muszą mieć jasno określony plan reagowania na incydenty. Stanowi on schemat obsługi incydentów cyberbezpieczeństwa i ograniczania ich skutków. W tym artykule przedstawiamy najważniejsze etapy opracowania planu oraz znaczenie każdego z nich.
_
Dlaczego plan reagowania na incydenty cyberbezpieczeństwa jest ważny
Rola cyberbezpieczeństwa w dzisiejszej erze cyfrowej
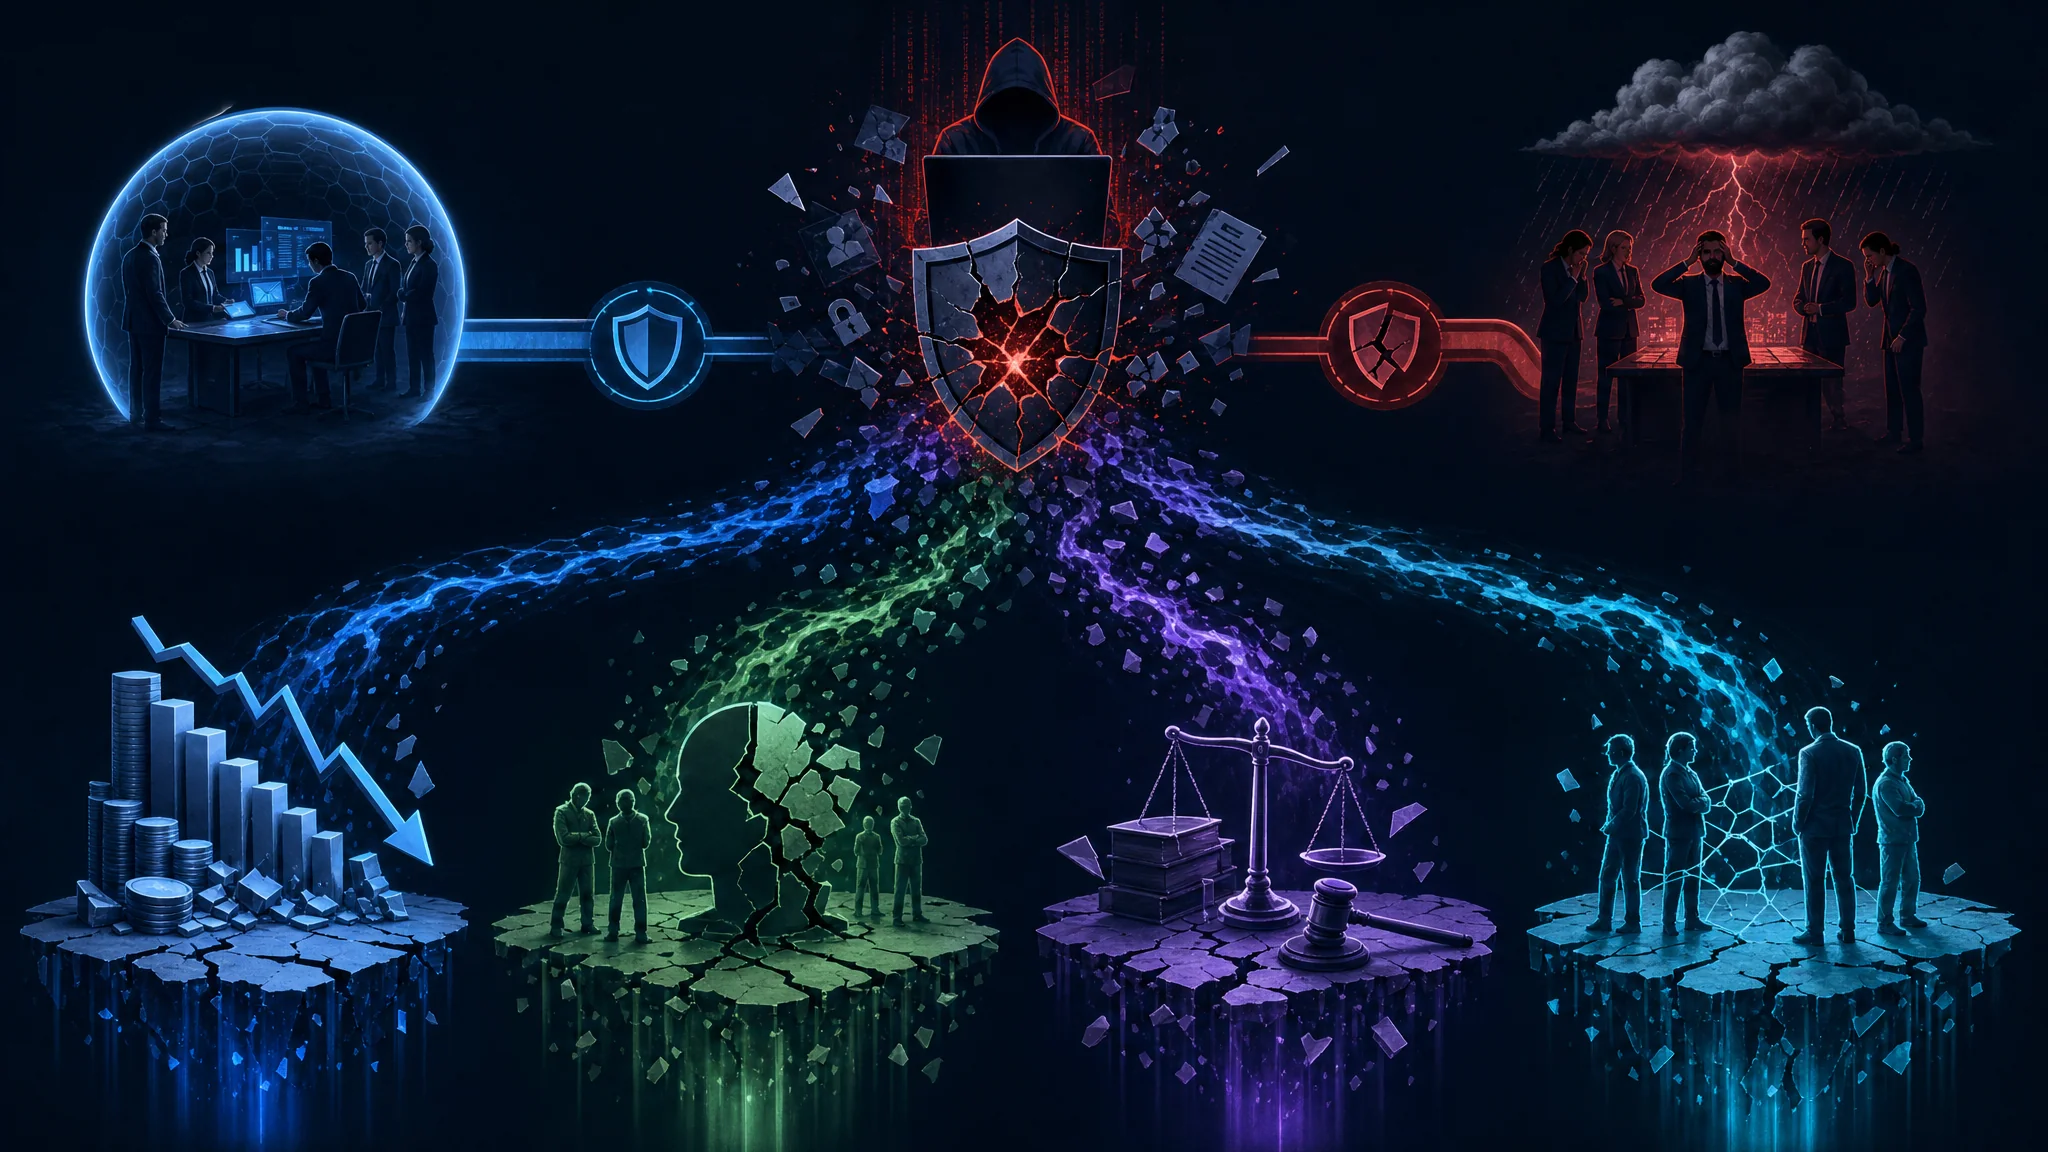
W połączonym świecie organizacje w codziennej działalności w dużym stopniu polegają na systemach i sieciach cyfrowych. Uzależnienie to naraża je jednak na wiele cyberzagrożeń, w tym naruszenia danych, ataki malware i infekcje ransomware. Pojedynczy incydent cyberbezpieczeństwa może doprowadzić do poważnych strat finansowych, szkód wizerunkowych i konsekwencji prawnych. Dobrze przygotowany plan reagowania na incydenty ma zatem kluczowe znaczenie dla ograniczenia ich skutków.
Możliwe skutki incydentów cyberbezpieczeństwa
Incydent cybernetyczny może poważnie zakłócić działalność organizacji, powodując przestoje, utratę wrażliwych informacji i uszkodzenie krytycznych systemów. Skutki mogą wykraczać poza samą organizację i dotykać jej klientów, partnerów oraz dostawców. Wymogi prawne i regulacyjne dotyczące cyberbezpieczeństwa stają się coraz surowsze, a za ich nieprzestrzeganie grożą wysokie kary i grzywny. Organizacje muszą więc być gotowe na szybką i skuteczną reakcję.
Jednym z głównych powodów opracowania kompleksowego planu reagowania na incydenty są możliwe straty finansowe. Według badania przeprowadzonego przez IBM średni koszt naruszenia danych w 2020 roku wynosił 3,86 mln dolarów. Kwota ta obejmuje dochodzenie w sprawie incydentu, koszty prawne, powiadomienie klientów i ograniczanie szkód. Bez odpowiedniego planu organizacja może nie być przygotowana na skutki finansowe incydentu, co długotrwale wpłynie na jej stabilność finansową i działalność.
Równie poważne mogą być szkody w reputacji organizacji. W dzisiejszym cyfrowym świecie informacje szybko rozchodzą się w mediach społecznościowych i internecie. Wiadomość o naruszeniu danych lub cyberataku może szybko nadszarpnąć wizerunek organizacji i osłabić zaufanie klientów. Może to oznaczać utratę okazji biznesowych, mniejszą lojalność klientów i trudności w pozyskiwaniu nowych. Plan reagowania na incydenty pozwala aktywnie zarządzać reputacją przez szybką i przejrzystą reakcję, ograniczając szkody dla marki.
Incydenty cyberbezpieczeństwa mogą również mieć konsekwencje prawne i regulacyjne. Wraz ze wzrostem liczby przepisów o ochronie danych organizacje muszą ich przestrzegać, aby uniknąć wysokich kar. Na przykład ogólne rozporządzenie UE o ochronie danych (GDPR) przewiduje grzywny do 20 mln euro lub 4% światowego rocznego obrotu, zależnie od tego, która kwota jest wyższa. Plan uwzględniający obowiązki prawne i regulacyjne pomaga ograniczyć ryzyko niezgodności oraz związane z nią straty finansowe i konsekwencje prawne.
Powiązania w dzisiejszym ekosystemie biznesowym sprawiają również, że incydent może oddziaływać poza organizację. Naruszenie systemów dostawcy może zakłócić łańcuch dostaw i ograniczyć dostępność towarów lub usług. Z kolei wyciek danych klientów może prowadzić do kradzieży tożsamości lub oszustwa, szkodząc klientom i relacjom z nimi. Plan uwzględniający zewnętrznych interesariuszy pomaga opanować skutki incydentu oraz zachować zaufanie partnerów, dostawców i klientów.
Plan reagowania na incydenty cyberbezpieczeństwa jest kluczowym elementem ogólnej strategii bezpieczeństwa organizacji. Ogranicza wpływ incydentów na stabilność finansową, reputację, zgodność z prawem i relacje zewnętrzne. Inwestycja w dobrze opracowany plan pomaga ograniczyć ryzyko i zapewnić ciągłość działania w cyfrowym świecie.
Kluczowe elementy planu reagowania na incydenty
Identyfikowanie i klasyfikowanie incydentów cyberbezpieczeństwa
Pierwszym krokiem jest dokładne rozpoznanie i sklasyfikowanie różnych typów incydentów cyberbezpieczeństwa. Należy analizować wcześniejsze zdarzenia, poznać ich cechy i kategoryzować je według dotkliwości oraz potencjalnego wpływu. Dzięki temu organizacje mogą skutecznie przydzielać zasoby i ustalać priorytety działań.
Incydenty można klasyfikować jako naruszenia danych, infekcje malware, włamania do sieci lub ataki phishingowe. Każdy typ wymaga innej strategii i pilności. Jasne rozróżnienie rodzajów incydentów pomaga dostosować plan do konkretnych wyzwań.
Utworzenie zespołu reagowania
Skuteczna reakcja wymaga dedykowanego zespołu specjalistów cyberbezpieczeństwa, którzy szybko i sprawnie zajmą się incydentem. Zespół powinien obejmować ekspertów z dziedzin takich jak cyberbezpieczeństwo, infrastruktura IT, prawo i komunikacja. Dobrze zorganizowany zespół upraszcza reagowanie i zapewnia skoordynowane, sprawne działania.
Każdy członek zespołu powinien mieć wyznaczone role i obowiązki, aby wiedział, co robić podczas incydentu. Mogą to być role koordynatora incydentu, analityka technicznego, doradcy prawnego i rzecznika prasowego. Jasny podział obowiązków ułatwia współpracę i zapobiega nieporozumieniom oraz powielaniu pracy.
Opracowanie procedur reagowania
Procedury opisują kroki, które należy podjąć po wystąpieniu incydentu cyberbezpieczeństwa. Powinny obejmować różne scenariusze i jasno wskazywać, jak opanować incydent, zbadać jego przyczynę źródłową, usunąć skutki i przywrócić normalne działanie.
W przypadku naruszenia danych procedury mogą obejmować izolację zaatakowanych systemów, analizę kryminalistyczną w celu ustalenia zakresu naruszenia, powiadomienie osób lub organów nadzorczych oraz działania zapobiegające kolejnym naruszeniom.
Regularnie aktualizuj procedury, aby uwzględniały zmieniający się krajobraz zagrożeń. Nowe zagrożenia i technologie wymagają dostosowania działań. Regularne ćwiczenia typu tabletop i symulacje pozwalają sprawdzać skuteczność procedur i znajdować obszary do poprawy.
Dobrze zdefiniowane procedury ograniczają wpływ incydentów i umożliwiają szybką, sprawną reakcję, zmniejszając możliwe szkody dla reputacji, finansów i zaufania klientów.
Kroki do opracowania skutecznego planu reagowania
Przeprowadzenie oceny ryzyka
Przed opracowaniem planu organizacje powinny przeprowadzić kompleksową ocenę ryzyka, aby zidentyfikować potencjalne podatności i zagrożenia. Należy ocenić systemy, sieci i zasoby danych organizacji oraz zbadać prawdopodobieństwo i możliwe skutki różnych incydentów. Wyniki pomogą ustalić priorytety reakcji i skutecznie przydzielić zasoby.
Organizacje mogą zaangażować zewnętrznych ekspertów cyberbezpieczeństwa do przeprowadzenia testów penetracyjnych i oceny podatności. Eksperci symulują rzeczywiste ataki, aby znaleźć słabe punkty infrastruktury. Wewnętrzne audyty mogą też sprawdzić zgodność z normami branżowymi i regulacjami.
Po ocenie ryzyka organizacje lepiej rozumieją swój poziom cyberbezpieczeństwa. Mogą wskazać zasoby krytyczne wymagające dodatkowej ochrony i określić możliwe skutki udanego ataku. Ta wiedza pomoże opracować skuteczny plan reagowania.
Opracowanie i wdrożenie zasad reagowania na incydenty
Zasady reagowania określają sposób postępowania organizacji w przypadku incydentu. Powinny być zgodne z najlepszymi praktykami branżowymi i wymogami regulacyjnymi. Należy jasno opisać role i obowiązki, procedury eskalacji, zasady komunikacji oraz obowiązki prawne. Jasne zasady wspierają spójną i skoordynowaną reakcję.
Przy opracowywaniu zasad uwzględnij specyfikę branży i konkretne zagrożenia. Organizacje ochrony zdrowia mogą na przykład podlegać przepisom HIPAA, a instytucje finansowe wymogom PCI DSS. Dopasowanie zasad do tych potrzeb pomaga skutecznie reagować na prawdopodobne wyzwania.
Wdrożenie zasad wymaga współpracy różnych działów organizacji. Dzięki temu wszyscy rozumieją swoje role podczas incydentu. Regularne szkolenia i komunikacja pomagają pracownikom poznać zasady i skutecznie je stosować.
Szkolenie i edukowanie pracowników
Skuteczna reakcja wymaga wykwalifikowanych i dobrze poinformowanych pracowników. Organizacje powinny inwestować w regularne programy szkoleniowe i edukacyjne, aby personel potrafił wykrywać, zgłaszać i obsługiwać incydenty. Szkolenia powinny obejmować częste zagrożenia i wektory ataku, dobre praktyki cyberhigieny oraz ćwiczenia tabletop z realistycznymi scenariuszami.
Programy szkoleniowe powinny obejmować wykrywanie i analizę incydentów, zabezpieczanie dowodów, opanowanie incydentu i odzyskiwanie systemów. Pracownicy powinni umieć rozpoznawać wskaźniki kompromitacji (IOC) i szybko zgłaszać incydenty. Odpowiednia wiedza i umiejętności pozwalają im aktywnie uczestniczyć w ograniczaniu cyberzagrożeń.
Organizacje powinny również budować kulturę świadomości cyberbezpieczeństwa. Regularnie informuj pracowników o nowych zagrożeniach i przekazuj wskazówki dotyczące ochrony wrażliwych danych. Poczucie odpowiedzialności i czujności tworzy silną linię obrony przed cyberatakami.
Testowanie i ulepszanie planu reagowania
Regularne testowanie planu reagowania
Testowanie ma kluczowe znaczenie dla każdego planu reagowania. Organizacje powinny regularnie prowadzić ćwiczenia i symulacje, aby sprawdzać skuteczność procedur, znajdować luki i słabe punkty oraz oceniać umiejętności zespołu. Testy mogą obejmować ćwiczenia tabletop, podczas których uczestnicy omawiają hipotetyczne scenariusze, oraz zaawansowane ćwiczenia red team, w których zewnętrzni eksperci symulują rzeczywiste ataki.
Podczas ćwiczeń tabletop organizacje mogą omawiać różne hipotetyczne scenariusze i sprawdzać, jak plan działa w różnych warunkach. Udział interesariuszy z kilku działów umożliwia pełną ocenę jego skuteczności. Symulacje pomagają znaleźć obszary do poprawy i wprowadzić potrzebne zmiany.
Ćwiczenia red team idą dalej, ponieważ symulują rzeczywiste ataki. Zewnętrzni eksperci, często etyczni hakerzy, próbują włamać się do systemów i wykorzystać podatności. Ćwiczenia dostarczają cennych informacji o skuteczności planu i ogólnym poziomie bezpieczeństwa. Wykrycie słabych punktów pozwala organizacji zawczasu je rozwiązać i wzmocnić obronę.
Wyciąganie wniosków z wcześniejszych incydentów
Każdy incydent dostarcza cennych wniosków, które pomagają ulepszyć przyszłe reagowanie. Przeprowadzaj dokładne przeglądy po incydencie, aby ustalić, co poszło nie tak, znaleźć obszary do poprawy i wdrożyć działania korygujące. Kultura ciągłego uczenia się i doskonalenia pomaga wyprzedzać cyberzagrożenia.
W przeglądzie powinni uczestniczyć wszyscy właściwi interesariusze, w tym zespół reagowania, pracownicy IT i kierownictwo. Zebranie różnych perspektyw daje pełny obraz incydentu i jego skutków. Skup się na przyczynach źródłowych, skuteczności reakcji oraz potrzebnych zmianach i ulepszeniach.
Organizacje mogą również przeprowadzać oceny zewnętrzne lub zatrudniać ekspertów do obiektywnej oceny swoich możliwości reagowania. Zewnętrzni eksperci mogą wnieść świeże spojrzenie i zalecenia oparte na najlepszych praktykach branżowych oraz aktualnych trendach.
Ciągłe doskonalenie i dostosowywanie planu
Cyberzagrożenia stale się zmieniają, dlatego organizacje muszą stale doskonalić i dostosowywać plany reagowania. Należy śledzić najnowsze trendy, technologie i dobre praktyki oraz regularnie aktualizować plan, gdy zmieniają się systemy, procesy lub profil ryzyka organizacji.
Aktywnie monitoruj krajobraz cyberbezpieczeństwa, aby poznawać nowe zagrożenia i podatności. Korzystaj z publikacji branżowych, źródeł informacji o zagrożeniach oraz udziału w społecznościach i forach cyberbezpieczeństwa. Bieżąca wiedza pozwala proaktywnie aktualizować plan o odpowiednie środki zaradcze.
Regularnie oceniaj aktualność i skuteczność planu. Dostosuj jego cele, role i obowiązki członków zespołu oraz uwzględnij wnioski z wcześniejszych incydentów i ćwiczeń.
Organizacje powinny też okresowo przeprowadzać ćwiczenia lub symulacje, by sprawdzać gotowość zespołu i działanie planu. Pomaga to znaleźć luki i obszary wymagające poprawy, wprowadzić zmiany i zwiększyć zdolność reagowania.
Podsumowanie
Cyberzagrożenia stanowią poważne ryzyko dla organizacji każdej wielkości. Dlatego opracowanie i wdrożenie solidnego planu reagowania na incydenty cyberbezpieczeństwa jest konieczne. Plan ogranicza skutki incydentów, chroni stabilność finansową i reputację, wspiera zgodność z prawem oraz pomaga utrzymać dobre relacje z partnerami i klientami. Rozumiejąc znaczenie dobrze zaprojektowanego planu i stosując opisane kroki, organizacje mogą proaktywnie mierzyć się ze złożonymi zagrożeniami i ograniczać możliwe szkody.
Źródła
- IBM Security. (2020). Cost of a Data Breach Report 2020. Link
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Link
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Link
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Link

Related Posts