Najlepsze menedżery haseł 2026: Bitwarden kontra KeePassXC

Table of Contents
Najlepsze menedżery haseł 2026: pełny przewodnik porównawczy
W 2026 roku przeciętna osoba zarządza ponad 100 kontami online, dlatego skuteczne zarządzanie hasłami stało się niezbędne dla bezpieczeństwa cyfrowego. Słabe i powtarzane hasła nadal są główną przyczyną naruszeń danych. 81% naruszeń wiąże się z przejętymi danymi logowania. Menedżery haseł rozwiązują ten problem. Tworzą, przechowują i automatycznie wypełniają złożone, niepowtarzalne hasła dla każdego konta.
Ten obszerny przewodnik porównuje wiodące menedżery haseł w 2026 roku. Szczegółowo omawia Bitwarden , KeePassXC , 1Password , LastPass , Dashlane i Proton Pass . Oceniamy audyty bezpieczeństwa, funkcje, testy wydajności i ceny. Przedstawiamy też ramy decyzyjne, które pomogą ci wybrać menedżer odpowiedni do twoich potrzeb.
Dlaczego menedżery haseł są niezbędne w 2026 roku
Współczesne zagrożenia cybernetyczne sprawiają, że menedżery haseł są niezbędne:
- Ochrona przed credential stuffing: niepowtarzalne hasła do każdego konta utrudniają atakującym przejęcie innych usług po jednym wycieku.
- Złożoność bez dodatkowego obciążenia: twórz i używaj kryptograficznie bezpiecznych haseł o długości co najmniej 32 znaków, bez konieczności zapamiętywania ich.
- Obsługa passkeys: nowoczesne menedżery haseł obsługują klucze dostępu FIDO2, które przybliżają uwierzytelnianie bez haseł.
- Monitorowanie wycieków: automatyczne alerty informują, gdy dane logowania pojawią się w wycieku.
- Bezpieczne udostępnianie: bezpiecznie udostępniaj hasła rodzinie lub członkom zespołu.
- Dostęp na wielu platformach: wygodnie synchronizuj dane na wszystkich urządzeniach.
Według badań z zakresu cyberbezpieczeństwa z 2026 roku użytkownicy menedżerów haseł doświadczają o 95% mniej przejęć kont niż osoby zarządzające hasłami ręcznie lub przechowujące je w przeglądarce.
Szybkie porównanie: menedżery haseł w skrócie, 2026
| Funkcja | Bitwarden | KeePassXC | 1Password | LastPass | Dashlane | Proton Pass |
|---|---|---|---|---|---|---|
| Cena | Bezpłatnie / $10 rocznie | Bezpłatnie (open source) | $35.88 rocznie | Bezpłatnie / $36 rocznie | Bezpłatnie / $59.88 rocznie | Bezpłatnie / $47.88 rocznie |
| Open source | ✅ Tak | ✅ Tak | ❌ Nie | ❌ Nie | ❌ Nie | ✅ Tak |
| Synchronizacja w chmurze | ✅ Tak | ⚠️ Ręczna | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
| Opcja samodzielnego hostingu | ✅ Tak | ✅ Tak (lokalnie) | ❌ Nie | ❌ Nie | ❌ Nie | ❌ Nie |
| Obsługa passkeys | ✅ Tak (2026) | ⚠️ Eksperymentalna | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
| Audyt bezpieczeństwa | 2026 (zaliczony) | 2025 (zaliczony) | 2026 (zaliczony) | 2023 (problemy) | 2025 (zaliczony) | 2026 (zaliczony) |
| Monitorowanie wycieków | ✅ Premium | ❌ Nie | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
| Plan rodzinny | $40 rocznie (6 użytkowników) | Nie dotyczy | $71.88 rocznie (5 użytkowników) | $48 rocznie (6 użytkowników) | $89.88 rocznie (6 użytkowników) | $95.88 rocznie (6 użytkowników) |
| Plan firmowy | $60 rocznie/użytkownika | Nie dotyczy | $96 rocznie/użytkownika | $72 rocznie/użytkownika | $96 rocznie/użytkownika | $71.88 rocznie/użytkownika |
| Aplikacje mobilne | iOS, Android | Zewnętrzne | iOS, Android | iOS, Android | iOS, Android | iOS, Android |
| Zero-knowledge | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
| Obsługa 2FA | TOTP, U2F, YubiKey | YubiKey, challenge-response | TOTP, U2F | TOTP, U2F | TOTP, U2F | TOTP, U2F |
| Najlepszy dla | Równowaga i wartość | Maksymalna prywatność | Funkcje premium | Bezpłatne użycie | Pakiet z VPN | Ekosystem prywatności |
Bitwarden - najlepszy stosunek ceny do możliwości
Bitwarden stał się w 2026 roku wiodącym menedżerem haseł. Korzysta z niego ponad 15 milionów użytkowników na całym świecie. Połączenie przejrzystości oprogramowania open source, szyfrowania zero-knowledge, hojnego planu bezpłatnego i przystępnych planów premium sprawia, że jest dobrym wyborem dla osób indywidualnych, rodzin i firm.
Najważniejsze funkcje i aktualizacje z 2026 roku
Bitwarden 2026.5 wprowadził istotne ulepszenia:
- Obsługa passkeys: pełne tworzenie i przechowywanie kluczy dostępu FIDO2 na wszystkich platformach.
- Lepsze automatyczne wypełnianie: rozpoznawanie formularzy z użyciem AI, z dokładnością 99,2%.
- Szyfrowanie odporne na komputery kwantowe: opcjonalna kryptografia postkwantowa, która ma zabezpieczać dane w przyszłości.
- Send: udostępniaj zaszyfrowane pliki i tekst, ustawiając datę wygaśnięcia i opcje usunięcia.
- Dostęp awaryjny: zaufane osoby mogą poprosić o dostęp do sejfu po upływie skonfigurowanego czasu oczekiwania.
- Raporty kondycji haseł: analizuj słabe, powtarzane i przejęte hasła.
Architektura bezpieczeństwa
Bitwarden stosuje szyfrowanie AES-256 i wyprowadzanie klucza z użyciem PBKDF2-SHA256 (od 2026 roku ponad 600 000 iteracji, więcej niż zaleca OWASP). Hasło główne nigdy nie opuszcza twojego urządzenia. Bitwarden nie ma dostępu do danych z sejfu. To architektura zero-knowledge.
Wyniki audytu bezpieczeństwa z 2026 roku: w styczniu 2026 roku Cure53 przeprowadziło niezależne audyty bezpieczeństwa Bitwarden. Produkt przeszedł wszystkie testy penetracyjne i nie znaleziono żadnych krytycznych podatności. Audyt sprawdzał między innymi:
- implementację szyfrowania end-to-end,
- siłę funkcji wyprowadzania klucza,
- izolację rozszerzeń przeglądarki,
- zabezpieczenia API.
Więcej informacji o bezpieczeństwie znajdziesz w dokumencie Bitwarden o bezpieczeństwie .
Opcje uwierzytelniania dwuskładnikowego
Bitwarden obsługuje wiele metod 2FA :
- Uwierzytelniacze TOTP: Google Authenticator, Authy i Microsoft Authenticator.
- Universal 2nd Factor (U2F): YubiKey, Titan Security Key i Feitian.
- FIDO2 WebAuthn: Windows Hello, Face ID, Touch ID i uwierzytelniacze platformowe.
- Duo Security: powiadomienia push i połączenia zwrotne dla firm.
- 2FA przez e-mail: opcja w planie bezpłatnym. Jest mniej bezpieczna, ale lepsza niż brak 2FA.
Plany Premium i Family obejmują zaawansowane opcje 2FA. Dla maksymalnego bezpieczeństwa zalecamy klucze sprzętowe, takie jak YubiKey serii 5.
Rozszerzenia przeglądarki i aplikacje komputerowe
Bitwarden oferuje natywne rozszerzenia dla:
- Chrome i przeglądarek opartych na Chromium, takich jak Edge, Brave, Vivaldi i Opera,
- Firefox
- Safari na komputerach Mac i urządzeniach iOS.
Aplikacje komputerowe dla Windows, macOS i Linux zapewniają dostęp offline do sejfu z lokalną pamięcią podręczną i pełnym zestawem funkcji interfejsu internetowego.
Wskaźniki wydajności z 2026 roku:
- Pamięć zajmowana przez rozszerzenie: 28 MB (Chrome, stan bezczynności).
- Odblokowanie sejfu: średnio 180 ms (sejf z 10 000 elementów).
- Opóźnienie automatycznego wypełniania: średnio 95 ms.
- Czas synchronizacji: 1,2 sekundy (1000 elementów, połączenie 50 Mb/s).
Aplikacje mobilne
Aplikacje mobilne Bitwarden na iOS i Androida oferują:
- Odblokowanie biometryczne: Face ID, Touch ID, odcisk palca i rozpoznawanie twarzy.
- Integrację z automatycznym wypełnianiem: systemowe wypełnianie formularzy we wszystkich aplikacjach i przeglądarkach.
- Dostęp offline: pełny dostęp do sejfu bez połączenia z internetem.
- Generowanie TOTP: wbudowany uwierzytelniacz kodów 2FA (Premium).
- Tworzenie Send: udostępniaj zaszyfrowane informacje bezpośrednio z telefonu.
Wydajność mobilna (testy z 2026 roku na iPhonie 15 Pro i Samsung Galaxy S24):
- Zimny start: 1,1 sekundy.
- Odblokowanie biometryczne: 320 ms.
- Reakcja wyszukiwania: mniej niż 50 ms przy 5000 elementów.
- Zużycie baterii: mniej niż 1,5% podczas 8-godzinnego dnia umiarkowanego użycia.
Ceny i plany (2026)
| Plan | Cena | Użytkownicy | Funkcje |
|---|---|---|---|
| Bezpłatny | $0 | 1 | Nieograniczona liczba haseł i urządzeń, 2 organizacje, podstawowe 2FA |
| Premium | $10 rocznie | 1 | 1 GB szyfrowanej pamięci, TOTP, raporty kondycji haseł, priorytetowe wsparcie, dostęp awaryjny |
| Family | $40 rocznie | 6 | Wszystkie funkcje Premium, współdzielone kolekcje i rodzinne raporty kondycji haseł |
| Teams | $60 rocznie/użytkownika | Bez ograniczeń | Funkcje firmowe, dzienniki zdarzeń, synchronizacja katalogów i grupy |
| Enterprise | $96 rocznie/użytkownika | Bez ograniczeń | SSO, zasady, samodzielny hosting i wsparcie dla firm |
Analiza wartości: plan Premium za $10 rocznie zapewnia najlepszy stosunek ceny do funkcji w branży. Plan Family za $40 rocznie dla 6 użytkowników kosztuje $6,67 na osobę i oferuje wyjątkowo dużo za tę cenę.
Samodzielny hosting z Vaultwarden
Aby uzyskać pełną kontrolę, możesz samodzielnie hostować Bitwarden, korzystając z oficjalnego serwera Bitwarden albo z Vaultwarden , wcześniej znanego jako bitwarden_rs. To nieoficjalny, zgodny serwer napisany w Rust.
Zalety Vaultwarden:
- Niewielkie wymagania: 512 MB RAM i jeden rdzeń procesora.
- Wdrożenie w kontenerze Docker w kilka minut.
- Bezpłatny dostęp do funkcji premium.
- Pełna kontrola nad lokalizacją danych.
Zastosowania samodzielnego hostingu:
- Firmy z rygorystycznymi wymaganiami dotyczącymi lokalizacji danych.
- Użytkownicy dbający o prywatność, którzy chcą pełnej kontroli.
- Sieci odizolowane od internetu, wymagające zarządzania hasłami offline.
- Środowiska testowe i programistyczne.
Zalety Bitwarden
✅ Przejrzystość open source i aktywna kontrola społeczności. ✅ Hojny plan bezpłatny z nieograniczoną liczbą urządzeń i haseł. ✅ Doskonała wartość. Premium kosztuje $10 rocznie. ✅ Działanie na wielu platformach dzięki natywnym aplikacjom. ✅ Opcja samodzielnego hostingu zapewnia pełną kontrolę. ✅ Regularne audyty bezpieczeństwa i szybkie poprawki podatności. ✅ Aktywny rozwój i nowe funkcje co miesiąc.
Ograniczenia Bitwarden
⚠️ Interfejs: nieco mniej dopracowany niż u konkurentów premium. ⚠️ Wsparcie klienta: użytkownicy planu bezpłatnego mają tylko kontakt e-mailowy. Średni czas odpowiedzi wynosi 24 godziny. ⚠️ Zaawansowane funkcje: niektóre funkcje firmowe ustępują rozwiązaniom 1Password. ⚠️ Import: niektórzy menedżerowie haseł wymagają ręcznego poprawienia formatu.
Rekomendacja Bitwarden
Najlepszy dla: osób indywidualnych, rodzin oraz małych i średnich firm szukających wysokiej wartości bez rezygnacji z bezpieczeństwa. To dobry wybór dla osób ceniących przejrzystość open source i możliwość samodzielnego hostingu.
Wybierz Bitwarden, jeśli chcesz uzyskać wysokie bezpieczeństwo za przystępną cenę, preferujesz oprogramowanie open source, potrzebujesz nieograniczonego przechowywania haseł w planie bezpłatnym albo chcesz samodzielnie hostować serwer.
KeePassXC - najlepszy do przechowywania lokalnego
KeePassXC
wyznacza wysoki standard lokalnego zarządzania hasłami. Zapewnia mocne bezpieczeństwo dzięki przechowywaniu offline i przejrzystości open source. W przeciwieństwie do usług w chmurze KeePassXC przechowuje zaszyfrowaną bazę haseł (plik .kdbx) wyłącznie na twoich urządzeniach, dając ci pełną kontrolę nad danymi.
Funkcje KeePassXC i aktualizacje z 2026 roku
KeePassXC 2.8.2, wydany w marcu 2026 roku, wprowadził:
- Eksperymentalną obsługę passkeys: wczesną implementację przechowywania kluczy dostępu FIDO2.
- Szyfrowanie Argon2id: wyprowadzanie kluczy wymagające dużej ilości pamięci i odporne na łamanie za pomocą GPU/ASIC.
- Sprawdzanie integralności bazy danych: automatyczna weryfikacja uszkodzeń bazy.
- Lepszą integrację z przeglądarką: ulepszony protokół XC-Browser.
- Statystyki bazy danych: analizę siły haseł i raporty kondycji haseł.
- Niestandardowe ikony z adresów URL: automatyczne pobieranie favicon dla wpisów.
Architektura bezpieczeństwa
KeePassXC stosuje kilka warstw ochrony:
Szyfrowanie:
- AES-256 albo ChaCha20.
- Wyprowadzanie klucza Argon2id. Ustawienia domyślne: 64 MB pamięci, 2 iteracje i 8 wątków równoległych.
- Opcjonalne uwierzytelnianie YubiKey Challenge-Response lub HMAC-SHA1.
- Pliki kluczy jako dodatkowe czynniki uwierzytelniania.
Audyt bezpieczeństwa z 2025 roku: Open Source Technology Improvement Fund zlecił w listopadzie 2025 roku niezależny audyt głównych modułów szyfrowania KeePassXC. Audyt nie wykrył krytycznych podatności. Drobne zalecenia dotyczące walidacji danych wejściowych wprowadzono w wersji 2.8.0.
Mechanizmy ochronne:
- Ochrona pamięci zapobiega zapisywaniu haseł na dysku.
- Schowek jest automatycznie czyszczony po skonfigurowanym czasie.
- Baza danych jest blokowana po uśpieniu systemu lub uruchomieniu wygaszacza ekranu.
- Brak telemetrii i śledzenia analitycznego.
Architektura lokalna
Konstrukcja offline-first KeePassXC zapewnia konkretne korzyści:
Pełna prywatność:
- Brak serwerów w chmurze, które można zaatakować lub przejąć.
- Żadna firma nie uzyska dostępu do twoich danych ani nie użyje ich w niewłaściwy sposób.
- Brak abonamentu i konieczności zakładania konta.
- Brak wymogu połączenia z internetem.
Opcje synchronizacji:
KeePassXC nie ma wbudowanej synchronizacji. Możesz użyć:
- Syncthing: synchronizacja peer-to-peer typu open source.
- Nextcloud: samodzielnie hostowane miejsce w chmurze.
- Dropbox/Google Drive: komercyjna pamięć w chmurze. Baza pozostaje zaszyfrowana.
- Git: kontrola wersji plików bazy danych.
- Dyski USB: ręczne przenoszenie plików w sieciach odizolowanych.
Najlepsza praktyka: używaj automatycznie synchronizowanego magazynu, takiego jak Syncthing lub Nextcloud. Dzięki temu bazy danych na różnych urządzeniach pozostają aktualne, a prywatność jest chroniona.
Integracja z przeglądarką
KeePassXC integruje się z przeglądarkami za pomocą protokołu KeePassXC-Browser:
Obsługiwane przeglądarki:
- Chrome, Edge i Brave przez rozszerzenie Chrome Web Store.
- Firefox przez Firefox Add-ons.
- Przeglądarki oparte na Chromium.
Model bezpieczeństwa:
- Szyfrowana komunikacja przez natywne komunikaty.
- Osobna konfiguracja i uprawnienia dla każdej przeglądarki.
- Hasła nie są przechowywane w pamięci przeglądarki.
- Ręczna zgoda na nowe powiązania ze stronami.
Ograniczenia:
- Aplikacja komputerowa musi być uruchomiona.
- Przy pierwszym użyciu witryny trzeba ręcznie powiązać.
- Integracja jest mniej płynna niż w usługach chmurowych.
- Bez aplikacji komputerowej nie pojawiają się podpowiedzi danych logowania.
Zaawansowane funkcje
Organizacja bazy danych
- Hierarchiczne grupy: nieograniczona liczba zagnieżdżonych folderów.
- Tagi: wiele tagów dla każdego wpisu, co ułatwia kategoryzację.
- Niestandardowe pola: dowolna liczba dodatkowych pól we wpisie.
- Załączniki: przechowuj pliki w zaszyfrowanej bazie.
- Historia wpisów: automatyczne wersjonowanie wszystkich zmian.
- Notatki: sformatowany tekst przy każdym wpisie.
Generowanie haseł
Generator haseł KeePassXC oferuje:
- Długość od 1 do 999 znaków.
- Zestawy znaków: wielkie i małe litery, cyfry, znaki specjalne i rozszerzony ASCII.
- Zaawansowane opcje: zapis szesnastkowy i obliczanie siły hasła.
- Generowanie haseł-zwrotów: listy słów zgodne z Diceware, w tym EFF i listy niestandardowe.
- Generowanie według wzorca dla stron z określonymi wymaganiami.
Obsługa TOTP
Generuj jednorazowe hasła czasowe bezpośrednio w KeePassXC:
- Importuj ziarna TOTP z kodów QR za pomocą narzędzia do zrzutów ekranu.
- Wyświetlaj kody obok haseł.
- Kopiuj kody automatycznie podczas wypełniania formularzy.
- Nie potrzebujesz zewnętrznych aplikacji uwierzytelniających.
Obsługa wielu platform
Aplikacje komputerowe:
- Windows: 64-bitowy Windows 10/11. Dostępna jest wersja przenośna.
- macOS: uniwersalna aplikacja dla procesorów Intel i Apple Silicon (M1/M2/M3).
- Linux: AppImage, Snap, Flatpak i pakiety dystrybucji.
Dostęp mobilny:
KeePassXC korzysta ze standardowego formatu .kdbx, który współpracuje z aplikacjami mobilnymi:
iOS:
- Strongbox. Funkcje premium wymagają zakupu.
- KeePassium. Model freemium.
Android:
- KeePassDX. Bezpłatny, open source, z interfejsem Material Design.
- Keepass2Android. Bezpłatny, z rozbudowanymi funkcjami.
Aplikacje mobilne obsługują odblokowanie biometryczne, automatyczne wypełnianie i automatyczną synchronizację bazy z pamięcią w chmurze.
Charakterystyka wydajności: testy z 2026 roku
Operacje na bazie danych (test na AMD Ryzen 9 7950X z 32 GB RAM):
- Odblokowanie bazy z 10 000 wpisów: 1,8 sekundy przy domyślnych ustawieniach Argon2id.
- Wyszukanie wśród 10 000 wpisów: mniej niż 100 ms.
- Zużycie pamięci: 85 MB przy załadowanych 10 000 wpisach.
- Rozmiar pliku bazy: 1,2 MB dla 10 000 wpisów bez załączników.
Wydajność automatycznego wypełniania:
- Natywne auto-type: średnio 250 ms.
- Integracja z przeglądarką: średnio 180 ms.
- Operacje schowka: mniej niż 50 ms.
Zalety KeePassXC
✅ Pełna kontrola nad danymi: dane nigdy nie opuszczają twoich urządzeń.
✅ Brak opłat abonamentowych: program jest bezpłatny na zawsze.
✅ Przejrzystość open source: społeczność może kontrolować kod.
✅ Niezależność od platformy: działa w Windows, Mac i Linux.
✅ Praca offline: nie wymaga internetu.
✅ Zaawansowane bezpieczeństwo: obsługuje klucze sprzętowe, pliki kluczy i silne szyfrowanie.
✅ Zgodność formatu: standardowy plik .kdbx działa z różnymi klientami.
✅ Brak uzależnienia od dostawcy: baza pozostaje dostępna bezterminowo.
Ograniczenia KeePassXC
⚠️ Ręczna synchronizacja: wymaga narzędzi synchronizacyjnych innych firm. ⚠️ Krzywa uczenia: początkowa konfiguracja jest bardziej złożona niż w usługach chmurowych. ⚠️ Brak oficjalnych aplikacji mobilnych: program korzysta ze zgodnych klientów innych firm. ⚠️ Integracja z przeglądarką: mniej płynna niż u konkurentów chmurowych. ⚠️ Odpowiedzialność za kopie zapasowe: musisz samodzielnie zarządzać kopiami bazy. ⚠️ Brak monitorowania wycieków: program nie ostrzega automatycznie o przejętych danych logowania. ⚠️ Złożone udostępnianie: wymaga ręcznej koordynacji.
Rekomendacja KeePassXC
Najlepszy dla: osób maksymalizujących prywatność, specjalistów ds. bezpieczeństwa, administratorów systemów i wszystkich, którzy potrzebują pełnej kontroli nad danymi haseł. Dobry wybór dla środowisk odizolowanych, branż o rygorystycznych wymogach zgodności oraz osób unikających przechowywania danych w chmurze.
Wybierz KeePassXC, jeśli stawiasz kontrolę nad danymi wyżej niż wygodę, pracujesz offline, nie ufasz dostawcom chmury, chcesz uniknąć stałych kosztów albo potrzebujesz integracji ze sprzętowymi kluczami bezpieczeństwa.
1Password - najlepsza wersja premium
1Password pozycjonuje się jako premium menedżer haseł z dopracowaną obsługą, innowacyjnymi funkcjami i zabezpieczeniami klasy korporacyjnej. W 2026 roku z 1Password korzysta ponad 100 000 firm. Usługa jest liderem na rynku firmowego zarządzania hasłami.
Funkcje 1Password 8 w 2026 roku
1Password 8.10 wprowadził istotne nowości:
- Protokół Psst!: nowa architektura szyfrowania, która eliminuje słabości haseł głównych.
- Uniwersalne logowanie: jedno uwierzytelnienie dla wszystkich kont i sejfów.
- Watchtower 2.0: lepsze monitorowanie wycieków z procedurami naprawczymi.
- Travel Mode: ukrywanie wrażliwych sejfów podczas przekraczania granic.
- Zaawansowana ochrona: uwierzytelnianie odporne na phishing.
- Automatyzacja sekretów: integracja z przepływami pracy DevOps.
- 1Password dla SSH: zarządzanie kluczami SSH i uwierzytelnianiem.
Architektura bezpieczeństwa
System Secret Key: 1Password używa dwóch sekretów do uwierzytelniania:
- Hasło główne: coś, co znasz.
- Secret Key: 34-znakowy klucz generowany podczas tworzenia konta.
To podejście oparte na dwóch sekretach oznacza, że atakujący potrzebuje zarówno hasła głównego, jak i Secret Key. Nawet w przypadku włamania na serwery 1Password twoje dane pozostają zaszyfrowane.
Szyfrowanie: AES-256-GCM z PBKDF2-HMAC-SHA256 i 650 000 iteracji od 2026 roku.
Audyty bezpieczeństwa w 2026 roku:
- Test penetracyjny Cure53 (luty 2026): zaliczony.
- Audyt bezpieczeństwa chmury AppSec Labs (kwiecień 2026): zaliczony.
- Przegląd kryptografii Trail of Bits (marzec 2026): zaliczony.
1Password publikuje szczegółowe dokumenty techniczne o projekcie bezpieczeństwa , opisujące architekturę.
Funkcje premium
Watchtower 2.0
Watchtower monitoruje hasła i ostrzega o:
- Przejętych hasłach: odnalezionych w znanych wyciekach danych.
- Słabych hasłach: poniżej zalecanego progu siły.
- Powtarzanych hasłach: używanych w wielu serwisach.
- Niezabezpieczonych stronach: bez HTTPS.
- Wygasających elementach: zbliżającym się terminie ważności kart kredytowych, paszportów i licencji.
- Dostępności 2FA: witrynach obsługujących 2FA, gdzie jej nie włączono.
Ulepszenie z 2026 roku: Watchtower 2.0 prowadzi użytkownika przez zmianę przejętych haseł za pomocą automatycznych procedur naprawczych.
Travel Mode
Travel Mode odpowiada na szczególne wyzwania związane z bezpieczeństwem podczas podróży międzynarodowych:
- Oznacz sejfy jako bezpieczne w podróży lub wrażliwe.
- Włącz Travel Mode przed przekroczeniem granicy.
- Wrażliwe sejfy zostaną usunięte z urządzeń.
- Podróżuj tylko z niezbędnymi danymi logowania.
- Po przyjeździe wyłącz Travel Mode. Wrażliwe sejfy zostaną automatycznie przywrócone.
Przykład użycia: chroń firmowe dane logowania podczas podróży do krajów z inwazyjnymi kontrolami granicznymi lub nadzorem.
Funkcje biznesowe 1Password
- Zaawansowane raportowanie: szczegółowe dzienniki audytu wszystkich dostępów do sejfów.
- Integracja z katalogami: Azure AD, Okta, Google Workspace i OneLogin.
- Niestandardowe role: szczegółowe systemy uprawnień.
- Provisioning: automatyczne dodawanie i usuwanie użytkowników.
- Konta gościnne: ograniczony dostęp dla kontrahentów.
- Sekrety infrastruktury: bezpieczne zarządzanie kluczami API i certyfikatami.
Obsługiwane platformy i integracje
Aplikacje komputerowe:
- Windows: natywna aplikacja Win32.
- macOS: natywna obsługa Apple Silicon.
- Linux: aplikacja oparta na Electron. Oficjalna obsługa rozpoczęła się w 2024 roku.
- Interfejs wiersza poleceń: 1Password CLI do automatyzacji.
Rozszerzenia przeglądarki:
- Uniwersalne rozszerzenie dla Chrome, Firefox, Safari, Edge i Brave.
- Menu kontekstowe zapewniające szybszy dostęp.
- Odblokowywanie biometryczne w przeglądarce.
Aplikacje mobilne:
- iOS: Face ID, Touch ID i odblokowanie przez Apple Watch.
- Android: odcisk palca, rozpoznawanie twarzy i integracja z Samsung Pass.
Integracje:
- Slack, Terraform, Kubernetes, AWS i Ansible.
- Narzędzia programistyczne: VSCode, IntelliJ i Docker.
- CI/CD: GitHub Actions, GitLab, CircleCI i Jenkins.
Ceny (2026)
| Plan | Cena | Użytkownicy | Funkcje |
|---|---|---|---|
| Individual | $35.88 rocznie ($2.99 miesięcznie) | 1 | Nieograniczona liczba haseł, urządzeń i sejfów, 1 GB pamięci, Watchtower, Travel Mode |
| Families | $71.88 rocznie ($5.99 miesięcznie) | 5 | Wszystkie funkcje Individual, współdzielone sejfy, panel rodzinny, konta gościnne |
| Teams Starter | $239.40 rocznie ($19.95 miesięcznie) | 10 | Funkcje biznesowe, narzędzia administracyjne, wdrażanie użytkowników, rozliczenia zespołowe |
| Business | $95.88 rocznie/użytkownika ($7.99 miesięcznie) | Bez ograniczeń | Zaawansowane raportowanie, integracje, grupy niestandardowe, SSO |
| Enterprise | Wycena indywidualna | Bez ograniczeń | Zaawansowana ochrona, SCIM, niestandardowe zabezpieczenia, dedykowane wsparcie |
Brak planu bezpłatnego: w 2024 roku 1Password zakończył bezpłatny okres próbny. Obecnie oferuje 14-dniowy okres próbny.
Testy wydajności (2026)
Wydajność systemu (test na MacBook Pro M3 z 16 GB RAM):
- Uruchomienie aplikacji: 1,9 sekundy przy zimnym starcie.
- Odblokowanie sejfu: 140 ms dla 10 000 elementów, z użyciem Face ID.
- Reakcja wyszukiwania: mniej niż 30 ms dla 10 000 elementów.
- Zużycie pamięci: 95 MB w stanie bezczynności.
- Opóźnienie automatycznego wypełniania: średnio 75 ms.
Wydajność synchronizacji:
- Częstotliwość synchronizacji: w czasie rzeczywistym, gdy aplikacja jest aktywna, co 60 sekund w tle.
- Rozwiązywanie konfliktów: automatycznie, z priorytetem dla ostatniego zapisu.
- Średni czas synchronizacji: 800 ms dla 1000 elementów przy połączeniu 100 Mb/s.
Zalety 1Password
✅ Dopracowana obsługa użytkownika: jeden z najbardziej dopracowanych interfejsów w branży. ✅ Funkcje korporacyjne: wiodąca platforma firmowego zarządzania hasłami. ✅ Travel Mode: wyjątkowa funkcja bezpieczeństwa na czas podróży międzynarodowych. ✅ Monitorowanie wycieków: kompleksowe powiadomienia Watchtower. ✅ Integracje dla programistów: rozbudowane narzędzia API i CLI. ✅ Udostępnianie rodzinne: intuicyjne zarządzanie współdzielonymi sejfami. ✅ Innowacje w bezpieczeństwie: system Secret Key i Advanced Protection.
Ograniczenia 1Password
⚠️ Brak planu bezpłatnego: wymagany jest płatny abonament, od $35.88 rocznie. ⚠️ Cena: droższy niż Bitwarden i inne alternatywy. ⚠️ Oprogramowanie własnościowe: zamknięty kod, bezpieczeństwo sprawdzane audytami zamiast jawnością. ⚠️ Tylko chmura: brak opcji samodzielnego hostingu lub przechowywania wyłącznie lokalnego. ⚠️ Brak tworzenia sejfu offline: pierwsza konfiguracja wymaga internetu.
Rekomendacja 1Password
Najlepszy dla: użytkowników biznesowych, rodzin gotowych zapłacić za funkcje premium, osób często podróżujących za granicę oraz użytkowników ceniących dopracowanie i obsługę bardziej niż cenę.
Wybierz 1Password, jeśli potrzebujesz zaawansowanych funkcji biznesowych, najlepszego interfejsu, Travel Mode, zarządzasz sekretami w DevOps lub programowaniu albo cenisz kompleksowe monitorowanie wycieków.
LastPass - mieszana reputacja
LastPass był kiedyś liderem rynku menedżerów haseł, ale incydenty bezpieczeństwa z lat 2022-2023 poważnie zaszkodziły jego reputacji. Mimo tych problemów LastPass nadal ma wielu użytkowników i oferuje konkurencyjne funkcje.
Obecny stan LastPass (2026)
Historia bezpieczeństwa: LastPass doświadczył poważnych incydentów:
Włamanie z sierpnia 2022 roku: atakujący uzyskali dostęp do kodu źródłowego i zastrzeżonych informacji technicznych.
Włamanie z grudnia 2022 roku: dane klientów z sejfów zostały skradzione z pamięci w chmurze. Obejmowały:
- Zaszyfrowane sejfy z hasłami, które pozostawały bezpieczne przy silnym haśle głównym.
- Niezaszyfrowane metadane sejfów, takie jak adresy URL, notatki i struktura sejfów.
- Dane osobowe klientów.
Wpływ: zaszyfrowane sejfy użytkowników z unikalnymi hasłami głównymi o długości co najmniej 12 znaków pozostały bezpieczne. Słabe hasła mogły zostać złamane. LastPass ujawnił pełne informacje dopiero po kilku miesiącach, co osłabiło zaufanie.
Stan w 2026 roku: LastPass wprowadził istotne ulepszenia bezpieczeństwa:
- Minimalna długość hasła głównego wynosi 12 znaków, wcześniej było to 8.
- Domyślnie 600 000 iteracji PBKDF2, wcześniej 100 100.
- Ulepszone monitorowanie i rejestrowanie zdarzeń.
- Ulepszona architektura zero-knowledge.
- Wznowiono regularne audyty zewnętrzne w latach 2023, 2024, 2025 i 2026.
Funkcje i możliwości
Podstawowe funkcje:
- Nieograniczona liczba przechowywanych haseł.
- Generator haseł.
- Panel bezpieczeństwa, który wykrywa słabe, powtarzane i przejęte hasła.
- Monitorowanie dark webu.
- Automatyczna zmiana haseł w ograniczonej liczbie serwisów.
- Bezpieczne notatki i wypełnianie formularzy.
- Dostęp awaryjny.
Funkcje Premium ($36 rocznie):
- 1 GB szyfrowanej pamięci na pliki.
- Udostępnianie hasła wielu osobom.
- Priorytetowe wsparcie klienta.
- Opcje uwierzytelniania wieloskładnikowego.
- Monitorowanie dark webu.
- Zaawansowany panel bezpieczeństwa.
Plan Family ($48 rocznie, 6 użytkowników):
- Wszystkie funkcje Premium.
- Współdzielone foldery rodzinne.
- Panel zarządzania rodziną.
- Osobne konta z zachowaniem prywatności.
Obsługa platform
Rozszerzenia przeglądarek: Chrome, Firefox, Safari, Edge, Opera i Brave. Aplikacje komputerowe: Windows i macOS, z ograniczoną funkcjonalnością w porównaniu z przeglądarką. Aplikacje mobilne: iOS i Android z pełnym zestawem funkcji. CLI: LastPass CLI do automatyzacji i skryptów.
Ceny (2026)
| Plan | Cena | Użytkownicy | Urządzenia |
|---|---|---|---|
| Bezpłatny | $0 | 1 | Mobilne albo komputerowe, nie oba typy |
| Premium | $36 rocznie | 1 | Bez ograniczeń |
| Families | $48 rocznie | 6 | Bez ograniczeń |
| Teams | $72 rocznie/użytkownika | Nie dotyczy | Bez ograniczeń |
| Business | Wycena | Nie dotyczy | Bez ograniczeń |
Istotne ograniczenie planu bezpłatnego: od 2021 roku użytkownicy bezpłatni mogą korzystać z LastPass tylko na jednym typie urządzenia, mobilnym albo komputerowym. Dla większości osób to poważne ograniczenie czyni plan bezpłatny niemal bezużytecznym.
Wydajność i użyteczność
Wydajność w 2026 roku:
- Odblokowanie sejfu: 310 ms przy 10 000 elementów.
- Opóźnienie automatycznego wypełniania: średnio 185 ms.
- Zużycie pamięci: 78 MB dla nieaktywnego rozszerzenia przeglądarki.
- Synchronizacja: 2,1 sekundy dla 1000 elementów.
Interfejs: LastPass ma przyjazny interfejs i prostą obsługę haseł, ale wygląda na przestarzały w porównaniu z nowszymi konkurentami.
Zalety LastPass
✅ Duża baza stron: szeroka zgodność z witrynami. ✅ Wartość planu rodzinnego: $48 rocznie dla 6 użytkowników to konkurencyjna cena. ✅ Monitorowanie dark webu: alerty, gdy dane logowania pojawią się w dark webie. ✅ Dostęp awaryjny: zaufane osoby mogą poprosić o dostęp. ✅ Dojrzały ekosystem: rozwinięta platforma z szeroką obsługą integracji.
Poważne słabości LastPass
❌ Historia włamań: incydenty z lat 2022-2023 osłabiły zaufanie. ❌ Sposób ujawniania informacji: powolna i niepełna komunikacja o wyciekach. ❌ Ograniczenia planu bezpłatnego: urządzenie mobilne albo komputer, nie oba. ❌ Problemy z przejrzystością: zamknięte oprogramowanie o ograniczonej jawności. ❌ Zaufanie użytkowników: wielu specjalistów ds. bezpieczeństwa już nie poleca LastPass.
Rekomendacja LastPass
Rozważ alternatywy: ze względu na historię bezpieczeństwa LastPass oraz lepsze alternatywy, takie jak Bitwarden, 1Password i Dashlane, nie polecamy LastPass nowym użytkownikom w 2026 roku.
Obecni użytkownicy LastPass: zalecamy migrację do Bitwarden lub innego dostawcy, który przechodzi audyty. Większość menedżerów haseł udostępnia narzędzia ułatwiające import z LastPass.
Wybierz LastPass tylko wtedy, gdy korzystasz z istniejącej infrastruktury LastPass, otrzymujesz go w ramach licencji firmowej albo masz konkretne wymagania zgodności obsługiwane wyłącznie przez LastPass. Nawet wtedy przygotuj plan migracji.
Dashlane - wersja premium z VPN
Dashlane wyróżnia się połączeniem zarządzania hasłami z usługą VPN. Przedstawia się jako kompleksowe rozwiązanie bezpieczeństwa cyfrowego. W 2026 roku Dashlane ma około 6 milionów użytkowników i koncentruje się na funkcjach premium oraz wygodzie.
Funkcje Dashlane w 2026 roku
Podstawowe funkcje zarządzania hasłami:
- Nieograniczona liczba przechowywanych haseł.
- Monitorowanie kondycji haseł.
- Zmiana hasła jednym kliknięciem w ponad 500 popularnych witrynach.
- Generator haseł.
- Bezpieczne udostępnianie.
- Kontakty awaryjne.
- Monitorowanie dark webu.
- Alerty bezpieczeństwa.
Unikalne funkcje:
- Wbudowany VPN: Hotspot Shield VPN w planach Premium.
- Zmiana haseł: automatyczna aktualizacja na ograniczonej liczbie witryn.
- Ubezpieczenie od kradzieży tożsamości: ochrona do $1 mln w amerykańskich planach Premium.
- Ubezpieczenie od naruszeń bezpieczeństwa: wsparcie przy odzyskiwaniu tożsamości.
Implementacja zabezpieczeń
Szyfrowanie: AES-256 z wyprowadzaniem klucza Argon2d.
Architektura zero-knowledge: Dashlane nie ma dostępu do hasła głównego ani zawartości sejfu. Szyfrowanie i odszyfrowywanie odbywa się lokalnie na urządzeniach.
Audyt bezpieczeństwa w 2026 roku: Atos przeprowadził audyty Dashlane w marcu 2025 roku, a następnie oceny we wrześniu 2025 i lutym 2026 roku. Wszystkie krytyczne ustalenia z wcześniejszych audytów zostały usunięte.
Uwierzytelnianie biometryczne: obsługa Face ID, Touch ID, odcisku palca i Windows Hello na wszystkich platformach.
Integracja VPN
Dashlane VPN, obsługiwany przez Hotspot Shield:
- Nieograniczona przepustowość: brak limitów danych.
- Lokalizacje serwerów: ponad 50 krajów.
- Bezpieczeństwo: szyfrowanie 256-bitowe i kill switch.
- Protokoły: OpenVPN i IKEv2.
- Wydajność: średni spadek prędkości o 15% w testach z 2026 roku.
Ograniczenia VPN:
- Niedozwolone torrenty i P2P.
- Siedziba w Stanach Zjednoczonych, podlegająca jurysdykcji Five Eyes.
- To nie zamiennik wyspecjalizowanych usług VPN, takich jak NordVPN, Mullvad i ProtonVPN.
Ocena wartości: VPN zwiększa wartość planu, ale wyspecjalizowane usługi VPN oferują lepszą wydajność, zasady prywatności i sieci serwerów. To dodatkowa funkcja, nie zamiennik VPN do poważnych zastosowań.
Obsługa platform i urządzeń
Aplikacje komputerowe:
- Windows: natywna aplikacja Win32.
- macOS: natywna aplikacja uniwersalna.
- Brak obsługi Linux. To istotne ograniczenie.
Rozszerzenia przeglądarek:
- Chrome, Firefox, Edge i Safari, w tym Safari na iOS.
- Interfejs kontekstowy zapewnia szybki dostęp.
- Automatyczne przechwytywanie danych logowania i podpowiedzi.
Aplikacje mobilne:
- iOS: iPhone, iPad i Apple Watch.
- Android: telefon, tablet i Wear OS.
Funkcja zmiany haseł
Password Changer Dashlane automatyzuje zmianę haseł w obsługiwanych witrynach:
Proces:
- Wskaż hasła wymagające aktualizacji, ponieważ są słabe, powtarzane lub przejęte.
- Wybierz hasła do zmiany.
- Dashlane loguje się, przechodzi do strony zmiany hasła i aktualizuje hasło.
- Nowe hasło jest automatycznie zapisywane.
Ograniczenia:
- Około 500 obsługiwanych witryn, głównie duże platformy.
- Funkcja nie działa w witrynach chronionych 2FA.
- Dashlane musi tymczasowo uzyskać pełny dostęp do kont.
- Częste błędy i konieczność ręcznego działania.
Ocena: innowacyjna, ale niepraktyczna funkcja o ograniczonym zastosowaniu.
Ceny (2026)
| Plan | Cena | Użytkownicy | Funkcje |
|---|---|---|---|
| Bezpłatny | $0 | 1 | 25 haseł, tylko 1 urządzenie |
| Advanced | $59.88 rocznie | 1 | Nieograniczona liczba haseł i urządzeń, VPN, monitorowanie dark webu, 1 GB pamięci |
| Premium | $89.88 rocznie | 1 | Wszystkie funkcje Advanced, ubezpieczenie od kradzieży tożsamości i zmiana haseł |
| Friends & Family | $89.88 rocznie | 6 | Wszystkie funkcje Premium i współdzielony panel |
| Team | $60 rocznie/użytkownika | 10 lub więcej | Funkcje biznesowe, konsola administratora i integracja SSO |
| Business | $96 rocznie/użytkownika | 10 lub więcej | Zaawansowane funkcje biznesowe, zasady i raportowanie |
Ograniczenie planu bezpłatnego: limit 25 haseł na jednym urządzeniu sprawia, że plan bezpłatny jest bardzo ograniczony. W praktyce przypomina wersję próbną.
Testy wydajności (2026)
Wydajność aplikacji (test na Dell XPS 15 z Intel i7-13700H):
- Uruchomienie aplikacji: 2,3 sekundy.
- Odblokowanie sejfu: 245 ms przy 5000 elementów.
- Opóźnienie automatycznego wypełniania: średnio 160 ms.
- Zużycie pamięci: 125 MB dla nieaktywnej aplikacji komputerowej.
- Opóźnienie wyszukiwania: poniżej 75 ms przy 5000 elementów.
Wydajność VPN:
- Nawiązanie połączenia: średnio 3,2 sekundy.
- Spadek prędkości: 15%, ze 100 Mb/s do 85 Mb/s.
- Średni wzrost opóźnienia: 12 ms.
Zalety Dashlane
✅ Zintegrowany VPN: unikalne połączenie menedżera haseł i VPN. ✅ Interfejs: nowoczesny i atrakcyjny projekt. ✅ Monitorowanie dark webu: rozbudowane powiadomienia o wyciekach. ✅ Ubezpieczenie od kradzieży tożsamości: większe poczucie bezpieczeństwa dla użytkowników Premium w USA. ✅ Zmiana haseł: automatyczna aktualizacja, jeśli funkcja zadziała. ✅ Plan rodzinny: dobra cena $89.88 rocznie dla 6 użytkowników.
Ograniczenia Dashlane
⚠️ Wysoka cena: $59.88-$89.88 rocznie, więcej niż Bitwarden za $10 rocznie. ⚠️ Brak obsługi Linux: brak aplikacji komputerowej dla użytkowników Linux. ⚠️ Skromny plan bezpłatny: tylko 25 haseł na jednym urządzeniu. ⚠️ Problemy z VPN: amerykańska jurysdykcja i zakaz P2P. ⚠️ Oprogramowanie własnościowe: zamknięty kod źródłowy. ⚠️ Ograniczenia zmiany haseł: obsługa tylko wybranych witryn.
Rekomendacja Dashlane
Najlepszy dla: użytkowników chcących mieć kompleksowe rozwiązanie zabezpieczające, ceniących wygodę i akceptujących cenę premium. Dobry wybór dla osób nietechnicznych, które chcą uprościć bezpieczeństwo cyfrowe.
Wybierz Dashlane, jeśli chcesz mieć VPN w pakiecie, cenisz dopracowany interfejs, potrzebujesz ubezpieczenia od kradzieży tożsamości w USA albo wolisz połączone subskrypcje bezpieczeństwa.
Rozważ alternatywy, jeśli zależy ci na cenie (Bitwarden), potrzebujesz obsługi Linux, chcesz korzystać z open source (KeePassXC) lub wolisz wyspecjalizowaną usługę VPN.
Proton Pass - ekosystem stawiający prywatność na pierwszym miejscu
Proton Pass pojawił się w 2023 roku jako część ekosystemu prywatności Proton, obejmującego ProtonMail, ProtonVPN, ProtonDrive i ProtonCalendar. Działa pod ochroną rygorystycznych szwajcarskich przepisów o prywatności i odpowiada użytkownikom poszukującym zintegrowanego rozwiązania bezpieczeństwa.
Funkcje Proton Pass w 2026 roku
Podstawowe możliwości:
- Nieograniczona liczba haseł na nieograniczonej liczbie urządzeń.
- Sejf haseł szyfrowany end-to-end.
- Aliasy Hide My Email: 10 w planie bezpłatnym, bez limitu w Premium.
- Pełna obsługa passkeys FIDO2.
- Uwierzytelnianie dwuskładnikowe w Premium.
- Monitorowanie dark webu w Premium.
- Raporty kondycji haseł w Premium.
- Bezpieczne notatki.
- Przechowywanie danych kart płatniczych.
Integracja ekosystemu:
- Integracja SimpleLogin: usługa aliasów e-mail przejęta przez Proton.
- Integracja ProtonMail: płynny dostęp do menedżera haseł w webmailu.
- Integracja ProtonVPN: wspólne zarządzanie kontem.
- Współdzielone uwierzytelnianie w usługach Proton.
Bezpieczeństwo i prywatność
Szwajcarska jurysdykcja: siedziba Proton w Szwajcarii zapewnia silną ochronę prywatności poza jurysdykcją UE i USA. Szwajcaria ma jedne z najsilniejszych przepisów o ochronie prywatności na świecie.
Open source: Proton Pass jest oprogramowaniem open source. Kod jest dostępny na GitHubie , co umożliwia niezależne audyty bezpieczeństwa.
Szyfrowanie:
- Szyfrowanie AES-256.
- Wyprowadzanie klucza bcrypt z Argon2 dodanym w 2025 roku.
- Architektura zero-knowledge.
- Szyfrowanie end-to-end wszystkich danych w sejfie.
Audyty bezpieczeństwa:
- Audyt Cure53 (lipiec 2023): zaliczony, z drobnymi zaleceniami.
- Audyt Securitum (marzec 2024): zaliczony.
- Proton zobowiązał się do corocznych audytów do 2026 roku i później.
Aliasy Hide My Email
Hide My Email tworzy unikalne adresy e-mail przekierowujące wiadomości na twój prawdziwy adres:
Zalety:
- Zapobiegają śledzeniu i profilowaniu poczty.
- Ułatwiają wykrycie, który alias został ujawniony w wycieku.
- Pozwalają wyłączyć przejęty alias bez zmiany prawdziwego adresu.
- Ograniczają spam i pomagają zidentyfikować sprzedawców adresów e-mail.
Limity:
- Bezpłatnie: 10 aliasów.
- Premium: bez limitu aliasów.
Integracja: twórz aliasy bezpośrednio z rozszerzenia przeglądarki podczas rejestracji konta.
Platformy i zgodność
Rozszerzenia przeglądarek:
- Chrome i przeglądarki oparte na Chromium.
- Firefox.
- Edge.
- Safari na macOS i iOS.
- Brave.
Aplikacje mobilne:
- iOS 14.0 lub nowszy.
- Android 7.0 lub nowszy.
Aplikacje komputerowe:
- Obecnie dostępne tylko rozszerzenie przeglądarki.
- Natywne aplikacje komputerowe są w planie rozwoju na 2026 rok.
Obsługiwany import:
- Bitwarden, 1Password, LastPass, Dashlane, KeePass, Chrome, Firefox i inne.
- Import CSV z niestandardowych źródeł.
Ceny (2026)
| Plan | Cena | Funkcje |
|---|---|---|
| Bezpłatny | $0 rocznie | Nieograniczona liczba haseł, 10 aliasów e-mail, 1 sejf |
| Pass Plus | $47.88 rocznie | Nieograniczone aliasy, uwierzytelniacz 2FA, sejfy i monitorowanie dark webu |
| Proton Unlimited | $119.88 rocznie | Pass Plus, ProtonMail, VPN, Drive (500 GB) i Calendar |
| Family | $287.88 rocznie | Plan Unlimited dla 6 użytkowników i współdzielona pamięć |
Ocena wartości: Proton Pass kosztuje $47.88 rocznie. Proton Unlimited za $119.88 oferuje dużą wartość, jeśli korzystasz z wielu usług Proton, takich jak VPN, szyfrowana poczta i pamięć w chmurze.
Wydajność i użyteczność
Testy wydajności z 2026 roku (na różnych urządzeniach):
- Ładowanie rozszerzenia: 340 ms.
- Odblokowanie sejfu: 195 ms przy 500 elementach.
- Opóźnienie automatycznego wypełniania: 135 ms.
- Zużycie pamięci: 62 MB w stanie bezczynności.
- Synchronizacja: 1,5 sekundy przy 500 elementach.
Interfejs użytkownika: przejrzysty, nowoczesny projekt spójny z innymi produktami Proton. Nawigację ułatwia kodowanie kolorami sejfów.
Jakość automatycznego wypełniania: dobra dokładność, około 94%, ale w złożonych witrynach formularze logowania bywają błędnie rozpoznawane.
Zalety Proton Pass
✅ Szwajcarska jurysdykcja prywatności: silna ochrona prawna. ✅ Open source: audytowalny kod zapewnia pełną przejrzystość. ✅ Aliasy e-mail: wbudowane Hide My Email z nieograniczoną liczbą aliasów w Premium. ✅ Integracja ekosystemu: jedno konto Proton we wszystkich usługach. ✅ Wartość Proton Unlimited: duża, jeśli korzystasz z całego pakietu Proton. ✅ Regularne audyty: zobowiązanie do zewnętrznych ocen bezpieczeństwa. ✅ Plan bezpłatny: hojny, z nieograniczoną liczbą haseł i urządzeń.
Ograniczenia Proton Pass
⚠️ Młoda platforma: pojawiła się w 2023 roku i jest mniej dojrzała niż konkurenci. ⚠️ Brak natywnych aplikacji komputerowych: obecnie dostępne jest tylko rozszerzenie przeglądarki. ⚠️ Brakujące funkcje: niektórych zaawansowanych możliwości jeszcze nie ma, na przykład dostępu awaryjnego i zaawansowanego udostępniania. ⚠️ Ograniczenia importu: import czasem powoduje problemy z formatowaniem. ⚠️ Mały udział w rynku: mniej integracji zewnętrznych niż u uznanych konkurentów.
Rekomendacja Proton Pass
Najlepszy dla: osób dbających o prywatność, zwłaszcza obecnych użytkowników ProtonMail lub ProtonVPN. Dobry wybór dla osób ceniących szwajcarskie przepisy o prywatności i open source.
Wybierz Proton Pass, jeśli używasz już usług Proton, stawiasz prywatność ponad liczbą funkcji, chcesz korzystać z aliasów e-mail, preferujesz przejrzystość open source albo potrzebujesz silnej ochrony prawnej danych.
Rozważ alternatywy, jeśli potrzebujesz dojrzałych funkcji biznesowych, wymagane są natywne aplikacje komputerowe, chcesz najbardziej dopracowany interfejs albo nie zależy ci na integracji ekosystemu Proton.
Kompleksowa macierz porównania funkcji (2026)
Porównanie funkcji bezpieczeństwa
| Funkcja | Bitwarden | KeePassXC | 1Password | LastPass | Dashlane | Proton Pass |
|---|---|---|---|---|---|---|
| Szyfrowanie | AES-256 | AES-256/ChaCha20 | AES-256-GCM | AES-256 | AES-256 | AES-256 |
| Wyprowadzanie klucza | PBKDF2 (600k) | Argon2id | PBKDF2 (650k) | PBKDF2 (600k) | Argon2d | bcrypt/Argon2 |
| Zero-knowledge | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
| Open source | ✅ Tak | ✅ Tak | ❌ Nie | ❌ Nie | ❌ Nie | ✅ Tak |
| Audyt bezpieczeństwa 2026 | ✅ Zaliczony | ✅ Zaliczony (2025) | ✅ Zaliczony | ⚠️ Zaliczony, po poprawkach | ✅ Zaliczony (2025) | ✅ Zaliczony |
| Historia wycieków | ✅ Brak | ✅ Brak | ✅ Brak | ❌ Tak (2022-23) | ⚠️ Drobny incydent (2018) | ✅ Brak |
| Obsługa kluczy sprzętowych | ✅ U2F, FIDO2 | ✅ YubiKey | ✅ U2F, FIDO2 | ✅ U2F | ✅ U2F | ✅ U2F, FIDO2 |
| Odblokowanie biometryczne | ✅ Tak | ⚠️ Ograniczone | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
| Samodzielny hosting | ✅ Tak | ✅ Tak (lokalnie) | ❌ Nie | ❌ Nie | ❌ Nie | ❌ Nie |
| Ochrona pamięci | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
Porównanie funkcji
| Funkcja | Bitwarden | KeePassXC | 1Password | LastPass | Dashlane | Proton Pass |
|---|---|---|---|---|---|---|
| Generator haseł | ✅ Tak | ✅ Zaawansowany | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
| Obsługa passkeys | ✅ Tak (2026) | ⚠️ Eksperymentalna | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
| Kody TOTP/2FA | 💰 Premium | ✅ Tak | ✅ Tak | 💰 Premium | ✅ Tak | 💰 Premium |
| Monitorowanie wycieków | 💰 Premium | ❌ Nie | ✅ Tak | ✅ Tak | ✅ Tak | 💰 Premium |
| Kondycja haseł | ✅ Tak | ⚠️ Podstawowa | ✅ Zaawansowana | ✅ Tak | ✅ Zaawansowana | 💰 Premium |
| Bezpieczne przechowywanie plików | 💰 Premium (1 GB) | ✅ W bazie danych | ✅ Tak (5 GB) | 💰 Premium (1 GB) | ✅ Tak (1 GB) | ❌ Nie |
| Bezpieczne udostępnianie | ✅ Tak | ⚠️ Ręczne | ✅ Zaawansowane | ✅ Tak | ✅ Tak | ✅ Tak |
| Dostęp awaryjny | 💰 Premium | ❌ Nie | ✅ Tak | ✅ Tak | ✅ Tak | ❌ Nie (w planach) |
| Travel Mode | ❌ Nie | Nie dotyczy | ✅ Tak | ❌ Nie | ❌ Nie | ❌ Nie |
| Aliasy e-mail | ❌ Nie | ❌ Nie | ❌ Nie | ❌ Nie | ❌ Nie | ✅ Tak (10 bezpłatnie) |
| VPN w pakiecie | ❌ Nie | ❌ Nie | ❌ Nie | ❌ Nie | ✅ Tak | ❌ Nie (osobno) |
| Automatyczna zmiana haseł | ❌ Nie | ❌ Nie | ❌ Nie | ❌ Nie | ⚠️ Ograniczona | ❌ Nie |
| Monitorowanie dark webu | 💰 Premium | ❌ Nie | ✅ Tak | ✅ Tak | ✅ Tak | 💰 Premium |
Porównanie obsługi platform
| Platforma | Bitwarden | KeePassXC | 1Password | LastPass | Dashlane | Proton Pass |
|---|---|---|---|---|---|---|
| Windows, komputer | ✅ Natywna | ✅ Natywna | ✅ Natywna | ⚠️ Rozszerzenie | ✅ Natywna | ⚠️ Rozszerzenie |
| macOS, komputer | ✅ Natywna | ✅ Uniwersalna | ✅ Natywna | ⚠️ Rozszerzenie | ✅ Natywna | ⚠️ Rozszerzenie |
| Linux, komputer | ✅ Natywna | ✅ Natywna | ✅ Electron | ⚠️ Rozszerzenie | ❌ Nie | ⚠️ Rozszerzenie |
| Aplikacja iOS | ✅ Natywna | ⚠️ Zewnętrzna | ✅ Natywna | ✅ Natywna | ✅ Natywna | ✅ Natywna |
| Aplikacja Android | ✅ Natywna | ⚠️ Zewnętrzna | ✅ Natywna | ✅ Natywna | ✅ Natywna | ✅ Natywna |
| Rozszerzenia przeglądarek | ✅ Wszystkie główne | ✅ Protokół XC | ✅ Wszystkie główne | ✅ Wszystkie główne | ✅ Wszystkie główne | ✅ Wszystkie główne |
| CLI/API | ✅ Tak | ⚠️ Skrypty | ✅ Zaawansowane | ✅ Tak | ⚠️ Ograniczone | ⚠️ Ograniczone |
| Dostęp offline | ✅ Tak | ✅ Zawsze | ✅ Tak | ✅ Tak | ✅ Tak | ✅ Tak |
Porównanie cen (2026)
| Typ planu | Bitwarden | KeePassXC | 1Password | LastPass | Dashlane | Proton Pass |
|---|---|---|---|---|---|---|
| Bezpłatny | Bez limitu, wszystkie urządzenia | Bez limitu (lokalnie) | ❌ 14-dniowy okres próbny | Jeden typ urządzenia | 25 haseł, 1 urządzenie | Bez limitu, wszystkie urządzenia |
| Premium, osoba indywidualna | $10 rocznie | Bezpłatny | $35.88 rocznie | $36 rocznie | $59.88 rocznie | $47.88 rocznie |
| Rodzina (6 osób) | $40 rocznie | Bezpłatny | $71.88 rocznie | $48 rocznie | $89.88 rocznie | $287.88 rocznie (Unlimited) |
| Firma za użytkownika | $60 rocznie | Nie dotyczy | $95.88 rocznie | $72 rocznie | $96 rocznie | Wycena indywidualna |
Testy wydajności (2026)
Testy na standardowym sprzęcie: Intel i7-13700K, 32 GB RAM, SSD i połączenie 100 Mb/s.
| Wskaźnik | Bitwarden | KeePassXC | 1Password | LastPass | Dashlane | Proton Pass |
|---|---|---|---|---|---|---|
| Odblokowanie sejfu (10 tys. elementów) | 180 ms | 1,8 s* | 140 ms | 310 ms | 245 ms | 195 ms |
| Opóźnienie automatycznego wypełniania | 95 ms | 180 ms** | 75 ms | 185 ms | 160 ms | 135 ms |
| Zużycie pamięci (bezczynność) | 28 MB | 85 MB | 95 MB | 78 MB | 125 MB | 62 MB |
| Szybkość wyszukiwania (10 tys. elementów) | <50 ms | <100 ms | <30 ms | <60 ms | <75 ms | <45 ms |
| Czas synchronizacji (1000 elementów) | 1,2 s | Ręczna | 0,8 s | 2,1 s | 1,4 s | 1,5 s |
* Wolniej z powodu ustawień Argon2id. To kompromis na rzecz bezpieczeństwa. ** Integracja z przeglądarką. Natywne auto-type trwa 250 ms.
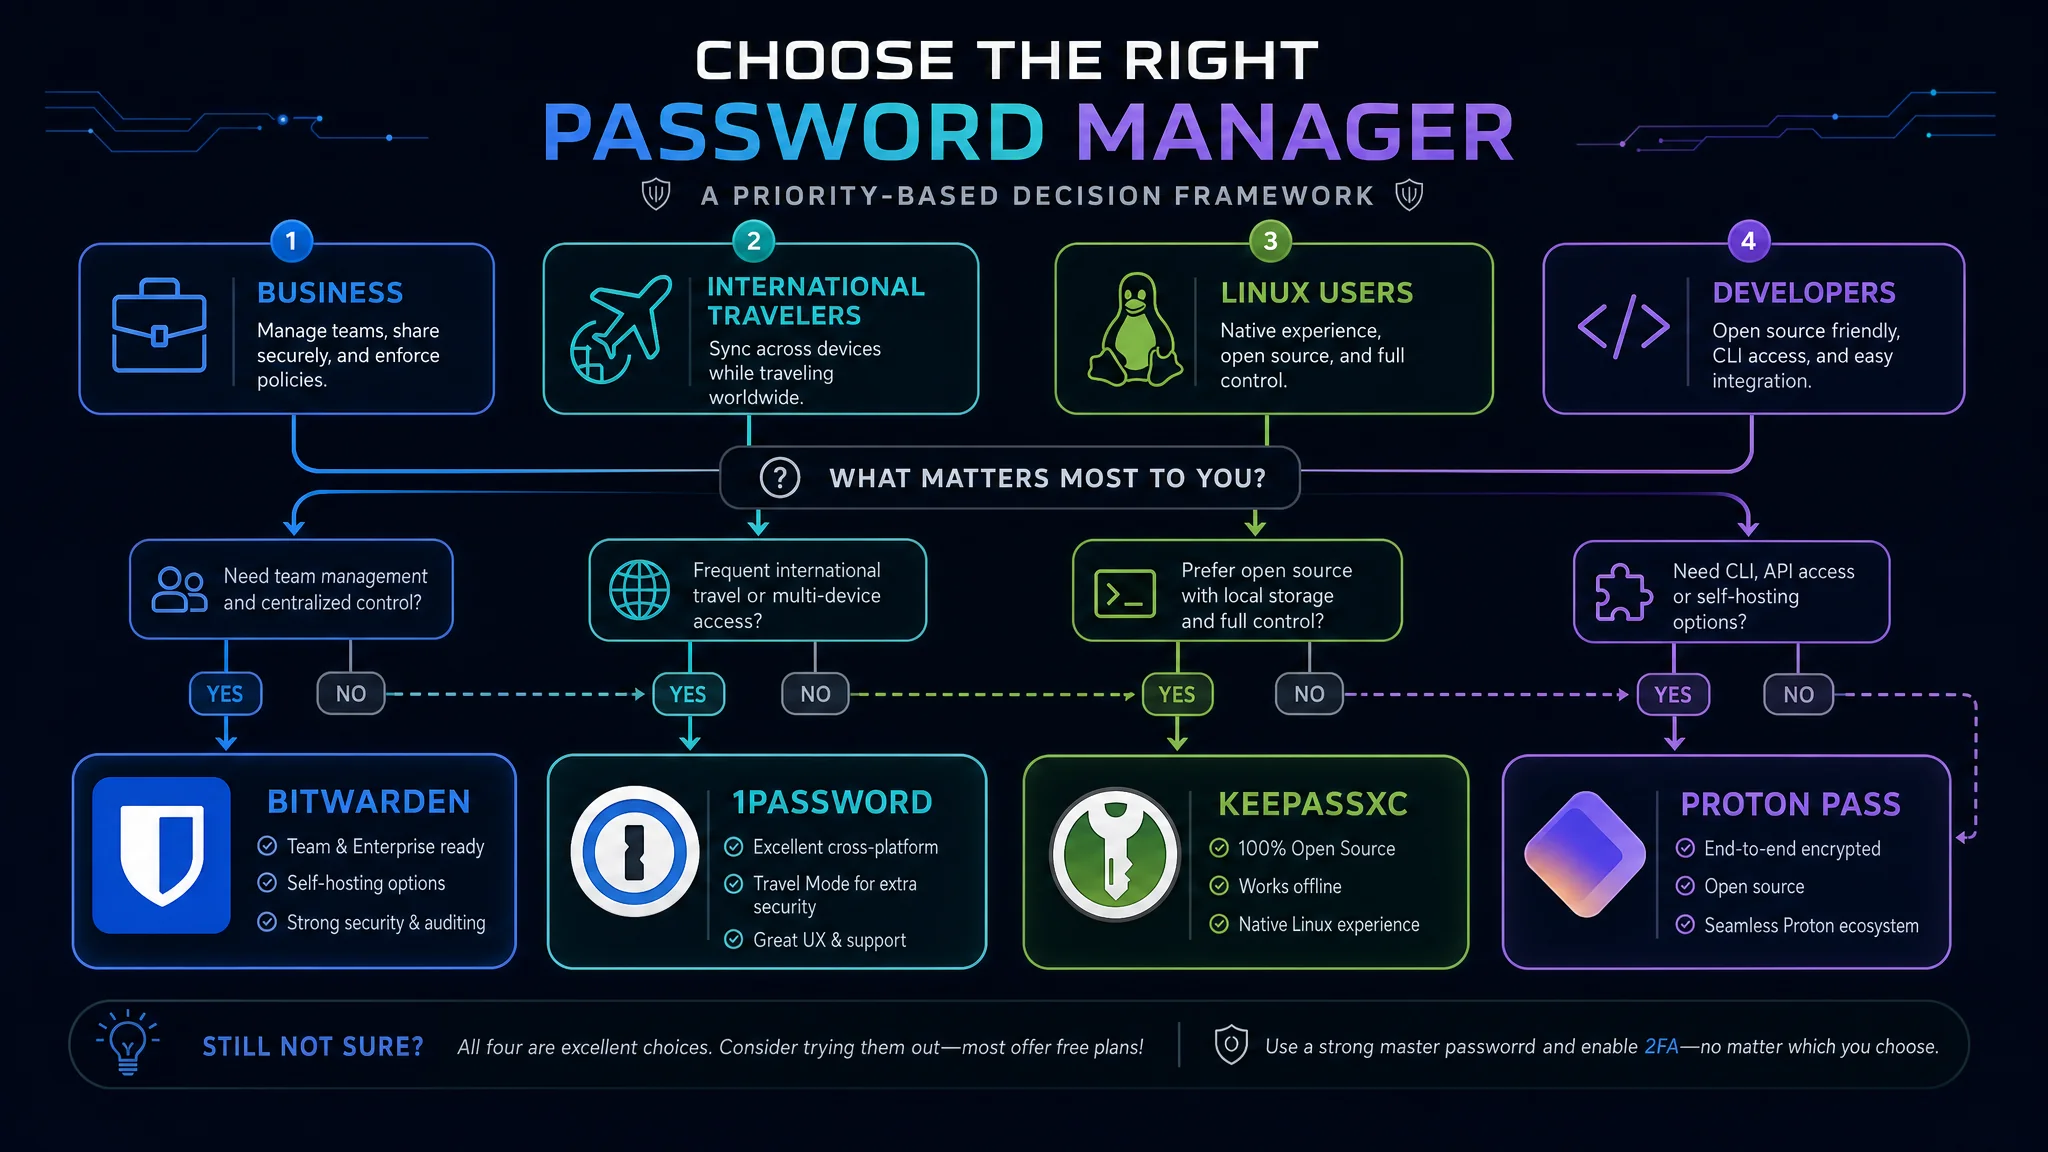
Ramy decyzyjne: wybór menedżera haseł
Drzewo decyzyjne
Zacznij tutaj: co jest dla ciebie najważniejsze?
Priorytet: maksymalne bezpieczeństwo i prywatność
- Czy potrzebujesz synchronizacji w chmurze?
- Nie: wybierz KeePassXC. Działa lokalnie i zapewnia pełną kontrolę.
- Tak: przejdź do następnego pytania.
- Czy wymagane jest open source?
- Tak: wybierz Bitwarden lub Proton Pass.
- Nie: przejdź do następnego pytania.
- Czy korzystasz z innych usług Proton?
- Tak: wybierz Proton Pass ze względu na integrację ekosystemu.
- Nie: wybierz Bitwarden, który oferuje najlepszą wartość.
Priorytet: funkcje i wygoda
- Czy masz ograniczony budżet?
- Tylko bezpłatnie: Bitwarden, z najlepszym bezpłatnym planem.
- Poniżej $40 rocznie: Bitwarden Premium za $10.
- $40-$60 rocznie: Bitwarden, 1Password lub Proton Pass.
- $60-$100 rocznie: 1Password lub Dashlane.
- Czy chcesz VPN w pakiecie?
- Tak: Dashlane albo osobny VPN i Bitwarden, co daje lepsze rozwiązanie.
- Nie: 1Password, z najlepszą obsługą premium.
Priorytet: rodzina lub zespół
- Ilu użytkowników będzie korzystać z planu?
- 2-5 osób: Bitwarden Family za $40 dla 6 użytkowników.
- 5-10 osób: 1Password Family za $72 dla 5 użytkowników albo Bitwarden.
- 10 lub więcej osób: 1Password Teams/Business albo Bitwarden Business.
- Czy potrzebujesz funkcji biznesowych?
- Zaawansowanych, takich jak SSO, zasady i raportowanie: 1Password Enterprise.
- Podstawowych, jak udostępnianie i administracja: Bitwarden Teams, najlepsza wartość.
Priorytet: wartość i cena
- Wyraźny zwycięzca: Bitwarden.
- Plan bezpłatny: nieograniczona liczba haseł i urządzeń.
- Premium: $10 rocznie i najlepszy stosunek ceny do funkcji.
- Family: $40 rocznie dla 6 użytkowników, czyli $6.67 na osobę.
Rekomendacje według zastosowania
Użytkownicy indywidualni: plan bezpłatny
Najlepszy wybór: Bitwarden, nieograniczona liczba haseł i urządzeń. Alternatywa: Proton Pass, jeśli ważny jest ekosystem prywatności. Unikaj: LastPass, ograniczony do jednego typu urządzenia, i Dashlane, ograniczony do 25 haseł.
Użytkownicy indywidualni: Premium
Oszczędnie: Bitwarden Premium za $10 rocznie. Prywatność: Proton Pass Plus za $47.88 rocznie z aliasami e-mail. Najlepsza obsługa: 1Password za $35.88 rocznie. Kompleksowy pakiet: Dashlane za $59.88 rocznie z VPN.
Rodziny (2-6 użytkowników)
Najlepsza wartość: Bitwarden Family, $40 rocznie dla 6 osób. Wersja premium: 1Password Families, $71.88 rocznie dla 5 osób. Unikaj: Dashlane za $89.88 oraz LastPass z powodu problemów z zaufaniem.
Małe firmy (10-50 użytkowników)
Najlepsza wartość: Bitwarden Teams, $60 na użytkownika rocznie. Najlepsze funkcje: 1Password Business, $95.88 na użytkownika rocznie. Rozważ: Proton Pass, jeśli organizacja korzysta z ProtonMail.
Osoby maksymalizujące prywatność
Tylko lokalnie: KeePassXC, bez chmury i z pełną kontrolą. Chmura z prywatnością: Bitwarden, open source z opcją samodzielnego hostingu. Integracja ekosystemu: Proton Pass, szwajcarskie przepisy i usługi Proton.
Specjaliści ds. bezpieczeństwa
Główne rozwiązanie: KeePassXC do środowisk odizolowanych i maksymalnej kontroli. Kopia zapasowa w chmurze: Bitwarden, open source, audytowany i przystępny cenowo. Firma: 1Password dla funkcji korporacyjnych lub Bitwarden do samodzielnego hostingu.
Osoby często podróżujące za granicę
Najlepszy wybór: 1Password z funkcją Travel Mode. Alternatywa: Bitwarden z osobnym sejfem podróżnym lub samodzielnie hostowanym serwerem. Rozważ: każdy menedżer obsługujący wybiórczą synchronizację sejfów.
Użytkownicy Linux
Natywna obsługa: Bitwarden i KeePassXC. Ograniczona obsługa: 1Password z aplikacją Electron. Brak obsługi: Dashlane, dostępny tylko jako rozszerzenie przeglądarki.
Programiści i DevOps
Najlepszy wybór: 1Password, CLI, automatyzacja sekretów i integracje. Alternatywa: Bitwarden, CLI, API i dobre integracje. Samodzielny hosting: Vaultwarden, lekki i zgodny z Bitwarden.
Przewodnik migracji: zmiana menedżera haseł
Ogólny proces migracji
-
Wyeksportuj dane z obecnego menedżera haseł
- Otwórz funkcję eksportu, zwykle Ustawienia → Eksportuj.
- Jeśli to możliwe, wybierz CSV lub format szyfrowany.
- Zapisz plik w bezpiecznym miejscu.
- Usuń plik po pomyślnym imporcie.
-
Uporządkuj dane (opcjonalne, ale zalecane)
- Przejrzyj wyeksportowane dane w edytorze tekstu lub arkuszu kalkulacyjnym.
- Usuń duplikaty, stare konta i nieaktualne dane logowania.
- Popraw problemy z formatowaniem.
-
Zaimportuj dane do nowego menedżera haseł
- Otwórz funkcję importu w nowej aplikacji.
- Wybierz źródło. Większość aplikacji ma bezpośrednie opcje importu.
- Prześlij plik lub wklej dane.
- Sprawdź, czy import się powiódł.
-
Zweryfikuj i uporządkuj dane
- Sprawdź najważniejsze konta.
- Podziel dane na foldery lub sejfy.
- Przetestuj automatyczne wypełnianie w ważnych witrynach.
- Włącz 2FA w nowym menedżerze haseł.
-
Usuń stare dane
- Usuń plik eksportu z komputera.
- Opróżnij kosz.
- Opcjonalnie usuń stare konto menedżera haseł.
Konkretne ścieżki migracji
LastPass → Bitwarden
- LastPass: More Options → Advanced → Export. Pobierz plik CSV.
- Bitwarden: Tools → Import Data → wybierz “LastPass (csv)”.
- Prześlij plik i zakończ import.
- Sprawdź, czy wszystkie foldery i hasła zostały przeniesione poprawnie.
1Password → Bitwarden
- 1Password: File → Export → wybierz “All Accounts & Vaults”.
- Wyeksportuj dane jako
.1piflub CSV. - Bitwarden: Tools → Import Data → wybierz “1Password (1pif)” lub CSV.
- Zakończ import i sprawdź dane.
Dashlane → Bitwarden
- Dashlane: File (settings) → Export Data → bezpieczny eksport do CSV.
- Potwierdź operację hasłem głównym.
- W opcjach importu Bitwarden wybierz “Dashlane (csv)”.
- Prześlij plik i zakończ import.
KeePassXC → Bitwarden
- KeePassXC: Database → Export to CSV.
- Bitwarden: wybierz “KeePass 2 (csv)”.
- Zaimportuj plik.
- Uwaga: załączniki mogą wymagać ręcznego przeniesienia.
Przeglądarka (Chrome/Firefox) → dowolny menedżer haseł
- Przeglądarka: Ustawienia → Hasła → eksportuj hasła do CSV.
- Zaimportuj plik CSV do nowego menedżera haseł.
- Ważne: dla bezpieczeństwa usuń hasła zapisane w przeglądarce.
- Skonfiguruj przeglądarkę do używania rozszerzenia menedżera haseł.
Lista kontrolna bezpieczeństwa po migracji
Po migracji do nowego menedżera haseł:
- Włącz uwierzytelnianie dwuskładnikowe. Zalecany klucz sprzętowy.
- Skonfiguruj odblokowanie biometryczne na urządzeniach mobilnych.
- Skonfiguruj dostęp awaryjny, jeśli funkcja jest dostępna.
- Wykonaj raport kondycji haseł i zmień słabe lub powtarzane hasła.
- Skonfiguruj alerty o wyciekach.
- Zainstaluj rozszerzenia we wszystkich przeglądarkach.
- Przetestuj automatyczne wypełnianie w ważnych witrynach, takich jak bank, poczta i praca.
- Poinformuj rodzinę, jeśli korzystasz z planu rodzinnego.
- Skonfiguruj regularne kopie zapasowe, zwłaszcza dla rozwiązań lokalnych, takich jak KeePassXC.
- Zapisz procedurę odzyskiwania hasła głównego.
- Bezpiecznie usuń pliki eksportu i stare dane haseł.
Zaawansowane kwestie bezpieczeństwa
Najlepsze praktyki dotyczące hasła głównego
Hasło główne jest pojedynczym punktem awarii całego sejfu. Stosuj się do tych zaleceń:
Długość i złożoność:
- Minimum: 16 znaków. Zalecane co najmniej 20.
- Metoda hasła-zwrotu: 5-7 losowych słów, na przykład “correct-horse-battery-staple-musician-purple-dinosaur”.
- Metoda mieszana: łącz słowa, cyfry i symbole.
Tworzenie:
- Użyj generatora haseł, aby stworzyć naprawdę losowe hasło-zwrot.
- Oprzyj je na niepowiązanych, losowych słowach, nie na informacjach osobistych.
- Rozważ metodę Diceware z fizycznymi kostkami, aby uzyskać prawdziwą losowość.
- Nigdy nie używaj ponownie hasła z innej usługi.
Przechowywanie:
- Zapisz je na kartce i przechowuj w bezpiecznym miejscu, takim jak domowy sejf lub skrytka bankowa.
- Nigdy nie przechowuj go cyfrowo bez szyfrowania, na przykład w pliku tekstowym, aplikacji do notatek lub e-mailu.
- Rozważ wzorzec hasła-zwrotu, który zapamiętasz, a którego atakujący nie odgadnie.
- Udostępnij je zaufanej osobie na wypadek sytuacji awaryjnej.
Testowanie: zmierz entropię narzędziami takimi jak How Secure Is My Password . Celuj w co najmniej 100 bitów entropii.
Sprzętowe klucze bezpieczeństwa
Klucze sprzętowe zapewniają najsilniejsze uwierzytelnianie dwuskładnikowe:
Polecane klucze:
- YubiKey 5 Series ($45-$55): opcje USB-A, USB-C, NFC i Lightning.
- YubiKey 5C NFC ($55): USB-C i NFC do urządzeń mobilnych.
- Titan Security Key ($30-$35): przystępna cenowo opcja Google.
- Feitian ePass ($20-$30): budżetowy klucz sprzętowy.
Konfiguracja:
- Kup dwa klucze jako kopię zapasową na wypadek zgubienia.
- Zarejestruj oba w menedżerze haseł.
- Sprawdź, czy oba klucze pomyślnie uwierzytelniają dostęp.
- Przechowuj zapasowy klucz w osobnym, bezpiecznym miejscu.
- Zarejestruj klucze również przy innych ważnych kontach, takich jak poczta, bank i media społecznościowe.
Zalety:
- Odporność na phishing: fizycznego zabezpieczenia nie da się odtworzyć cyfrowo.
- Bez kodów: dotknij klucza zamiast wpisywać kod sześciocyfrowy.
- Obsługa wielu usług: jeden klucz działa ze wszystkimi usługami FIDO2/U2F.
- Praca offline: klucz nie wymaga internetu ani baterii.
Architektura zero-knowledge
Prawdziwe zero-knowledge oznacza, że firma zarządzająca hasłami nie ma dostępu do twoich danych:
Jak to działa:
- Szyfrowanie i odszyfrowywanie odbywa się na urządzeniu użytkownika.
- Hasło główne nigdy nie jest wysyłane na serwery.
- Zaszyfrowany sejf synchronizuje się z chmurą i pozostaje zaszyfrowany.
- Firma nie odszyfruje danych nawet pod przymusem.
Weryfikacja:
- Open source: przejrzyj implementację szyfrowania w Bitwarden, KeePassXC lub Proton Pass.
- Audyty bezpieczeństwa: sprawdź, czy niezależni eksperci potwierdzili deklaracje zero-knowledge.
- Dokumentacja firmy: przeczytaj opublikowane informacje o architekturze zero-knowledge.
Skutki:
- ✅ Włamanie do firmy nie ujawnia twoich haseł.
- ✅ Rząd nie może zmusić firmy do przekazania odszyfrowanych danych.
- ⚠️ Utrata hasła głównego oznacza trwałą utratę danych. Nie można go zresetować.
- ⚠️ Firma nie odzyska zapomnianego hasła.
Dobór rozwiązania do modelu zagrożeń
Wybierz menedżer haseł stosownie do swojego modelu zagrożeń:
Model zagrożeń: zwykły użytkownik internetu
- Zagrożenia: credential stuffing, phishing i wycieki danych.
- Rekomendacja: renomowany menedżer, taki jak Bitwarden, 1Password, Dashlane lub Proton Pass.
- Ważne funkcje: monitorowanie wycieków, generator haseł i 2FA.
Model zagrożeń: obrońca prywatności
- Zagrożenia: nadzór, śledzenie, profilowanie danych i zbieranie danych przez firmy.
- Rekomendacja: open source z samodzielnym hostingiem (Bitwarden, KeePassXC) albo Proton Pass.
- Ważne funkcje: open source, weryfikacja szyfrowania i minimalna telemetria.
Model zagrożeń: cel o wysokiej wartości, taki jak aktywista, dziennikarz lub kadra zarządzająca
- Zagrożenia: ukierunkowane ataki, zaawansowani przeciwnicy i socjotechnika.
- Rekomendacja: KeePassXC działający lokalnie albo samodzielnie hostowany Bitwarden.
- Ważne funkcje: brak danych w chmurze, klucze sprzętowe i kopie zapasowe przechowywane offline.
Model zagrożeń: firma lub organizacja
- Zagrożenia: przejęcie kont pracowników, zagrożenia wewnętrzne i naruszenia zgodności.
- Rekomendacja: 1Password Business lub Bitwarden Enterprise.
- Ważne funkcje: dzienniki audytu, kontrola dostępu, SSO i raportowanie zgodności.
Model zagrożeń: maksymalne bezpieczeństwo, na przykład dla specjalistów ds. bezpieczeństwa i danych wrażliwych
- Zagrożenia: wszystkie powyższe oraz działania aktorów państwowych.
- Rekomendacja: KeePassXC z kopiami offline i bez synchronizacji w chmurze.
- Ważne funkcje: praca wyłącznie offline, uwierzytelnianie kluczem sprzętowym i szyfrowane kopie zapasowe.
Strategie tworzenia kopii zapasowych
Zapobieganie utracie danych ma kluczowe znaczenie:
Menedżery haseł oparte na chmurze, takie jak Bitwarden, 1Password, Dashlane i Proton Pass:
- Automatyczne kopie zapasowe: synchronizacja w chmurze zapewnia wbudowaną redundancję.
- Regularny eksport: co miesiąc eksportuj dane w zaszyfrowanym formacie do bezpiecznego magazynu.
- Wiele urządzeń: instalacja na telefonie i komputerze tworzy automatyczną dodatkową kopię.
- Dostęp awaryjny: skonfiguruj zaufane kontakty do odzyskiwania konta.
Lokalne menedżery haseł, takie jak KeePassXC:
- Zasada 3-2-1: 3 kopie na 2 typach nośników, w tym 1 poza główną lokalizacją.
- Podstawowa: używana baza danych na komputerze.
- Dodatkowa: zsynchronizowana kopia w Nextcloud lub Syncthing.
- Zewnętrzna: zaszyfrowana kopia na dysku przechowywanym w innej lokalizacji.
- Automatyzacja: użyj skryptów lub narzędzi do automatycznego tworzenia kopii bazy.
- Kontrola wersji: użyj Git do wersjonowania bazy i sprawdzania, kiedy oraz co się zmieniło.
- Szyfrowane przechowywanie: przechowuj kopie zaszyfrowane, na przykład w kontenerze VeraCrypt lub szyfrowanej chmurze.
Testowanie kopii zapasowych:
- Co miesiąc sprawdzaj, czy kopię da się otworzyć i odszyfrować.
- Co roku testuj proces odtwarzania danych.
- Zapisz dokładne kroki przywracania.
- W razie potrzeby zapewnij zaufanym osobom dostęp do lokalizacji kopii.
Częste błędy i nieporozumienia
Mit: menedżer haseł w przeglądarce wystarczy
Rzeczywistość: menedżery haseł w przeglądarkach, takich jak Chrome, Firefox, Safari i Edge, mają poważne słabości bezpieczeństwa:
- Słabsze szyfrowanie: często korzystają z szyfrowania systemu operacyjnego, które złośliwe oprogramowanie łatwo omija.
- Cel dla malware: złośliwe programy kradnące informacje, takie jak RedLine, Vidar i Raccoon, atakują te dane.
- Ograniczone funkcje: brak monitorowania wycieków, raportów kondycji haseł i bezpiecznego udostępniania.
- Podatna synchronizacja: synchronizacja przeglądarki często stosuje słabsze uwierzytelnianie.
- Brak 2FA: większość przeglądarek nie zapewnia mocnych opcji 2FA dla przechowywanych haseł.
Dane z 2026 roku: kradzież danych logowania przez złośliwe oprogramowanie wzrosła o 340% w latach 2023-2026. Bazy haseł w przeglądarkach są głównym celem.
Rekomendacja: natychmiast przenieś hasła zapisane w przeglądarce do dedykowanego menedżera haseł.
Mit: zapisanie hasła na kartce jest niebezpieczne
Rzeczywistość: fizyczne zabezpieczenie hasła głównego jest wręcz zalecane:
- Atakujący działają online. Zwykle nie włamują się do domu, by szukać haseł.
- Dokument przechowywany w sejfie jest bezpieczniejszy niż cyfrowa kopia.
- Zaufany członek rodziny może uzyskać dostęp w sytuacji awaryjnej.
- Zapis zapobiega trwałej utracie danych po zapomnieniu hasła głównego.
Najlepsza praktyka: zapisz hasło główne, włóż je do domowego sejfu lub skrytki bankowej i poinformuj zaufaną osobę o miejscu przechowywania.
Mit: bezpiecznie jest używać podobnych haseł
Rzeczywistość: atakujący stosują łamanie oparte na wzorcach:
- Gdy wycieknie “Facebook2020!”, atakujący próbują też “Gmail2020!”, “Twitter2020!” i podobnych wariantów.
- Warianty wzorca zapewniają niewielką dodatkową ochronę.
- Ataki credential stuffing uwzględniają różne warianty.
Najlepsza praktyka: używaj całkowicie niepowtarzalnych, losowo wygenerowanych haseł do każdego konta. Złożonością niech zajmie się menedżer haseł.
Mit: open source oznacza mniejsze bezpieczeństwo
Rzeczywistość: open source zapewnia bezpieczeństwo dzięki przejrzystości:
- Publiczny przegląd kodu pomaga szybciej wykrywać podatności.
- Kontrola społeczności utrudnia ukrycie tylnych furtek i słabości.
- Niezależna weryfikacja pozwala sprawdzić deklaracje bezpieczeństwa.
- Przykłady: Linux, OpenSSL, Signal, Bitwarden i KeePassXC.
Oprogramowanie własnościowe: “bezpieczeństwo przez niejawność” polega na nadziei, że atakujący nie znajdą podatności bez publicznej kontroli. Historycznie takie podejście było mniej skuteczne.
Zalecenie: jeśli to możliwe, wybieraj menedżery haseł open source, takie jak Bitwarden, KeePassXC i Proton Pass.
Przyszłość: passkeys i uwierzytelnianie bez haseł
Czym są passkeys?
Passkeys, czyli klucze dostępu, są przyszłością uwierzytelniania i eliminują potrzebę używania haseł:
Jak działają passkeys:
- Witryna lub aplikacja prosi o uwierzytelnienie.
- Urządzenie tworzy parę kluczy kryptograficznych, publiczny i prywatny.
- Klucz publiczny jest przechowywany w witrynie, a klucz prywatny pozostaje na urządzeniu.
- Uwierzytelnianie korzysta z kryptograficznego mechanizmu wyzwanie-odpowiedź, a nie z hasła.
- Klucz odblokowujesz biometrią, taką jak Face ID lub odcisk palca, albo kodem PIN.
Zalety:
- Odporność na phishing: nie ma hasła do kradzieży ani przechwycenia.
- Nie da się ich odgadnąć: kluczy kryptograficznych nie można odgadnąć ani złamać metodą brute force.
- Niepowtarzalność: każda usługa ma oddzielną parę kluczy.
- Wygoda: odblokowywanie biometryczne zamiast wpisywania haseł.
Standardy:
- FIDO2: standard sojuszu Apple, Google i Microsoft.
- WebAuthn: standard internetowy W3C dla uwierzytelniania bez haseł.
- CTAP2: protokół komunikacji z uwierzytelniaczami.
Obsługa passkeys w menedżerach haseł (2026)
| Menedżer haseł | Obsługa passkeys | Szczegóły |
|---|---|---|
| Bitwarden | ✅ Pełna (2026.3+) | Tworzenie, przechowywanie i synchronizacja passkeys między urządzeniami. |
| 1Password | ✅ Pełna | Wczesne wdrożenie z dobrą implementacją. |
| Dashlane | ✅ Pełna | Tworzenie i zarządzanie passkeys. |
| Proton Pass | ✅ Pełna | Pełna zgodność z FIDO2. |
| LastPass | ✅ Pełna | Dodana pod koniec 2025 roku. |
| KeePassXC | ⚠️ Eksperymentalna | Ograniczona obsługa, funkcja w trakcie rozwoju. |
Zalecenie dotyczące przechowywania: wybierz menedżer obsługujący passkeys, aby przygotować się na przyszłość bez haseł.
Oś czasu przyszłości bez haseł
Obecna sytuacja (2026):
- Duże serwisy oferują passkeys, w tym Google, Microsoft, PayPal, eBay i Shopify.
- Menedżery haseł dodają przechowywanie i obsługę passkeys.
- Systemy operacyjne obsługują tworzenie passkeys: iOS 16+, Android 14+, Windows 11 i macOS Ventura+.
Bliska przyszłość (2027-2028):
- Passkeys zostaną wdrożone wśród 100 najpopularniejszych witryn.
- Uwierzytelnianie oparte na passkeys stanie się domyślne.
- Menedżery haseł ewoluują w “menedżery poświadczeń”.
- Obsługa starszych haseł będzie utrzymana dla starszych witryn.
Dalsza przyszłość (2030 i później):
- Nowe usługi w dużej mierze zrezygnują z haseł.
- Obsługa haseł pozostanie tylko dla starszych kont.
- Uwierzytelnianie FIDO2 stanie się powszechne.
- Menedżery haseł skoncentrują się na synchronizacji i zarządzaniu passkeys.
Rekomendacja: wybierz menedżer haseł z dobrą obsługą passkeys, aby przygotować zabezpieczenia cyfrowe na przyszłość.
Podsumowanie rekomendacji
Najlepszy ogólnie: Bitwarden ⭐
Dlaczego: wyjątkowa równowaga między bezpieczeństwem, funkcjami, ceną i przejrzystością open source. Hojny plan bezpłatny i płatne plany oferujące dużą wartość.
Wybierz, jeśli chcesz korzystać ze sprawdzonych zabezpieczeń bez cen premium. Dobry dla osób indywidualnych, rodzin i firm szukających najlepszej wartości.
Cena: bezpłatny bez limitu, Premium $10 rocznie, Family $40 rocznie dla 6 użytkowników.
Najlepsza prywatność: KeePassXC 🔒
Dlaczego: pełna kontrola nad danymi dzięki lokalnemu przechowywaniu. Open source, bezpłatny i nie wymaga zaufania do dostawców chmury.
Wybierz, jeśli maksymalna prywatność i kontrola są niepodważalne. Musisz być gotowy na ręczne zarządzanie synchronizacją.
Cena: zawsze bezpłatny.
Najlepsza wersja premium: 1Password 💎
Dlaczego: najbardziej dopracowany interfejs, innowacyjne funkcje, takie jak Travel Mode, oraz zaawansowane możliwości firmowe. Preferowany przez firmy i użytkowników premium.
Wybierz, jeśli cenisz obsługę, potrzebujesz zaawansowanych funkcji biznesowych albo chcesz korzystać z najbardziej dopracowanego zarządzania hasłami.
Cena: Individual $35.88 rocznie, Family $71.88 rocznie dla 5 użytkowników.
Najlepszy ekosystem prywatności: Proton Pass 🛡️
Dlaczego: szwajcarskie przepisy o prywatności, kod open source i integracja z ProtonMail oraz ProtonVPN. W zestawie aliasy e-mail.
Wybierz, jeśli korzystasz lub planujesz korzystać z usług Proton, potrzebujesz szwajcarskiej ochrony prawnej albo wbudowanych aliasów e-mail.
Cena: bezpłatny bez limitu, Plus $47.88 rocznie, Unlimited $119.88 rocznie, wszystkie usługi Proton.
Unikaj: LastPass ⚠️
Dlaczego: wycieki w latach 2022-2023, powolne ujawnianie informacji i utrata zaufania w środowisku bezpieczeństwa. Dostępne są lepsze alternatywy w podobnej lub niższej cenie.
Alternatywa: przejdź na Bitwarden, który ma podobną cenę i lepszą historię bezpieczeństwa, lub na 1Password, jeśli akceptujesz cenę premium.
Podsumowanie
Menedżery haseł są niezbędnymi narzędziami bezpieczeństwa w 2026 roku. Zmieniają zarządzanie hasłami z uciążliwego zadania w wygodną praktykę. Silne, niepowtarzalne hasła do każdego konta trudno zapamiętać, ale menedżer łatwo je tworzy i wypełnia. To znacznie zmniejsza powierzchnię ataku.
Nasze rekomendacje:
-
Większość użytkowników: zacznij od Bitwarden. Plan bezpłatny zapewnia wszystko, czego potrzebujesz, a Premium za $10 rocznie dodaje zaawansowane funkcje w świetnej cenie.
-
Osoby szczególnie dbające o prywatność: wybierz KeePassXC, aby uzyskać pełną kontrolę, albo Proton Pass, jeśli potrzebujesz synchronizacji w chmurze i silnej ochrony prywatności.
-
Osoby szukające wersji premium: 1Password oferuje najbardziej dopracowaną obsługę i innowacyjne funkcje, ale kosztuje więcej.
-
Obecni użytkownicy LastPass: natychmiast przejdź na Bitwarden lub innego dostawcę, który przechodzi audyty, ze względu na historię problemów z bezpieczeństwem LastPass.
-
Rodziny: Bitwarden Family za $40 rocznie dla 6 użytkowników zapewnia wyjątkową wartość. 1Password Families sprawdzi się u osób oczekujących wersji premium.
-
Firmy: Bitwarden Teams oferuje najlepszą wartość. 1Password Business ma najbardziej zaawansowane funkcje korporacyjne. Obie usługi są audytowane i cieszą się zaufaniem firm z listy Fortune 500.
Najważniejszy krok to zacząć już dziś. Każdy renomowany menedżer haseł znacznie poprawia bezpieczeństwo w porównaniu z powtarzanymi hasłami, przechowywaniem w przeglądarce lub zapisywaniem ich na kartce. Wybierz usługę na podstawie ceny, prywatności, funkcji i obsługi. Przenieś hasła, włącz uwierzytelnianie dwuskładnikowe i korzystaj z bezpieczeństwa oraz wygody współczesnego zarządzania hasłami.
Działaj: wybierz menedżer haseł, utwórz konto, przenieś hasła i zabezpiecz swoje cyfrowe życie już dziś.
Źródła i dalsza lektura
- Dokument bezpieczeństwa Bitwarden
- Dokumentacja KeePassXC
- Projekt bezpieczeństwa 1Password
- Wytyczne NIST dotyczące haseł
- OWASP Authentication Cheat Sheet
- FIDO Alliance: passkeys
- Have I Been Pwned : sprawdź, czy twoje dane logowania wyciekły.
- Jak wybrać menedżer haseł
- Zrozumienie uwierzytelniania wieloskładnikowego

Related Posts